Cyber at the Frontier
Predavanje uživo o sljedećoj eri cyber odbrane. 12. novembra, 10:00 PT.
Najnaprednija inteligencija za kibernetičku sigurnost
Pronađi ranjivosti, testiraj odbranu i brže razvijaj rješenja uz granične modele i agente.
Kibernetičkoj odbrani treba novi plan djelovanja
AI ubrzava način na koji napadači pronalaze i iskorištavaju ranjivosti. Branioci sada mogu steći prednost, ali prozor za to se sužava.
Sada je vrijeme da odbrana postane kontinuirana.
Stavite AI na raspolaganje u cijelom svom sigurnosnom programu
Pristupi kibernetičkim modelima putem Daybreaka
Daybreak omogućava odobren pristup za rad u oblasti kibernetičke sigurnosti. Koristi Blue za odbrambene procese, a Red za napredno, ovlašteno testiranje.

Daybreak Blue

Daybreak Red
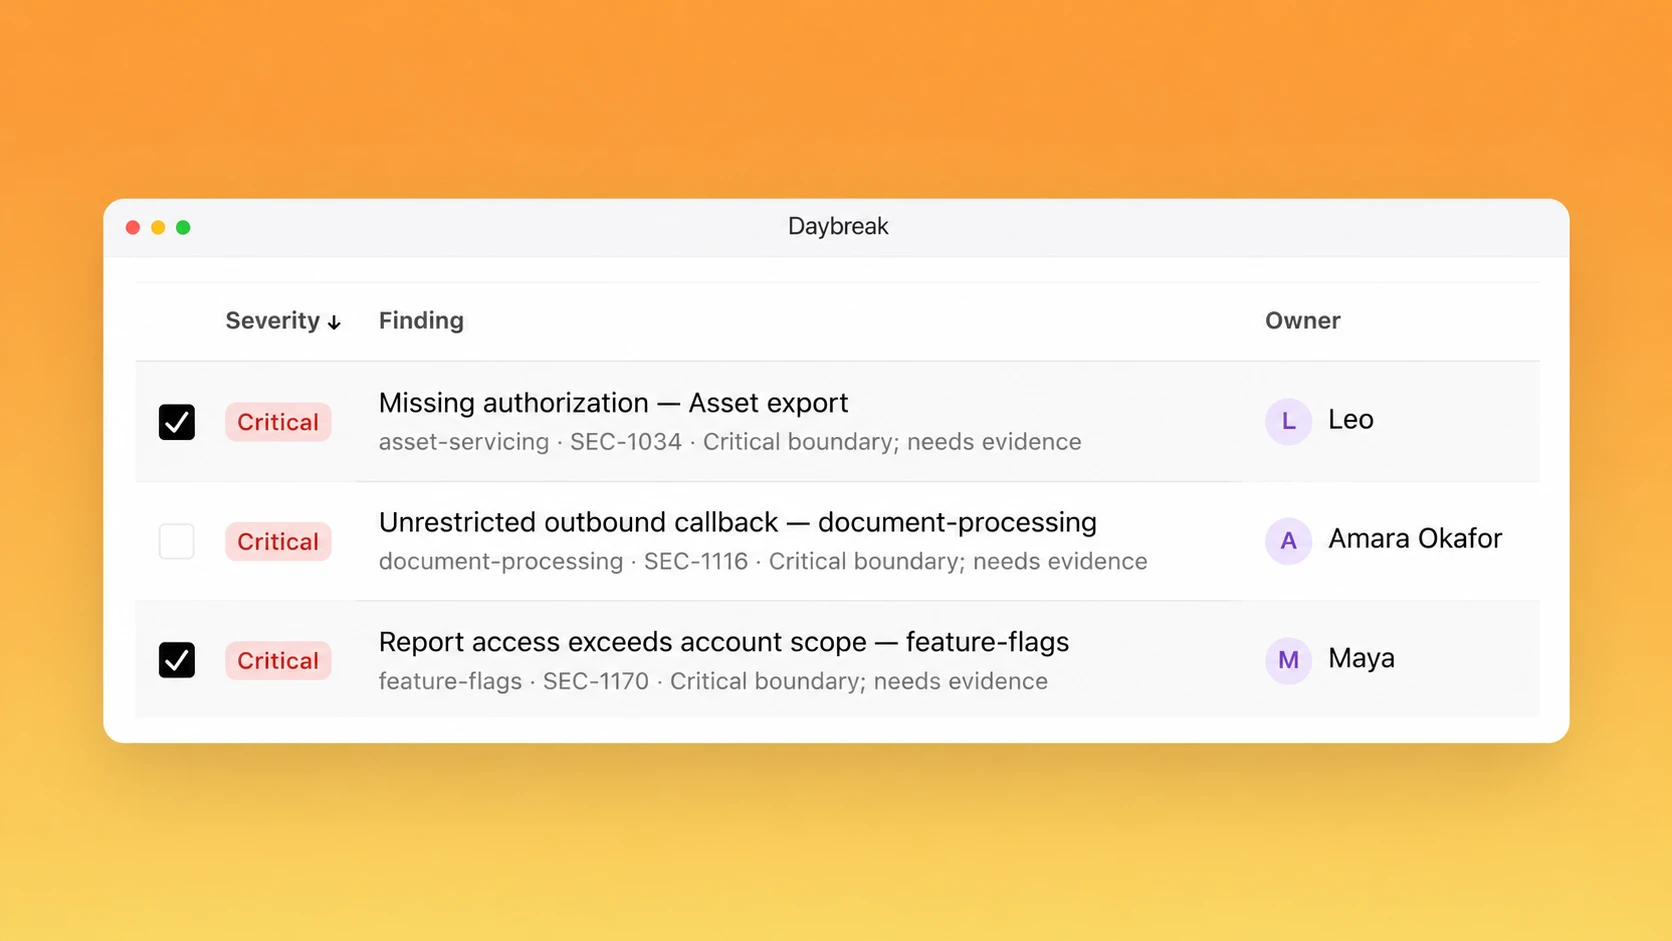
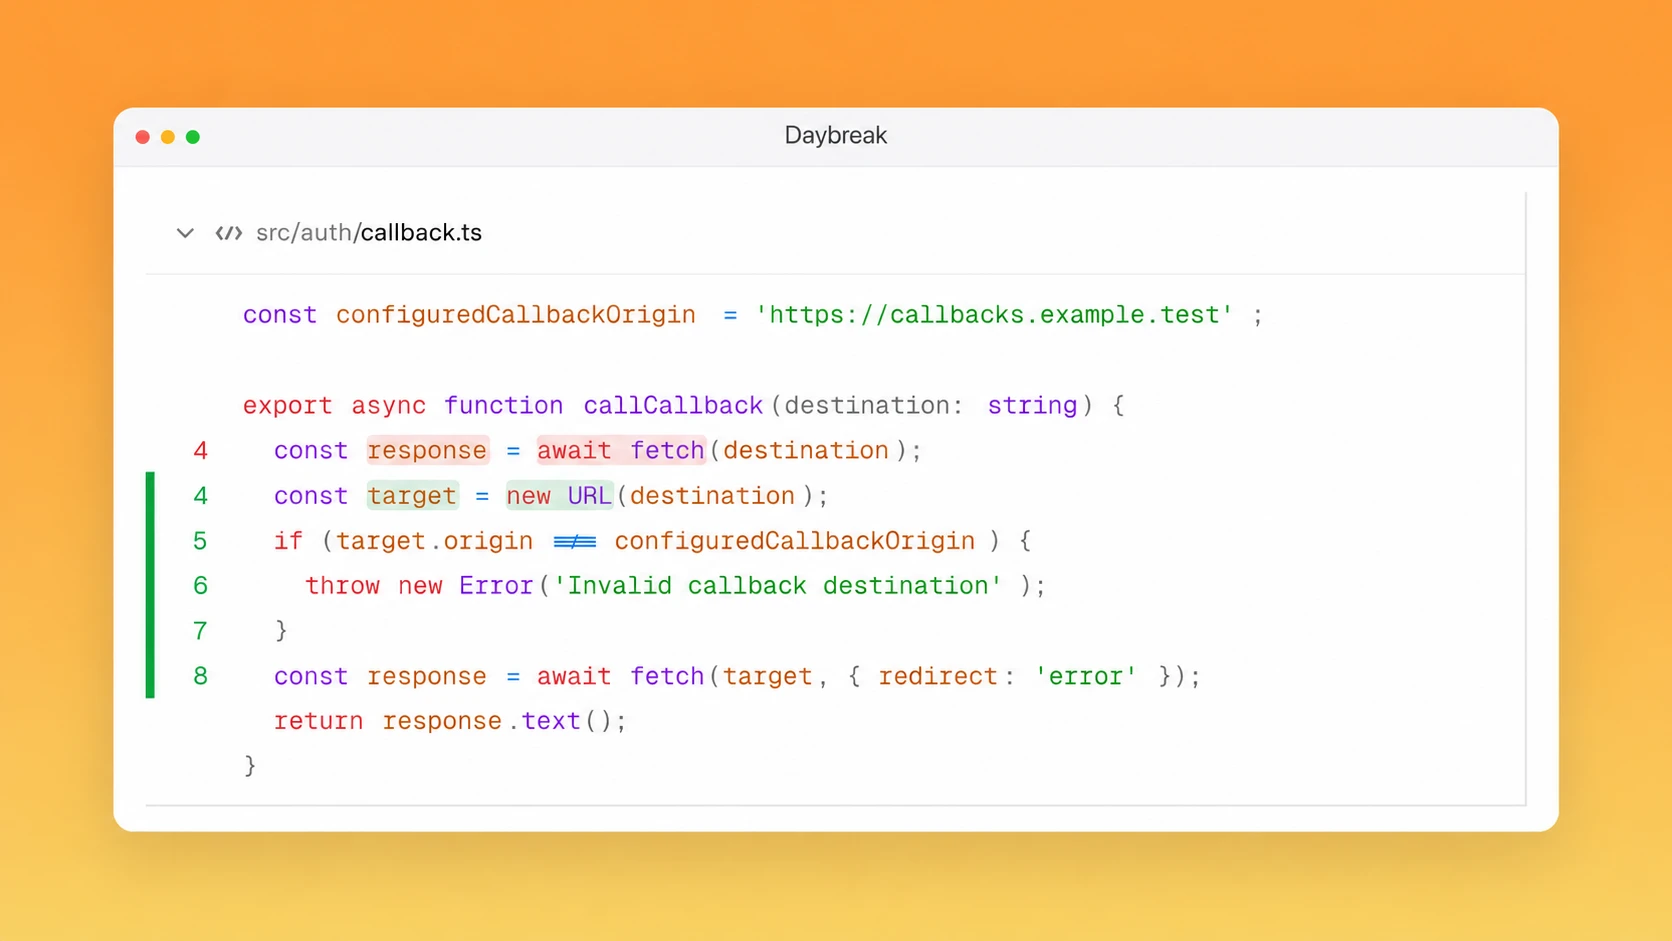
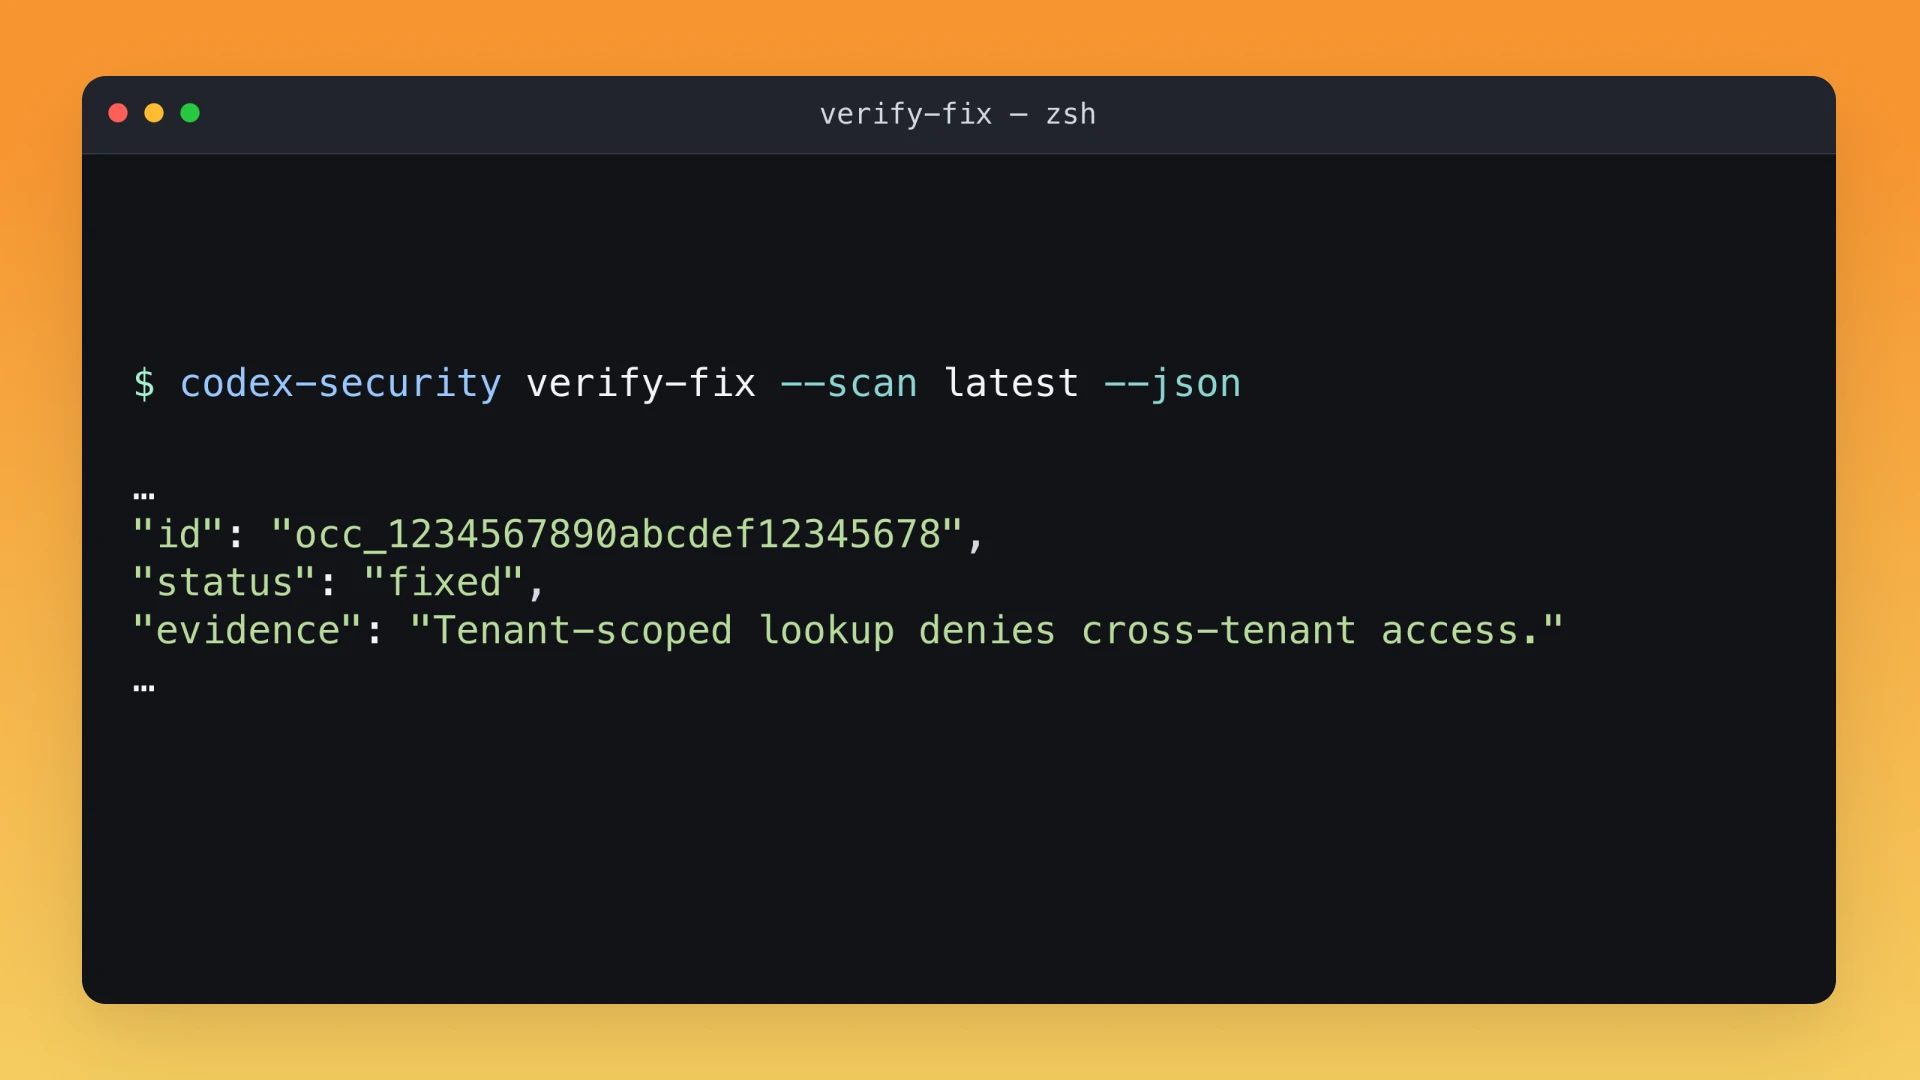
Od otkrivanja ranjivosti do provjerenih ispravki
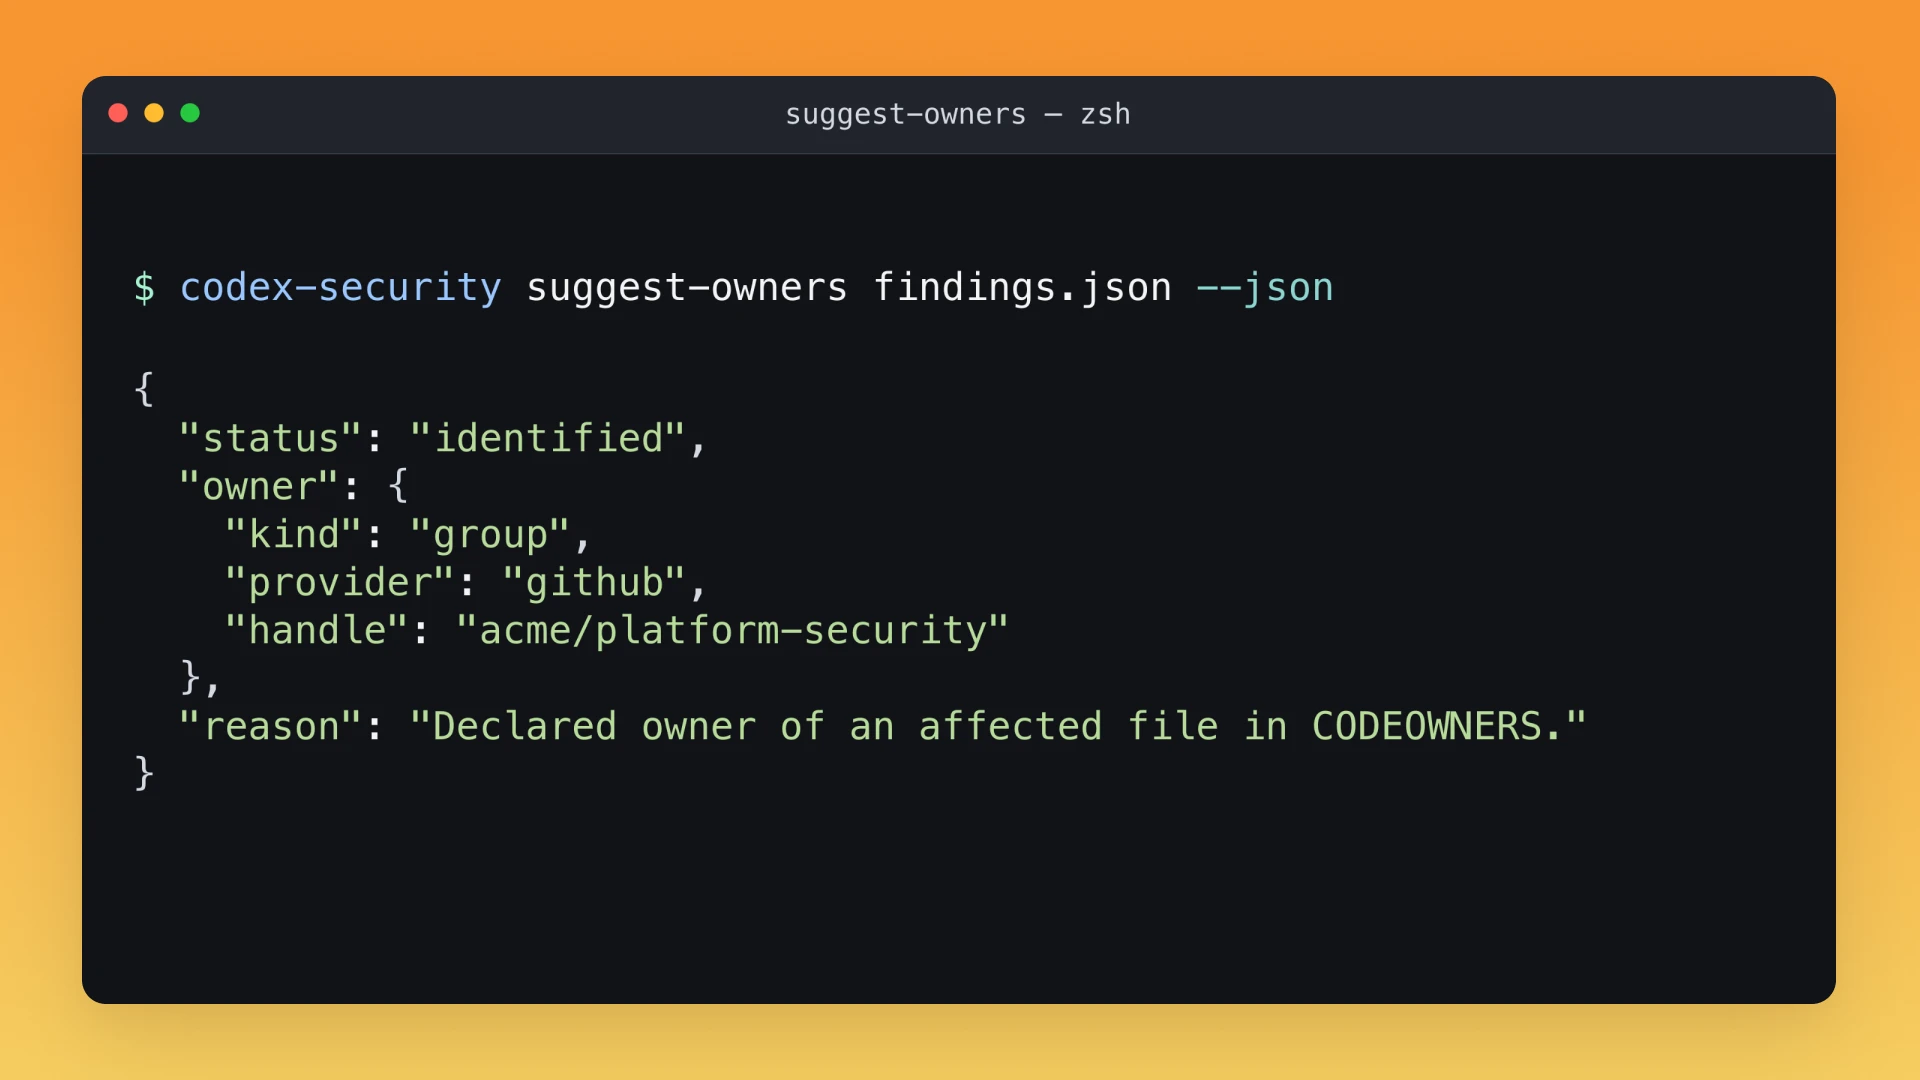
Kreiraj agentske petlje za istraživanje nalaza, određivanje prioriteta rizika i pripremu ispravki koje tvoj tim može pregledati.
Osigurajte kod u alatima koje već koristite
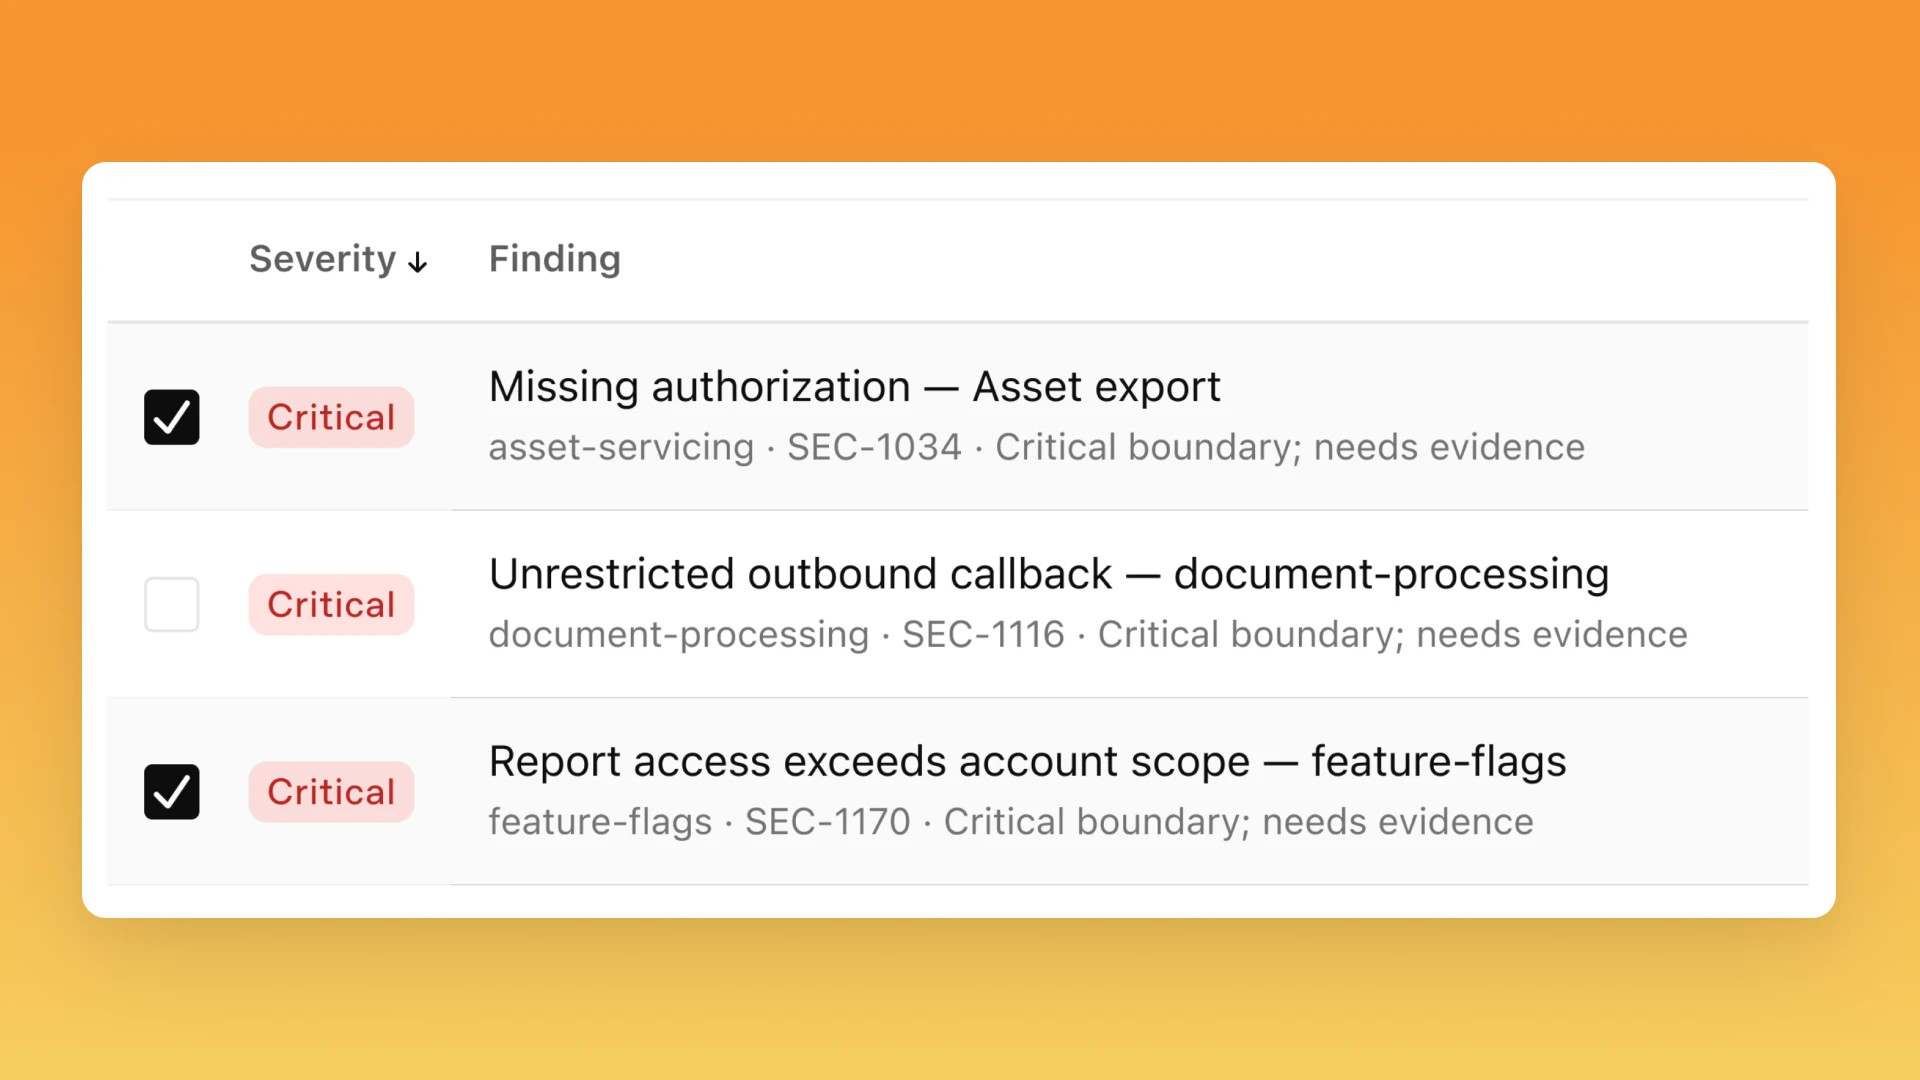
Fabrika odbrane Daybreak
Od nalaza do ispravki jednim pritiskom na dugme. Sva skeniranja i tokovi rada za primjenu zakrpa izvršavaju se na daljinu.
Daybreak dodatak
Skeniraj i kreiraj zakrpe direktno u Codexu, dok se skeniranja izvršavaju, a nalazi čuvaju lokalno.
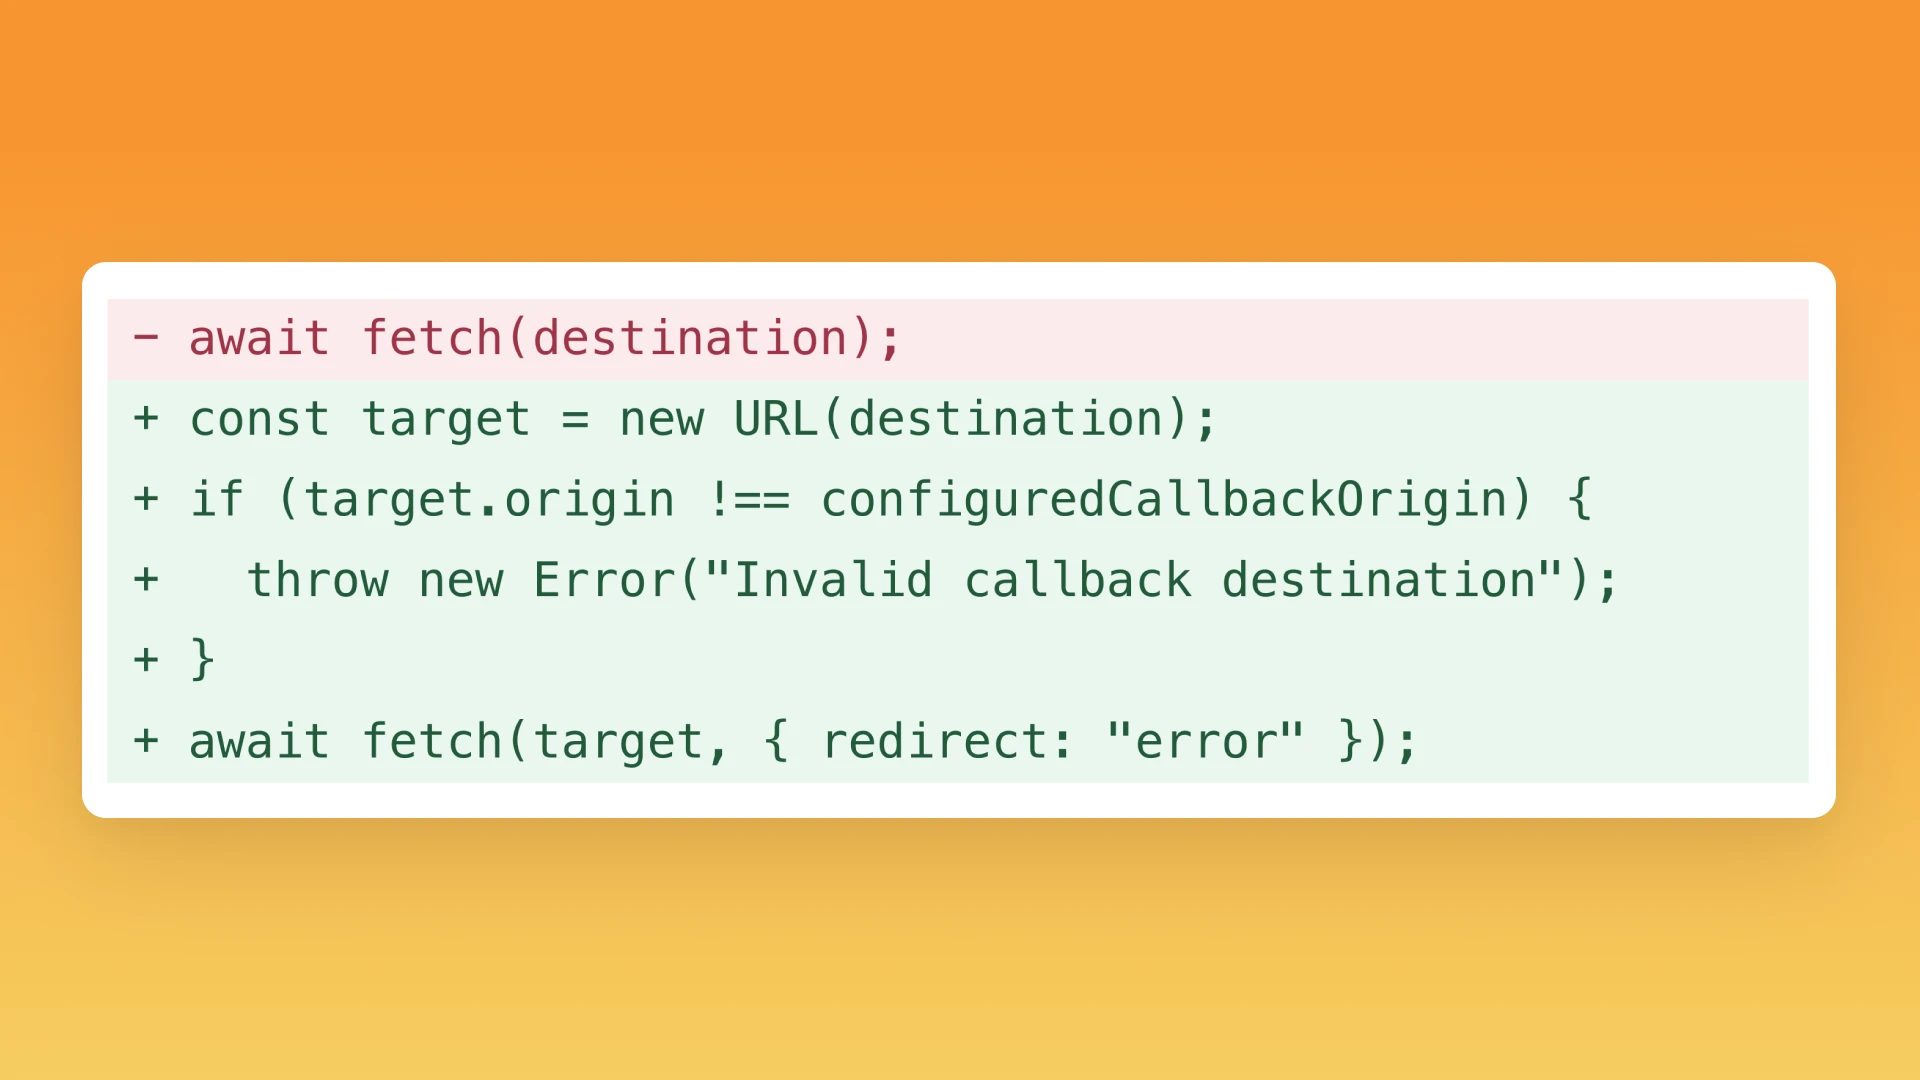
Pregled pull requesta
Smanji rizik od ponovnog uvođenja ranjivosti provjerom pull requestova.
Temelji kontinuirane odbrane
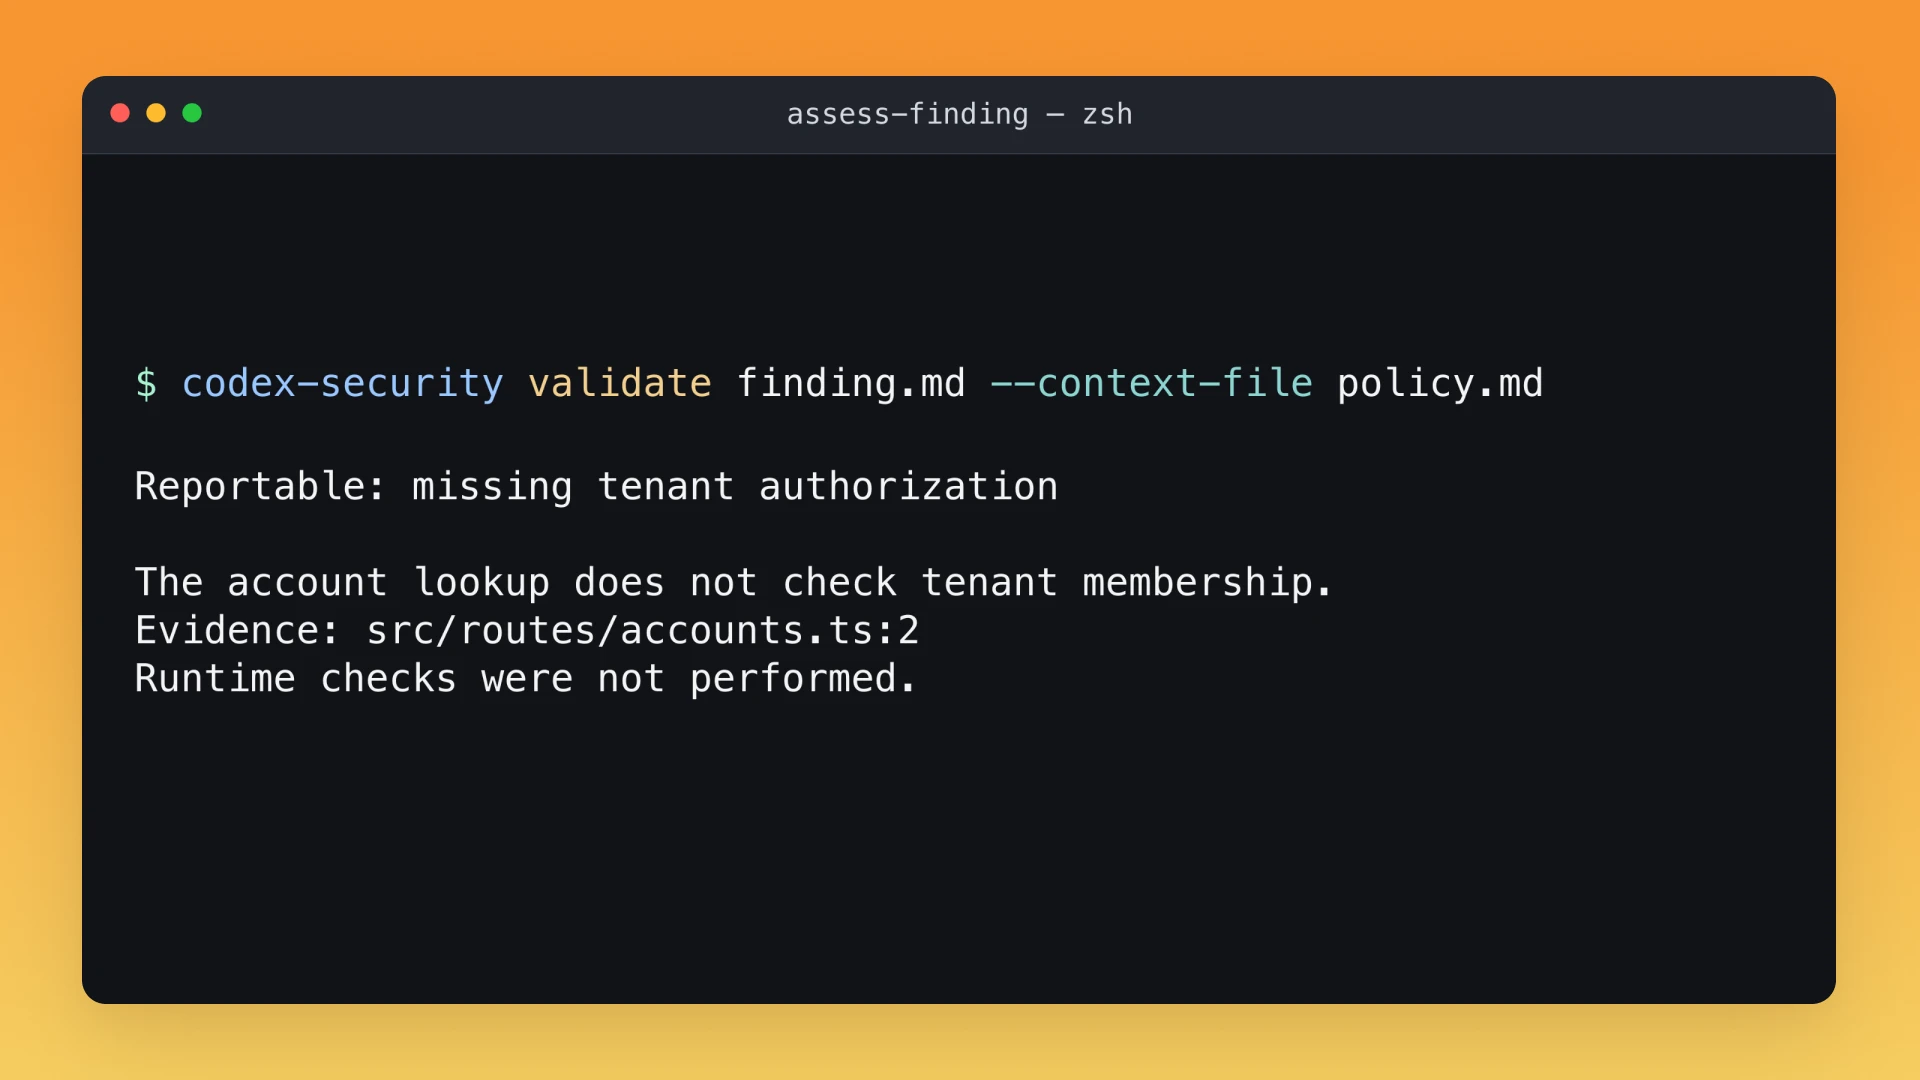
Codex Security CLI
Skeniraj kôd ili izmjene iz svog terminala. Uključi nalaze, izvještaje o pokrivenosti i prateće dokaze u svoj razvojni tok rada.
Sigurnosna skeniranja u kontinuiranoj integraciji (CI)
Pokreni Codex Security CLI u svom CI pipelineu, uz postojeće provjere.
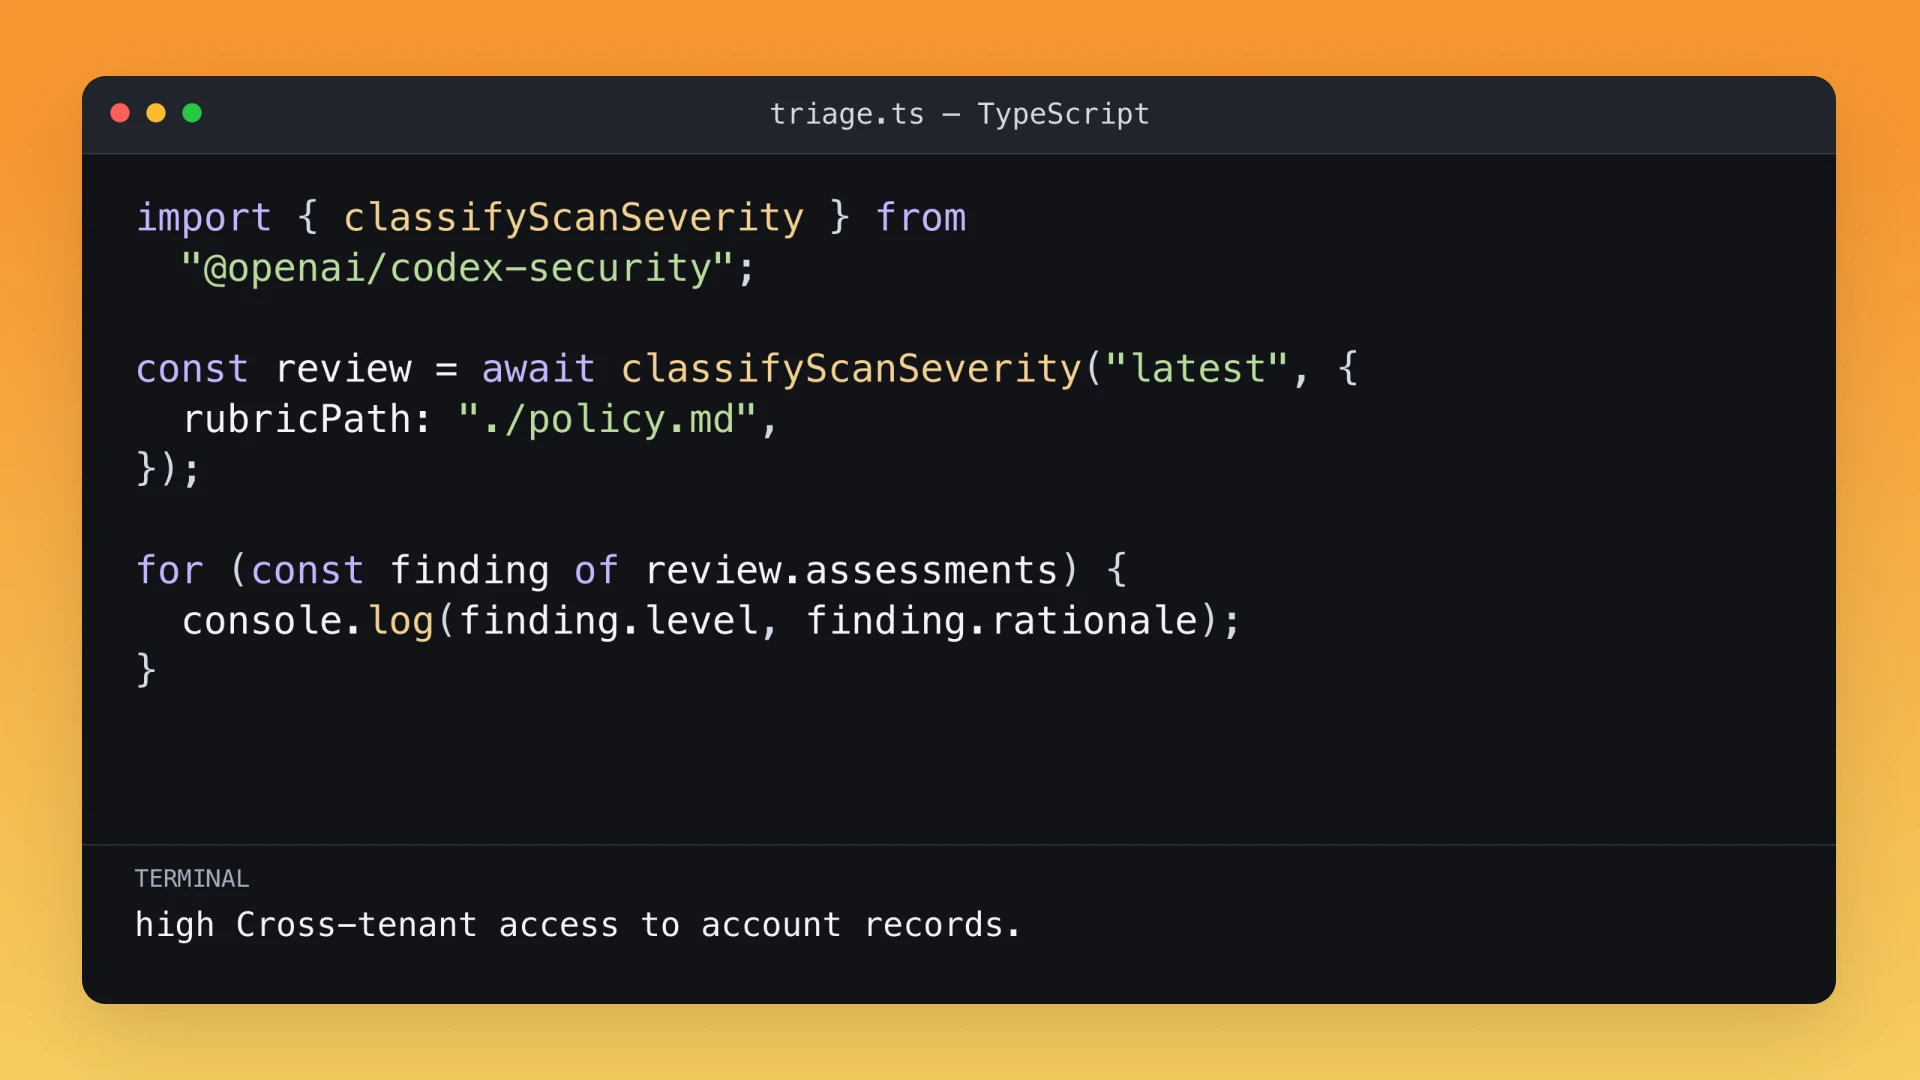
Codex sigurnosni SDK
Integriraj sigurnosna skeniranja u TypeScript aplikacije, uz strukturirane nalaze, podatke o pokrivenosti i artefakte skeniranja.
OpenAI API
Izgradi prilagođene sigurnosne tokove rada koristeći OpenAI modele te vlastite alate i kontekst.