Cyber at the Frontier
En live keynote om den næste æra inden for cyberforsvar. 12. november, 10.00 PT.
Banebrydende intelligens til cybersikkerhed
Find sårbarheder, test forsvarsmekanismer og udvikl rettelser hurtigere med banebrydende modeller og agenter.
Cyberforsvar kræver en ny strategi
AI gør det hurtigere for angribere at finde og udnytte sårbarheder. Forsvarere kan komme på forkant nu, men deres tidsvindue bliver mindre.
Nu er tiden inde til at gøre forsvaret kontinuerligt.
Sæt AI i arbejde på tværs af dit sikkerhedsprogram
Få adgang til cybermodeller via Daybreak
Daybreak giver godkendt adgang til cybersikkerhedsarbejde. Brug Blue til defensive arbejdsgange, og brug Red til avanceret, autoriseret test.

Daybreak Blue

Daybreak Red
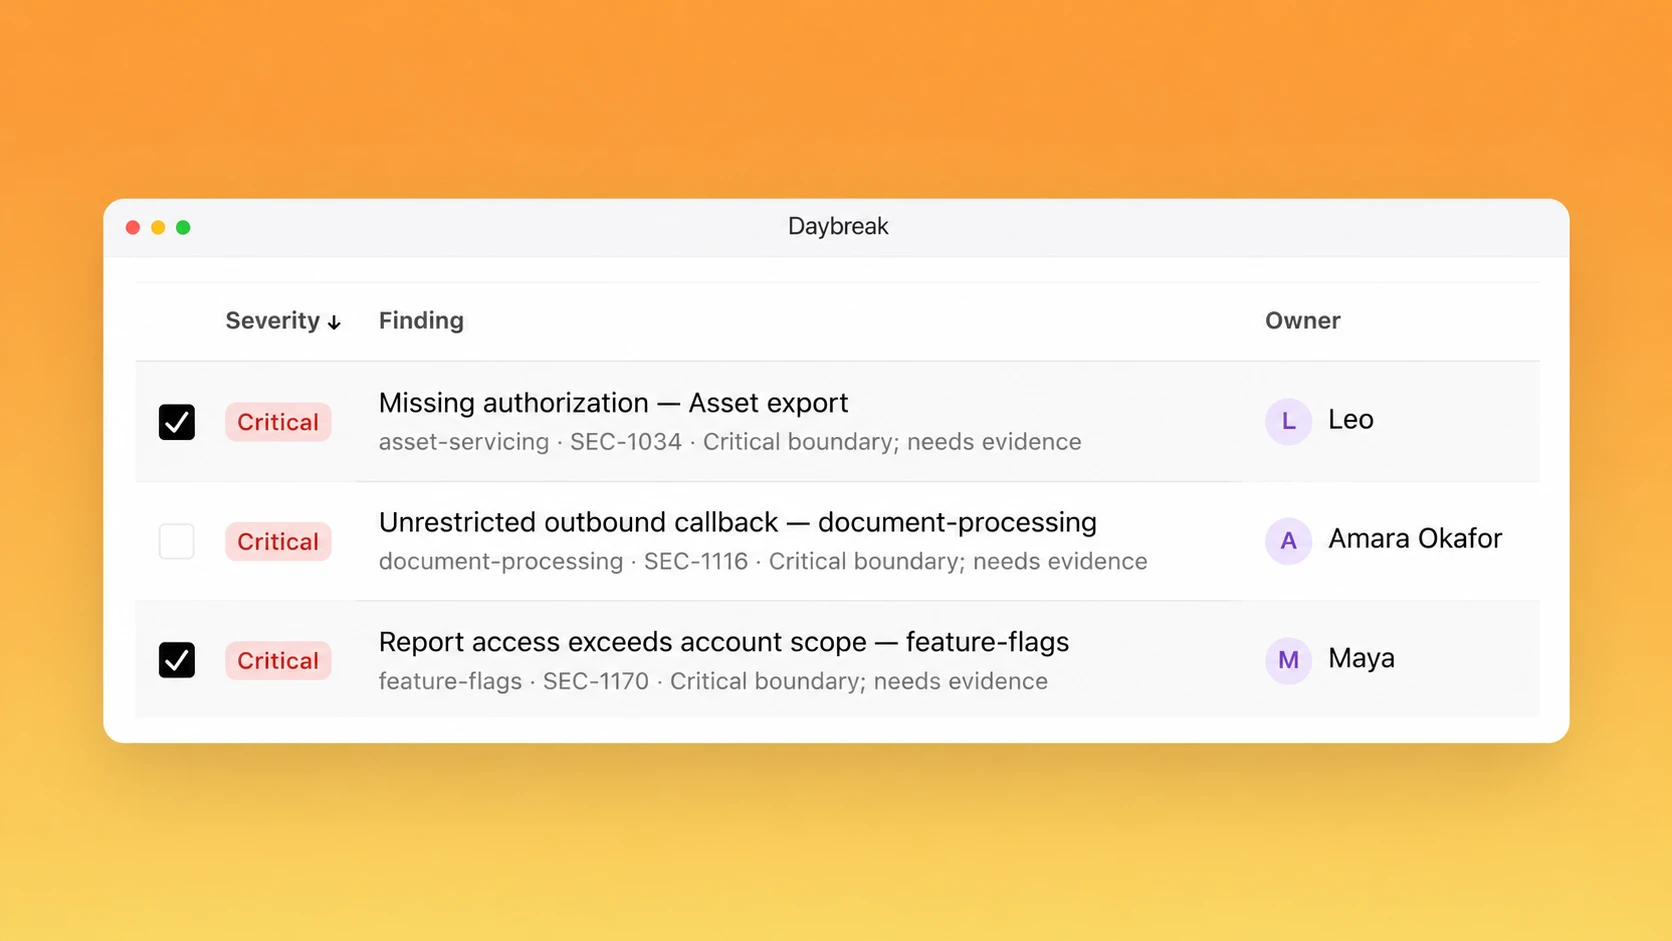
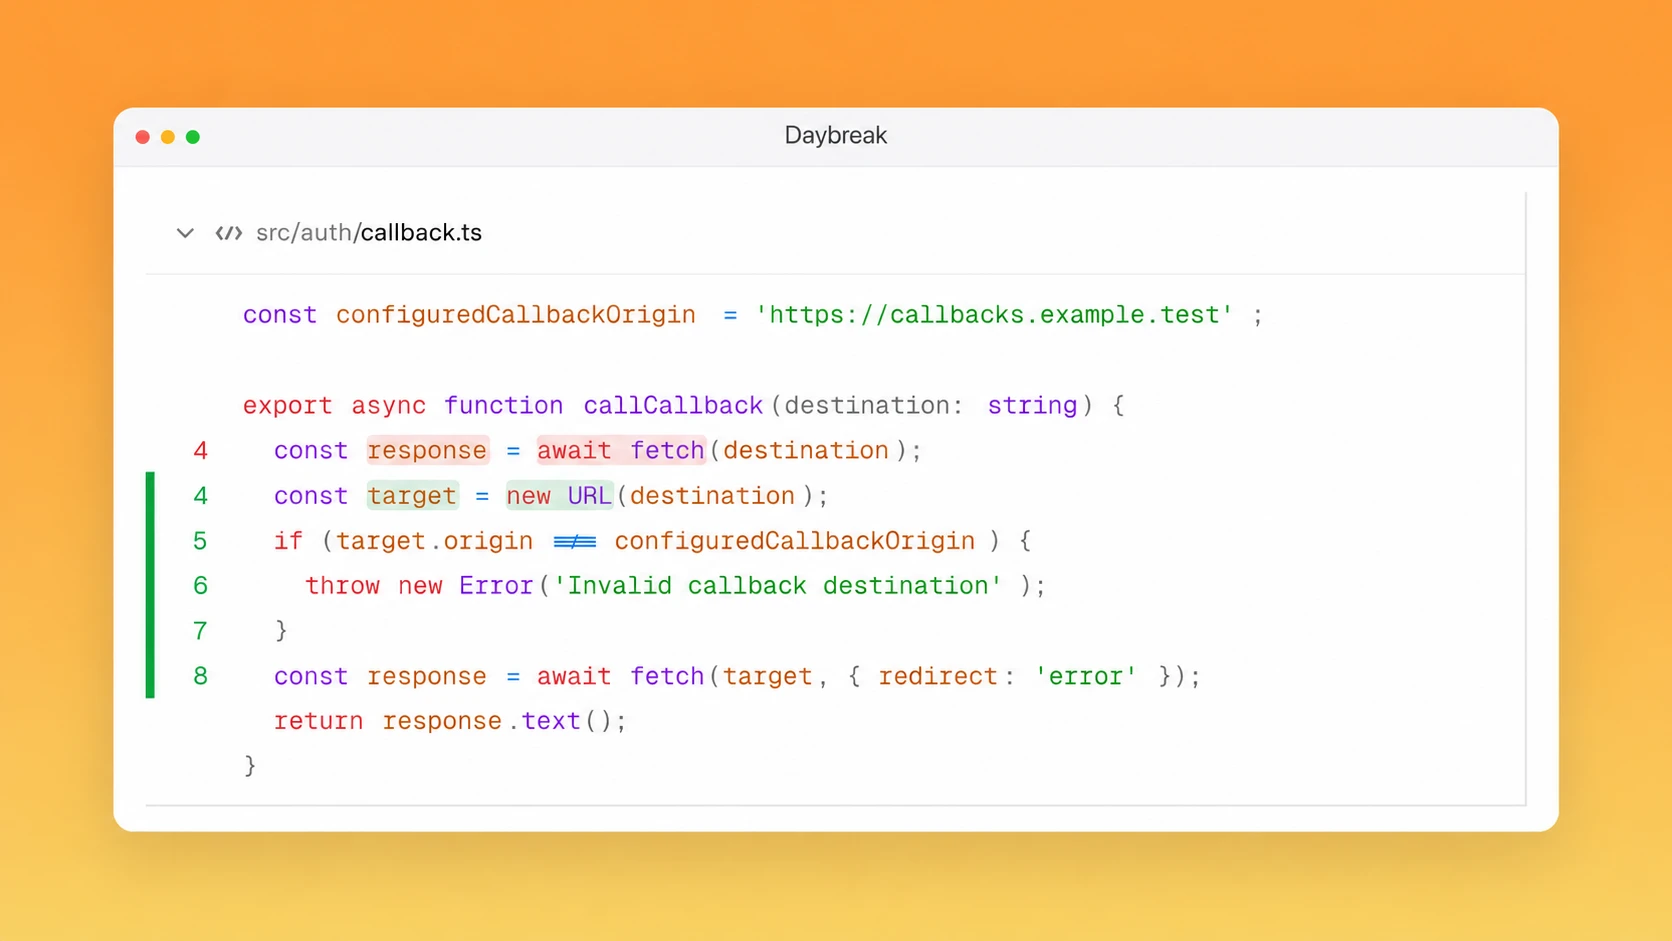
Fra opdagelse af sårbarheder til verificerede rettelser
Byg agentiske loops til at undersøge fund, prioritere risici og forberede rettelser, som dit team kan gennemgå.
Beskyt koden i de værktøjer, du allerede bruger
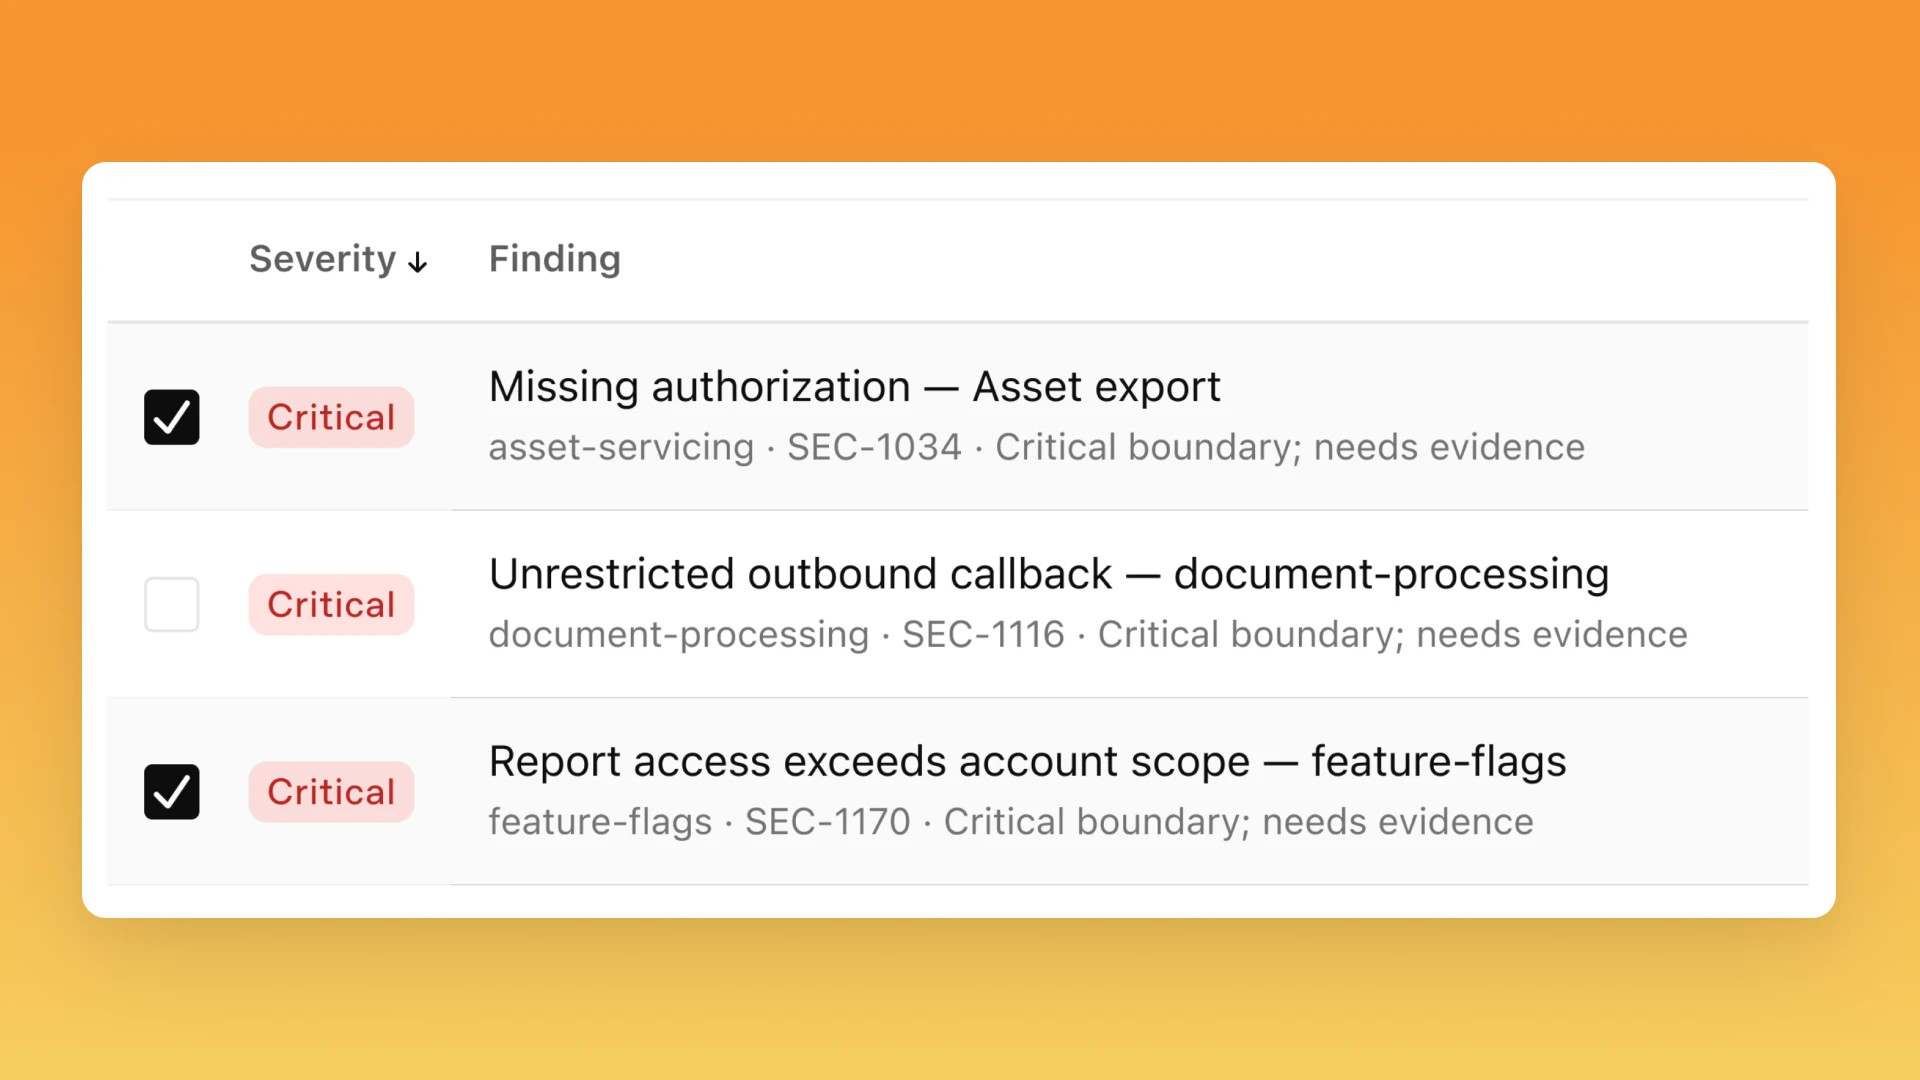
Daybreak Defense Factory
Gå fra fund til rettelser med et tryk på en knap. Scanninger og arbejdsgange til patching kører alle eksternt.
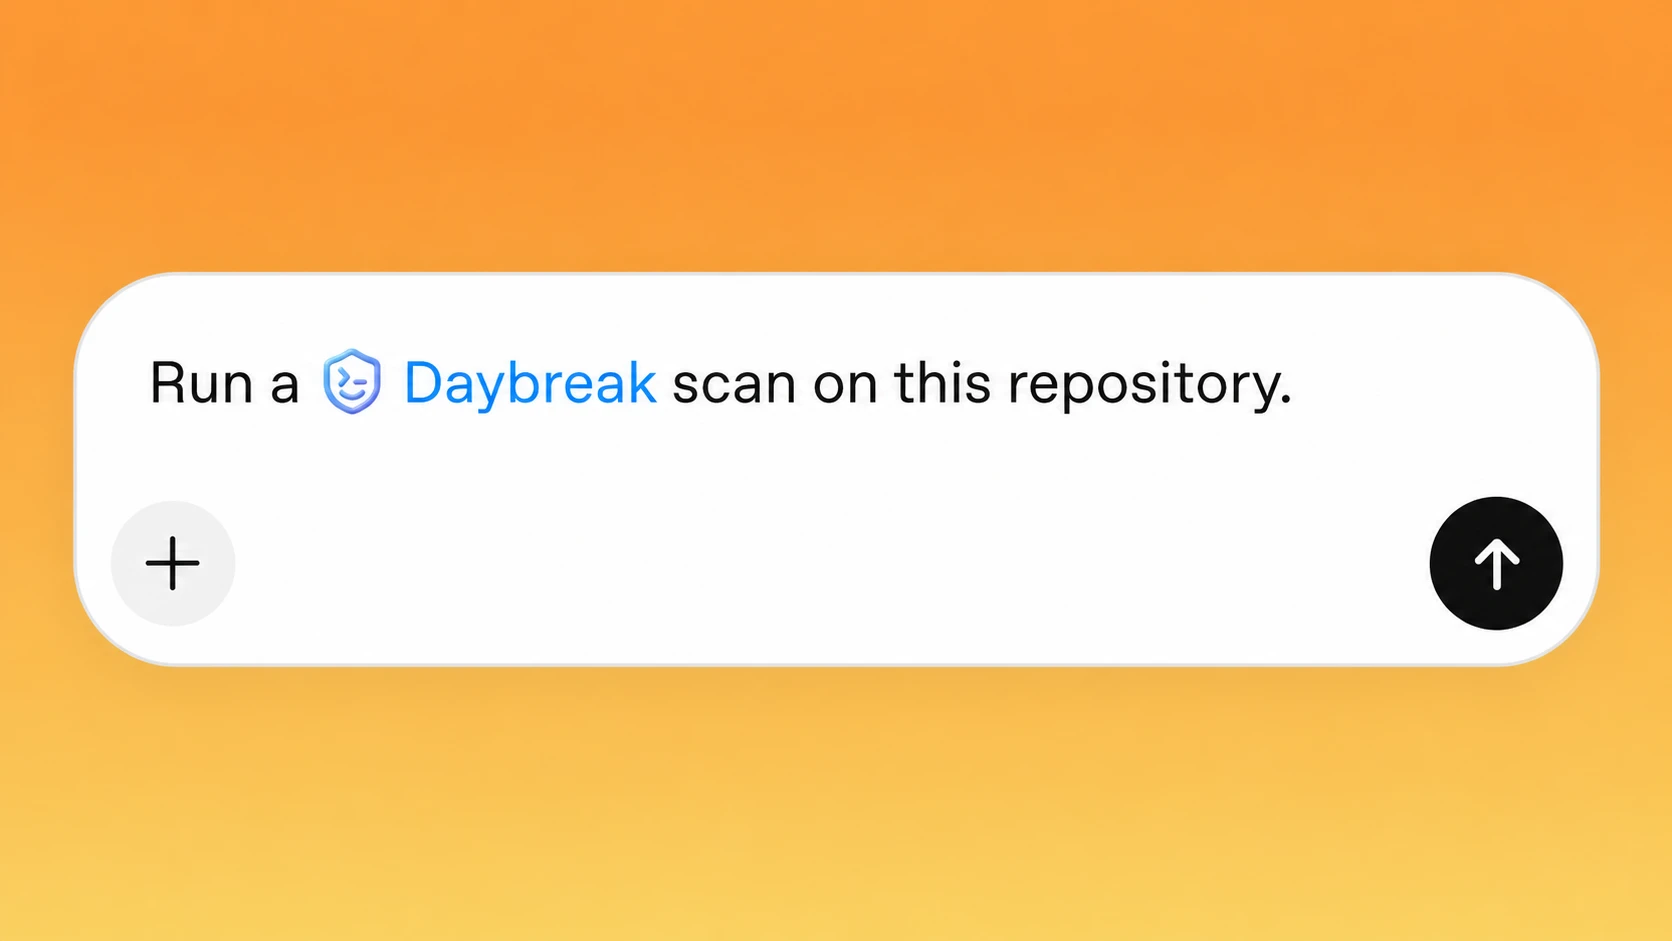
Daybreak-plugin
Scan og opret patches direkte i Codex. Scanningerne køres, og fundene gemmes lokalt.
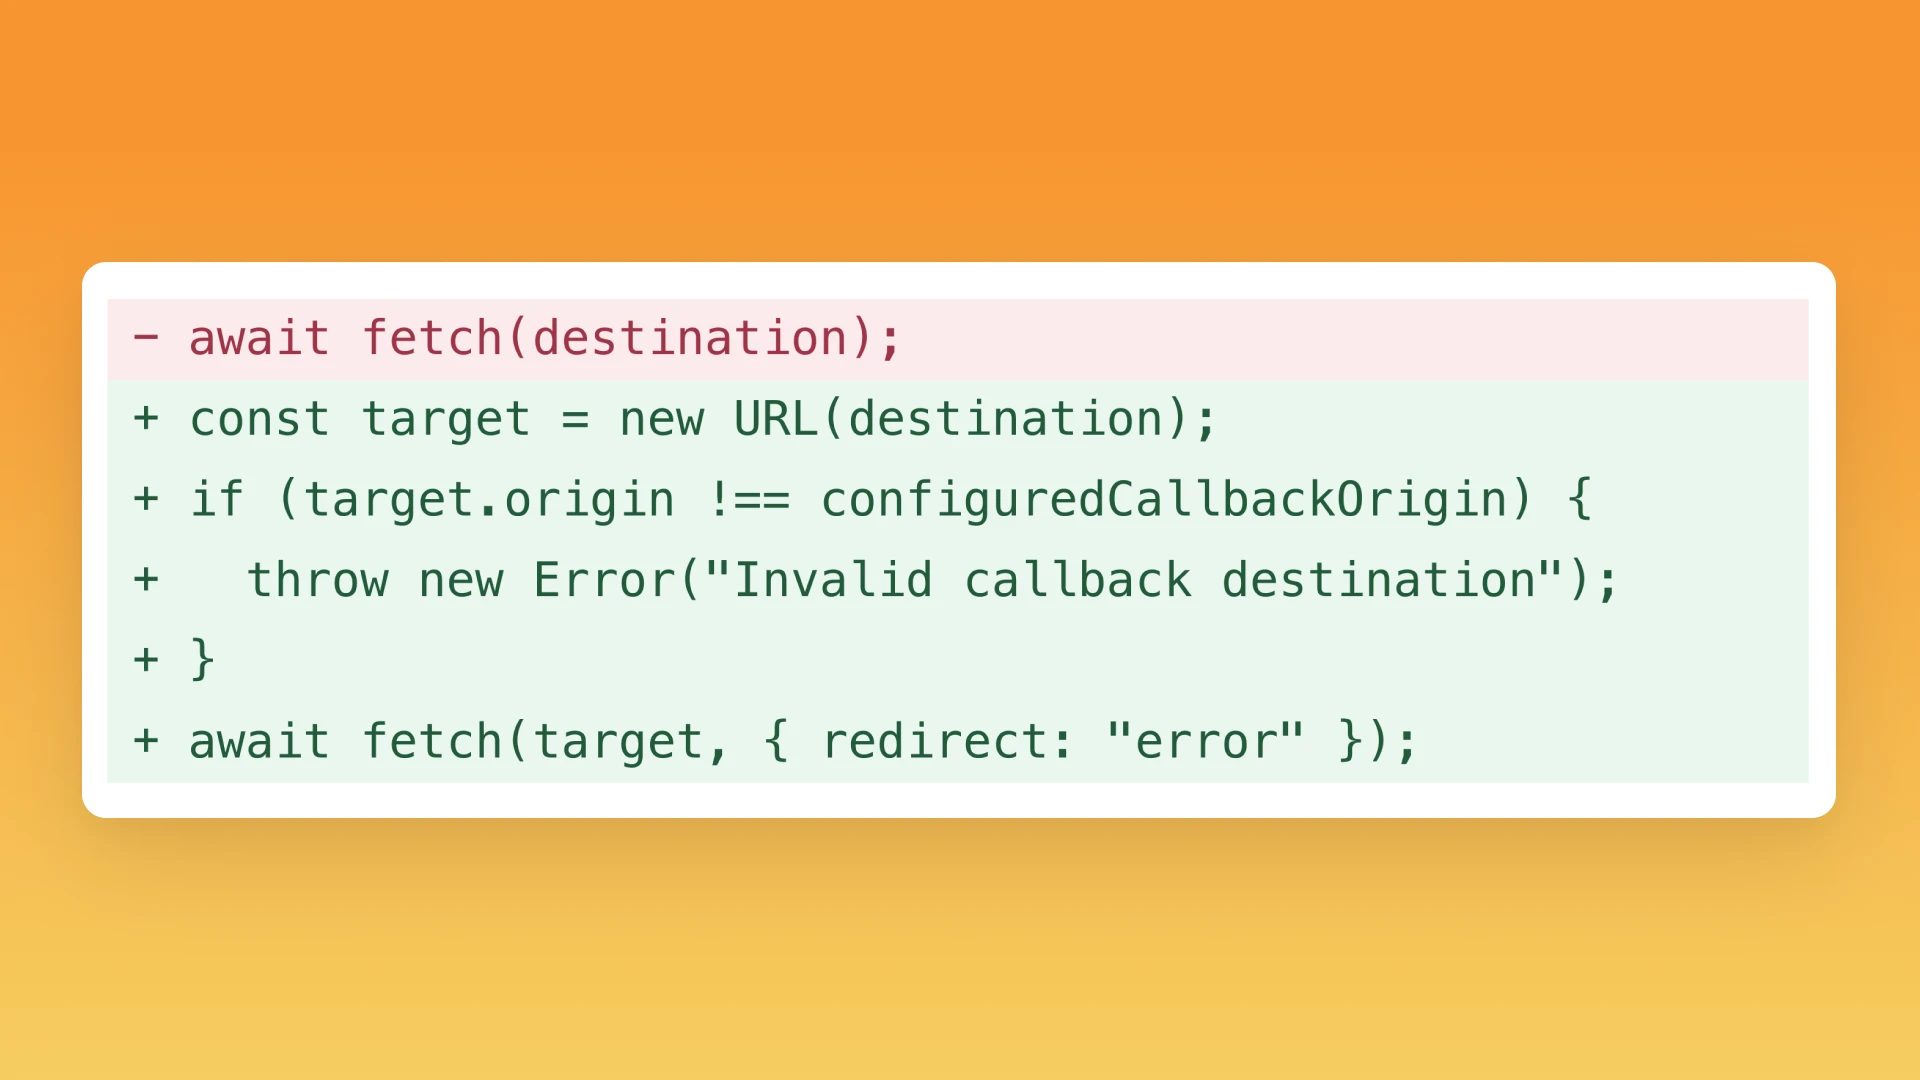
PR-gennemgang
Mindsk risikoen for at genindføre sårbarheder ved at gennemgå pull requests.
Byggesten til kontinuerligt forsvar
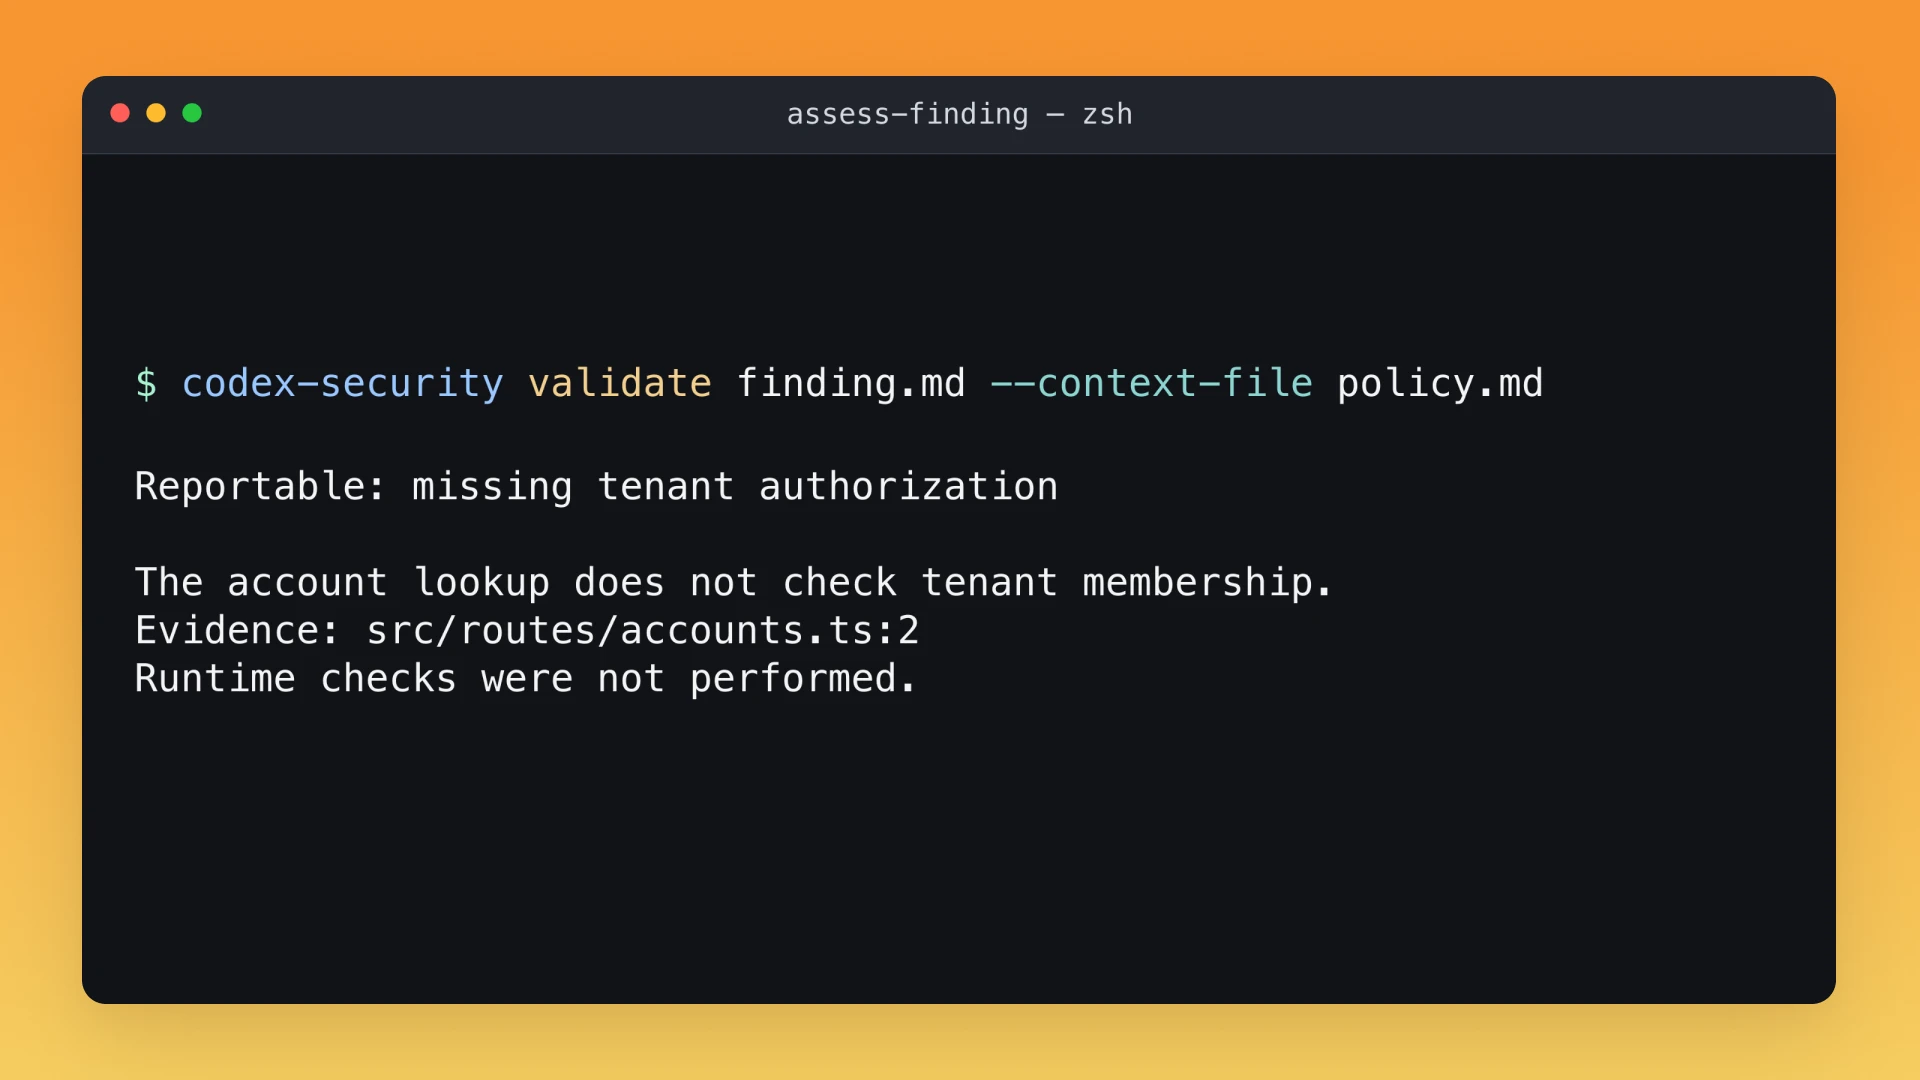
Codex Security CLI
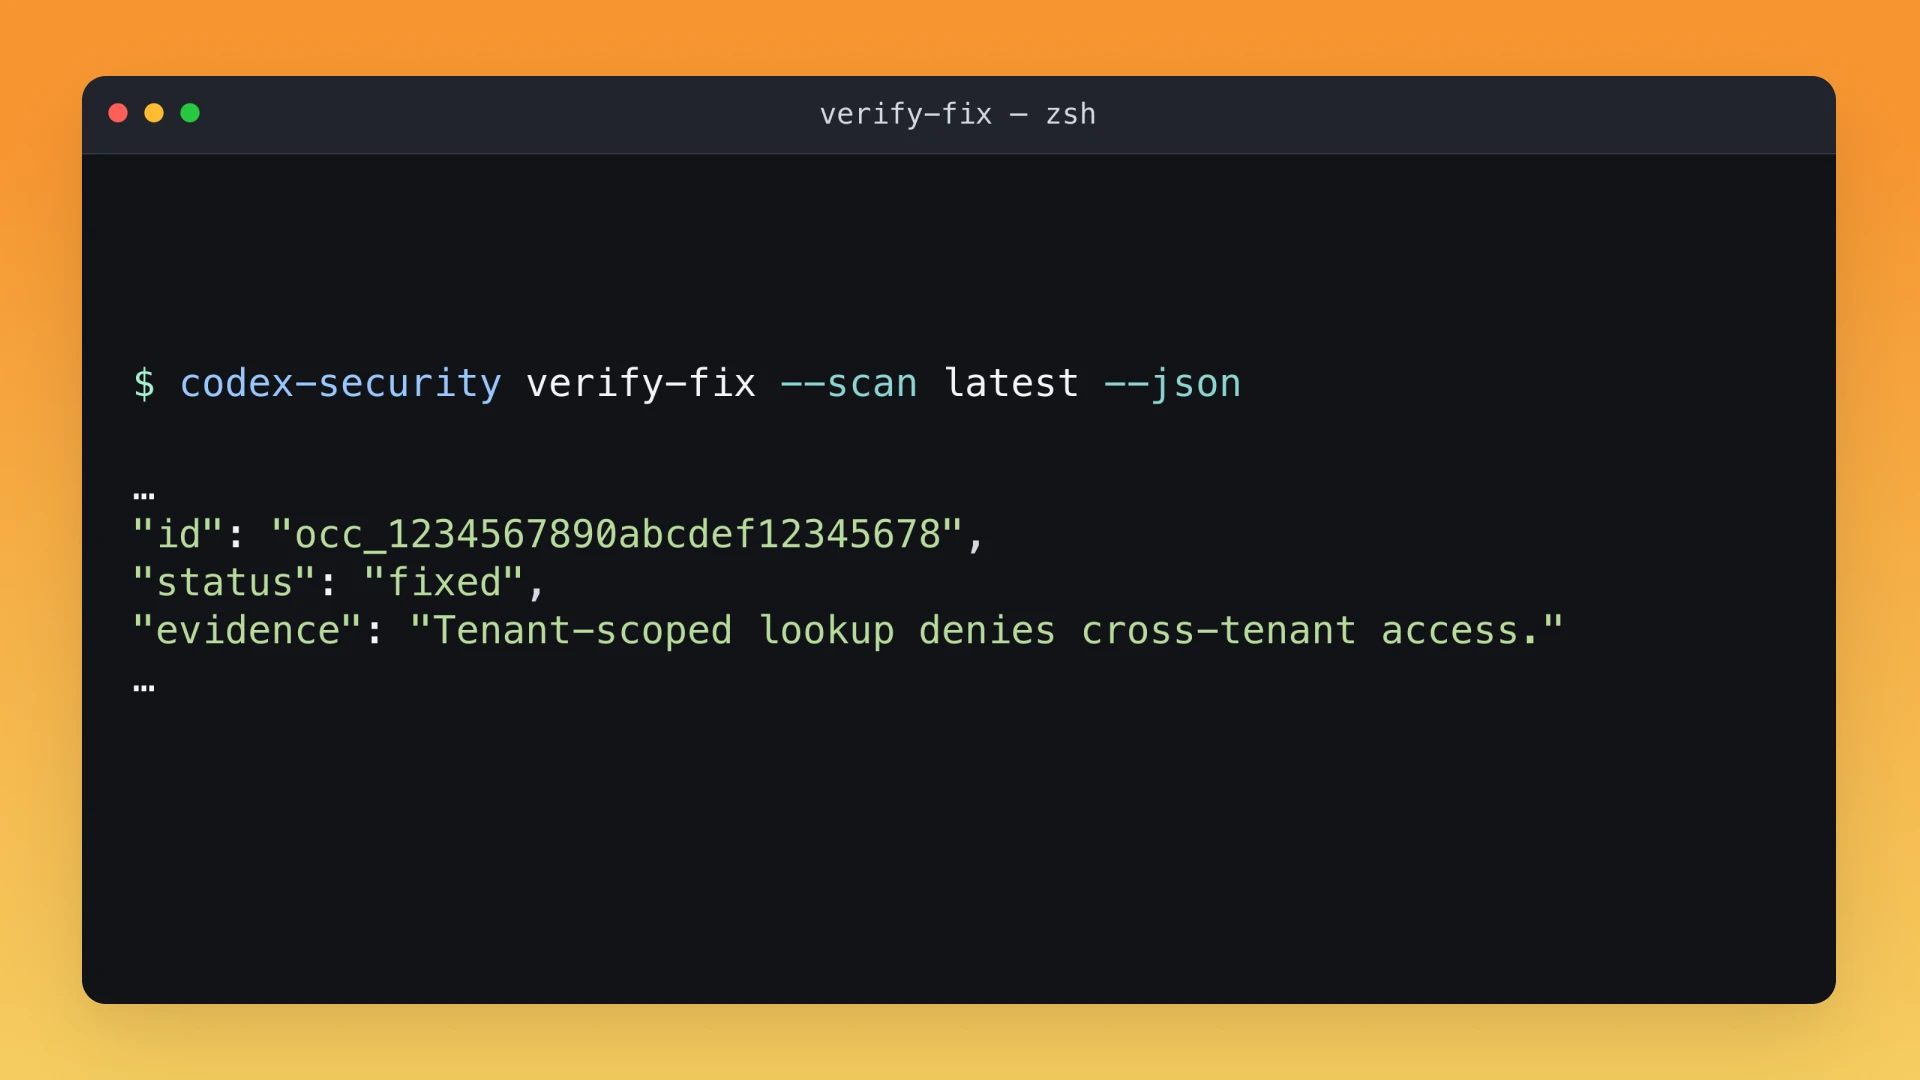
Scan kode eller ændringer fra din terminal. Integrer fund, dækningsrapporter og understøttende dokumentation i dit udviklingsworkflow.
Sikkerhedsscanninger i CI
Kør Codex Security CLI i din CI-pipeline sammen med dine eksisterende kontroller.
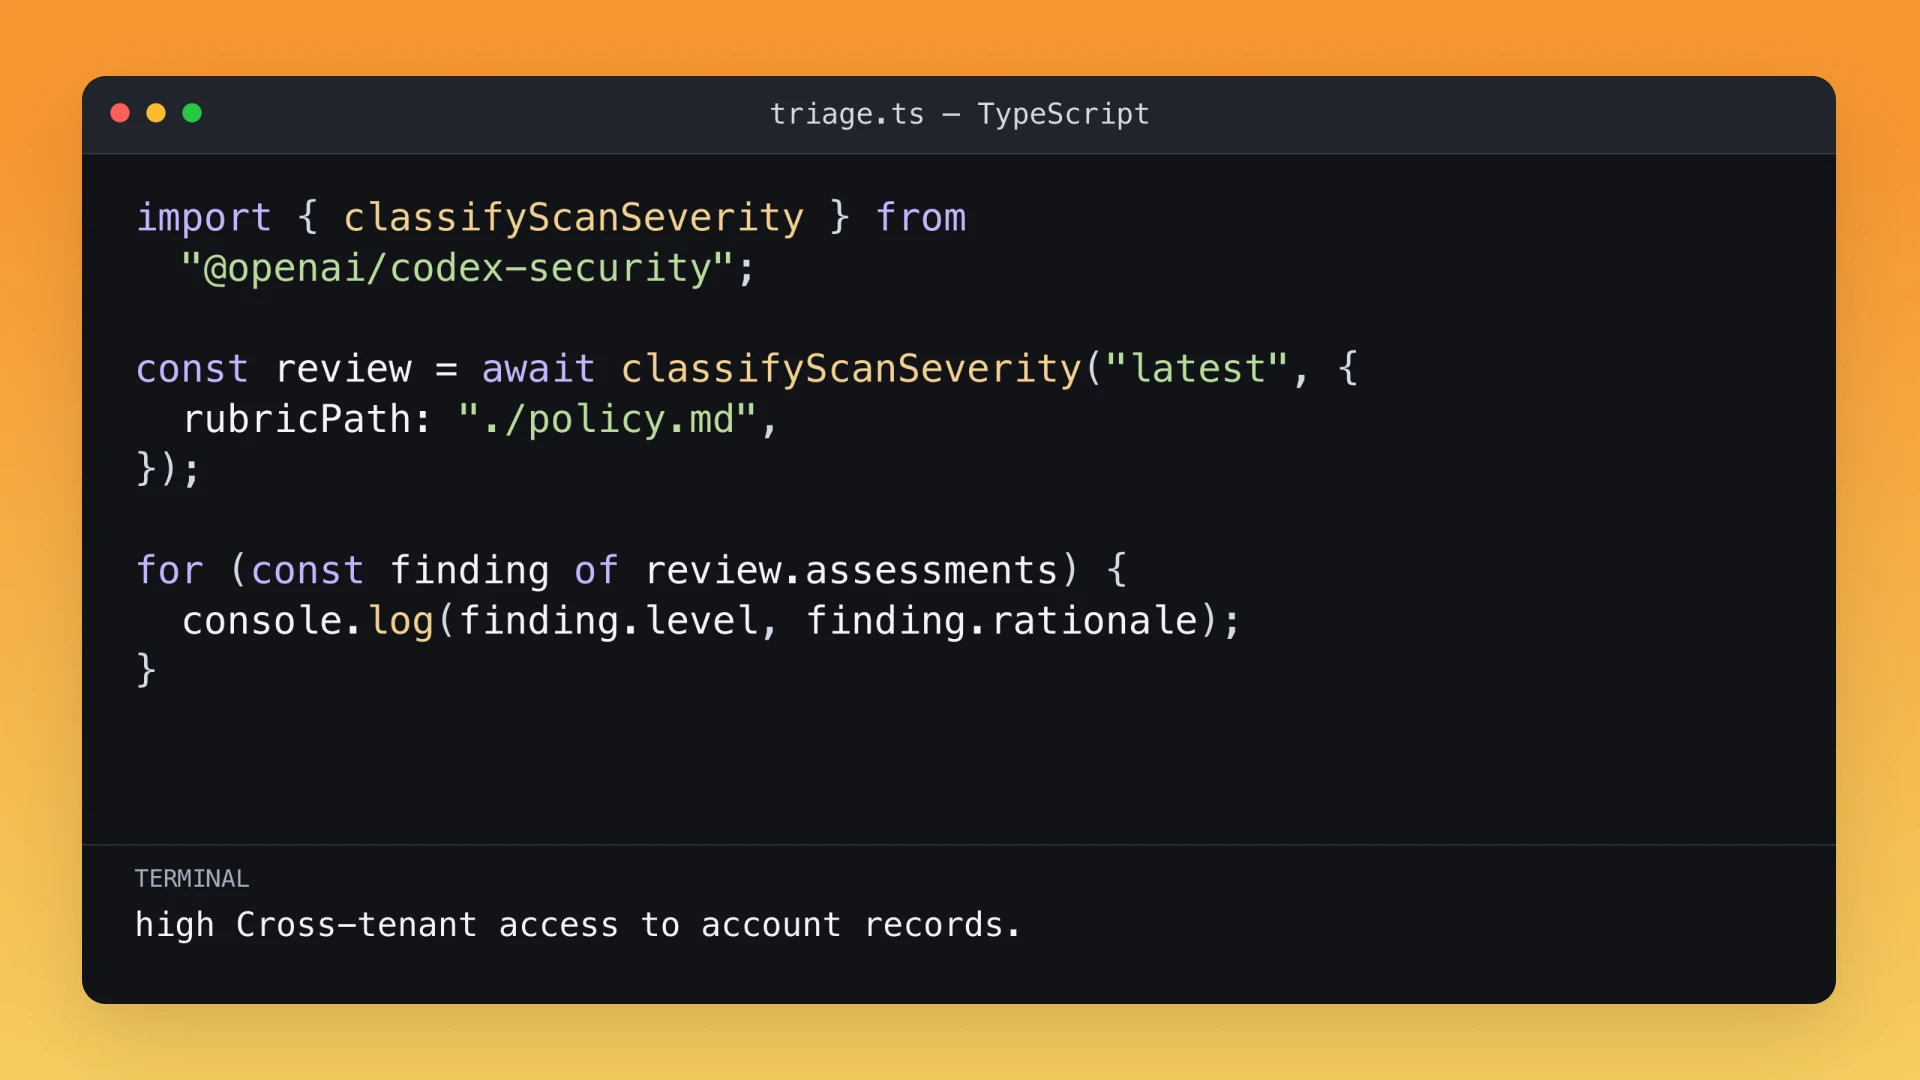
Codex Security SDK
Integrer sikkerhedsscanninger i TypeScript-applikationer med strukturerede fund, dækningsdata og artefakter fra scanninger.
OpenAI API
Opret tilpassede sikkerhedsarbejdsgange ved hjælp af OpenAI-modeller samt dine egne værktøjer og din egen kontekst.