امنیت سایبری در مرزهای فناوری پیشرو
یک سخنرانی کلیدی زنده درباره عصر بعدی دفاع سایبری. ۱۲ نوامبر، ساعت ۱۰:۰۰ صبح به وقت اقیانوس آرام.
هوشمندی پیشرو برای امنیت سایبری
با استفاده از مدلها و عاملهای پیشرو، آسیبپذیریها را شناسایی کنید، سازوکارهای دفاعی را آزمایش کنید و راهکارهای رفع مشکلات را سریعتر توسعه دهید.
دفاع سایبری به رویکردی تازه نیاز دارد
هوش مصنوعی روند یافتن و بهرهبرداری از آسیبپذیریها را برای مهاجمان سرعت میبخشد. مدافعان اکنون میتوانند پیشدستی کنند، اما فرصتشان رو به کاهش است.
اکنون زمان آن رسیده است که دفاع را پیوسته کنیم.
هوش مصنوعی را در سراسر برنامهٔ امنیتیتان به کار بگیرید
از طریق Daybreak به مدلهای سایبری دسترسی پیدا کنید
Daybreak دسترسیِ تأییدشده برای فعالیتهای امنیت سایبری فراهم میکند. برای گردشکارهای دفاعی از Blue و برای آزمونهای پیشرفته و مجاز از Red استفاده کنید.

Daybreak Blue

Daybreak Red
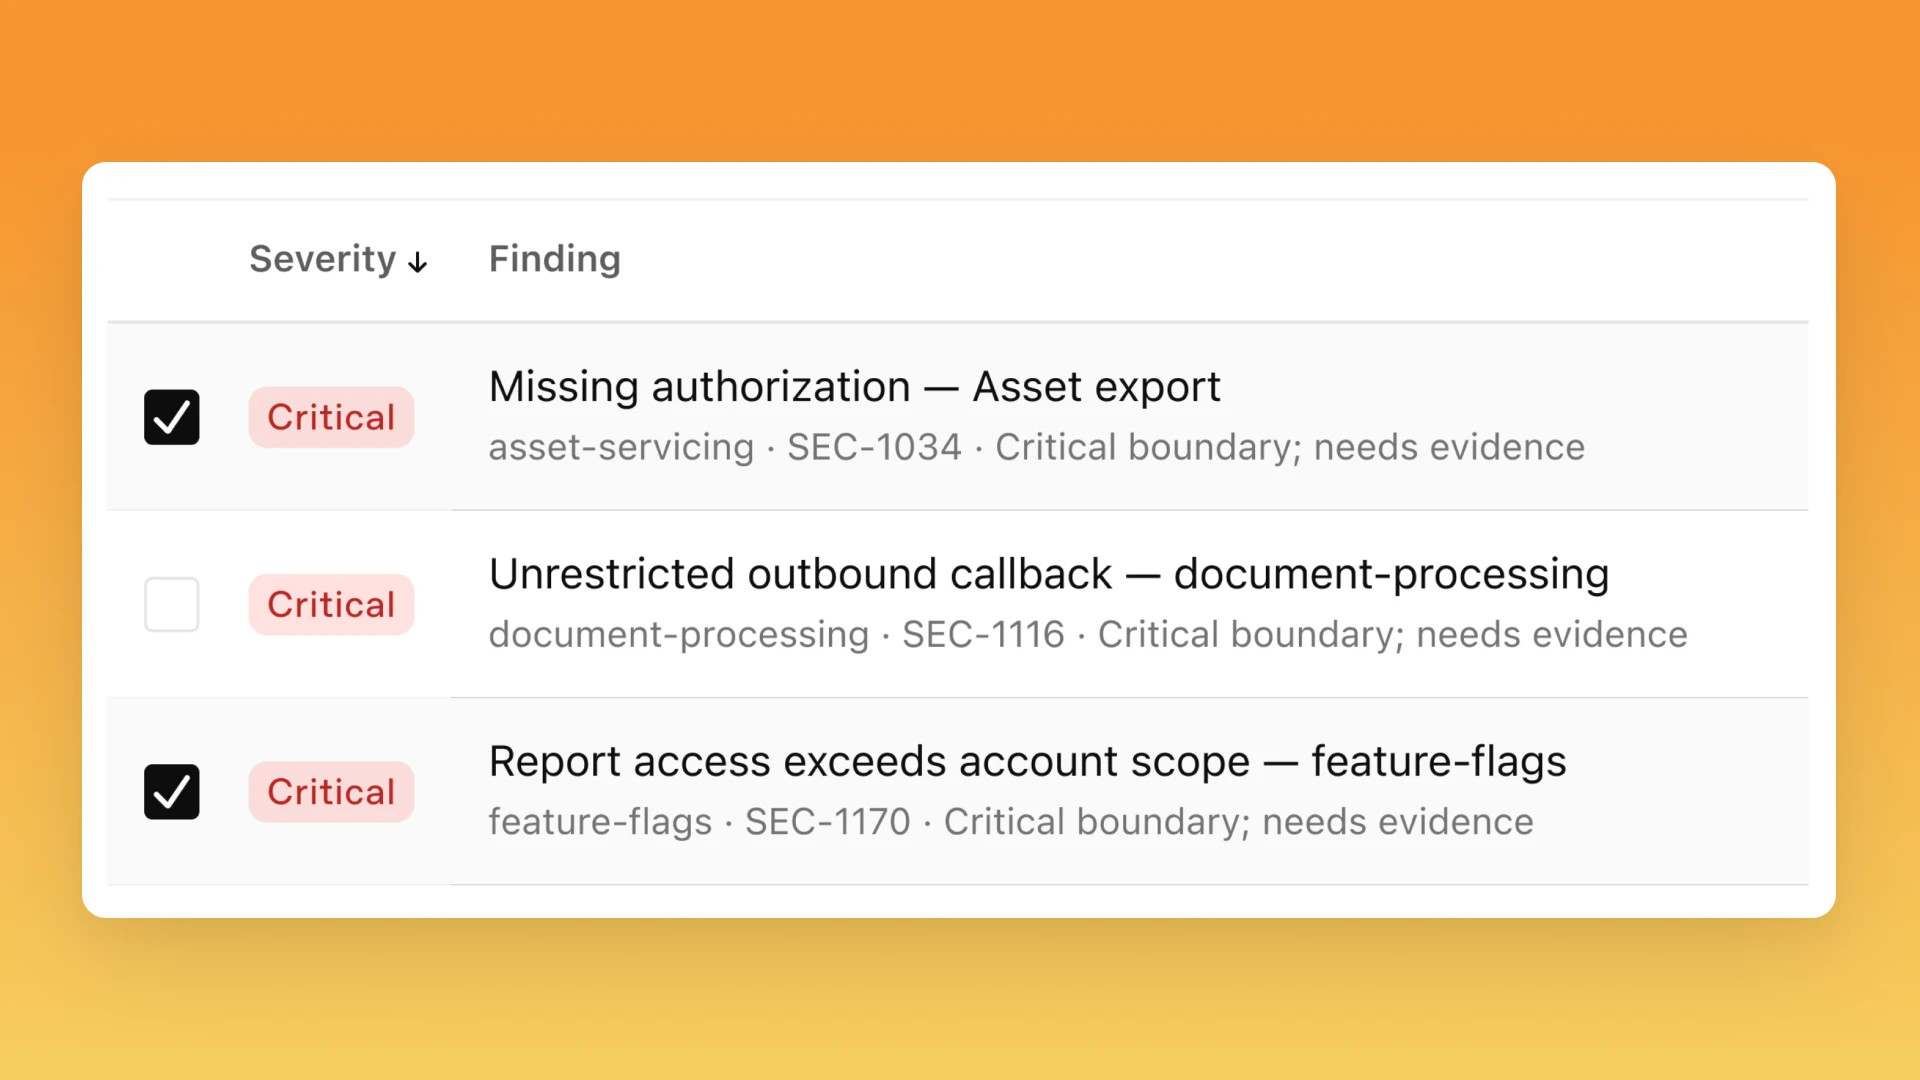
از کشف آسیبپذیریها تا تأیید راهکارهای رفع آنها
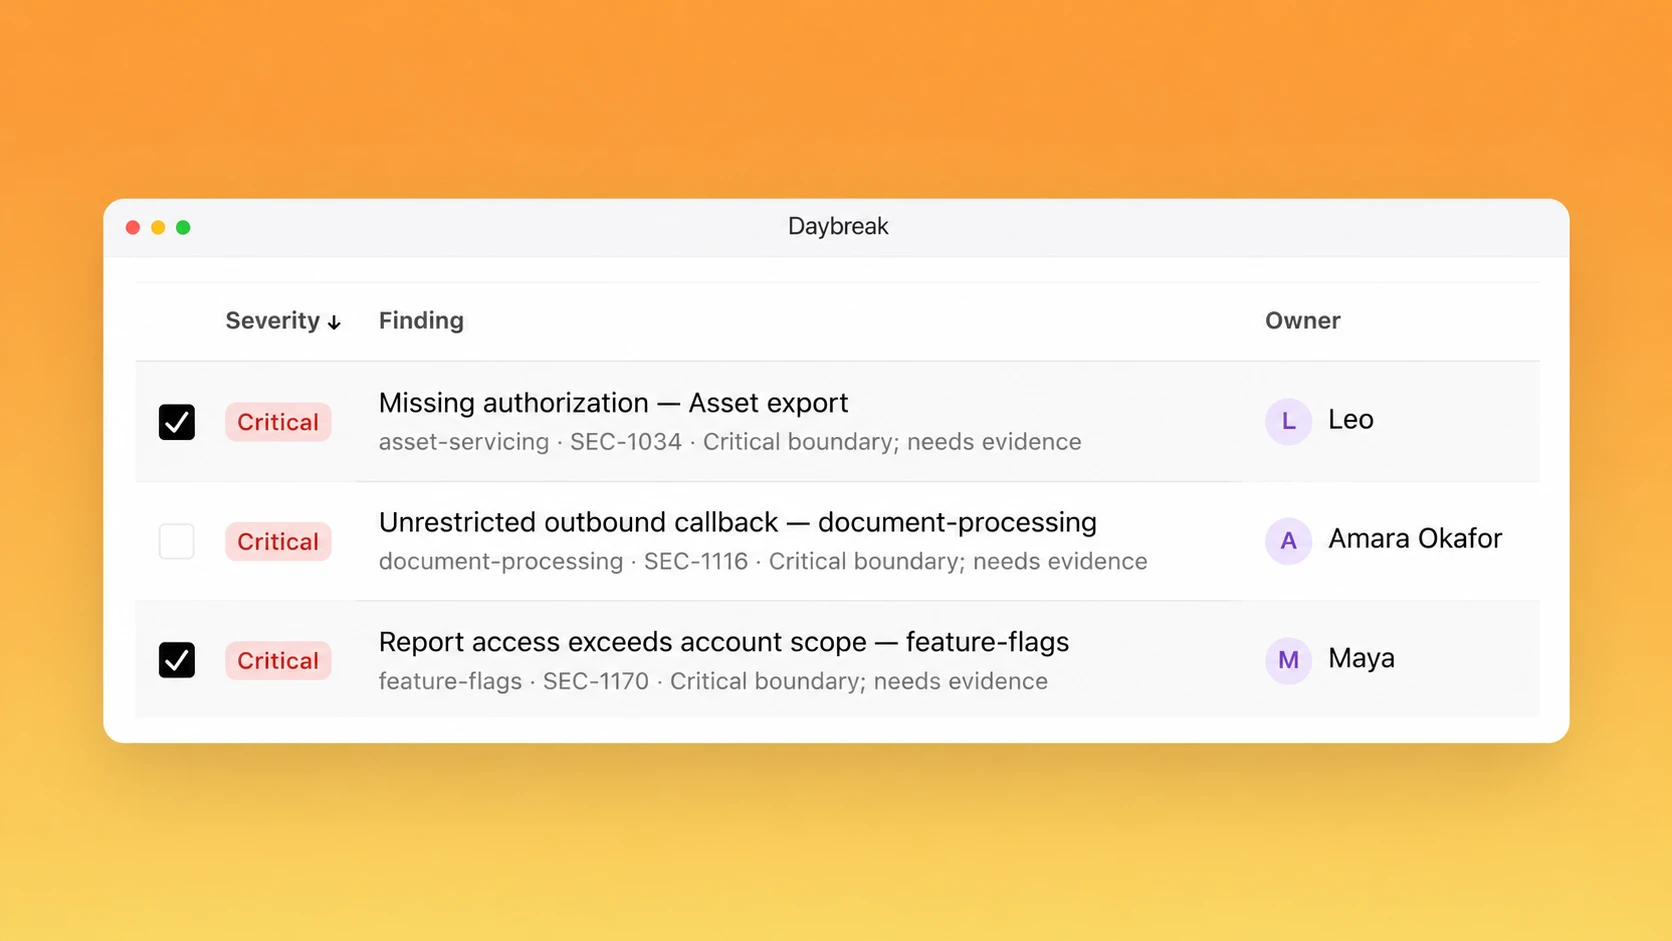
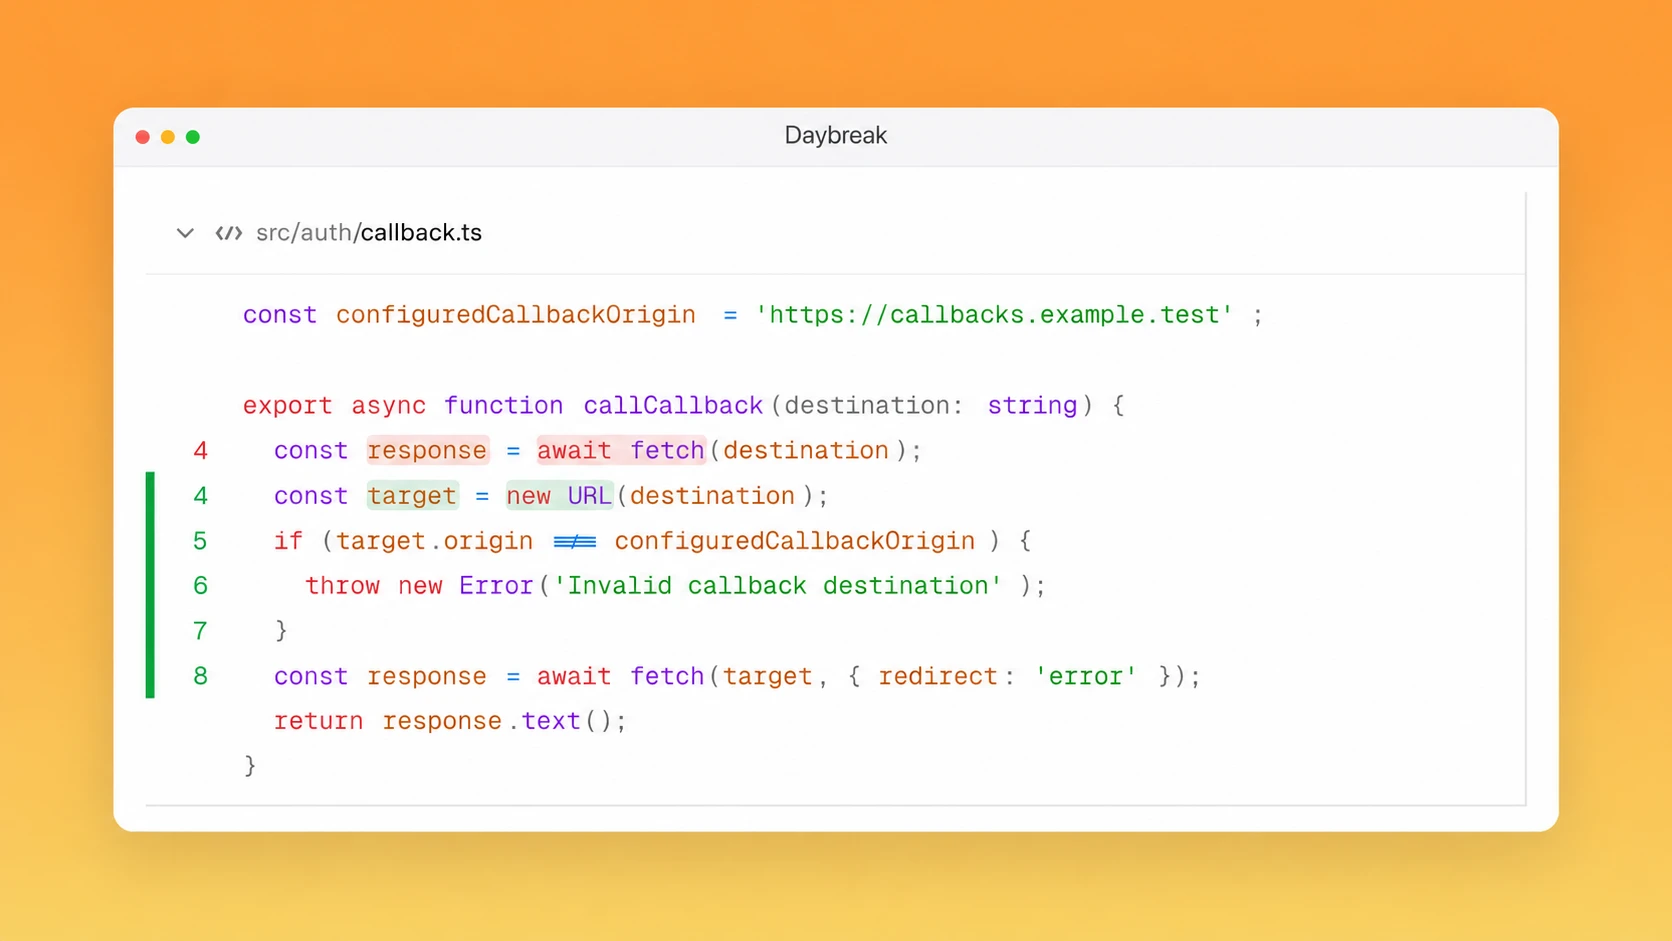
چرخههای کاری عاملمحور ایجاد کنید تا یافتهها را بررسی، خطرات را اولویتبندی و راهکارهای رفع مشکلات را برای بازبینی تیمتان آماده کنید.
کد را در ابزارهایی که از قبل استفاده میکنید ایمن کنید
کارخانهٔ دفاعی Daybreak
با فشردن یک دکمه، از یافتهها به اصلاحات برسید. تمام فرایندهای اسکن و اجرای وصلهها از راه دور اجرا میشوند.
افزونه Daybreak
مستقیماً در Codex اسکن کنید و وصله بسازید، اسکنها اجرا و یافتهها بهصورت محلی ذخیره میشوند.
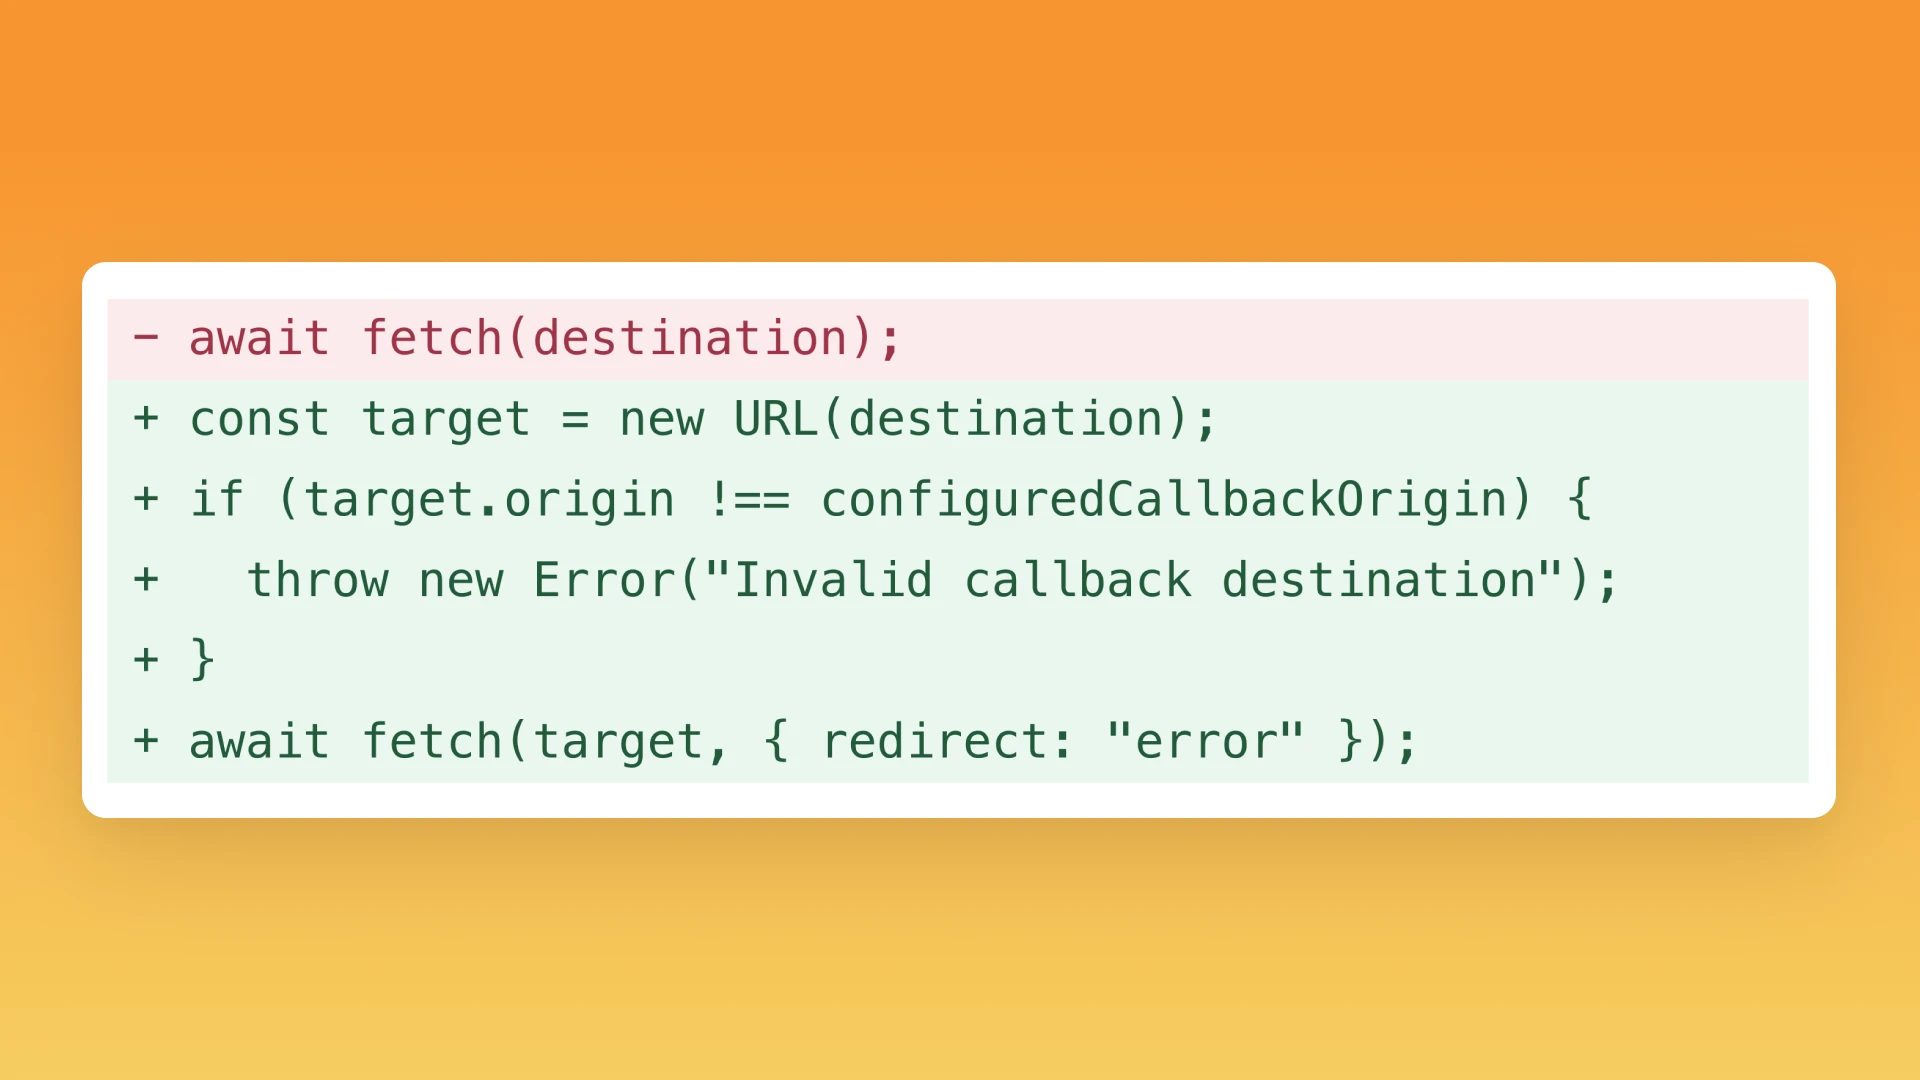
بازبینی PR
با بررسی pull requestها، خطر بازگرداندن آسیبپذیریها را کاهش دهید.
عناصر بنیادین برای دفاع مستمر
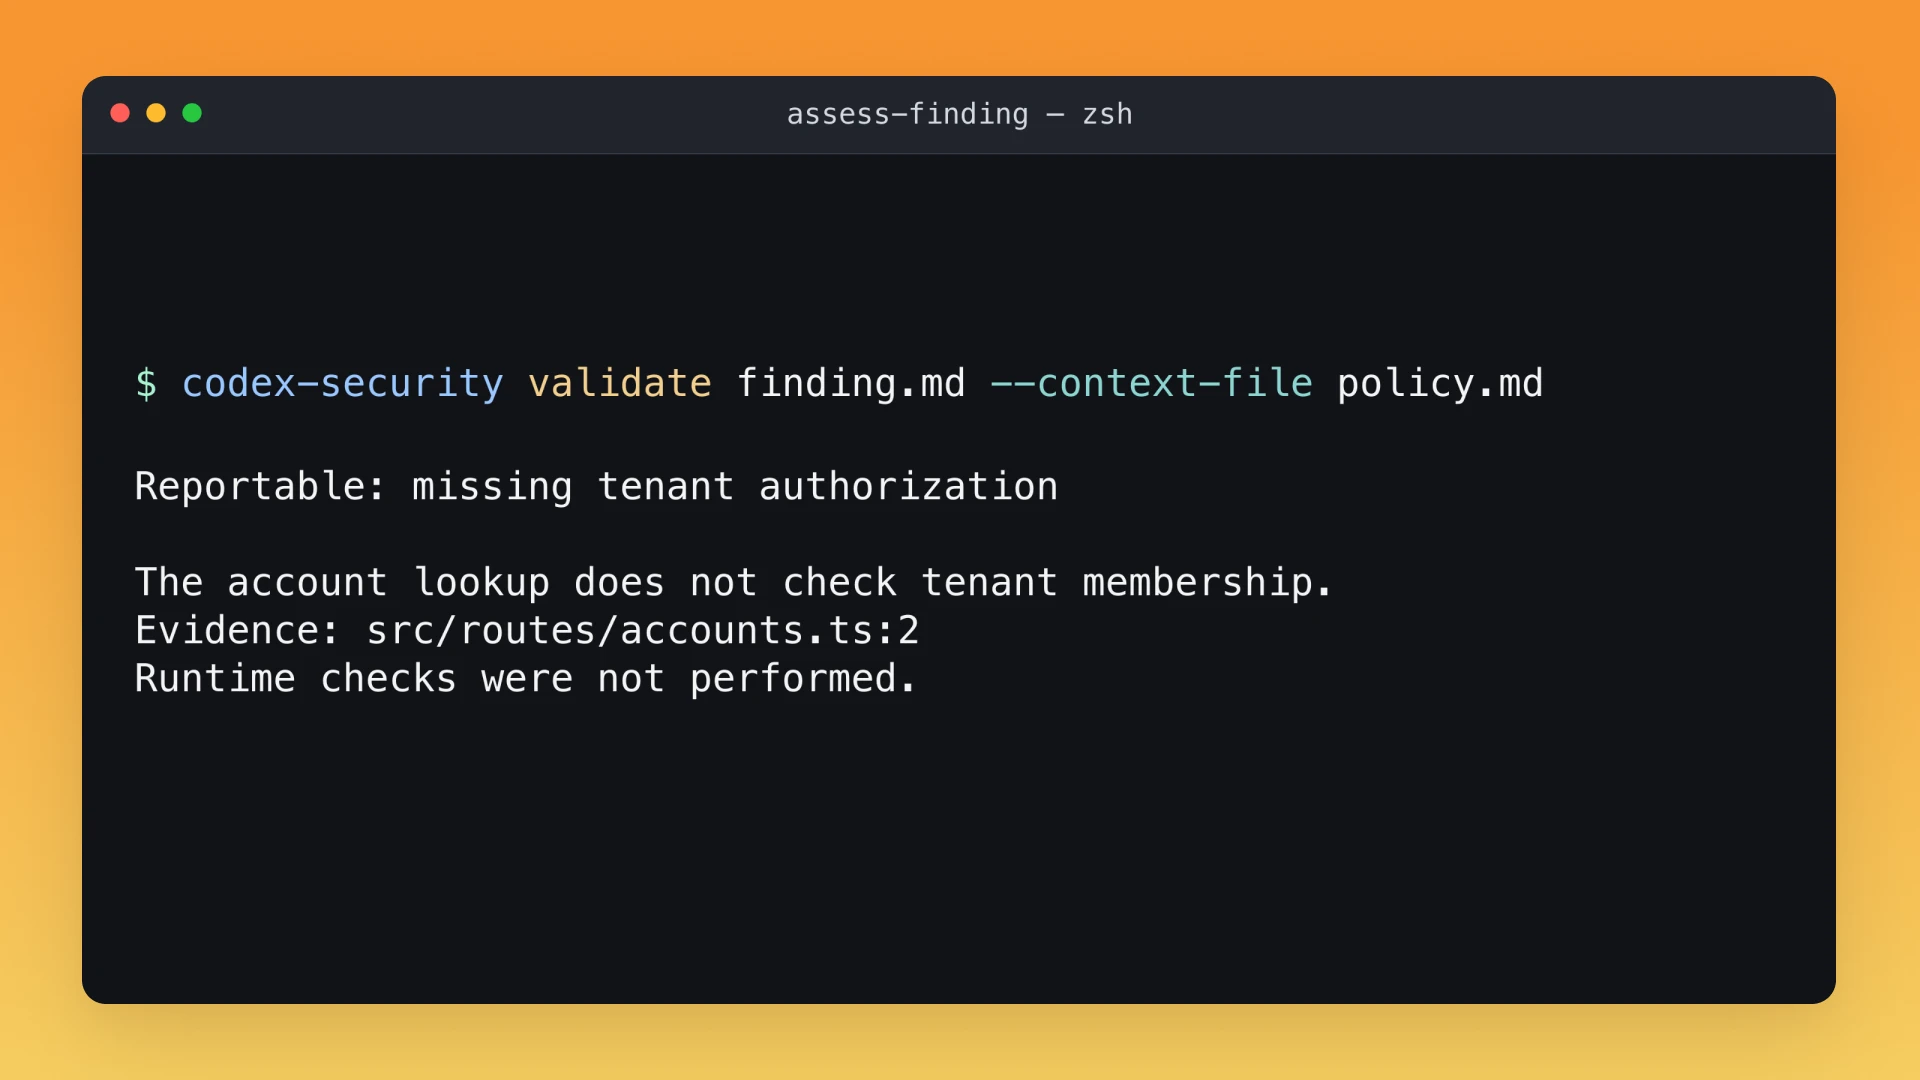
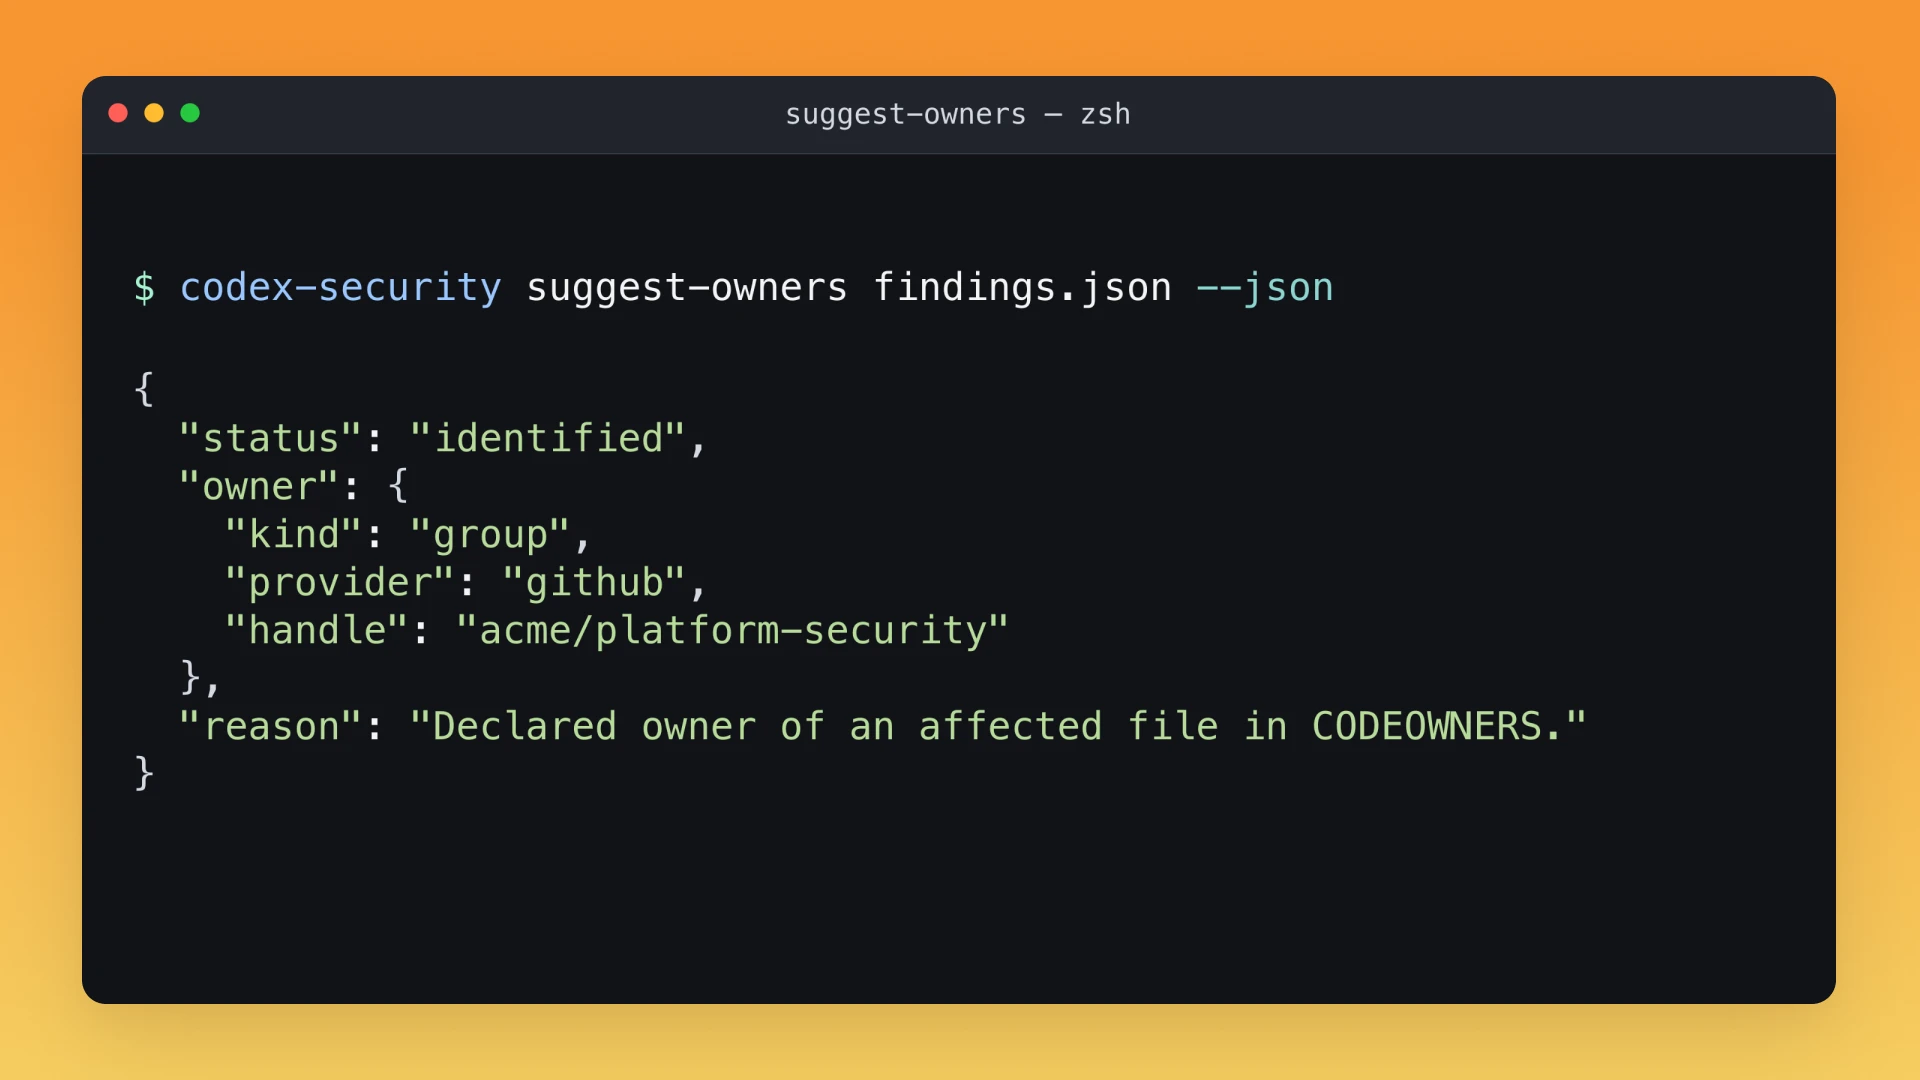
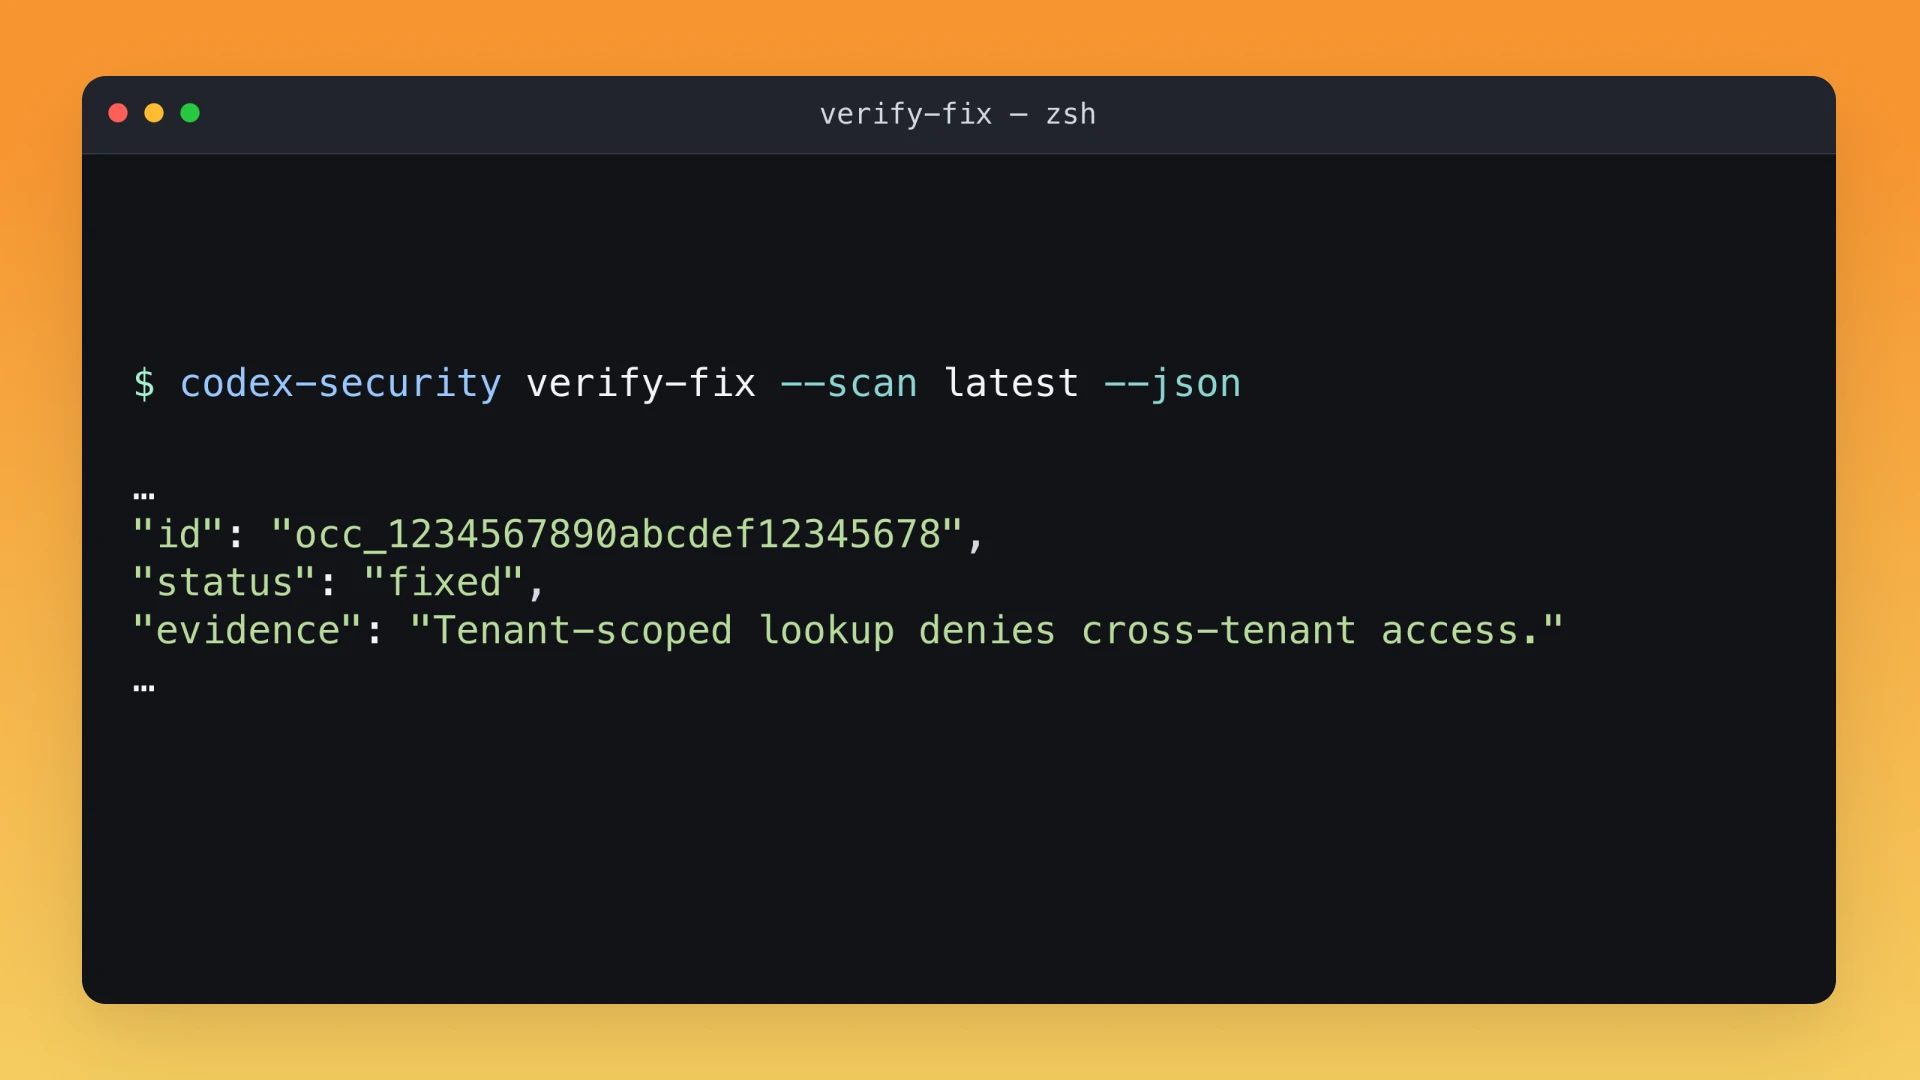
رابط خط فرمان امنیت Codex
کد یا تغییرات را از طریق ترمینال خود اسکن کنید. یافتهها، گزارشهای پوشش و شواهد پشتیبان را در فرایند کاری توسعه خود بگنجانید.
اسکنهای امنیتی در فرایند یکپارچهسازی مستمر (CI)
رابط خط فرمان امنیتی Codex را در روند پیشرفت یکپارچهسازی مستمر (CI) خود، در کنار بررسیهای فعلیتان اجرا کنید.
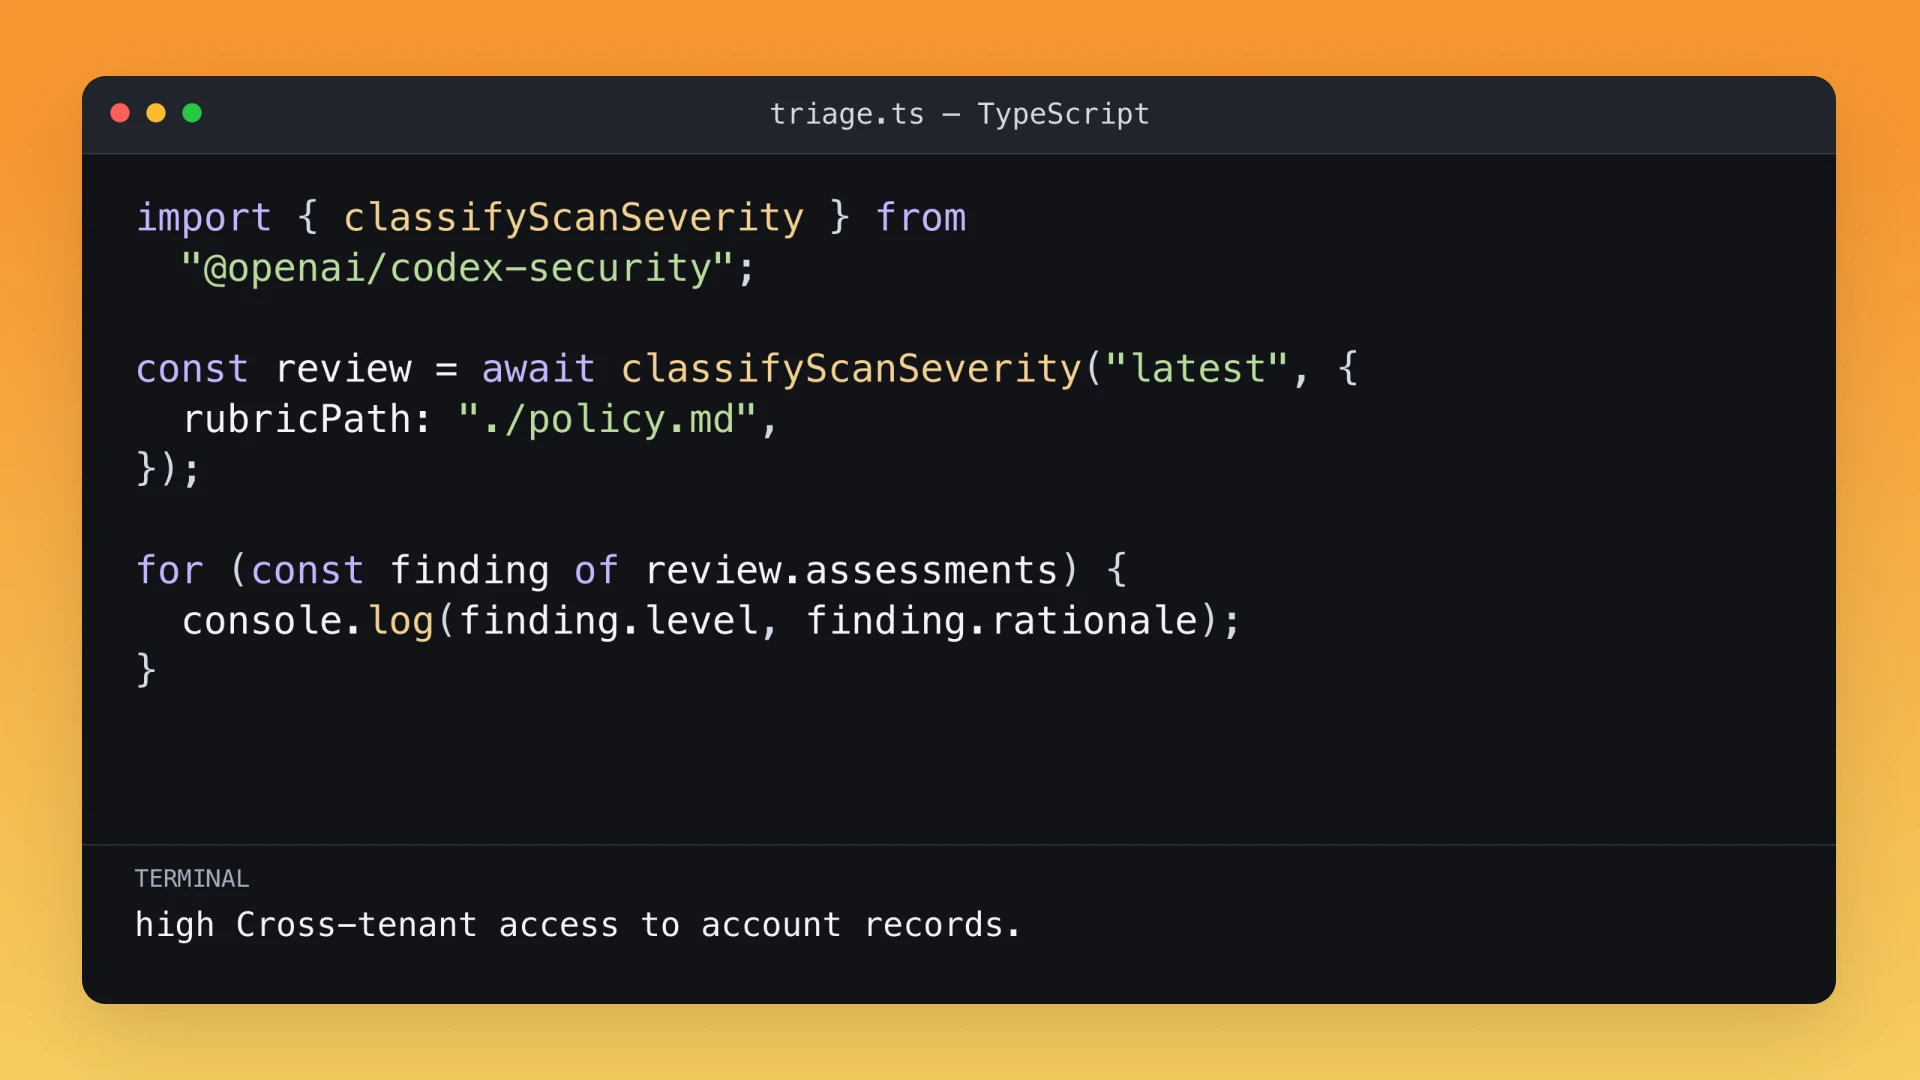
کیت توسعه نرمافزار امنیتی Codex
اسکنهای امنیتی را در اپلیکیشنهای TypeScript ادغام کنید و یافتههای ساختاریافته، دادههای پوشش و فایلهای خروجی اسکن را در اختیار داشته باشید.
رابط برنامهنویسی اپلیکیشن OpenAI
با استفاده از مدلهای OpenAI و ابزارها و اطلاعات زمینهای خود، گردش کارهای امنیتی سفارشی ایجاد کنید.