بهروزرسانی در ۳ نوامبر ۲۰۲۶: خانوادهٔ مدلهای پیشرو که نیروی محرکهٔ dotها هستند را گسترش میدهیم تا GPT‑6.1 Terra را نیز دربر بگیرد. Dot شما میتواند برای بخشهای مختلف کار خود از مدلهای متفاوتی بهره ببرد. GPT‑6.1 Terra بر پایهٔ بهبودهای همراستاسازی مجموعهٔ GPT‑6 توسعه یافته است و از تدابیر حفاظتی توسعهیافته برای GPT‑6 Astra استفاده میکند.
Dotها عاملهایی هستند که همیشه فعالاند و مسئولیتهای مداوم را بر عهده میگیرند و برای چیزهایی که به آنها اهمیت میدهید، زمان و توجه بیشتری در اختیارتان میگذارند. هر dot رایانهٔ خودش را دارد و در اپلیکیشنهایی که برای اتصال انتخاب میکنید کار میکند. شما برای dotها هدف تعیین میکنید و مشخص میکنید که خودشان چه کارهایی میتوانند انجام دهند. آنها میتوانند مراحل کار را بهصورت گامبهگام پیش ببرند، با تغییر شرایط خود را تطبیق دهند و در فاصله بین مکالمهها نیز به پیشرفت کار ادامه دهند. آنها میتوانند روند شکلگیری یک موضوع را دنبال کنند و پیشنویس خبرنامهای آماده کنند، یا با دریافت اطلاعات جدید به بهروزرسانی پروژه کمک کنند—سپس نتایج را برای بررسی شما ارائه دهند و برای تصمیمهایی که به قضاوت شما نیاز دارند از شما نظر بخواهند.
سپردن این مسئولیت به داتها یعنی اعتماد کردن به آنها برای رسیدگی به بخش بیشتری از اطلاعات و کارهایتان. باید بدانید هر دات به چه چیزهایی دسترسی دارد، چگونه از این دسترسی استفاده میکند و چه زمانی باید شما را در جریان کار دخالت دهد. این پرسشها مهماند، چون اشتباههای یک عامل میتواند پیامدهایی فراتر از یک گفتگو داشته باشد: برداشت نادرست از یک درخواست ممکن است باعث شود فایل اشتباهی را تغییر دهد یا اطلاعاتی را به اشتراک بگذارد که میخواستید خصوصی بماند.
ما برای هر بخش از این کار سازوکارهای محافظتی در نظر میگیریم. از GPT‑6 Astra شروع میکنیم که آن را برای درک منظورتان و رعایت قواعد ایمنی آموزش میدهیم. سپس برای اطلاعاتی که داتها استفاده میکنند، محیطهایی که در آن کار میکنند و اقداماتی که قصد انجامشان را دارند، تدابیر محافظتی اضافه میکنیم. فضای کاری ابریِ محافظتشده به محدود کردن پیامدهای اشتباهها کمک میکند، فرایندهای ورود امن از اطلاعات حساس ورود محافظت میکنند و بررسی جداگانهٔ اقدامات به شناسایی مراحلی کمک میکند که از دستورهای شما یا الزامات ایمنی فراتر میروند. شما انتخاب میکنید چه چیزهایی متصل شوند، ترجیحاتتان را تنظیم میکنید و در طول انجام کار، آن را دنبال میکنید یا مسیرش را تغییر میدهید.
داتها همچنان ممکن است اشتباه کنند و ما با آموختن از استفادهٔ واقعی، این سازوکارهای محافظتی را پیوسته بهبود میدهیم. در اینجا توضیح میدهیم این تدابیر محافظتی چگونه در کنار هم کار میکنند، چه چیزهایی در اختیار شماست و چه محدودیتهایی همچنان وجود دارد؛ تا بتوانید دربارهٔ کارهایی که به داتها میسپارید آگاهانه تصمیم بگیرید.
داتها از GPT‑6 Astra، توانمندترین و همسوترين مدل ما، بهره میبرند. Astra در درک هدف شما، ماندن در محدودهٔ درخواستتان و پرسیدن سؤالهای مشخصی که پاسخشان میتواند اقدام مناسب را تغییر دهد، عملکردی برجسته دارد. این قابلیتها به داتها کمک میکند کارها را در طول زمان پیگیری کنند، بدون آنکه منظور شما را از یاد ببرند.
Astra را آموزش دادهایم تا درخواستهای آسیبزا، از جمله درخواستهای مرتبط با سوءاستفاده در حوزهٔ زیستی یا امنیت سایبری، را رد کند. نحوهٔ برخورد داتها با تغییر دستورها، درخواستهای مبهم و تلاش برای واداشتن آنها به فراتر رفتن از مجوزهای شما را آزمایش میکنیم. آزمونهای تیم قرمز، بهصورت انسانی و خودکار، به ما کمک میکنند نقاط ضعف را پیدا کنیم، مدل و سامانههای پیرامون آن را بهبود دهیم و این تغییرات را دوباره بیازماییم.
تدابیر محافظتی مدل را با سازوکارهای امنیتی ChatGPT و اقدامات بیشتری برای عاملهایی تکمیل میکنیم که میتوانند به کار از طرف شما ادامه دهند.
سازوکارهای محافظتیِ تعبیهشده در ChatGPT شامل رمزگذاری محتوای شما هنگام ذخیرهسازی و انتقال میان شما، OpenAI و ارائهدهندگان خدمات ماست؛ در کنار کنترلهای دسترسی که به محافظت از اطلاعات ذخیرهشده کمک میکنند. سامانههای امنیت حساب ما نیز استفادههای مشکوک از حساب OpenAI شما را رصد میکنند و اگر نشانهای از بهخطر افتادن امنیت یک نشست ببینند، ممکن است ورود مجدد را الزامی کنند.
عاملها همچنین باید در برابر اطلاعاتی که هنگام انجام کار با آن روبهرو میشوند محافظت شوند. یک صفحهٔ وب، ایمیل یا سند ممکن است حاوی دستورهای مخربی باشد که میکوشند مسیر عاملها را منحرف کنند یا آنها را به اشتراکگذاری اطلاعات خصوصی وادار کنند؛ مشکلی که تزریق اعلان نام دارد. تدابیر محافظتی مدل را با محدودیتهای ابزارها، بررسیهای پیش از اقدام و نظارت ترکیب میکنیم تا از تبدیل چنین محتوایی به اقدامی ناخواسته جلوگیری شود.
همچنین هنگام برنامهریزی و اجرای اقدامات، بر داتها نظارت میکنیم تا رفتارهای بالقوه آسیبزا، مانند عمل کردن خارج از دستورهای شما یا تلاش برای دور زدن تدابیر محافظتی، را شناسایی کنیم. اگر سامانهٔ نظارت بر ایمنی در کارِ در حال اجرای یک دات مورد نگرانکنندهای شناسایی کند، میتواند آن کار را موقتاً متوقف کند و هشداری برای بررسی به شما نشان دهد. این نظارت در سامانه تعبیه شده است و در کنار سازوکارهایی که دسترسیها و اقدامات داتها را محدود میکنند، به شناسایی موارد نگرانکننده در طول پیشرفت کار کمک میکند.
هر دات رایانهٔ ابری خودش را دارد که در آن میتواند وبگردی کند، اطلاعات را تحلیل کند، فایل بسازد و ابزارها را اجرا کند. داتها میتوانند در این فضاهای کاری به پیشرفت ادامه دهند، حتی وقتی شما فعالانه درگیر کار نیستید.
شما انتخاب میکنید داتها از کدام حسابها استفاده کنند؛ یا با اتصال برنامهها در محدودهٔ مجوزهایی که به ChatGPT دادهاید، یا با ورود به یک وبسایت در مرورگر دات و استفاده از ورود امن، در صورت پشتیبانی. همچنین میتوانید رایانهٔ شخصیتان را متصل کنید تا داتها راههای بیشتری برای کمک داشته باشند؛ مثلاً صفحهگستردهای را که روی دسکتاپتان ذخیره شده تحلیل کنند یا از ابزارهای کدنویسی نصبشده روی دستگاهتان استفاده کنند.
در فضای کاری محافظتشدهٔ هر دات، جداسازی در محیط محدود یا سندباکس، کدها و ابزارهای در دسترس آن دات را محدود میکند و به مهار پیامدهای کد مخرب یا فرمان اشتباه کمک میکند. همچنین محیطهای ابری کاربران را از یکدیگر جدا میکنیم و نگهداری سیستمعامل Linux و مرورگر Chrome زیربنای آنها را بر عهده داریم.
داتها کد را در محیطهایی اجرا میکنند که از سامانههای هماهنگکنندهٔ کارشان و اعمالکنندهٔ تدابیر محافظتی کلیدی جدا هستند. آنها میتوانند در آن محیطها فایل بسازند و ابزار اجرا کنند، اما نمیتوانند از این دسترسی برای تغییر سامانههای ایمنی یا غیرفعال کردن بررسیهای الزامی استفاده کنند. این جداسازی کمک میکند تدابیر محافظتی حتی در صورت اشتباه یک دات نیز برقرار بمانند.
قواعد اقدام که در ادامه توضیح میدهیم، مشخص میکنند داتها با دسترسیهای خود چه کارهایی میتوانند انجام دهند.

فضای کاری ابری هر دات، رایانه و ابزارهای در دسترس آن را یکجا فراهم میکند. شما انتخاب میکنید کدام برنامهها متصل شوند و آیا رایانهٔ شخصیتان را هم متصل کنید یا نه. بررسی خودکار، اقداماتی را که به بازبینی نیاز دارند پیش از اجرا بررسی میکند. اگر جلوی مرحلهای را بگیرد، دلیل را به دات میگوید تا دربارهٔ گام بعدی تصمیم بگیرد.
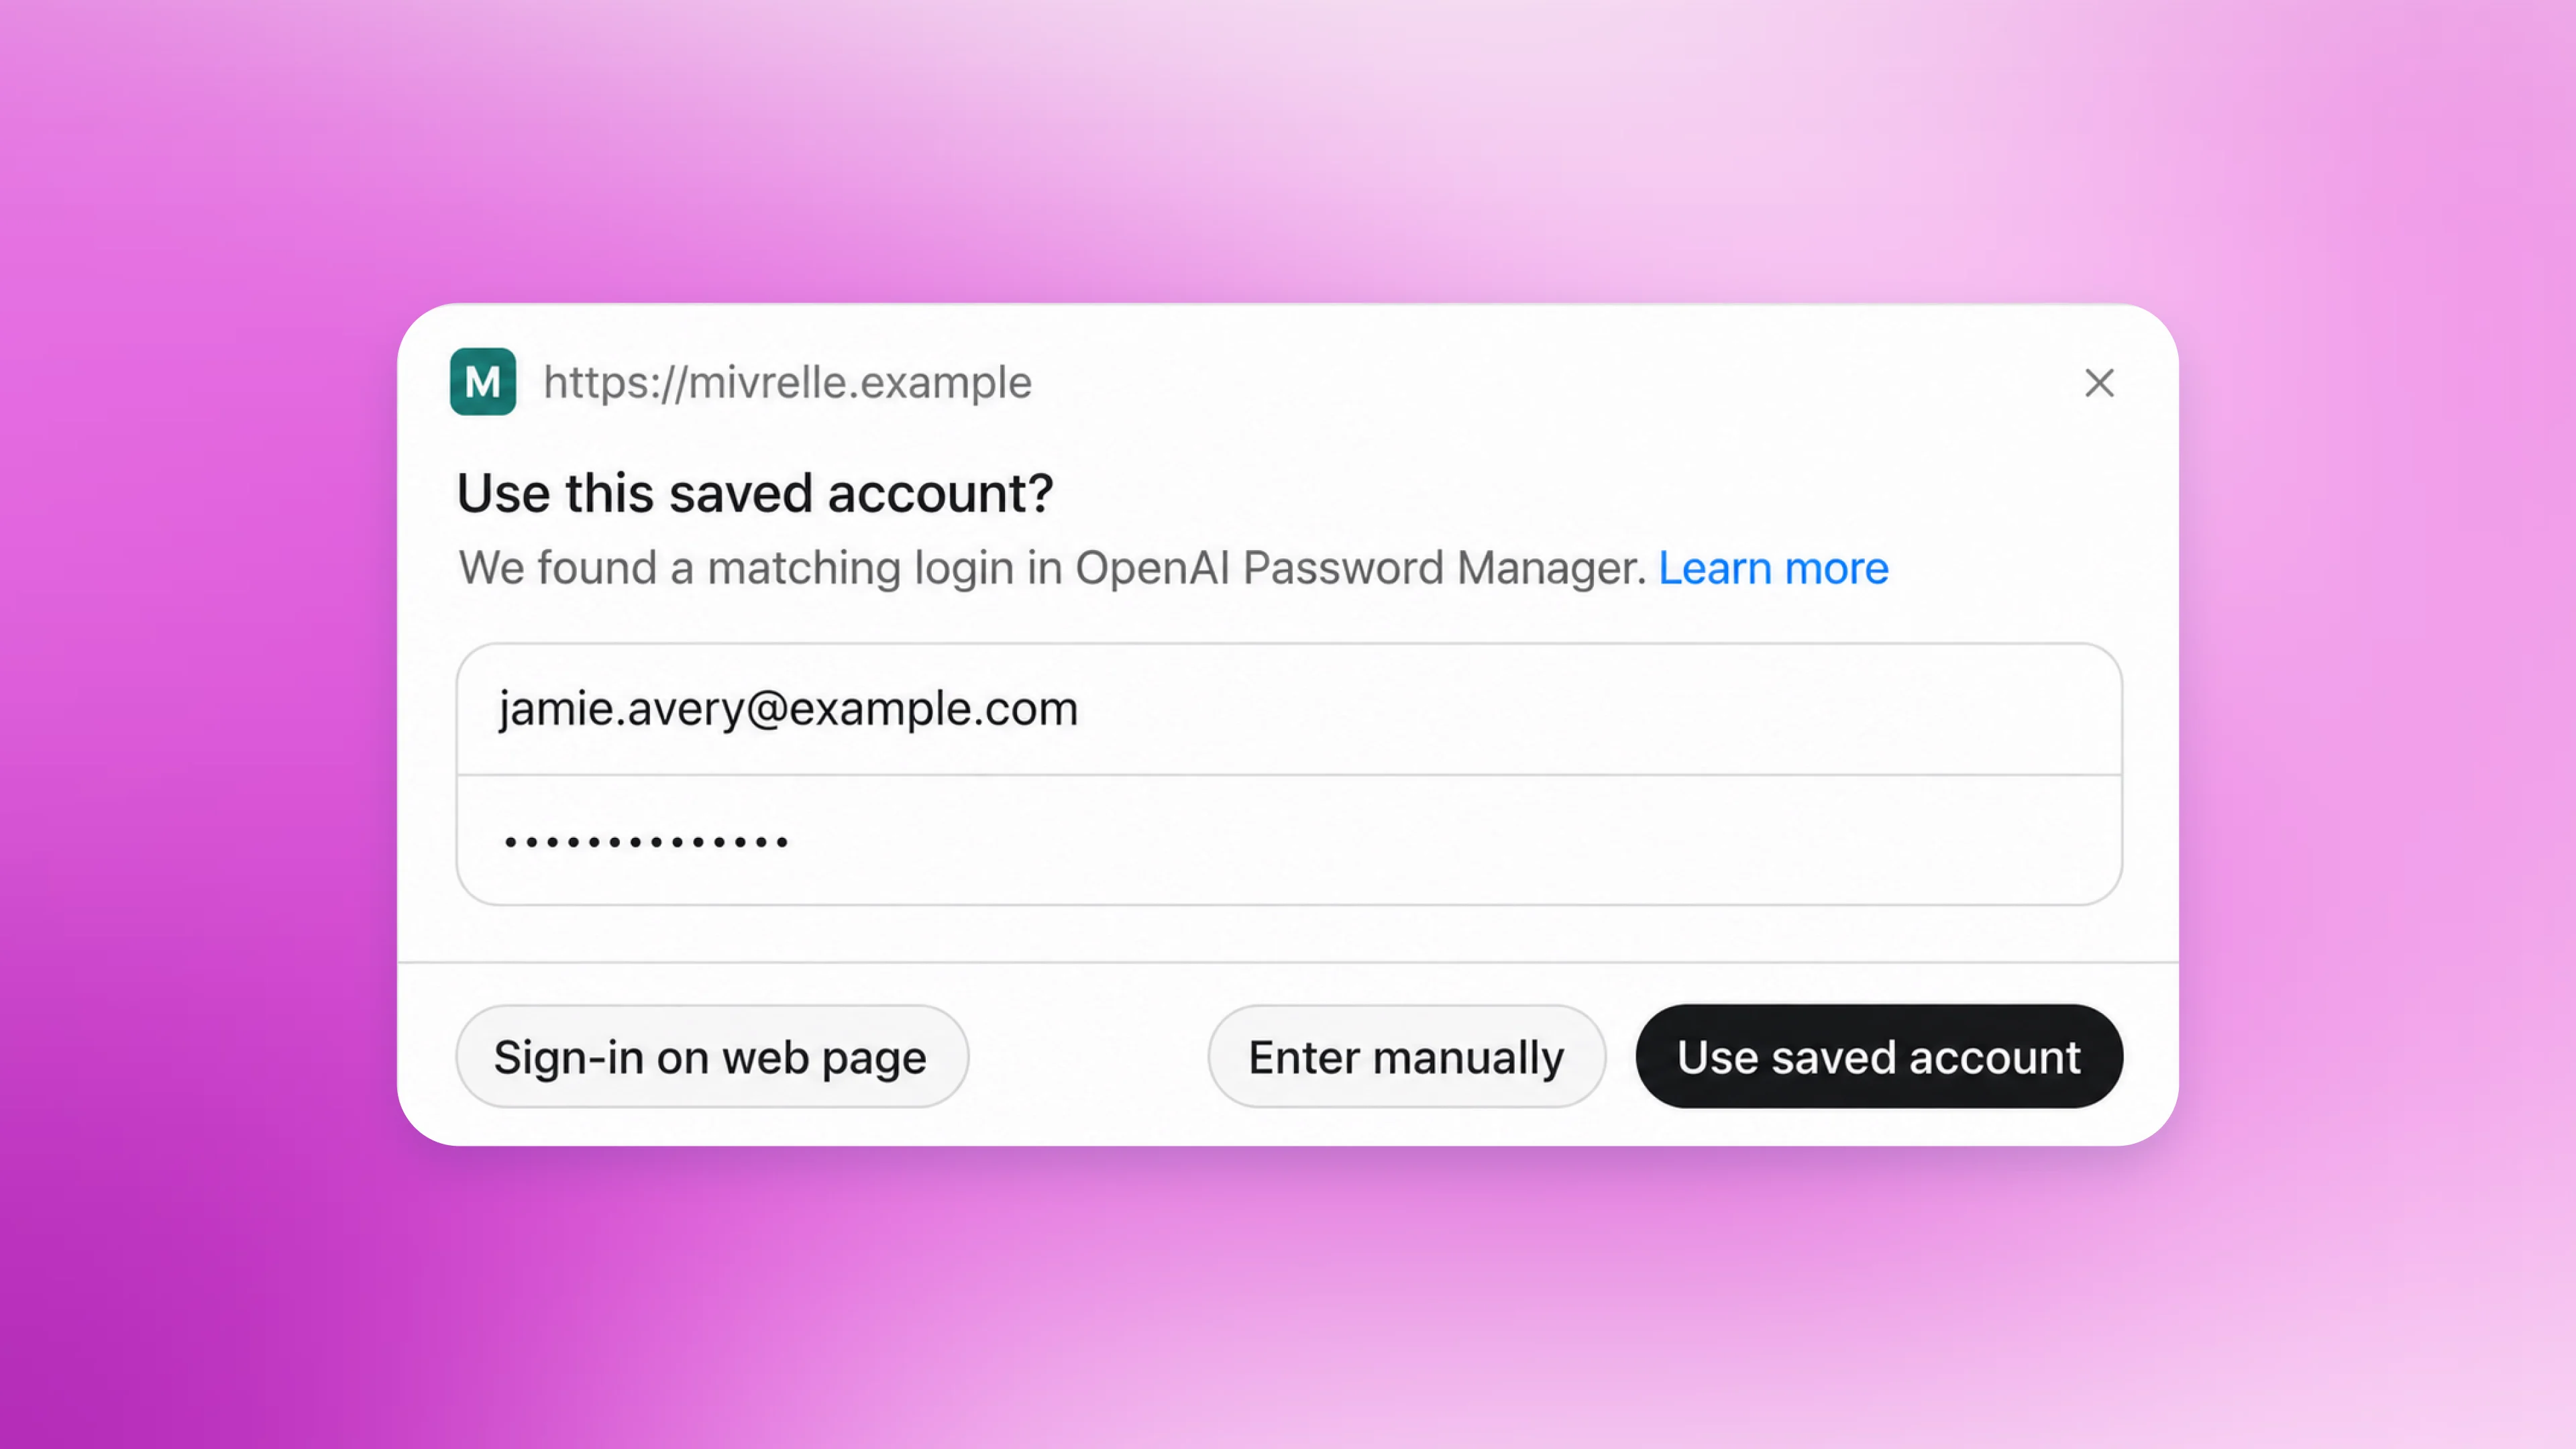
ورود امن به داتها امکان میدهد در حسابها کار کنند، بدون آنکه گذرواژهها وارد گفتگو شوند. در مواردی که ورود امن پشتیبانی میشود، هنگام تکمیل فرم ورود امن توسط شما، فعالیت مدل موقتاً متوقف میشود. این فرم اطلاعات ورودتان را مستقیماً به محیط مرورگر میفرستد و بدون آنکه در اختیار بافت مدل قرار گیرند، آنها را برای ورود ارسال میکند. سپس دات کارش را در حسابی که وارد آن شدهاید از سر میگیرد. بیرون نگه داشتن گذرواژه از گفتگو، خطر ظاهر شدن آن در پاسخ یا اشتراکگذاری اشتباهیاش را کاهش میدهد.
فرایندهای پشتیبانیشدهٔ استفاده از گذرواژههای ذخیرهشده نیز این جداسازی را از طریق سرویسی اختصاصی و رمزگذاریشده برای اطلاعات ورود حفظ میکنند. این سرویس گذرواژه را برای ورود فراهم میکند، بدون آنکه آن را به مدل بدهد؛ بنابراین داتها میتوانند در حسابهایی که مجاز کردهاید کار کنند و گذرواژهها خارج از بافت مدل بمانند. این سازوکارهای محافظتی مخصوص فرایندهای ورود امن و استفاده از گذرواژههای ذخیرهشدهاند؛ اطلاعات محرمانهای که جداگانه در پیام یا سندی خواندنی قرار داده شود، ممکن است همچنان برای مدل قابل مشاهده باشد.
از طریق اتصالها و مجوزهای فعلیتان در ChatGPT، که میان ChatGPT، ChatGPT Work و Codex مشترکاند، مشخص میکنید داتها (dots) از کدام برنامهها میتوانند استفاده کنند. در بخش «افزونهها» در تنظیمات، میتوانید حسابهای متصل را بررسی کنید و مشخص کنید داتها (dots) از این پس به چه چیزهایی دسترسی داشته باشند. با قطع اتصال یک برنامه، اشتراکگذاری اطلاعات جدید از طریق آن اتصال متوقف میشود. بااینحال، اطلاعاتی که یک دات (dot) پیشتر آموخته است، همچنان بخشی از اطلاعات زمینهای خودش باقی میماند. این مجوزها دسترسی به برنامههای شما را تعیین میکنند؛ رعایت الزامات ایمنی همچنان اجباری است.

اگر میخواهید داتها با فایلها یا ابزارهای محلی کار کنند، میتوانید رایانهتان را هم متصل کنید. این اتصال همچنان تابع محدودیتهای سندباکس محلی و بررسیهای لازم برای اقدامات است. استفاده از میکروفون یا دوربین رایانه نیز به مجوزهای دستگاه نیاز دارد که میتوانید به ChatGPT بدهید.
«نمای فعالیت» در برنامهٔ دسکتاپ به شما امکان میدهد کارهای در حال انجام را دنبال و هدایت کنید. این نما کارهای در حال انجام و واگذارشده و وضعیتشان را نشان میدهد. میتوانید اطلاعات زمینهای اضافه کنید، برداشت نادرستی را اصلاح کنید، مسیر کار را تغییر دهید یا از دات بخواهید متوقف شود.

داتها بهمرور اطلاعات زمینهای جمع میکنند تا کمکشان مفیدتر شود. وقتی کاری را واگذار میکنند، به عاملهای دیگر دستور داده میشود اطلاعات لازم برای آن کار را نگه دارند و از حفظ جزئیات حساسِ غیرضروری خودداری کنند. هر دات بافت مستقل خودش را دارد که هر زمان میتوانید آن را بازنشانی کنید.
در فضاهای کاری ChatGPT Business، Enterprise و Edu، بهطور پیشفرض از محتوای شما برای آموزش مدلهای خود استفاده نمیکنیم. در طرحهای شخصی ChatGPT، شما از طریق تنظیم «بهبود مدل برای همه (Improve the model for everyone)» تعیین میکنید که آیا از مکالمههای dotهای شما و کارهایی که انجام میدهند، برای بهبود مدلهای ما استفاده شود یا خیر. وقتی آموزش مدل فعال باشد، این موارد پس از تلاش ما برای حذف شناسههای شخصی، میتوانند شامل اقداماتی که dotها انجام میدهند و خودکارسازیهایی که شما تنظیم میکنید نیز باشند. میتوانید در این مقاله(در یک پنجره جدید باز میشود) در مرکز راهنمای ما بیشتر درباره نحوه استفاده از دادههایتان مطالعه کنید.
داتها در کنار کارهایی که از آنها میخواهید، میتوانند پژوهشهایی را در پسزمینه آغاز کنند تا راههای دیگری برای کمک پیدا کنند؛ مثلاً متوجه تغییری در برنامهٔ سفرتان شوند. ما به این کار «پژوهش پیشدستانه» میگوییم.
این کارها در محیط ابری هر دات اجرا میشوند. با ابزارهای فقطخواندنی، اطلاعات را از منابع متصلِ مجاز جمعآوری میکنند و سپس یادداشتهای خصوصی را برای همان دات ذخیره میکنند. این محدودیتها را در کد اعمال میکنیم: کارهای پژوهشی نمیتوانند مستقیماً برای افراد دیگر پیام بفرستند، محتوای برنامههای متصل را تغییر دهند یا کنترل مرورگر یا دسکتاپ را در دست بگیرند. داتها میتوانند از یافتهها برای تصمیمگیری دربارهٔ نحوهٔ کمک استفاده کنند، اما هر اقدام بعدی باید تابع قواعد و بررسیهای معمول باشد.

پژوهش پیشدستانه بهصورت کاری در پسزمینهٔ محیط ابری هر دات اجرا میشود. منابع متصلِ مجاز را میخواند و یادداشتهای خصوصی را به همان دات برمیگرداند تا تصمیم بگیرد چگونه کمک کند. هر اقدام بعدی تابع قواعد و بررسیهای معمول است.
ما مدلهایمان را مستقیماً بر اساس آن رشتههای پژوهشیِ پسزمینه یا یادداشتهایی که از آنها تولید میشود آموزش نمیدهیم. اما یک dot ممکن است یادداشتهایی را از وظیفهٔ پژوهشیِ پسزمینهٔ خود دریافت کند یا بخشهایی از رشتههای پژوهشی خود را مطالعه کند. اطلاعاتی که به این شیوه وارد یک مکالمه یا وظیفهٔ واجد شرایط میشود، بسته به تنظیمات شما ممکن است برای آموزش مدل استفاده شود. برای مثال، یک وظیفهٔ پژوهشیِ پسزمینه ممکن است اطلاعاتی دربارهٔ چند مقصد برای سفری پیشِ رو به اروپا گردآوری کند. آن رشتهٔ پژوهشی و یادداشتهایش مستقیماً برای آموزش استفاده نمیشوند. بعداً، وقتی از dot خود بخواهید برای برنامهریزی سفری به لیسبون کمک کند، ممکن است یادداشتی را از کار پژوهشیِ پسزمینهٔ خود دربارهٔ لیسبون مطالعه کند. آن یادداشت به بخشی از زمینه مکالمه شما درباره برنامهریزی سفر تبدیل میشود و بسته به تنظیماتتان، ممکن است بعداً برای آموزش نیز استفاده شود. از پژوهشهای تکمیلی که در پسزمینه انجام میشوند، برای آموزش استفاده نمیشود، مگر اینکه محتوای آنها در یک مکالمه یا وظیفه مشمول شرایط استفاده برای آموزش نیز به کار گرفته شود.
داتها از چارچوبهای محافظتیِ تعبیهشدهای پیروی میکنند که برای جلوگیری از آسیب و نگه داشتن تصمیمهای مهم در اختیار شما طراحی شدهاند. قواعد ایمنی آنها ایجاب میکند درخواستهای آسیبزا، از جمله سوءاستفاده در حوزهٔ زیستی یا امنیت سایبری، را رد کنند. برای کارهایی که میتوانند در آنها کمک کنند، قواعد اقدام مشخص میکند چه زمانی میتوانند ادامه دهند، چه زمانی باید تأیید بگیرند و چه زمانی باید انجام یک مرحله را به شما برگردانند.
در این محدوده، داتها میتوانند اطلاعاتی را که مجوز دسترسی به آن دارند بخوانند و تحلیل کنند و در گفتگوهایتان پیشنویس آماده کنند. آنها آموزش دیدهاند که برای ارسال پیام یا اشتراکگذاری فایل، اجازهای بگیرند که هم اطلاعات و هم نوع گیرنده را پوشش دهد؛ هرچه داده حساستر باشد، گیرنده باید دقیقتر مشخص شود. مثلاً برای دادههای سلامت، کاربر همیشه باید نام گیرنده را مشخص کند («سابقهٔ پزشکیام را با دکتر تامپسون به اشتراک بگذار»). برای دادههای شخصی با حساسیت کمتر، مانند نشانی ایمیل یا شمارهٔ تلفن، کاربر بهطور پیشفرض باید دستهٔ گیرندگان را مشخص کند («هر شرکت هواپیمایی»). کاربر میتواند با ایجاد یک قاعدهٔ سفارشی، دامنهٔ مجاز اشتراکگذاری دادههای شخصی کمحساسیتتر را باز هم گسترش دهد («در هر فرم آنلاینی وارد کن»). برای جزئیات بیشتر دربارهٔ این قابلیت، بخش بعدی را ببینید. این اجازه همچنان به دستورهای شما برای همان کار محدود میماند؛ ادامه دادن در زمانی دیگر یا واگذاری کار، دامنهٔ آن را گسترش نمیدهد.
داتها میتوانند با کارتهایی که قبلاً در وبسایت فروشنده ذخیره کردهاید خرید کنند. این خریدها به تأیید شما نیاز دارند.
برخی اقدامات هر بار به تأیید شما نیاز دارند؛ از جمله حذف دائمی دادهها، نصب یا اجرای نرمافزار از منبعی ناشناخته، یا اعطای دسترسی جدیدی که از نظر امنیتی حساس است. این الزامات به شما فرصت میدهند تغییراتی را بررسی کنید که بازگرداندنشان دشوار است یا دسترسی تازهای به کسی میدهند.
در مورد دیگر مراحل حساس، از جمله تغییر گذرواژه یا انتقال پول میان حسابهای مالی، داتها میتوانند در کارهای مرتبط کمک کنند، اما باید انجام خودِ آن مراحل حساس را به شما برگردانند.
قواعد سفارشی به شما امکان میدهند در محدودهٔ این سازوکارهای محافظتیِ تعبیهشده، نحوهٔ کمک داتها را تعیین کنید؛ مثلاً به آنها بگویید هرگز ایمیل نفرستند. همچنین میتوانید برای کاری مشخص دستور بدهید؛ مثلاً از دات بخواهید به همکارتان بگوید حضور ندارید، بدون آنکه دلیل شخصیاش را بازگو کند. این دستورها هنگام واگذاری کار توسط آن دات یا کار کردنش در پسزمینه نیز همچنان اعمال میشوند.
داتها میتوانند در نوشتن قواعد سفارشی کمکتان کنند، اما برای تغییر آنها به تأیید شما نیاز دارند. این ترجیحات در چارچوب تدابیر محافظتیِ تعبیهشده عمل میکنند و نمیتوانند تأییدهای الزامی، واگذاریهای اجباری به شما یا الزامات بنیادی ایمنی را حذف کنند.

پیش از آنکه داتها اقداماتی مانند ارسال ایمیل یا تغییر فایلها را انجام دهند، سامانهٔ ایمنی جداگانهای به نام «بررسی خودکار» مراحل برنامهریزیشده را با دستورهای شما، قواعد سفارشی و الزامات ایمنی تطبیق میدهد. برای یک ایمیل، گیرنده و متن پیام را بررسی میکند تا نشانی اشتباه یا اطلاعاتی را که قصد اشتراکگذاریشان را نداشتهاید شناسایی کند.
اگر بررسی خودکار اجازهٔ یک مرحله را بدهد، داتی که آن را پیشنهاد کرده با ابزار مناسبِ رایانه یا برنامه آن را اجرا میکند و سپس از نتیجه برای ادامهٔ کار شما استفاده میکند. اگر تأییدی که قبلاً دادهاید آن اقدام را پوشش دهد و قواعد تأیید تازهای نخواهند، میتواند به همان تأیید تکیه کند.
اگر بررسی خودکار مرحلهای را مسدود کند، مانع اجرای اقدام میشود و دلیل را به دات میگوید. اگر اطلاعات بیشتر یا تأیید شما بتواند مانع را برطرف کند، آن دات میتواند آن را درخواست کند و سپس مرحله را دوباره برای بررسی ارائه دهد. بسته به دلیل، ممکن است بهجای این کار راه جایگزینِ مجازی را امتحان کند، انجام مرحلهٔ حساس را به شما برگرداند یا متوقف شود. تأیید شما نمیتواند الزامات بنیادی ایمنی را کنار بزند.
سازوکارهای الزامآورِ بررسی خودکار را خارج از محیطهایی نگه میداریم که داتها میتوانند تغییر دهند؛ بنابراین آنها نمیتوانند بررسی الزامی را تغییر دهند یا غیرفعال کنند. مراحل معمولِ فقطخواندنی همچنان تابع مجوزهای برنامه، محدودیتهای ابزار و دیگر تدابیر محافظتیاند، اما به این بررسی اضافی نیاز ندارند.

وقتی بررسی خودکار اجازهٔ اقدامی را میدهد، دات آن را اجرا میکند و نتیجه را دریافت میکند. وقتی جلوی اقدامی را میگیرد، دلیل را به همان دات برمیگرداند تا تصمیم بگیرد از شما بپرسد، راه جایگزینِ مجازی را امتحان کند، انجام آن مرحله را به شما برگرداند یا متوقف شود.
سپردن کارهای مستمر به داتها با اطمینان، مستلزم آن است که بدانید چگونه از دستورهایتان پیروی میکنند و در برابر اتفاقهای غیرمنتظره چه واکنشی نشان میدهند. Astra به آنها کمک میکند منظورتان را درک کنند، و سازوکارهای محافظت از دادهها، فضاهای کاری، اطلاعات ورود و اقداماتشان به محدود کردن آسیب ناشی از اشتباهها یا محتوای مخرب کمک میکنند. این تدابیر محافظتی در کنار هم به داتها فرصت انجام کارهای مفید میدهند و در عین حال احتمال تبدیل شدن یک خطا به اقدام یا افشای ناخواسته را کاهش میدهند.
شما انتخاب میکنید داتها به چه چیزهایی متصل شوند و چگونه کمک کنند؛ همچنین میتوانید پیشرفتشان را دنبال کنید یا با تغییر نیازهایتان، مسیر کار را تغییر دهید. نیاز به تأیید و برگرداندن برخی مراحل به شما، تصمیمهای کلیدی را در اختیارتان نگه میدارد. داتها همچنان ممکن است اشتباه کنند؛ بنابراین با آموختن از استفادهٔ واقعی، آزمایش و بهبود سازوکارهای محافظتی آنها را ادامه میدهیم. هدف ما این است که راحتتر بتوانید کاری را به داتها بسپارید و وقتی برمیگردید، پیشرفتی مفید ببینید؛ در حالی که ترجیحات شما مسیر کار را تعیین میکند و تصمیمهای مهم همچنان در دست خودتان است.
برای جزئیات بیشتر دربارهٔ تدابیر محافظتی، ارزیابیهای ایمنی و محدودیتهای باقیمانده، کارت سیستم(در یک پنجره جدید باز میشود) را بخوانید.
برای آشنایی با مبانی امنیتی ChatGPT، به امنیت و حریم خصوصی در OpenAI مراجعه کنید. برای آشنایی بیشتر با یکی از سازوکارهای حفاظتی امنیت وب، به محافظت از دادههای شما وقتی یک عامل AI روی لینکی کلیک میکند مراجعه کنید. dot خود را بسازید(در یک پنجره جدید باز میشود).