dots הם סוכנים שפועלים ברציפות ולוקחים על עצמם אחריות מתמשכת, כדי לפנות לכם זמן ותשומת לב לדברים שחשובים לכם. לכל dot יש מחשב משלו, והוא פועל באפליקציות שאתם בוחרים לחבר. אתם נותנים ל-dots מטרות ומגדירים מה הם יכולים לעשות בעצמם. הם יכולים לבצע את השלבים, להסתגל לשינויים ולהמשיך להתקדם בין שיחות. למשל, הם יכולים לעקוב אחר סיפור חדשותי מתפתח ולהכין טיוטה לניוזלטר, או לעזור לעדכן פרויקט כשמגיע מידע חדש — ולהביא לכם תוצאות לבדיקה ולפנות אליכם כשנדרשות החלטות שמחייבות את שיקול דעתכם.
כדי להפקיד בידי dots את האחריות הזו, צריך לתת בהם אמון עם יותר מהמידע והעבודה שלכם. חשוב שתבינו למה כל dot יכול לגשת, איך הוא משתמש בגישה הזו ומתי עליו לערב אתכם. השאלות האלה חשובות, כי לטעויות של סוכן יכולות להיות השלכות מעבר לשיחה: אי-הבנה של בקשה עלולה לגרום לו לשנות את הקובץ הלא נכון או לשתף מידע שהתכוונתם לשמור פרטי.
אנחנו בונים הגנות סביב כל חלק בעבודה הזו. אנחנו מתחילים ב-GPT‑6 Astra, שאותו אנחנו מאמנים להבין את כוונתכם ולפעול לפי כללי בטיחות, ואז מוסיפים אמצעי הגנה סביב המידע שבו dots משתמשים, הסביבות שבהן הם עובדים והפעולות שהם מתכננים לבצע. סביבת עבודה מוגנת בענן מסייעת להגביל את השפעתן של טעויות, תהליכי התחברות מאובטחים עוזרים להגן על פרטי הזדהות רגישים, ובדיקות נפרדות של פעולות מסייעות לזהות צעדים שחורגים מההוראות שלכם או מדרישות הבטיחות. אתם בוחרים מה לחבר, קובעים העדפות ועוקבים אחר העבודה או משנים את כיוונה תוך כדי התקדמות.
dots עדיין יכולים לטעות, ואנחנו נמשיך לשפר את ההגנות האלה ככל שנלמד מהשימוש בפועל. כאן נסביר איך אמצעי ההגנה פועלים יחד, מה נמצא בשליטתכם ומהן המגבלות שנותרו — כדי שתוכלו לקבל החלטות מושכלות לגבי העבודה שאתם מפקידים בידי dots.
dots פועלים באמצעות GPT‑6 Astra, המודל בעל היכולות הגבוהות ביותר שלנו והמותאם ביותר לכוונות ולערכים אנושיים. Astra מצטיין בהבנת המטרה שלכם, בהיצמדות לגבולות הבקשה ובשאילת שאלות ממוקדות כשהתשובות עשויות לשנות את מה שעליו לעשות. היכולות האלה עוזרות ל-dots להתמיד במשימות לאורך זמן בלי לאבד את הכוונה המקורית שלכם.
אימנו את Astra לסרב לבקשות מזיקות, לרבות בקשות לשימוש לרעה בתחומי הביולוגיה או אבטחת הסייבר. אנחנו בודקים איך dots מתמודדים עם הוראות משתנות, בקשות עמומות וניסיונות לגרום להם לחרוג מההרשאות שנתתם. בדיקות red teaming אנושיות ואוטומטיות עוזרות לנו למצוא חולשות, לשפר את המודל ואת המערכות שסביבו ולבדוק שוב את השינויים האלה.
על אמצעי ההגנה של המודל אנחנו מוסיפים את הגנות האבטחה של ChatGPT ואמצעים נוספים לסוכנים שיכולים להמשיך לעבוד בשמכם.
ההגנות המובנות של ChatGPT כוללות הצפנה של התוכן שלכם בזמן האחסון ובמהלך העברתו ביניכם, OpenAI וספקי השירות שלנו, לצד בקרות גישה שמסייעות להגן על המידע המאוחסן. מערכות אבטחת החשבון שלנו גם מחפשות שימוש חשוד בחשבון OpenAI שלכם, ויכולות לדרוש התחברות מחדש אם נראה שהחיבור לחשבון נפרץ.
סוכנים זקוקים גם להגנה מפני המידע שבו הם נתקלים במהלך עבודתם. דף אינטרנט, הודעת אימייל או מסמך יכולים להכיל הוראות זדוניות שמנסות להסיט אותם ממטרתם או לגרום להם לשתף מידע פרטי — בעיה שנקראת הזרקת פורמפטים. אנחנו משלבים אמצעי הגנה של המודל עם הגבלות על כלים, בדיקות לפני ביצוע פעולות וניטור, כדי לעזור למנוע מהתוכן הזה להפוך לפעולה לא רצויה.
אנחנו גם מנטרים dots בזמן שהם מתכננים ומבצעים פעולות, כדי לזהות התנהגות שעלולה להזיק, כמו חריגה מההוראות שלכם או ניסיון לעקוף אמצעי הגנה. אם ניטור הבטיחות מזהה חשש בעבודה ש-dot מבצע, הוא יכול להשהות אותה ולהציג לכם אזהרה לבדיקה. הניטור הזה מובנה במערכת ומסייע לזהות חששות לאורך התקדמות המשימה, לצד ההגנות שמגבילות את הגישה והפעולות של dots.
לכל dot יש מחשב משלו בענן, שבו הוא יכול לגלוש, לנתח מידע, ליצור קבצים ולהפעיל כלים. dots יכולים להמשיך להתקדם בסביבות העבודה האלה גם כשאתם לא מעורבים באופן פעיל.
אתם בוחרים באילו חשבונות dots יכולים להשתמש: באמצעות חיבור אפליקציות במסגרת ההרשאות שנתתם ל-ChatGPT, או באמצעות התחברות לאתר בדפדפן של dot, עם התחברות מאובטחת כשהיא נתמכת. אפשר גם לחבר את המחשב האישי שלכם כדי לתת ל-dots עוד דרכים לעזור — למשל, לנתח גיליון אלקטרוני ששמור בשולחן העבודה או להשתמש בכלי תכנות שמותקנים במכשיר שלכם.
בתוך סביבת העבודה המוגנת של כל dot, בידוד בארגז חול מגביל את הקוד והכלים שאליהם הוא יכול לגשת, וכך מסייע לצמצם את ההשפעה של קוד מזיק או פקודה שגויה. אנחנו גם מבודדים את סביבות הענן של המשתמשים זו מזו ומתחזקים את מערכת ההפעלה Linux ואת דפדפן Chrome שעליהם הן מבוססות.
dots מריצים קוד בסביבות נפרדות מהמערכות שמתאמות את עבודתם ואוכפות אמצעי הגנה מרכזיים. הם יכולים ליצור שם קבצים ולהפעיל כלים, אבל לא להשתמש בגישה הזו כדי לשנות את מערכות הבטיחות או להשבית בדיקות חובה. ההפרדה הזו עוזרת לשמור על אמצעי ההגנה גם אם dot טועה.
כללי הפעולה שמתוארים בהמשך קובעים מה dots יכולים לעשות באמצעות הגישה שניתנה להם.

סביבת העבודה בענן של כל dot מרכזת את המחשב שלו ואת הכלים שבהם הוא יכול להשתמש. אתם בוחרים אילו אפליקציות לחבר ואם לחבר את המחשב האישי שלכם. הבדיקה האוטומטית בוחנת פעולות שמחייבות בדיקה לפני ביצוען. אם היא חוסמת שלב, היא מסבירה ל-dot מדוע, כדי שיוכל להחליט מה לעשות בהמשך.
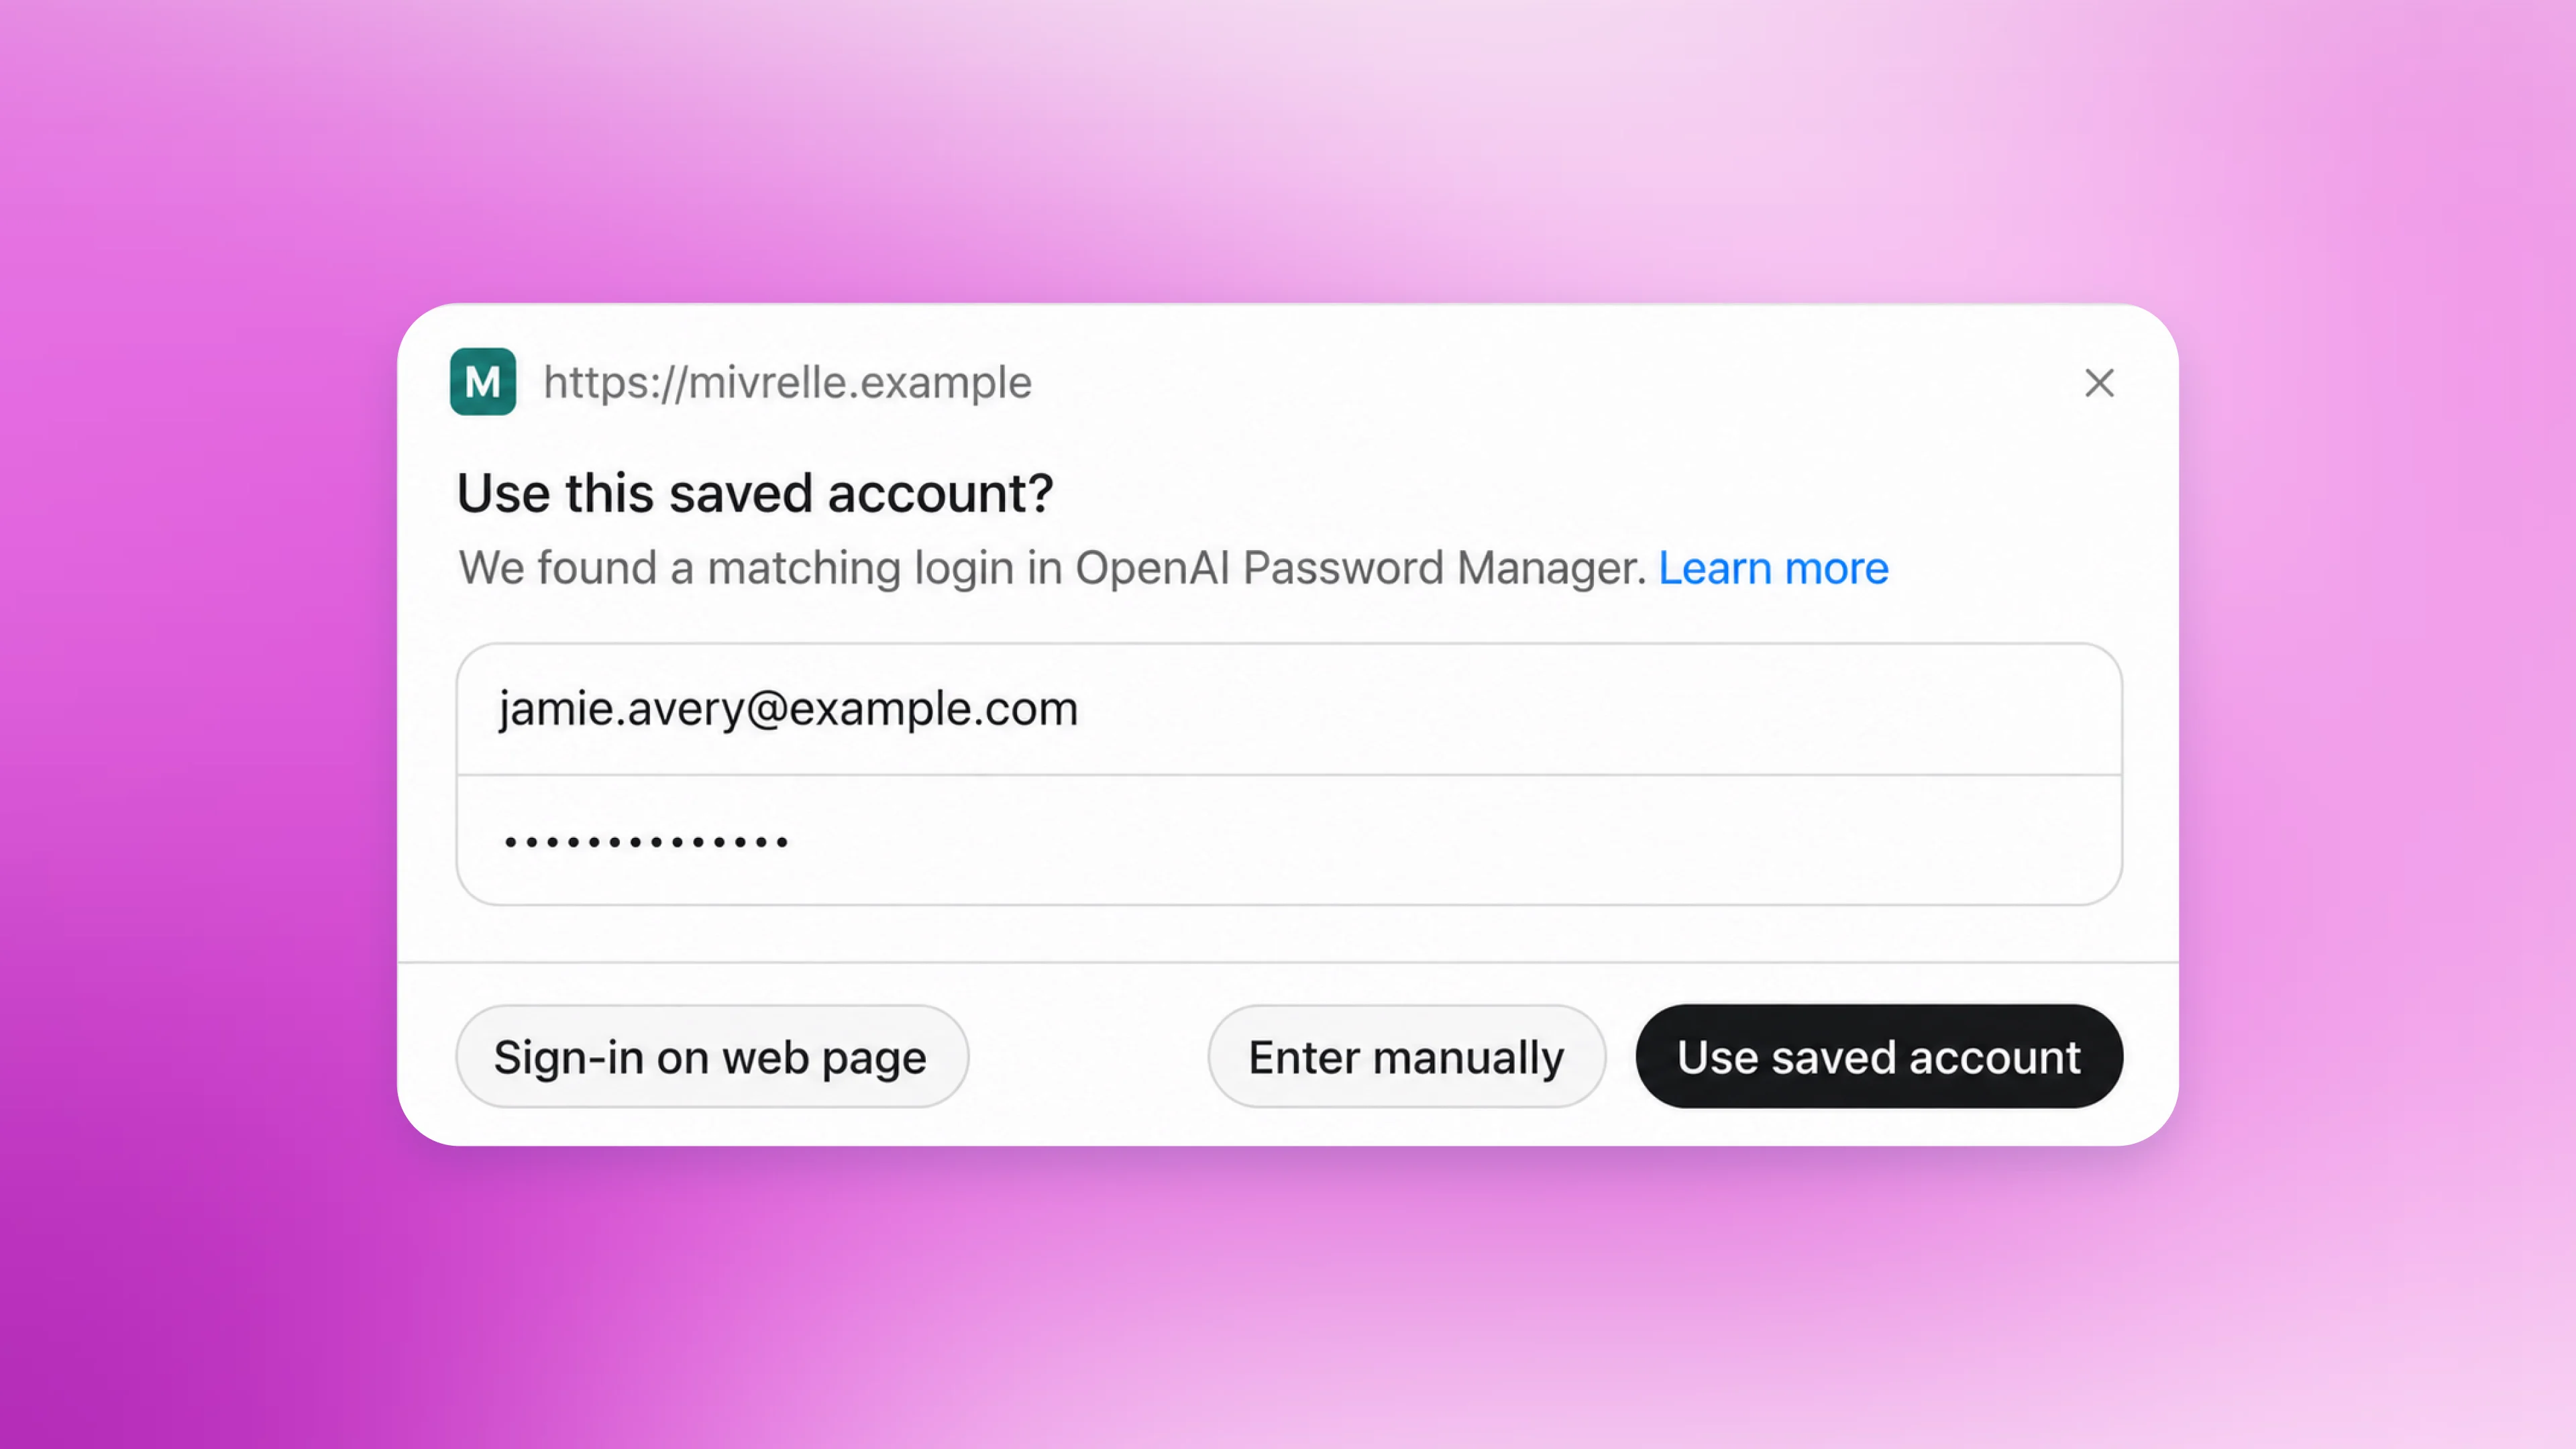
התחברות מאובטחת מאפשרת ל-dots לעבוד בחשבונות בלי שהסיסמאות ייכללו בשיחה. בתהליכי התחברות נתמכים, המודל מושהה בזמן שאתם ממלאים טופס התחברות מאובטח. הטופס שולח את פרטי ההזדהות שלכם ישירות לסביבת הדפדפן ומגיש אותם בלי לחשוף אותם להקשר של המודל. לאחר מכן, ה-dot ממשיך לעבוד בחשבון שאליו התחברתם. השארת הסיסמה מחוץ לשיחה מצמצמת את הסיכון שהיא תופיע בתשובה או תשותף בטעות.
תהליכים נתמכים לשימוש בסיסמאות שמורות משמרים את ההפרדה הזו באמצעות שירות ייעודי ומוצפן לניהול פרטי הזדהות. השירות מספק את הסיסמה לצורך התחברות בלי להעביר אותה למודל. כך dots יכולים לעבוד בחשבונות שאישרתם, והסיסמאות נשארות מחוץ להקשר של המודל. ההגנות האלה חלות רק על תהליכי התחברות מאובטחת ושימוש בסיסמאות שמורות; מידע סודי שהוזן בנפרד להודעה או למסמך שניתנים לקריאה עדיין עשוי להיות גלוי למודל.
אתם מנהלים את האפליקציות שבהן dots יכולים להשתמש דרך החיבורים וההרשאות הקיימים שלכם ב-ChatGPT, המשותפים ל-ChatGPT, ל-ChatGPT Work ול-Codex. בסעיף התוספים בהגדרות אפשר לבדוק את החשבונות המחוברים ולשנות את הגישה של dots מכאן והלאה. ניתוק אפליקציה מפסיק את שיתוף המידע החדש דרך אותו חיבור. אבל מידע ש-dot כבר למד נשאר בהקשר שלו. ההרשאות האלה קובעות את הגישה לאפליקציות שלכם; הן לא גוברות על דרישות בטיחות מחייבות.

אם תרצו ש-dots יעבדו עם קבצים או כלים מקומיים, תוכלו גם לחבר את המחשב שלכם. החיבור הזה עדיין כפוף למגבלות ארגז החול המקומי ולבדיקות הפעולה הרלוונטיות. שימוש במיקרופון או במצלמה של המחשב מחייב גם הרשאות במכשיר, שאותן תוכלו לבחור להעניק ל-ChatGPT.
תצוגת הפעילות באפליקציה למחשב מאפשרת לכם לעקוב אחר עבודה מתמשכת ולכוון אותה. היא מציגה משימות שמתבצעות ומשימות שהועברו לסוכנים אחרים, ואת הסטטוס שלהן. אפשר להוסיף הקשר, לתקן אי-הבנה, לשנות כיוון או לבקש מ-dot לעצור.

dots צוברים הקשר לאורך זמן כדי להציע עזרה מועילה יותר. כשהם מעבירים עבודה לסוכנים אחרים, הסוכנים האלה מונחים לשמור את המידע הנחוץ למשימה ולהימנע משמירת פרטים רגישים שאינם נחוצים. לכל dot יש הקשר משלו, ואפשר לאפס אותו בכל עת.
בסביבות workspace של ChatGPT Business, Enterprise ו-Edu, כברירת מחדל איננו משתמשים בתוכן שלכם כדי לאמן את המודלים שלנו. במסלולים אישיים של ChatGPT, אתם קובעים אם השיחות של ה-dots שלכם והעבודה שהם מבצעים ישמשו לשיפור המודלים שלנו, באמצעות ההגדרה "שיפור המודל עבור כולם". כשאימון המודלים מופעל, המידע המשמש לאימון עשוי לכלול פעולות ש-dots מבצעים ותהליכים אוטומטיים שהגדרתם, לאחר שאנחנו פועלים להסרת פרטים מזהים. אפשר לקרוא עוד על אופן השימוש בנתונים שלכם במאמר הזה(נפתח בחלון חדש) במרכז העזרה שלנו.
לצד העבודה שאתם מבקשים מהם לבצע, dots יכולים ליזום משימות מחקר ברקע כדי לחפש דרכים נוספות לעזור — למשל, לזהות שינוי בתוכניות הנסיעה שלכם. אנחנו קוראים לזה מחקר יזום.
המשימות האלה מתבצעות בסביבת הענן של כל dot. הן משתמשות בכלים לקריאה בלבד כדי לאסוף מידע ממקורות מחוברים שהגישה אליהם מותרת, ואז שומרות הערות פרטיות עבור ה-dot. אנחנו אוכפים את המגבלות האלה בקוד: משימות המחקר לא יכולות לשלוח הודעות ישירות לאנשים אחרים, לשנות תוכן באפליקציות מחוברות או לשלוט בדפדפן או בשולחן העבודה. dots יכולים להשתמש בממצאים כדי להחליט איך לעזור, אבל כל פעולת המשך חייבת לעמוד בכללים ובבדיקות הרגילים.

מחקר יזום מתבצע כמשימת רקע בסביבת הענן של כל dot. הוא קורא מידע ממקורות מחוברים שהגישה אליהם מותרת ומחזיר הערות פרטיות ל-dot, שמחליט כיצד לעזור. כל פעולת המשך כפופה לכללים ולבדיקות הרגילים.
אנחנו לא מאמנים את המודלים שלנו ישירות על שרשורי המחקר האלה ברקע או על ההערות שהם מפיקים. אבל dot עשוי לקבל הערות ממשימת המחקר שלו ברקע או לקרוא חלקים משרשורי המחקר שלו. מידע שמצורף בדרך הזו לשיחה או למשימה שמותר להשתמש בה לאימון עשוי לשמש לאימון מודלים, בהתאם להגדרות שלכם. לדוגמה, משימת מחקר ברקע עשויה לאסוף מידע על כמה יעדים לקראת נסיעה לאירופה. שרשור המחקר הזה וההערות שלו אינם משמשים ישירות לאימון. בהמשך, כשתבקשו מה-dot שלכם לעזור לתכנן נסיעה לליסבון, הוא עשוי לקרוא הערה על ליסבון מתוך משימת המחקר שלו ברקע. ההערה הזו הופכת לחלק מההקשר של שיחת תכנון הנסיעה שלכם, ואז עשויה לשמש לאימון, בהתאם להגדרות שלכם. שאר המחקר ברקע אינו משמש לאימון, אלא אם גם הוא מצורף לשיחה או למשימה שמותר להשתמש בה לאימון.
dots פועלים לפי מגבלות מובנות שנועדו למנוע נזק ולהשאיר החלטות בעלות השלכות בידיכם. כללי הבטיחות שלהם מחייבים אותם לסרב לבקשות מזיקות, לרבות בקשות לשימוש לרעה בתחומי הביולוגיה או אבטחת הסייבר. במשימות שבהן הם יכולים לעזור, כללי הפעולה מגדירים מתי מותר להם להמשיך, מתי עליהם לבקש אישור ומתי עליהם להחזיר שלב לטיפולכם.
במסגרת הגבולות האלה, dots יכולים לקרוא מידע שיש להם הרשאה לגשת אליו, לנתח אותו ולהכין טיוטות בשיחות שלכם. כדי לשלוח הודעה או לשתף קובץ, הם מאומנים לבקש הרשאה שמתייחסת למידע ולסוג הנמען — ככל שהמידע רגיש יותר, כך נדרש פירוט מדויק יותר של הנמענים. למשל, שיתוף נתוני בריאות תמיד יחייב את המשתמש לציין נמען בשם ("שתף את ההיסטוריה הרפואית שלי עם ד״ר תומפסון"). מידע אישי רגיש פחות, כמו כתובת אימייל או מספר טלפון, יחייב כברירת מחדל את המשתמש לציין סוגי נמענים ("כל חברת תעופה"). המשתמש יכול להרחיב עוד את כללי השיתוף של מידע אישי רגיש פחות ("שתף בכל טופס מקוון") באמצעות יצירת כלל מותאם אישית — פרטים נוספים על התכונה מופיעים בסעיף הבא. ההרשאה הזו נשארת מוגבלת להוראות שלכם למשימה; המשך העבודה מאוחר יותר או העברתה לסוכן אחר אינם מרחיבים אותה.
dots יכולים לבצע רכישות באמצעות כרטיסים שכבר שמרתם באתר של בית העסק. הרכישות האלה מחייבות את אישורכם.
פעולות מסוימות מחייבות אישור שלכם בכל פעם, ובהן מחיקת נתונים לצמיתות, התקנה או הפעלה של תוכנה ממקור לא מוכר, או מתן הרשאת גישה חדשה בעלת השלכות אבטחה. הדרישות האלה נותנות לכם הזדמנות לבדוק שינויים שעלולים להיות קשים לביטול או להעניק למישהו גישה חדשה.
בשלבים רגישים אחרים, כמו שינוי סיסמה או העברת כסף בין חשבונות פיננסיים, dots יכולים לעזור במשימה שסביבם, אבל חייבים להחזיר את השלבים הרגישים האלה לטיפולכם.
כללים מותאמים אישית מאפשרים לכם לקבוע איך dots יעזרו לכם במסגרת ההגנות המובנות — למשל, להורות להם לעולם לא לשלוח הודעות אימייל. אפשר גם לתת הנחיות למשימה מסוימת, למשל לבקש מ-dot להודיע לעמית שאתם נעדרים בלי לשתף את הסיבה האישית. ההוראות האלה ממשיכות לחול גם כשה-dot מעביר עבודה לסוכנים אחרים או עובד ברקע.
dots יכולים לעזור לכם לנסח כללים מותאמים אישית, אבל זקוקים לאישורכם כדי לשנות אותם. ההעדפות האלה פועלות במסגרת המגבלות המובנות, ולא יכולות לבטל חובות לקבל אישור או להעביר שלבים לטיפולכם, וגם לא דרישות בטיחות בסיסיות.

לפני ש-dots מבצעים פעולות כמו שליחת הודעות אימייל או שינוי קבצים, מערכת בטיחות נפרדת בשם "בדיקה אוטומטית" בוחנת את השלבים המתוכננים מול ההוראות שלכם, הכללים המותאמים אישית ודרישות הבטיחות. בהודעת אימייל, היא בודקת את הנמען ואת ההודעה כדי לעזור לזהות כתובת שגויה או מידע שלא התכוונתם לשתף.
אם הבדיקה האוטומטית מאשרת שלב, ה-dot שהציע אותו מבצע אותו באמצעות הכלי המתאים במחשב או באפליקציה, ואז משתמש בתוצאה כדי להמשיך במשימה שלכם. הוא יכול להסתמך על אישור שכבר נתתם, אם האישור מכסה את הפעולה והכללים אינם מחייבים אישור חדש.
אם הבדיקה האוטומטית חוסמת שלב, היא מונעת את ביצוע הפעולה ומסבירה ל-dot מדוע. ה-dot יכול לבקש מידע נוסף או את אישורכם, אם זה עשוי להסיר את החסימה, ואז להגיש שוב את השלב לבדיקה. בהתאם לסיבה, הוא עשוי במקום זאת לנסות חלופה מותרת, להחזיר שלב רגיש לטיפולכם או לעצור. האישור שלכם לא יכול לגבור על דרישות בטיחות בסיסיות.
אנחנו שומרים את מנגנוני הבקרה שאוכפים את הבדיקה האוטומטית מחוץ לסביבות ש-dots יכולים לשנות, ולכן הם לא יכולים לשנות או להשבית בדיקת חובה. שלבים רגילים של קריאה בלבד עדיין כפופים להרשאות האפליקציות, להגבלות הכלים ולאמצעי הגנה נוספים, אבל אינם זקוקים לבדיקה הנוספת הזו.

כשהבדיקה האוטומטית מאשרת פעולה, ה-dot מבצע אותה ומקבל את התוצאה. כשהיא חוסמת פעולה, היא מחזירה ל-dot את הסיבה, והוא מחליט אם לפנות אליכם, לנסות חלופה מותרת, להחזיר את השלב לטיפולכם או לעצור.
כדי להפקיד בידי dots עבודה מתמשכת בביטחון, חשוב לדעת איך הם יפעלו לפי ההוראות שלכם ויגיבו כשיקרה משהו לא צפוי. Astra עוזר להם להבין את כוונתכם, וההגנות סביב הנתונים, סביבות העבודה, פרטי ההזדהות והפעולות שלהם עוזרות לצמצם נזק מטעויות או מתוכן זדוני. יחד, אמצעי ההגנה האלה נותנים ל-dots מרחב לבצע עבודה מועילה, תוך צמצום הסיכוי שטעות תהפוך לפעולה או לחשיפת מידע לא רצויה.
אתם בוחרים למה dots יכולים להתחבר ואיך הם יעזרו, ויכולים לעקוב אחר ההתקדמות שלהם או לשנות כיוון כשהצרכים שלכם משתנים. בקשות אישור והעברת שלבים לטיפולכם משאירות את ההחלטות המרכזיות בידיכם. dots עדיין יכולים לטעות, ולכן נמשיך לבדוק ולשפר את ההגנות שלהם ככל שנלמד מהשימוש בפועל. המטרה שלנו היא להקל עליכם להפקיד עבודה בידי dots ולחזור אליה אחרי שהתקדמה באופן מועיל, כשההעדפות שלכם מכוונות את המשימה וההחלטות החשובות נשארות בידיכם.
קראו את כרטיס המערכת(נפתח בחלון חדש) לפרטים נוספים על אמצעי ההגנה שלנו, הערכות הבטיחות והמגבלות שנותרו.
למידע על יסודות האבטחה של ChatGPT, קראו את אבטחה ופרטיות ב-OpenAI. למבט מקרוב על אחד מאמצעי האבטחה ברשת, קראו את שמירה על אבטחת הנתונים שלכם כשסוכן AI לוחץ על קישור. צרו את ה-dot שלכם(נפתח בחלון חדש).