हम डॉट्स में सेफ़्टी, सिक्योरिटी और प्राइवेसी कैसे शामिल करते हैं
जैसे-जैसे आपके डॉट्स ज़्यादा काम संभालते हैं, हम आपकी जानकारी को सुरक्षित रखने और अहम फ़ैसलों का कंट्रोल आपके हाथ में रखने में मदद करते हैं.
3 नवंबर, 2026 का अपडेट: हम dot को चलाने वाले अत्याधुनिक मॉडलों के समूह में GPT‑6.1 Terra को भी शामिल कर रहे हैं. आपका dot अपने काम के अलग-अलग हिस्सों के लिए अलग-अलग मॉडल्स की मदद ले सकता है. GPT‑6.1 Terra, GPT‑6 सीरीज़ के अलाइनमेंट में हुए सुधारों को आगे बढ़ाता है और GPT‑6 Astra के लिए विकसित किए गए सुरक्षा उपायों का इस्तेमाल करता है.
Dots हमेशा उपलब्ध रहने वाले एजेंट्स हैं, जो लगातार ज़िम्मेदारी सँभालते हैं, ताकि आपके पास अपनी पसंद की चीज़ों के लिए ज़्यादा समय हो और आप उन पर ज़्यादा ध्यान दे सकें. हर dot का अपना कंप्यूटर होता है और वह उन ऐप्स में काम करता है जिन्हें आप कनेक्ट करने के लिए चुनते हैं. आप dots को लक्ष्य देते हैं और तय करते हैं कि वे अपने आप क्या कर सकते हैं. वे काम के अलग-अलग चरण पूरे कर सकते हैं, बदलावों के हिसाब से ढल सकते हैं और बातचीत के बीच भी काम आगे बढ़ाते रह सकते हैं. वे किसी ख़बर पर नज़र रखकर न्यूज़लेटर का ड्राफ़्ट तैयार कर सकते हैं या नई जानकारी आने पर प्रोजेक्ट अपडेट करने में मदद कर सकते हैं—नतीजे आपके रिव्यू के लिए पेश करते हैं और जहाँ आपकी सूझबूझ से फ़ैसला लेना ज़रूरी हो, वहाँ आपसे पूछते हैं.
dots को इतनी ज़िम्मेदारी देने का मतलब है कि आप उन्हें अपनी ज़्यादा जानकारी और काम का एक्सेस दे रहे हैं. इसलिए यह समझना ज़रूरी है कि हर dot किन चीज़ों तक पहुँच सकता है, उस एक्सेस का इस्तेमाल कैसे करता है और कब उसे आपको शामिल करना होता है. यह अहम है क्योंकि एजेंट की गलती का असर सिर्फ़ बातचीत तक सीमित नहीं रहता. किसी रिक्वेस्ट को गलत समझने पर वह ऐसी फ़ाइल या जानकारी शेयर कर सकता है जिसे आप प्राइवेट रखना चाहते थे.
हम इस काम के हर हिस्से में सुरक्षा की कई परतें जोड़ते हैं. शुरुआत GPT‑6 Astra से होती है, जिसे आपकी मंशा को समझने और सुरक्षा नियमों के मुताबिक काम करने के लिए ट्रेन किया गया है. इसके बाद डॉट्स जिस जानकारी का इस्तेमाल करते हैं, जिन एनवायरनमेंट्स में काम करते हैं और जो ऐक्शन्स लेने वाले होते हैं, उनके लिए अलग-अलग सेफ़गार्ड्स लगाए जाते हैं. सुरक्षित क्लाउड वर्कस्पेस गलतियों का असर सीमित रखने में मदद करता है, साइन-इन का सुरक्षित फ़्लो लॉगिन की सेंसिटिव जानकारी की सुरक्षा करते हैं और अलग ऐक्शन चेक ऐसे स्टेप्स पकड़ने में मदद करते हैं जो आपकी इंस्ट्रक्शन्स या सेफ़्टी नियमों से बाहर हों. आप तय करते हैं कि क्या कनेक्ट करना है, अपनी पसंद सेट करते हैं और काम आगे बढ़ने पर उसे फ़ॉलो करते हैं या उसकी दिशा बदलते हैं.
डॉट्स से फिर भी गलतियाँ हो सकती हैं, और असली इस्तेमाल से सीखते हुए हम इन सुरक्षा उपायों को बेहतर बनाते रहेंगे. यहाँ हम बताते हैं कि ये सेफ़गार्ड्स साथ मिलकर कैसे काम करते हैं, किन चीज़ों का कंट्रोल आपके पास है और उनकी सीमाएँ क्या हैं, ताकि आप सोच-समझकर तय कर सकें कि डॉट्स को कौन-सा काम सौंपना है.
डॉट्स, GPT‑6 Astra से चलते हैं, जो हमारा सबसे सक्षम और आपकी मंशा के मुताबिक काम करने वाला मॉडल है. Astra आपके लक्ष्य को समझने, आपकी रिक्वेस्ट की सीमा में रहने और जहाँ जवाब से आगे का काम बदल सकता हो वहाँ सही सवाल पूछने में बहुत अच्छा है. ये क्षमताएँ डॉट्स को लंबे समय तक काम करते हुए भी आपके असली इरादे पर फ़ोकस बनाए रखने में मदद करती हैं.
हमने Astra को नुकसान पहुँचाने वाली रिक्वेस्ट्स से मना करने के लिए ट्रेन किया है, जिसमें बायोलॉजिकल या साइबरसिक्योरिटी का गलत इस्तेमाल भी शामिल है. हम टेस्ट करते हैं कि डॉट्स बदलती इंस्ट्रक्शन्स, साफ़ न होने वाली रिक्वेस्ट्स और आपके दिए एक्सेस से बाहर जाने की कोशिशों को कैसे संभालते हैं. ह्यूमन और ऑटोमेटेड रेड टीमिंग हमें कमज़ोरियाँ ढूँढने, मॉडल और उसके आसपास के सिस्टम्स को बेहतर करने और फिर उन बदलावों को दोबारा टेस्ट करने में मदद करती है.
इन मॉडल सेफ़गार्ड्स के साथ हम ChatGPT की सिक्योरिटी प्रोटेक्शन्स और ऐसे एजेंट्स के लिए अतिरिक्त सुरक्षा उपाय भी जोड़ते हैं, जो आपकी तरफ़ से लगातार काम कर सकते हैं.
ChatGPT में पहले से मौजूद सुरक्षा में आपके कंटेंट के लिए एन्क्रिप्शन शामिल है, चाहे वह स्टोर हो रहा हो या आपके, OpenAI और हमारे सर्विस प्रोवाइडर्स के बीच भेजा जा रहा हो. साथ ही, एक्सेस कंट्रोल्स स्टोर की गई जानकारी को सुरक्षित रखने में मदद करते हैं. हमारे अकाउंट-सिक्योरिटी सिस्टम आपके OpenAI अकाउंट के संदिग्ध इस्तेमाल पर भी नज़र रखते हैं और अगर कोई सेशन सुरक्षित न लगे, तो दोबारा साइन-इन करने के लिए कह सकते हैं.
एजेंट्स को काम के दौरान मिलने वाली जानकारी से भी सुरक्षित रखना ज़रूरी है. किसी वेबपेज, ईमेल या डॉक्यूमेंट में ऐसी इंस्ट्रक्शन्स हो सकती हैं जो एजेंट को गलत दिशा में ले जाएँ या उससे प्राइवेट जानकारी शेयर करा दें—इसे प्रॉम्प्ट इंजेक्शन कहा जाता है. इससे बचने के लिए हम मॉडल सेफ़गार्ड्स, टूल्स पर लिमिट्स, ऐक्शन से पहले जाँच और मॉनिटरिंग का इस्तेमाल करते हैं.
जब डॉट्स ऐक्शन्स की प्लानिंग करते हैं और उन्हें पूरा करते हैं, तब हम उन पर नज़र भी रखते हैं. इसमें ऐसी ऐक्टिविटी देखी जाती है जो नुकसान पहुँचा सकती है, जैसे आपकी इंस्ट्रक्शन्स से बाहर जाकर काम करना या सेफ़गार्ड्स को बायपास करने की कोशिश करना. अगर सेफ़्टी मॉनिटरिंग को डॉट के चल रहे काम में कोई समस्या दिखती है, तो वह काम रोक सकती है और आपको रिव्यू के लिए चेतावनी दिखा सकती है. यह मॉनिटरिंग पहले से शामिल है और टास्क आगे बढ़ने के दौरान समस्याएँ पकड़ने में मदद करती है. इसके साथ वे सुरक्षा उपाय भी काम करते हैं जो तय करते हैं कि डॉट्स किन चीज़ों का एक्सेस ले सकते हैं और क्या कर सकते हैं.
हर dot का अपना क्लाउड कंप्यूटर होता है, जहाँ वह ब्राउज़ कर सकता है, जानकारी का एनालिसिस कर सकता है, फ़ाइलें बना सकता है और टूल्स चला सकता है. इन वर्कस्पेसेज़ में dots तब भी लगातार काम आगे बढ़ा सकते हैं, जब आप खुद उस समय ऐक्टिव न हों.
आप तय करते हैं कि डॉट्स किन अकाउंट्स का इस्तेमाल कर सकते हैं. इसके लिए आप ChatGPT को दिए गए परमिशन्स के तहत ऐप्स कनेक्ट कर सकते हैं या जहाँ यह सुविधा हो, वहाँ सुरक्षित साइन-इन के ज़रिए डॉट के ब्राउज़र में किसी वेबसाइट पर लॉग इन कर सकते हैं. आप अपना पर्सनल कंप्यूटर भी कनेक्ट कर सकते हैं, ताकि डॉट्स आपकी और तरीकों से मदद कर सकें. मिसाल के तौर पर, वे आपके डेस्कटॉप पर सेव की गई किसी स्प्रेडशीट का एनालिसिस कर सकते हैं या आपके डिवाइस पर इंस्टॉल किए गए कोडिंग टूल्स का इस्तेमाल कर सकते हैं.
हर dot के सुरक्षित वर्कस्पेस में सैंडबॉक्सिंग यह सीमित करती है कि वह किन कोड और टूल्स का एक्सेस ले सकता है. इससे नुकसान पहुँचाने वाले कोड या गलत कमांड का असर सीमित रखने में मदद मिलती है. हम अलग-अलग यूज़र्स के क्लाउड एनवायरनमेंट्स को भी एक-दूसरे से अलग रखते हैं और Linux ऑपरेटिंग सिस्टम व Chrome ब्राउज़र को मैनेज करते हैं.
dots ऐसे एनवायरनमेंट्स में कोड चलाते हैं जो उनके काम को मैनेज करने और अहम सेफ़गार्ड्स लागू करने वाले सिस्टम्स से अलग होते हैं. वहाँ वे फ़ाइलें बना सकते हैं और टूल्स चला सकते हैं, लेकिन उस एक्सेस का इस्तेमाल इन सेफ़्टी सिस्टम्स को बदलने या ज़रूरी जाँच बंद करने के लिए नहीं कर सकते. यह अलगाव किसी dot से गलती होने पर भी इन सेफ़गार्ड्स को बनाए रखने में मदद करता है.
नीचे दिए गए ऐक्शन नियम तय करते हैं कि डॉट्स अपने एक्सेस के साथ क्या कर सकते हैं.

हर dot के क्लाउड वर्कस्पेस में उसका कंप्यूटर और वे टूल्स एक साथ होते हैं जिन्हें वह इस्तेमाल कर सकता है. आप तय करते हैं कि कौन-से ऐप्स कनेक्ट करने हैं और अपना पर्सनल कंप्यूटर कनेक्ट करना है या नहीं. जिन ऐक्शन्स को चलाने से पहले रिव्यू की ज़रूरत होती है, उन्हें ऑटो-रिव्यू देखता है. अगर वह कोई स्टेप रोकता है, तो dot को इसकी वजह बताता है, ताकि dot तय कर सके कि आगे क्या करना है.
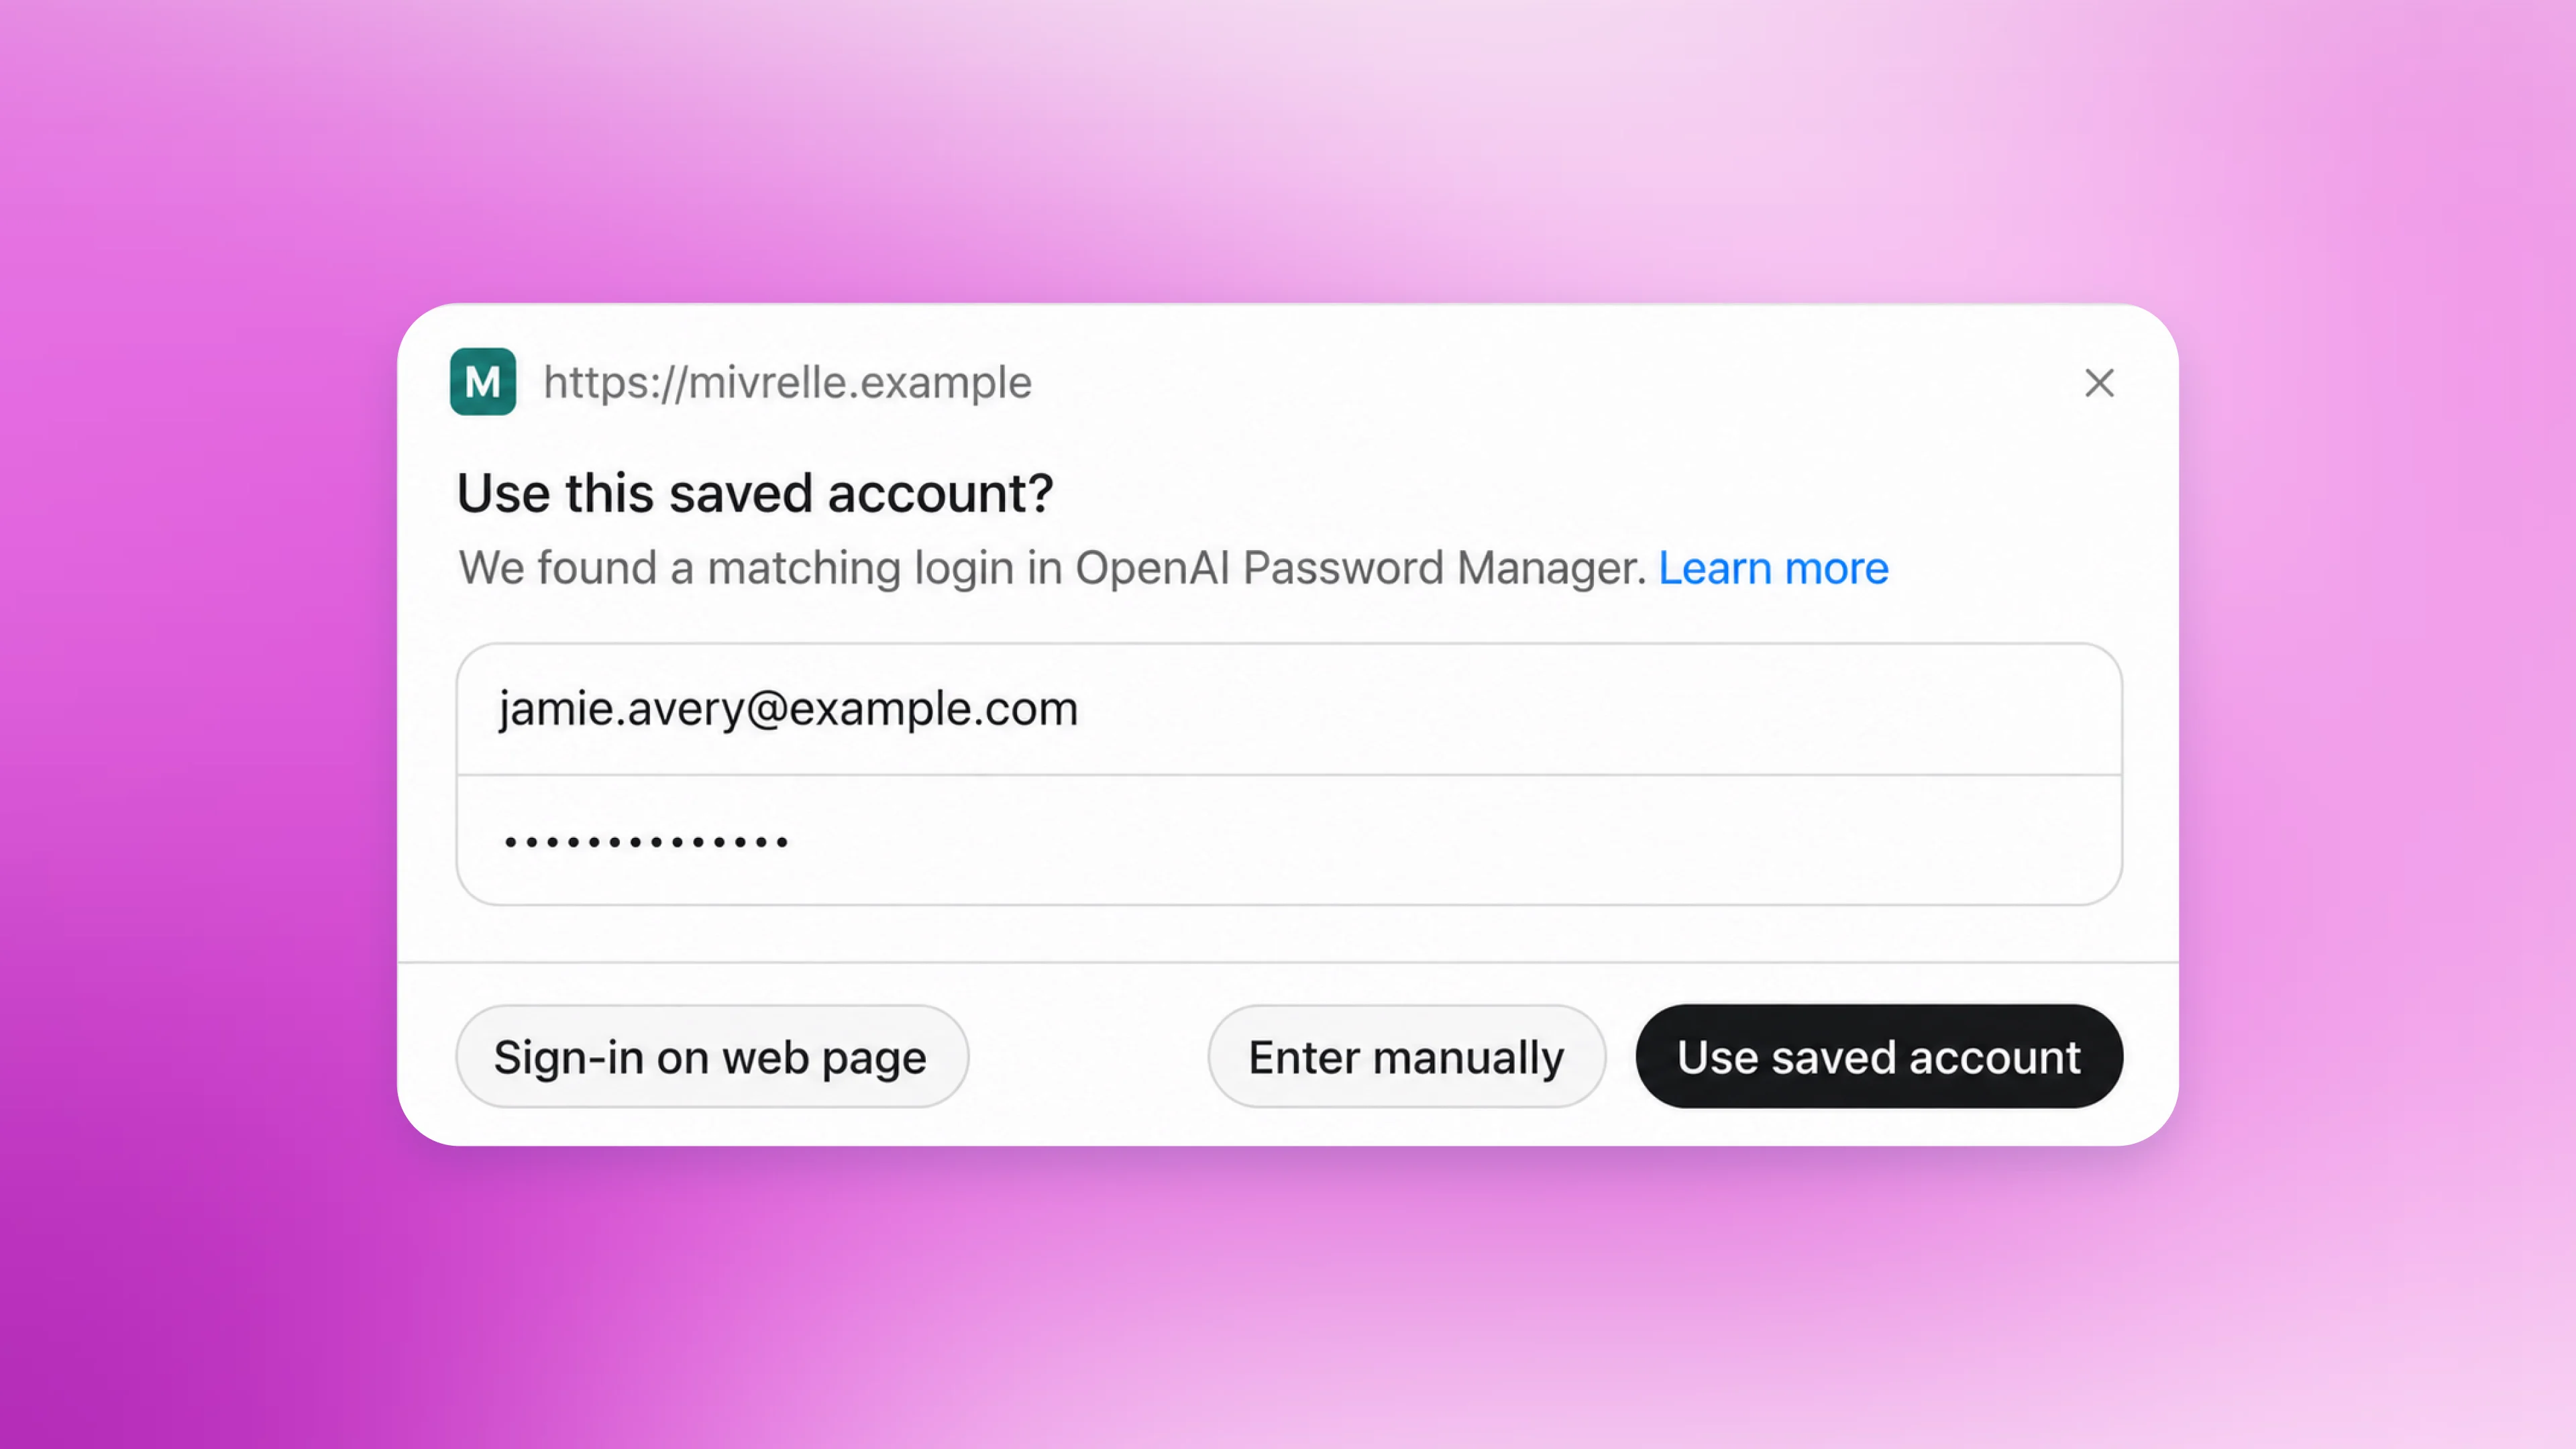
सुरक्षित साइन-इन से dots अकाउंट्स में काम कर सकते हैं, जबकि पासवर्ड मॉडल को दिखाई नहीं देता. जहाँ यह सुविधा उपलब्ध है, सुरक्षित लॉगिन फ़ॉर्म भरते समय मॉडल को रोक दिया जाता है. आपकी लॉगिन की जानकारी सीधे ब्राउज़र एनवायरनमेंट में जाती है और मॉडल के कॉन्टेक्स्ट में आए बिना सबमिट होती है. इसके बाद dot साइन-इन किए गए अकाउंट में काम फिर से शुरू करता है. पासवर्ड को बातचीत से बाहर रखने से उसके किसी जवाब में दिखने या गलती से शेयर होने का जोखिम कम होता है.
जहाँ सेव किए गए पासवर्ड का फ़्लो मौजूद है, वहाँ एक अलग एन्क्रिप्टेड क्रेडेंशियल सर्विस इस अलगाव को बनाए रखती है. यह सर्विस साइन-इन के लिए पासवर्ड देती है, लेकिन उसे मॉडल तक नहीं पहुँचाती. इससे डॉट्स आपके चुने हुए अकाउंट्स में काम कर सकते हैं और पासवर्ड मॉडल के कॉन्टेक्स्ट से बाहर रहता है. ये सुरक्षा उपाय सिर्फ़ सुरक्षित साइन-इन और सेव किए गए पासवर्ड फ़्लो पर लागू होते हैं. अगर कोई सीक्रेट अलग से किसी ऐसे मैसेज या डॉक्यूमेंट में लिखा हो जिसे मॉडल पढ़ सकता है, तो वह मॉडल को दिखाई दे सकता है.
आप अपनी मौजूदा ChatGPT कनेक्शन्स और परमिशन्स के ज़रिए तय करते हैं कि dots किन ऐप्स का इस्तेमाल कर सकते हैं. ये कनेक्शन्स और परमिशन्स ChatGPT, ChatGPT वर्क और Codex में शेयर होते हैं. 'सेटिंग्स' के 'प्लगइन्स' सेक्शन में आप कनेक्ट किए गए अकाउंट्स देख सकते हैं और आगे से dots का एक्सेस बदल सकते हैं. किसी ऐप को डिसकनेक्ट करने पर उस कनेक्शन से नई जानकारी शेयर होना बंद हो जाता है. लेकिन dot पहले जो जानकारी सीख चुका है, वह उसके अपने कॉन्टेक्स्ट में रहती है. ये परमिशन्स आपके ऐप्स के एक्सेस को मैनेज करते हैं, लेकिन सुरक्षा के ज़रूरी नियमों को नहीं बदलते.

अगर आप चाहते हैं कि डॉट्स लोकल फ़ाइलों या टूल्स के साथ काम करें, तो आप अपना कंप्यूटर भी कनेक्ट कर सकते हैं. इस कनेक्शन पर भी लोकल सैंडबॉक्स और ज़रूरी ऐक्शन चेक लागू रहते हैं. आपके कंप्यूटर का माइक्रोफ़ोन या कैमरा इस्तेमाल करने के लिए डिवाइस परमिशन्स भी ज़रूरी हैं, जिन्हें आप ChatGPT को देने या न देने का फ़ैसला कर सकते हैं.
डेस्कटॉप ऐप में 'ऐक्टिविटी व्यू' से आप चल रहे कामों को देख और दिशा दे सकते हैं. इसमें चल रहे और सौंपे गए टास्क्स के साथ उनका स्टेटस दिखता है. आप और कॉन्टेक्स्ट जोड़ सकते हैं, किसी गलतफ़हमी को ठीक कर सकते हैं, काम की दिशा बदल सकते हैं या dot को रुकने के लिए कह सकते हैं.

dots समय के साथ कॉन्टेक्स्ट बनाते हैं, ताकि उनकी मदद ज़्यादा काम आ सके. जब वे किसी दूसरे एजेंट को काम सौंपते हैं, तो उसे टास्क के लिए ज़रूरी जानकारी रखने और बिना ज़रूरत की सेंसिटिव जानकारी न रखने की इंस्ट्रक्शन्स दी जाती हैं. हर dot का अपना कॉन्टेक्स्ट होता है, जिसे आप कभी भी रीसेट कर सकते हैं.
ChatGPT Business, Enterprise और Edu वर्कस्पेस में, हम डिफ़ॉल्ट रूप से आपके कॉन्टेंट का इस्तेमाल अपने मॉडल्स को ट्रेन करने के लिए नहीं करते. पर्सनल ChatGPT प्लान्स में, आप “सभी के लिए मॉडल को बेहतर बनाएँ” सेटिंग से तय करते हैं कि आपके dots की बातचीत और उनके किए गए काम का इस्तेमाल हमारे मॉडल्स को बेहतर बनाने के लिए किया जाए या नहीं. मॉडल ट्रेनिंग चालू होने पर, इसमें dots की कार्रवाइयाँ और आपके सेट अप किए गए ऑटोमेशन भी शामिल हो सकते हैं, जिन्हें इस्तेमाल करने से पहले हम व्यक्तिगत पहचान बताने वाली जानकारी हटाने का प्रयास करते हैं. आपके डेटा का इस्तेमाल कैसे किया जाता है, इस बारे में ज़्यादा जानकारी हमारे हेल्प सेंटर के इस आर्टिकल(एक नई विंडो में खुलेगा) में और पढ़ सकते हो.
आपके दिए काम के साथ-साथ डॉट्स बैकग्राउंड में रिसर्च का काम भी शुरू कर सकते हैं, ताकि मदद के और तरीके ढूँढ सकें—मिसाल के तौर पर, वे आपके ट्रैवल प्लान में हुआ कोई बदलाव नोटिस कर सकते हैं. इसे हम प्रोऐक्टिव रिसर्च कहते हैं.
ये टास्क हर dot के क्लाउड एनवायरनमेंट में चलते हैं. ये सिर्फ़ पढ़ने वाले टूल्स से उन कनेक्टेड सोर्सेज़ से जानकारी लेते हैं जिनका एक्सेस दिया गया है, फिर उस dot के लिए प्राइवेट नोट्स सेव करते हैं. ये सीमाएँ कोड में तय हैं: रिसर्च के काम सीधे किसी दूसरे व्यक्ति को मैसेज नहीं कर सकते, कनेक्टेड ऐप्स का कंटेंट नहीं बदल सकते और ब्राउज़र या डेस्कटॉप को कंट्रोल नहीं कर सकते. dots इस जानकारी से तय कर सकते हैं कि कैसे मदद करनी है, लेकिन आगे का हर ऐक्शन पहले जैसे नियमों और जाँच से गुज़रता है.

प्रोऐक्टिव रिसर्च हर dot के क्लाउड एनवायरनमेंट में बैकग्राउंड टास्क के तौर पर चलती है. यह उन कनेक्टेड सोर्सेज़ को पढ़ती है जिनका एक्सेस दिया गया है और उस dot को प्राइवेट नोट्स देती है. फिर dot तय करता है कि कैसे मदद करनी है. आगे होने वाला हर ऐक्शन पहले जैसे नियमों और जाँच से गुज़रता है.
हम उन बैकग्राउंड रिसर्च थ्रेड्स या उनसे तैयार होने वाले नोट्स का इस्तेमाल सीधे अपने मॉडल्स को ट्रेन करने के लिए नहीं करते. लेकिन किसी dot को उसके बैकग्राउंड रिसर्च टास्क से नोट्स मिल सकते हैं या वह अपने रिसर्च थ्रेड्स के कुछ हिस्से पढ़ सकता है. इस तरह किसी पात्र बातचीत या टास्क में शामिल की गई जानकारी का इस्तेमाल आपकी सेटिंग्स के आधार पर मॉडल ट्रेनिंग के लिए किया जा सकता है. उदाहरण के लिए, कोई बैकग्राउंड रिसर्च टास्क यूरोप की आगामी यात्रा के लिए कई जगहों के बारे में जानकारी जुटा सकता है. उस रिसर्च थ्रेड और उसके नोट्स का इस्तेमाल सीधे ट्रेनिंग के लिए नहीं किया जाता. बाद में, जब आप अपने dot से लिस्बन की यात्रा प्लान करने में मदद माँगते हैं, तो वह अपने बैकग्राउंड रिसर्च टास्क से लिस्बन के बारे में कोई नोट पढ़ सकता है. वह नोट आपकी यात्रा की प्लानिंग से जुड़ी बातचीत के संदर्भ का हिस्सा बन जाता है और फिर आपकी सेटिंग्स के आधार पर उसका इस्तेमाल ट्रेनिंग के लिए किया जा सकता है. बाकी बैकग्राउंड रिसर्च का इस्तेमाल ट्रेनिंग के लिए तब तक नहीं किया जाता, जब तक उसे भी किसी पात्र बातचीत या टास्क में शामिल न किया जाए.
डॉट्स ऐसे बिल्ट-इन सेफ़गार्ड्स फ़ॉलो करते हैं जो नुकसान रोकने और अहम फ़ैसलों का कंट्रोल आपके पास रखने के लिए बनाए गए हैं. उनके सेफ़्टी नियम उन्हें नुकसान पहुँचाने वाली रिक्वेस्ट्स से मना करने को कहते हैं, जिसमें बायोलॉजिकल या साइबरसिक्योरिटी का गलत इस्तेमाल भी शामिल है. जिन टास्क्स में वे मदद कर सकते हैं, उनके लिए ऐक्शन नियम तय करते हैं कि वे कब आगे बढ़ सकते हैं, कब आपसे कन्फ़र्मेशन लेना ज़रूरी है और कब किसी स्टेप को वापस आपको सौंपना है.
इन सीमाओं के अंदर डॉट्स उस जानकारी को पढ़ सकते हैं जिसका एक्सेस उन्हें दिया गया है, उसका एनालिसिस कर सकते हैं और आपकी बातचीत में ड्राफ़्ट तैयार कर सकते हैं. कोई मैसेज भेजने या फ़ाइल शेयर करने के लिए उन्हें ऐसी मंज़ूरी लेना होती है, जिसमें क्या जानकारी है और किस तरह के व्यक्ति या कंपनी के साथ शेयर करनी है, उसकी भी साफ़ जानकारी होती है—जितनी ज़्यादा सेंसिटिव जानकारी होगी, उतना ही साफ़ बताना होगा कि वह किसके साथ शेयर की जा सकती है. उदाहरण के लिए, हेल्थ डेटा के लिए हमेशा किसी खास व्यक्ति का नाम बताना होगा (जैसे "मेरी मेडिकल हिस्ट्री डॉ. थॉम्पसन के साथ शेयर करें"). कम सेंसिटिव पर्सनल डेटा, जैसे ईमेल एड्रेस या फ़ोन नंबर के लिए डिफ़ॉल्ट तौर पर किस तरह के व्यक्ति या कंपनी को जानकारी भेजी जा सकती है, यह बताना होगा (जैसे "किसी भी एयरलाइन कंपनी के साथ"). यूज़र 'कस्टम नियम' बनाकर कम सेंसिटिव पर्सनल डेटा के लिए यह दायरा और बढ़ा सकते हैं (जैसे "किसी भी ऑनलाइन फ़ॉर्म के साथ शेयर करें"). इस फ़ीचर के बारे में अगले सेक्शन में और जानकारी है. यह मंज़ूरी उसी टास्क के लिए आपकी इंस्ट्रक्शन्स से जुड़ा रहता है. बाद में काम जारी रखने या किसी और एजेंट को काम देने से इसका दायरा अपने आप नहीं बढ़ता.
डॉट्स किसी मर्चेंट की वेबसाइट पर पहले से सेव किए गए आपके कार्ड्स का इस्तेमाल करके खरीदारी कर सकते हैं. ऐसी हर खरीदारी के लिए आपकी मंज़ूरी ज़रूरी है.
कुछ ऐक्शन्स के लिए हर बार आपका कन्फ़र्मेशन ज़रूरी होता है. इनमें डेटा को हमेशा के लिए डिलीट करना, किसी अनजान सोर्स से सॉफ़्टवेयर इंस्टॉल या रन करना और नया सिक्योरिटी-सेंसिटिव एक्सेस देना शामिल है. इससे आपको ऐसे बदलावों को रिव्यू करने का मौका मिलता है जिन्हें बाद में पहले जैसा करना मुश्किल हो सकता है या जिनसे किसी नए व्यक्ति को एक्सेस मिल सकता है.
दूसरे सेंसिटिव स्टेप्स में, जैसे पासवर्ड बदलना या फ़ाइनेंशियल अकाउंट्स के बीच पैसे ट्रांसफ़र करना, डॉट्स बाकी काम में मदद कर सकते हैं, लेकिन ये सेंसिटिव स्टेप्स पर आपको ही काम करना होता है.
कस्टम नियम से आप तय कर सकते हैं कि इन बिल्ट-इन सुरक्षा उपायों के अंदर dots आपकी मदद कैसे करें. मिसाल के तौर पर, आप कह सकते हैं कि वे कभी ईमेल न भेजें. आप किसी खास टास्क के लिए भी इंस्ट्रक्शन्स दे सकते हैं, जैसे किसी dot से कहना कि वह आपके किसी साथी को बताए कि आप मौजूद नहीं हैं, लेकिन उसकी निजी वजह शेयर न करे. ये इंस्ट्रक्शन्स तब भी लागू रहती हैं जब वह dot किसी और एजेंट को काम देता है या बैकग्राउंड में काम करता है.
डॉट्स 'कस्टम नियम' लिखने में आपकी मदद कर सकते हैं, लेकिन उन्हें बदलने के लिए आपकी मंज़ूरी ज़रूरी है. ये पसंद बिल्ट-इन सेफ़गार्ड्स के अंदर काम करती हैं और ज़रूरी कन्फ़र्मेशन, आपको वापस सौंपे जाने वाले स्टेप्स या मुख्य सेफ़्टी नियमों को हटा नहीं सकतीं.

डॉट्स के ईमेल भेजने या फ़ाइलें देने जैसे काम करने से पहले, ऑटो-रिव्यू नाम का एक अलग सेफ़्टी सिस्टम प्लान किए गए स्टेप्स को आपकी इंस्ट्रक्शन्स, 'कस्टम नियम' और सेफ़्टी नियमों के हिसाब से जाँच करता है. ईमेल के मामले में यह देखता है कि क्या मैसेज है और किसे भेजा जा रहा है, ताकि गलत एड्रेस या ऐसी जानकारी पकड़ी जा सके जिसे आप शेयर नहीं करना चाहते थे.
अगर ऑटो-रिव्यू किसी स्टेप को आगे बढ़ने देता है, तो उसे सुझाने वाला dot सही कंप्यूटर या ऐप टूल का इस्तेमाल करके वह स्टेप पूरा करता है और जो नतीजे मिलते हैं, उनके मुताबिक आपके काम को आगे बढ़ाता है. अगर आपकी पहले दी गई मंज़ूरी उस ऐक्शन के लिए काफ़ी है और नियम नए कन्फ़र्मेशन की माँग नहीं करते, तो dot उसी मंज़ूरी के साथ आगे बढ़ सकता है.
अगर ऑटो-रिव्यू किसी स्टेप को रोकता है, तो वह ऐक्शन नहीं चलता और dot को इसकी वजह बताई जाती है. अगर ज़्यादा जानकारी या आपके मंज़ूरी देने से समस्या हल हो सकती है, तो dot आपसे माँग सकता है और फिर उस स्टेप को दोबारा रिव्यू के लिए भेज सकता है. वजह के हिसाब से वह कोई दूसरा सही तरीका आज़मा सकता है, सेंसिटिव स्टेप आपको सौंप सकता है या काम रोक सकता है. आपकी मंज़ूरी से सेफ़्टी के मुख्य नियमों को नहीं बदल सकता.
ऑटो-रिव्यू लागू करने वाले कंट्रोल्स उन एनवायरनमेंट्स से बाहर रखे जाते हैं जिन्हें डॉट्स बदल सकते हैं. इसलिए वे कोई ज़रूरी जाँच बदल या बंद नहीं कर सकते. सामान्य रीड-ओनली स्टेप्स पर ऐप परमिशन्स, टूल लिमिट्स और दूसरे सेफ़गार्ड्स लागू रहते हैं, लेकिन उन्हें इस अतिरिक्त रिव्यू की ज़रूरत नहीं होती.

जब ऑटो-रिव्यू किसी ऐक्शन को आगे बढ़ने देता है, तो dot उसे चलाता है और उसका नतीजा हासिल करता है. अगर ऑटो-रिव्यू किसी ऐक्शन को रोकता है, तो वह उसकी वजह उस dot को बताता है. फिर dot यह तय करता है कि उस ऐक्शन के बारे में आपसे पूछना है, कोई दूसरा सही तरीका आज़माना है, वह स्टेप आपको वापस सौंपना है या काम को रोकना है.
डॉट्स को लगातार काम सौंपने के लिए यह जानना ज़रूरी है कि वे आपकी इंस्ट्रक्शन्स पर कैसे काम करेंगे और कुछ अनचाहा होने पर क्या करेंगे. Astra उन्हें आपके इरादे समझने में मदद करता है, जबकि उनके डेटा, वर्कस्पेसेज़, लॉगिन की जानकारी और ऐक्शन्स के आसपास की सुरक्षा गलतियों या नुकसान पहुँचाने वाले कंटेंट का असर कम करने में मदद करती है. ये सेफ़गार्ड्स मिलकर डॉट्स को काम करने का रास्ता देते हैं और गलती से किसी अनचाहे ऐक्शन के होने, या अनचाही जानकारी के शेयर होने का रिस्क कम करते हैं.
आप तय करते हैं कि डॉट्स किन चीज़ों से कनेक्ट हो सकते हैं और आपकी मदद कैसे करें. आपकी ज़रूरतें बदलने पर आप उनकी प्रोग्रेस देख सकते हैं या काम की दिशा बदल सकते हैं. मंज़ूरी और हैंडऑफ़ अहम फ़ैसलों का कंट्रोल आपके पास रखते हैं. डॉट्स से फिर भी गलतियाँ हो सकती हैं, इसलिए असली इस्तेमाल से सीखते हुए हम उनकी सुरक्षा को लगातार टेस्ट और बेहतर करते रहेंगे. हमारा लक्ष्य है कि आप काम डॉट्स को सौंप सकें और बाद में लौटने पर काम आगे बढ़ा हुआ मिले, जबकि आपकी पसंद टास्क को दिशा देती रहे और अहम फ़ैसले आपके हाथ में रहें.
हमारे सेफ़गार्ड्स, सेफ़्टी जाँच और अभी मौजूद सीमाओं के बारे में ज़्यादा जानकारी के लिए सिस्टम कार्ड(एक नई विंडो में खुलेगा) पढ़ें.
ChatGPT की सुरक्षा के बुनियादी उपायों के बारे में जानने के लिए, OpenAI में सुरक्षा और प्राइवेसी देखें. वेब पसिक्योरिटी के एक सुरक्षा उपाय के बारे में विस्तार से जानने के लिए, AI एजेंट के लिंक पर क्लिक करने पर आपके डेटा को सुरक्षित रखना देखें. अपना dot बनाओ(एक नई विंडो में खुलेगा).