Կիբեռանվտանգությունը նորարարության առաջնագծում
Ուղիղ հեռարձակմամբ հիմնական զեկույց՝ նվիրված կիբեռպաշտպանության նոր դարաշրջանին։ Նոյեմբերի 12-ին, ժամը 10:00-ին՝ խաղաղօվկիանոսյան ժամանակով։
Առաջադեմ բանականություն կիբերանվտանգության համար
Հայտնաբերեք խոցելիությունները, փորձարկեք պաշտպանական միջոցները և ավելի արագ մշակեք շտկումներ՝ օգտագործելով առաջատար մոդելներն ու ագենտները։
Կիբեռպաշտպանության համար անհրաժեշտ է գործողությունների նոր ռազմավարություն
Արհեստական բանականությունն արագացնում է հարձակվողների կողմից խոցելիությունների հայտնաբերման և շահագործման գործընթացը։ Պաշտպանության մասնագետները դեռ կարող են առաջ անցնել հարձակվողներից, սակայն դրա համար ժամանակն ավելի ու ավելի սուղ է դառնում։
Հիմա է կիբեռպաշտպանությունը շարունակական դարձնելու ժամանակը։
Կիրառեք արհեստական բանականությունը ձեր կիբեռանվտանգության ծրագրի բոլոր ուղղություններում
Daybreak-ի միջոցով հասանելիություն ստացեք կիբեր մոդելներին
Daybreak-ը տրամադրում է կիբեռանվտանգության ոլորտում աշխատանքներ իրականացնելու համար հաստատված հասանելիություն։ Օգտագործեք Blue-ն պաշտպանական աշխատանքների, իսկ Red-ը՝ առաջադեմ, լիազորված փորձարկումների համար։

Daybreak Blue

Daybreak Red
Խոցելիությունների հայտնաբերումից մինչև ստուգված շտկումներ
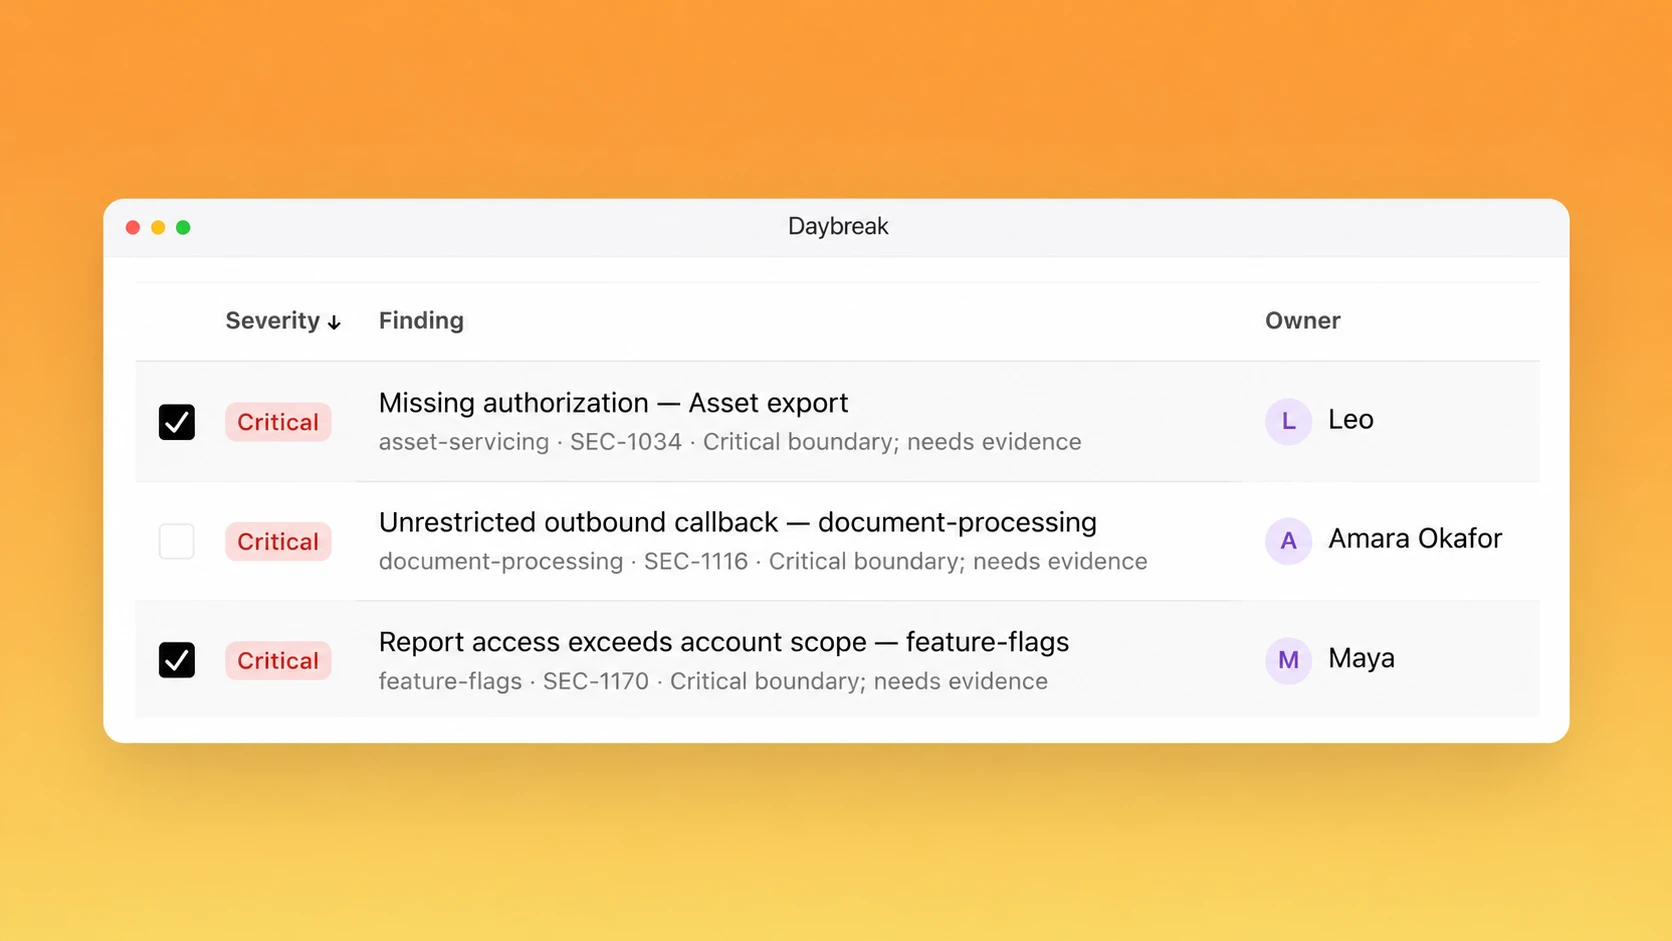
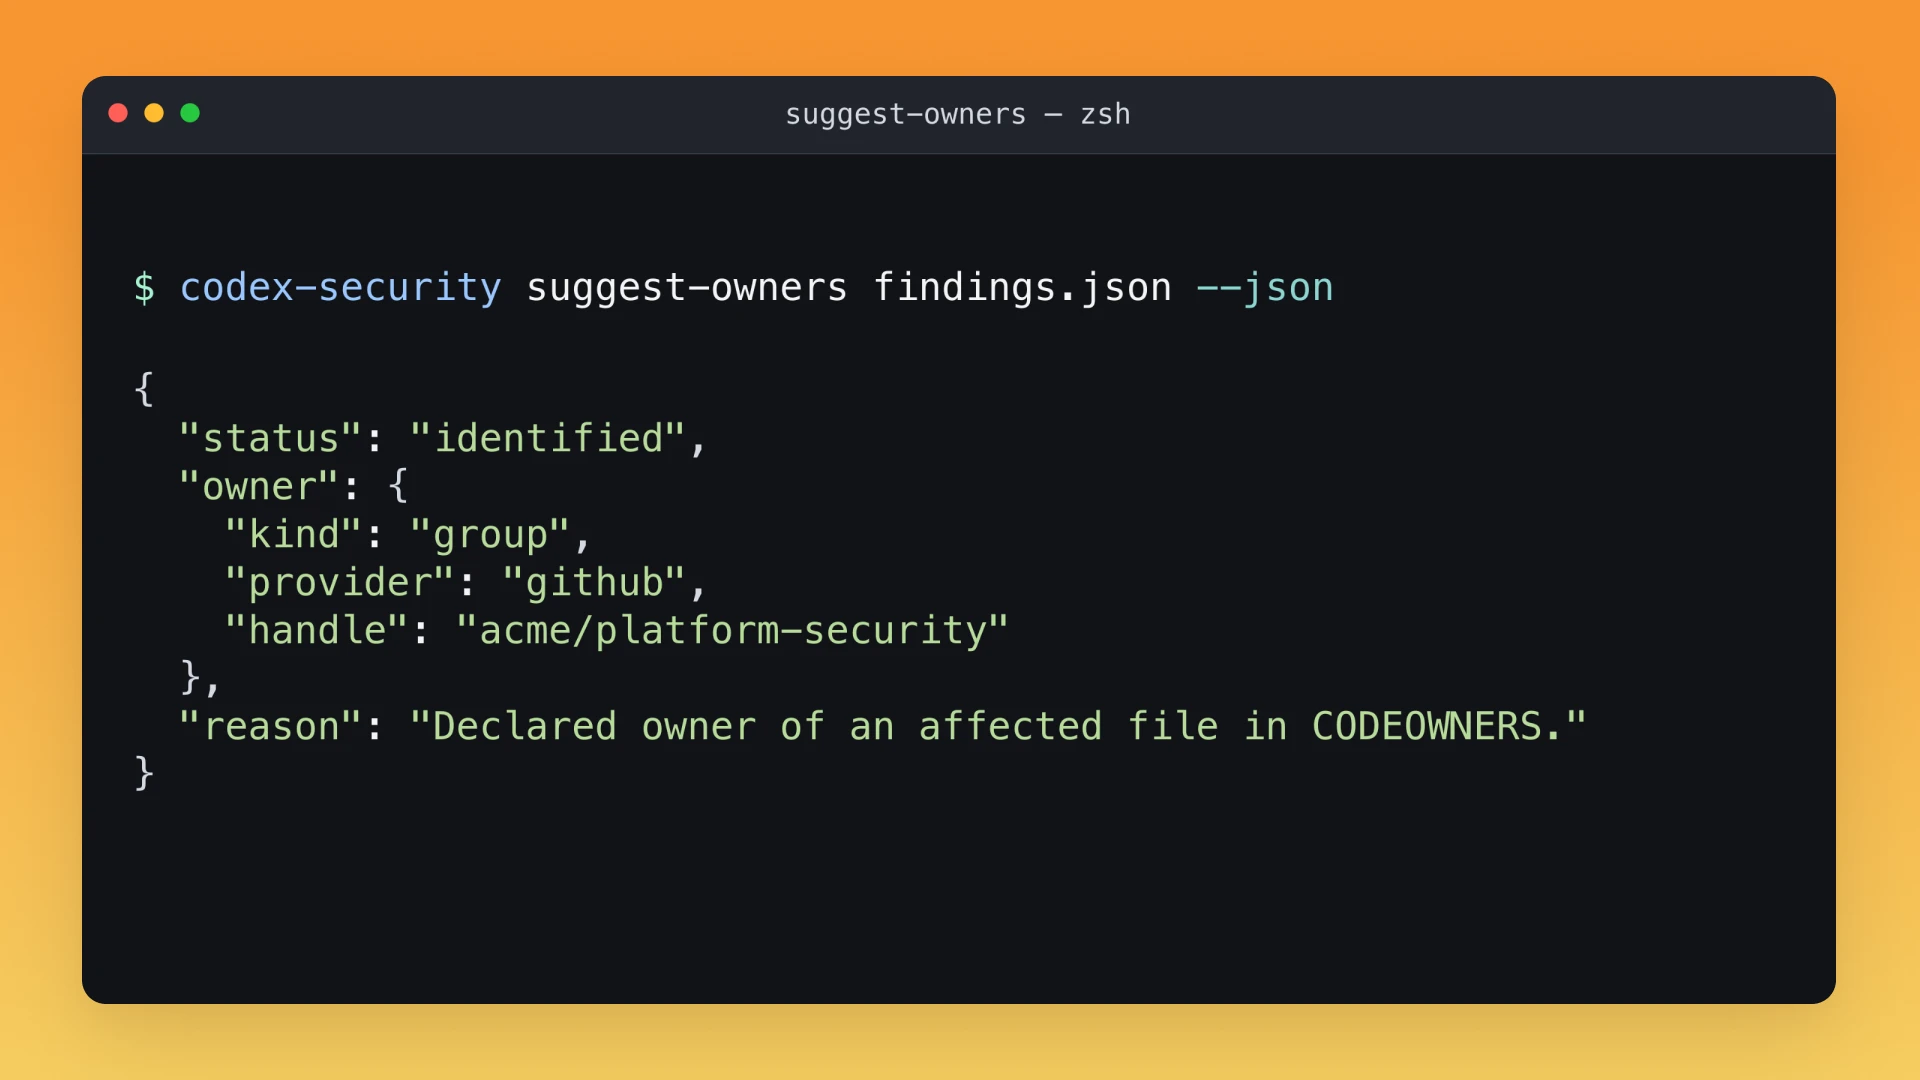
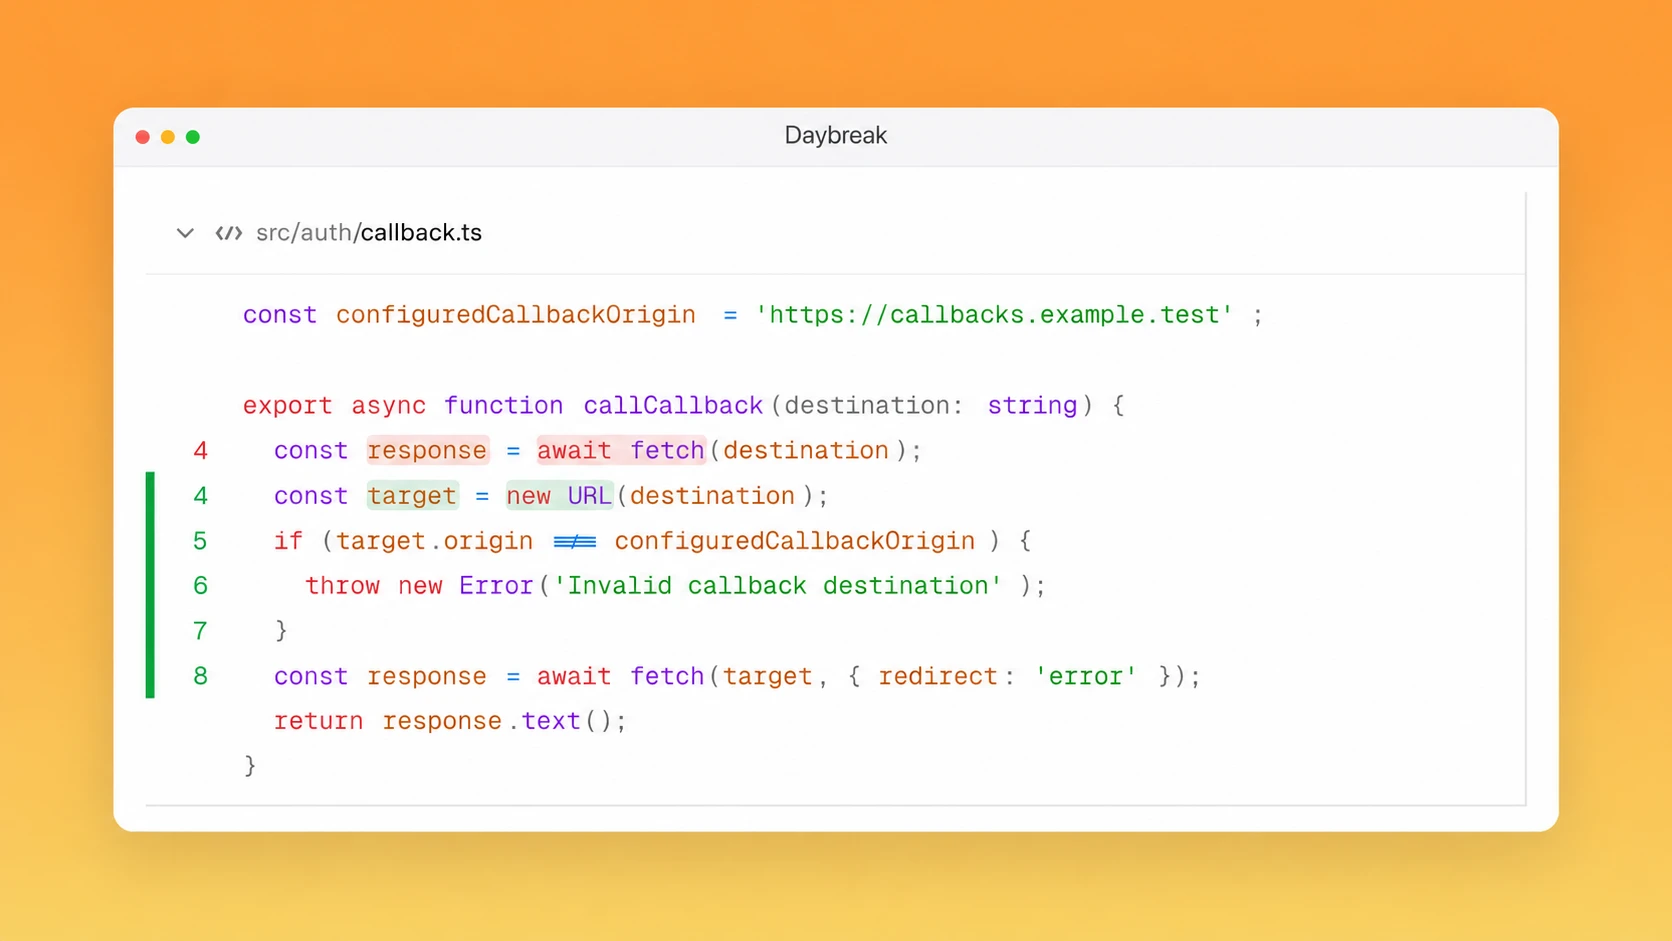
Ստեղծեք ագենտների գործողությունների կրկնվող գործընթացներ՝ հայտնաբերված խնդիրները ուսումնասիրելու, ռիսկերն ըստ առաջնահերթության դասակարգելու և ձեր թիմի վերանայման համար շտկումներ պատրաստելու նպատակով։
Անվտանգ կոդ արդեն իսկ օգտագործվող գործիքներում
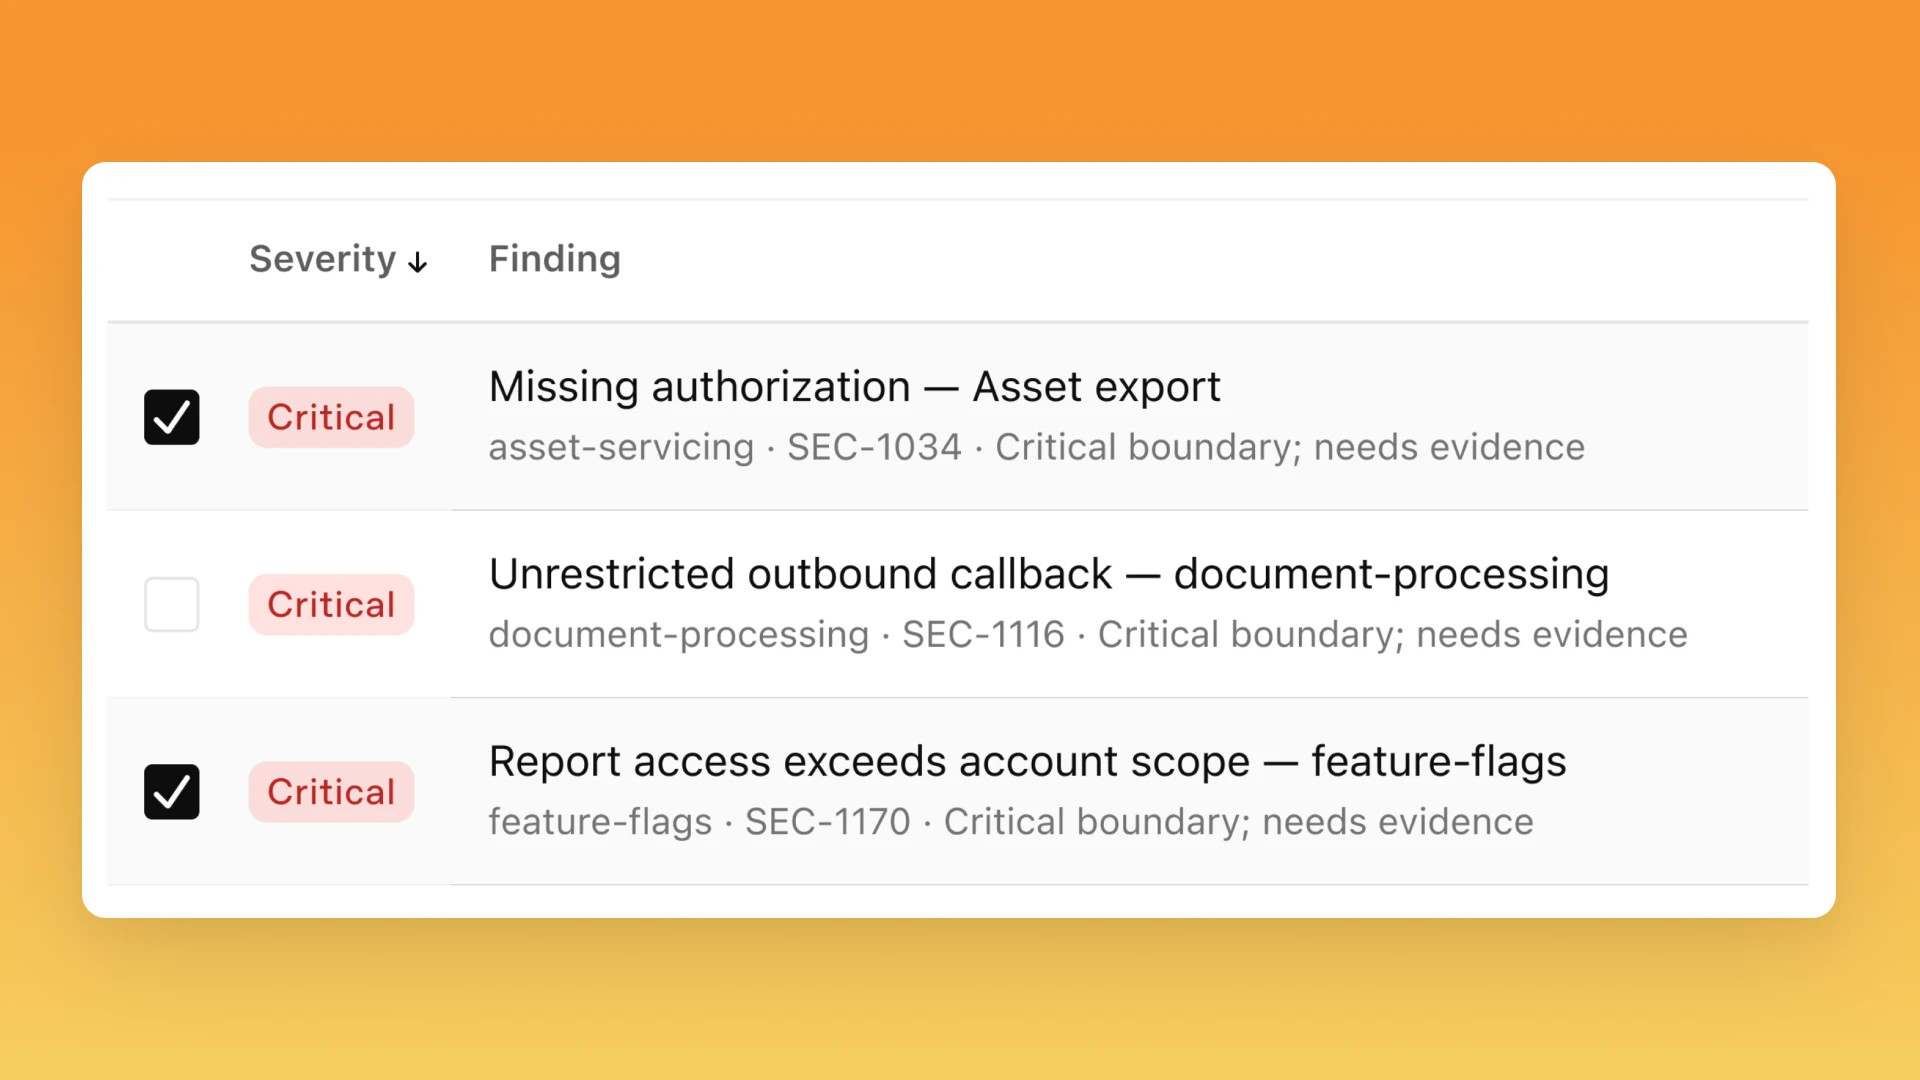
Daybreak պաշտպանական գործարան
Հայտնաբերված խնդիրների շտկմանն անցեք ընդամենը մեկ կոճակի սեղմումով։ Սկանավորման և շտկումների իրականացման բոլոր գործընթացները կատարվում են հեռավար եղանակով։
Daybreak փլագին
Անմիջապես Codex-ում սկանավորեք կոդը և պատրաստեք շտկումներ՝ սկանավորումները կատարելով և հայտնաբերված խնդիրների մասին տվյալները պահելով տեղային համակարգում։
PR-ի վերանայում
Նվազեցրեք խոցելիությունների կրկին առաջացման ռիսկը՝ ստուգելով կոդի փոփոխությունները միավորելու հարցումները։
Շարունակական կիբեռպաշտպանության հիմնական բաղադրիչները
Codex Security CLI
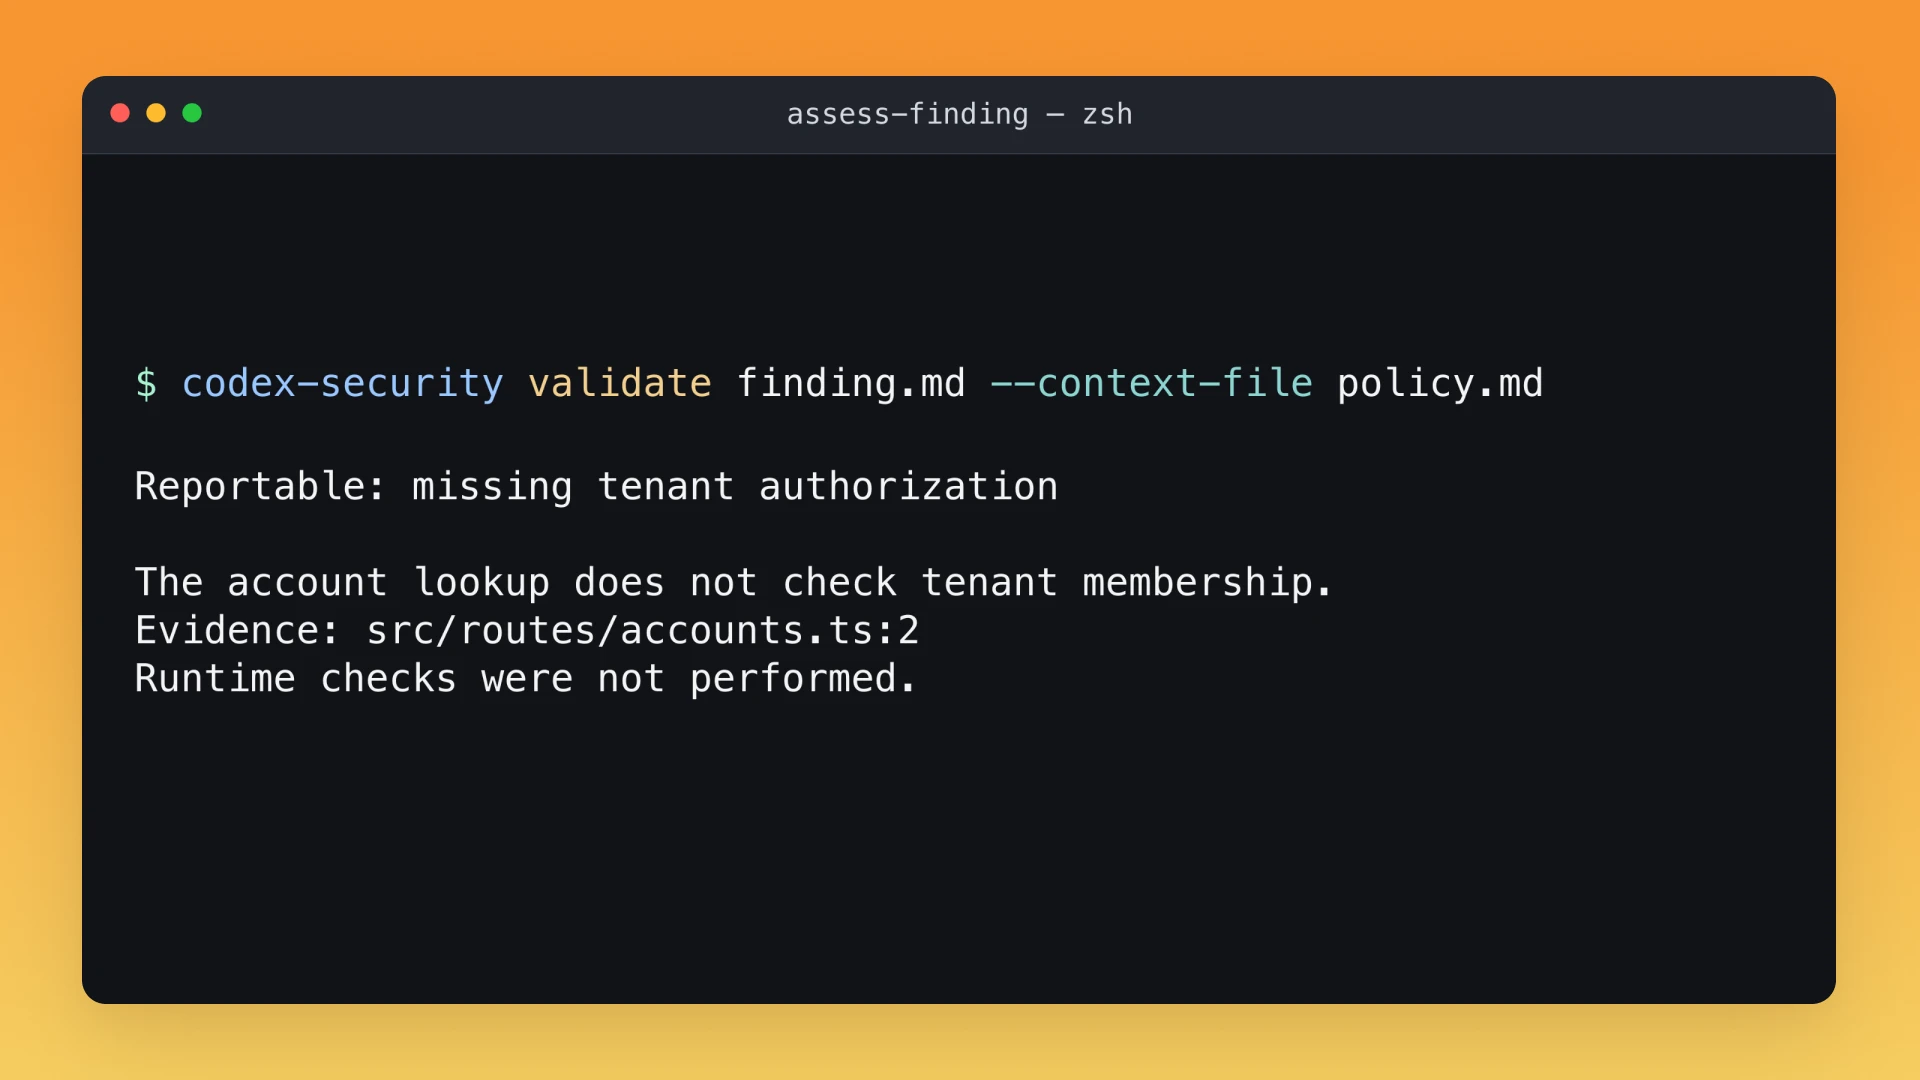
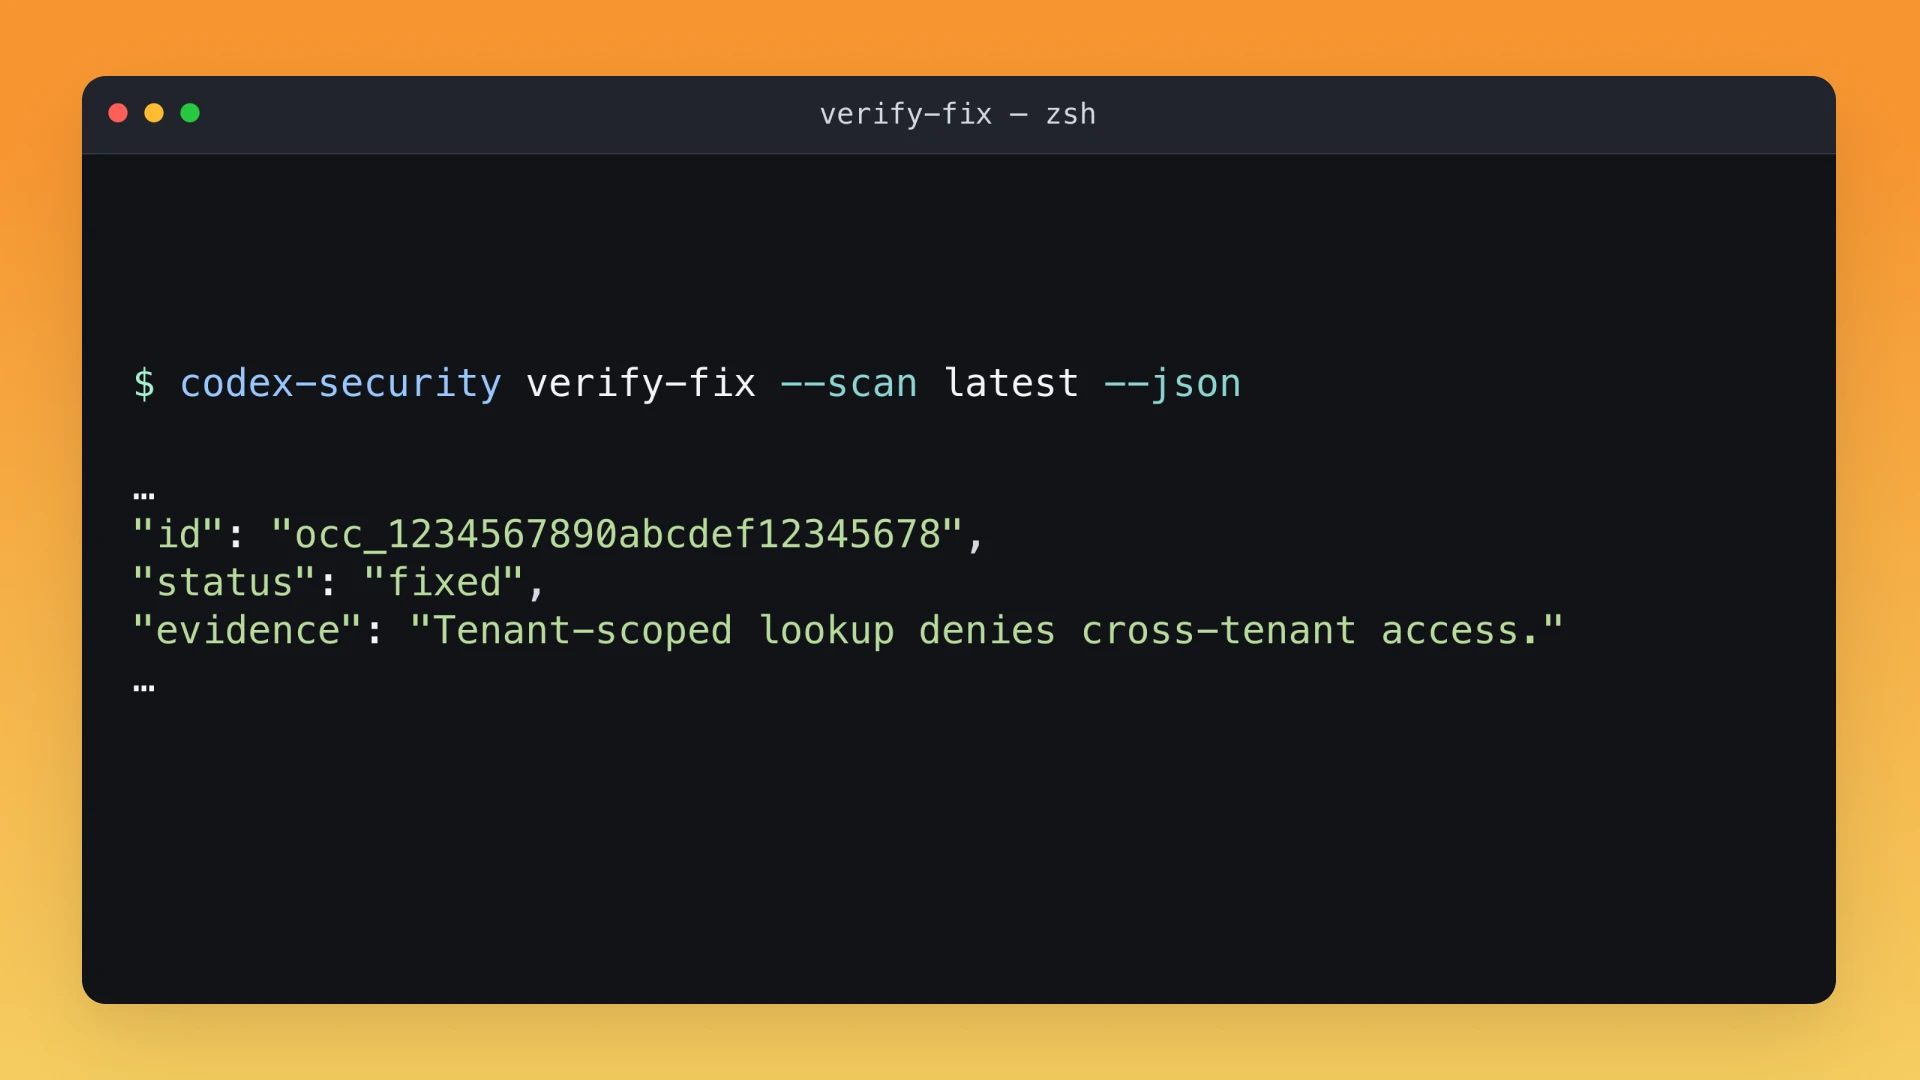
Սկանավորեք կոդը կամ փոփոխությունները ձեր տերմինալից։ Ներառեք հայտնաբերված խնդիրները, ստուգումների ընդգրկման հաշվետվությունները և դրանք հիմնավորող ապացույցները ձեր ծրագրային մշակման աշխատանքային գործընթացում։
Անվտանգության սկանավորումներ CI-ում
Գործարկեք Codex Security հրամանի տողի գործիքը ձեր շարունակական ինտեգրման (CI) գործընթացում՝ արդեն իրականացվող ստուգումների հետ մեկտեղ։
Codex Security ծրագրային ապահովման մշակման գործիքակազմ SDK
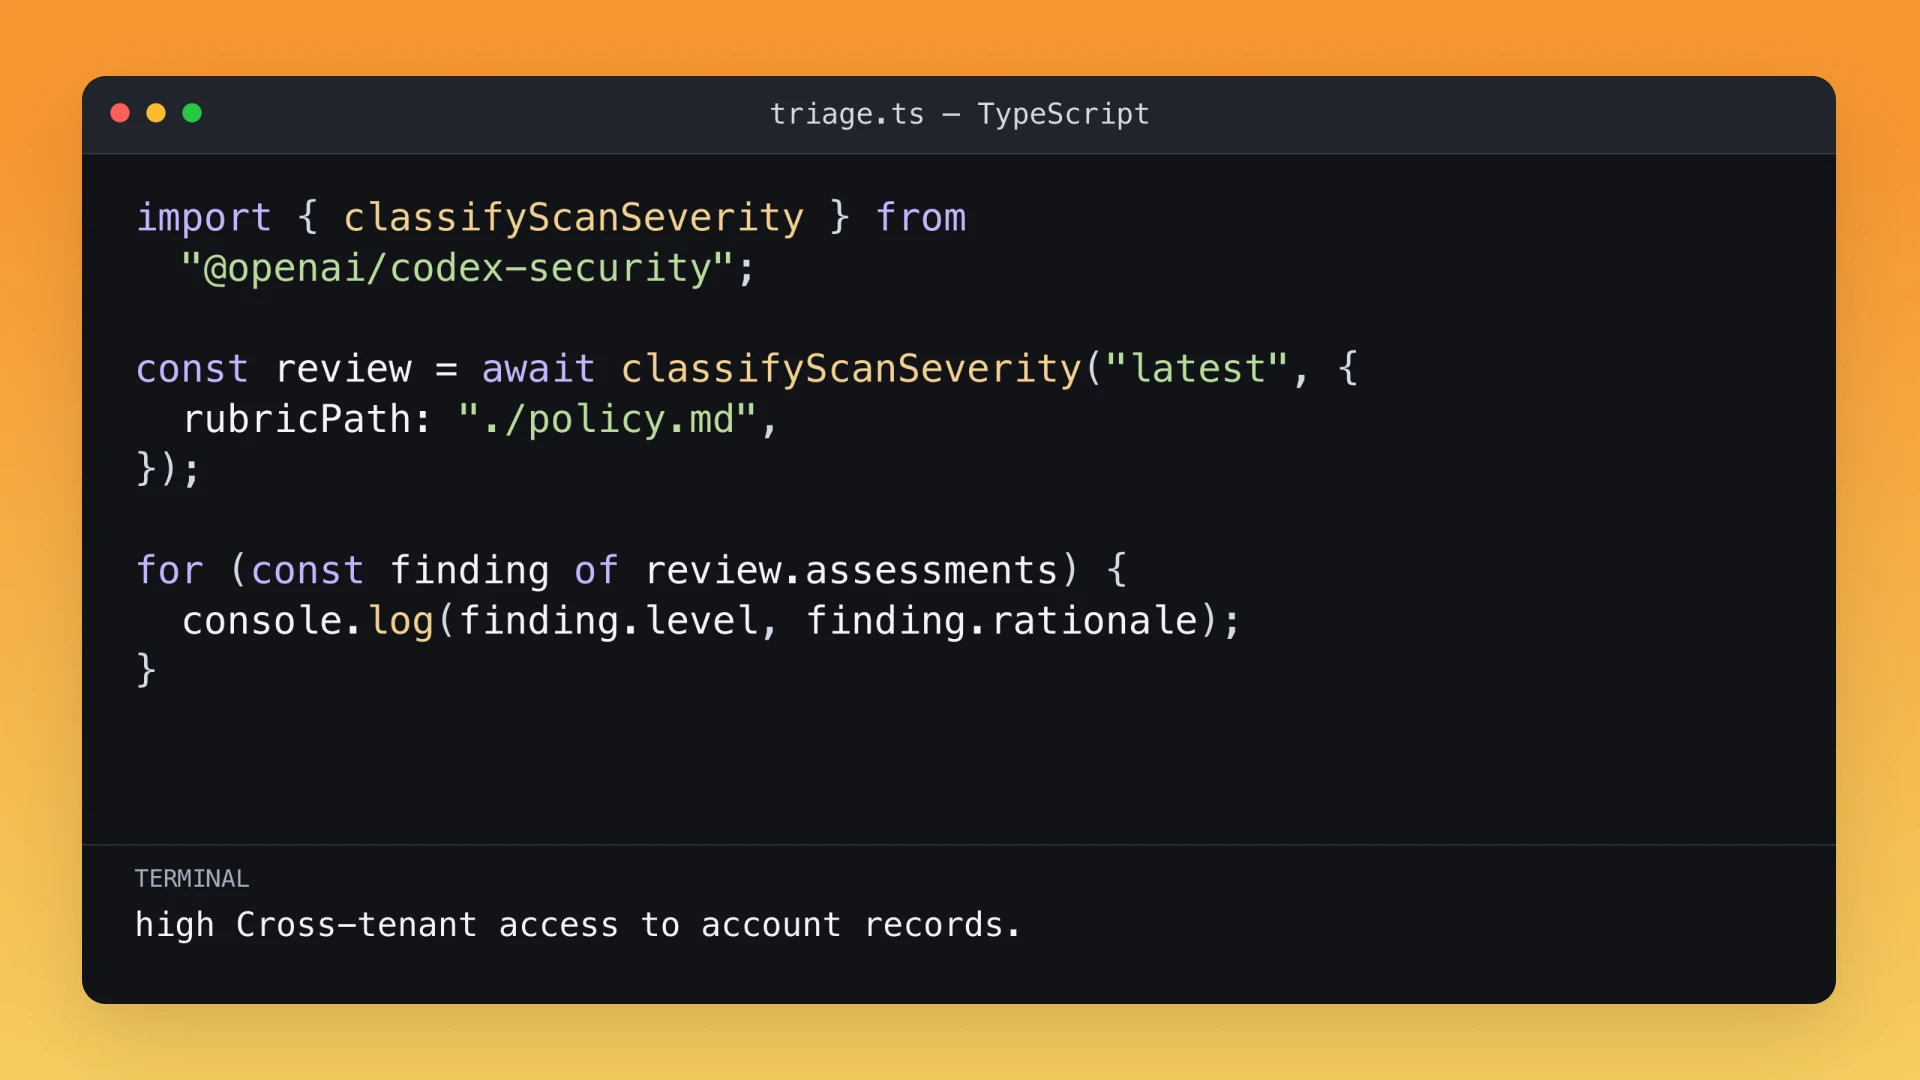
Ինտեգրեք անվտանգության սկանավորումները TypeScript-ով գրված հավելվածներում՝ ստանալով հայտնաբերված խնդիրների մասին կառուցվածքային տվյալներ, ստուգումների ընդգրկման վերաբերյալ տեղեկություններ և սկանավորման արդյունքներով ստեղծված ֆայլեր։
OpenAI API
Ստեղծեք անվտանգության անհատականացված աշխատանքային գործընթացներ՝ օգտագործելով OpenAI-ի մոդելները, ինչպես նաև ձեր սեփական գործիքներն ու համատեքստային տվյալները։