Hvernig við byggjum skaðavarnir, öryggi og persónuvernd inn í dots
Eftir því sem dots-fulltrúarnir þínir taka að sér meiri vinnu hjálpum við til við að vernda upplýsingarnar þínar og halda mikilvægum ákvörðunum í þínum höndum.
Uppfært 3. nóvember 2026: Við erum að bæta GPT‑6.1 Terra við fjölskyldu háþróaðra líkana sem knýja doppur. Doppan þín getur nýtt mismunandi líkön fyrir mismunandi hluta vinnunnar. GPT‑6.1 Terra byggir á endurbótum á samræmingu í GPT‑6‑líkanaröðinni og notar öryggisráðstafanir sem voru þróaðar fyrir GPT‑6 Astra.
doppur eru alltaf virkir aðstoðarmenn sem taka að sér viðvarandi ábyrgð og gefa þér meiri tíma og athygli fyrir það sem þér þykir vænt um. Hver doppa hefur sína eigin tölvu og vinnur í þeim öppum sem þú velur að tengja. Þú setur dot-aðstoðarmönnunum markmið og skilgreinir hvað þeir geta gert sjálfir. Þeir geta unnið sig í gegnum skrefin, lagað sig að breytingum og haldið áfram að ná árangri milli samtala. Þeir gætu fylgst með atburðarás sem er að þróast og útbúið drög að fréttabréfi eða hjálpað til við að uppfæra verkefni eftir því sem nýjar upplýsingar berast – skilað niðurstöðum til yfirferðar þinnar og leitað til þín um ákvarðanir sem krefjast mats þíns.
Að fela dots-fulltrúum þessa ábyrgð þýðir að treysta þeim fyrir meiri upplýsingum og stærri hluta af vinnu þinni. Þú þarft að vita að hverju hver dot-fulltrúi hefur aðgang, hvernig hann nýtir þann aðgang og hvenær hann þarf að leita til þín. Þessar spurningar skipta máli því mistök fulltrúa geta haft afleiðingar utan samtalsins: ef hann misskilur beiðni gæti hann breytt rangri skrá eða deilt upplýsingum sem þú ætlaðir að halda fyrir þig.
Við byggjum varnir í kringum hvern þátt þessarar vinnu. Við byrjum á GPT‑6 Astra, sem við þjálfum til að skilja ásetning þinn og fylgja öryggisreglum. Síðan bætum við við vörnum í kringum upplýsingarnar sem dots-fulltrúar nota, umhverfið sem þeir vinna í og aðgerðirnar sem þeir hyggjast framkvæma. Varið vinnusvæði í skýinu hjálpar til við að takmarka afleiðingar mistaka, örugg innskráningarferli hjálpa til við að vernda viðkvæmar auðkennisupplýsingar og aðskilin yfirferð aðgerða hjálpar til við að greina skref sem samræmast ekki fyrirmælum þínum eða öryggiskröfum. Þú velur hvað á að tengja, stillir kjörstillingar og fylgist með vinnunni eða breytir um stefnu eftir því sem henni vindur fram.
Dots-fulltrúar geta enn gert mistök og við munum halda áfram að bæta þessar varnir eftir því sem við lærum af raunverulegri notkun. Hér útskýrum við hvernig varnirnar vinna saman, hverju þú stjórnar og hvaða takmarkanir eru enn til staðar, svo þú getir tekið upplýstar ákvarðanir um þá vinnu sem þú felur dots-fulltrúum.
Dots-fulltrúar byggja á GPT‑6 Astra, öflugasta líkaninu okkar og því sem best er samstillt mannlegum ásetningi og gildum. Astra er sérstaklega fært í að skilja markmið þitt, halda sig innan ramma beiðninnar og spyrja markvissra spurninga þegar svörin gætu breytt því hvað rétt er að gera. Þessi hæfni hjálpar dots-fulltrúum að sinna verkefnum til lengri tíma án þess að missa sjónar á því sem þú hafðir í huga.
Við höfum þjálfað Astra til að hafna skaðlegum beiðnum, þar á meðal beiðnum sem fela í sér misnotkun á sviði lífvísinda eða netöryggis. Við prófum hvernig dots-fulltrúar takast á við breytt fyrirmæli, óljósar beiðnir og tilraunir til að fá þá til að fara út fyrir þær heimildir sem þú hefur veitt. Rauðteymi, bæði skipuð fólki og sjálfvirk, hjálpa okkur að finna veikleika, bæta líkanið og kerfin í kringum það og prófa breytingarnar að nýju.
Ofan á þessar varnir líkansins bætum við öryggisvörnum ChatGPT og frekari ráðstöfunum fyrir fulltrúa sem geta haldið áfram að vinna fyrir þína hönd.
Innbyggðar varnir ChatGPT fela meðal annars í sér dulkóðun efnisins þíns, bæði í geymslu og við flutning milli þín, OpenAI og þjónustuveitenda okkar, auk aðgangsstýringa sem hjálpa til við að vernda geymdar upplýsingar. Öryggiskerfi okkar leita einnig að grunsamlegri notkun á OpenAI-reikningnum þínum og geta krafist nýrrar innskráningar ef grunur leikur á að óviðkomandi hafi náð aðgangi að setu.
Fulltrúar þurfa líka vernd gegn upplýsingum sem þeir rekast á við störf sín. Vefsíða, tölvupóstur eða skjal getur innihaldið illgjörn fyrirmæli sem reyna að beina þeim af leið eða fá þá til að deila einkaupplýsingum. Þetta er vandamál sem kallast kvaðningarvörpun. Við sameinum varnir líkansins, takmarkanir á verkfærum, yfirferð fyrir aðgerðir og vöktun til að draga úr hættu á að slíkt efni leiði til óæskilegra aðgerða.
Við vöktum einnig dots-fulltrúa þegar þeir skipuleggja og framkvæma aðgerðir og leitum að hugsanlega skaðlegri hegðun, svo sem að þeir fari út fyrir fyrirmæli þín eða reyni að sniðganga varnir. Ef öryggisvöktunin greinir eitthvað varhugavert í yfirstandandi vinnu dot-fulltrúa getur hún gert hlé á vinnunni og birt viðvörun sem þú getur farið yfir. Þessi vöktun er innbyggð og hjálpar til við að greina vandamál eftir því sem verkefninu vindur fram, samhliða vörnum sem takmarka að hverju dots-fulltrúar hafa aðgang og hvað þeir geta gert.
Hver dot-fulltrúi hefur sína eigin skýjatölvu þar sem hann getur vafrað, greint upplýsingar, búið til skrár og keyrt verkfæri. Dots-fulltrúar geta haldið áfram að vinna á þessum vinnusvæðum, jafnvel þótt þú takir ekki virkan þátt.
Þú velur hvaða reikninga dots-fulltrúar mega nota, annaðhvort með því að tengja forrit innan þeirra heimilda sem þú hefur veitt ChatGPT eða með því að skrá þig inn á vefsíðu í vafra dot-fulltrúa og nota örugga innskráningu þar sem hún er studd. Þú getur líka valið að tengja eigin tölvu svo dots-fulltrúar geti hjálpað á fleiri vegu, til dæmis með því að greina töflureiknisskjal sem er vistað á skjáborðinu þínu eða nota forritunarverkfæri sem eru uppsett á tækinu þínu.
Á vörðu vinnusvæði hvers dot-fulltrúa takmarkar sandkassaumhverfi hvaða kóða og verkfærum fulltrúinn hefur aðgang að. Þannig er dregið úr áhrifum skaðlegs kóða eða rangrar skipunar. Við einangrum einnig skýjaumhverfi notenda hvert frá öðru og viðhöldum undirliggjandi Linux-stýrikerfi og Chrome-vafra.
Dots-fulltrúar keyra kóða í umhverfi sem er aðskilið frá kerfunum sem samræma vinnu þeirra og framfylgja lykilvörnum. Þeir geta búið til skrár og keyrt verkfæri þar, en geta ekki notað þann aðgang til að breyta þessum öryggiskerfum eða slökkva á skyldubundinni yfirferð. Þessi aðskilnaður hjálpar til við að halda vörnunum virkum, jafnvel þótt dot-fulltrúi geri mistök.
Aðgerðareglurnar sem lýst er hér á eftir ráða því hvað dots-fulltrúar mega gera með þeim aðgangi sem þeir hafa.

Vinnusvæði hvers dot-fulltrúa í skýinu sameinar tölvuna hans og þau verkfæri sem hann getur notað. Þú velur hvaða forrit á að tengja og hvort þú viljir tengja eigin tölvu. Sjálfvirk yfirferð kannar aðgerðir sem þarf að yfirfara áður en þær eru framkvæmdar. Ef hún stöðvar skref lætur hún dot-fulltrúann vita hvers vegna svo hann geti ákveðið hvað á að gera næst.
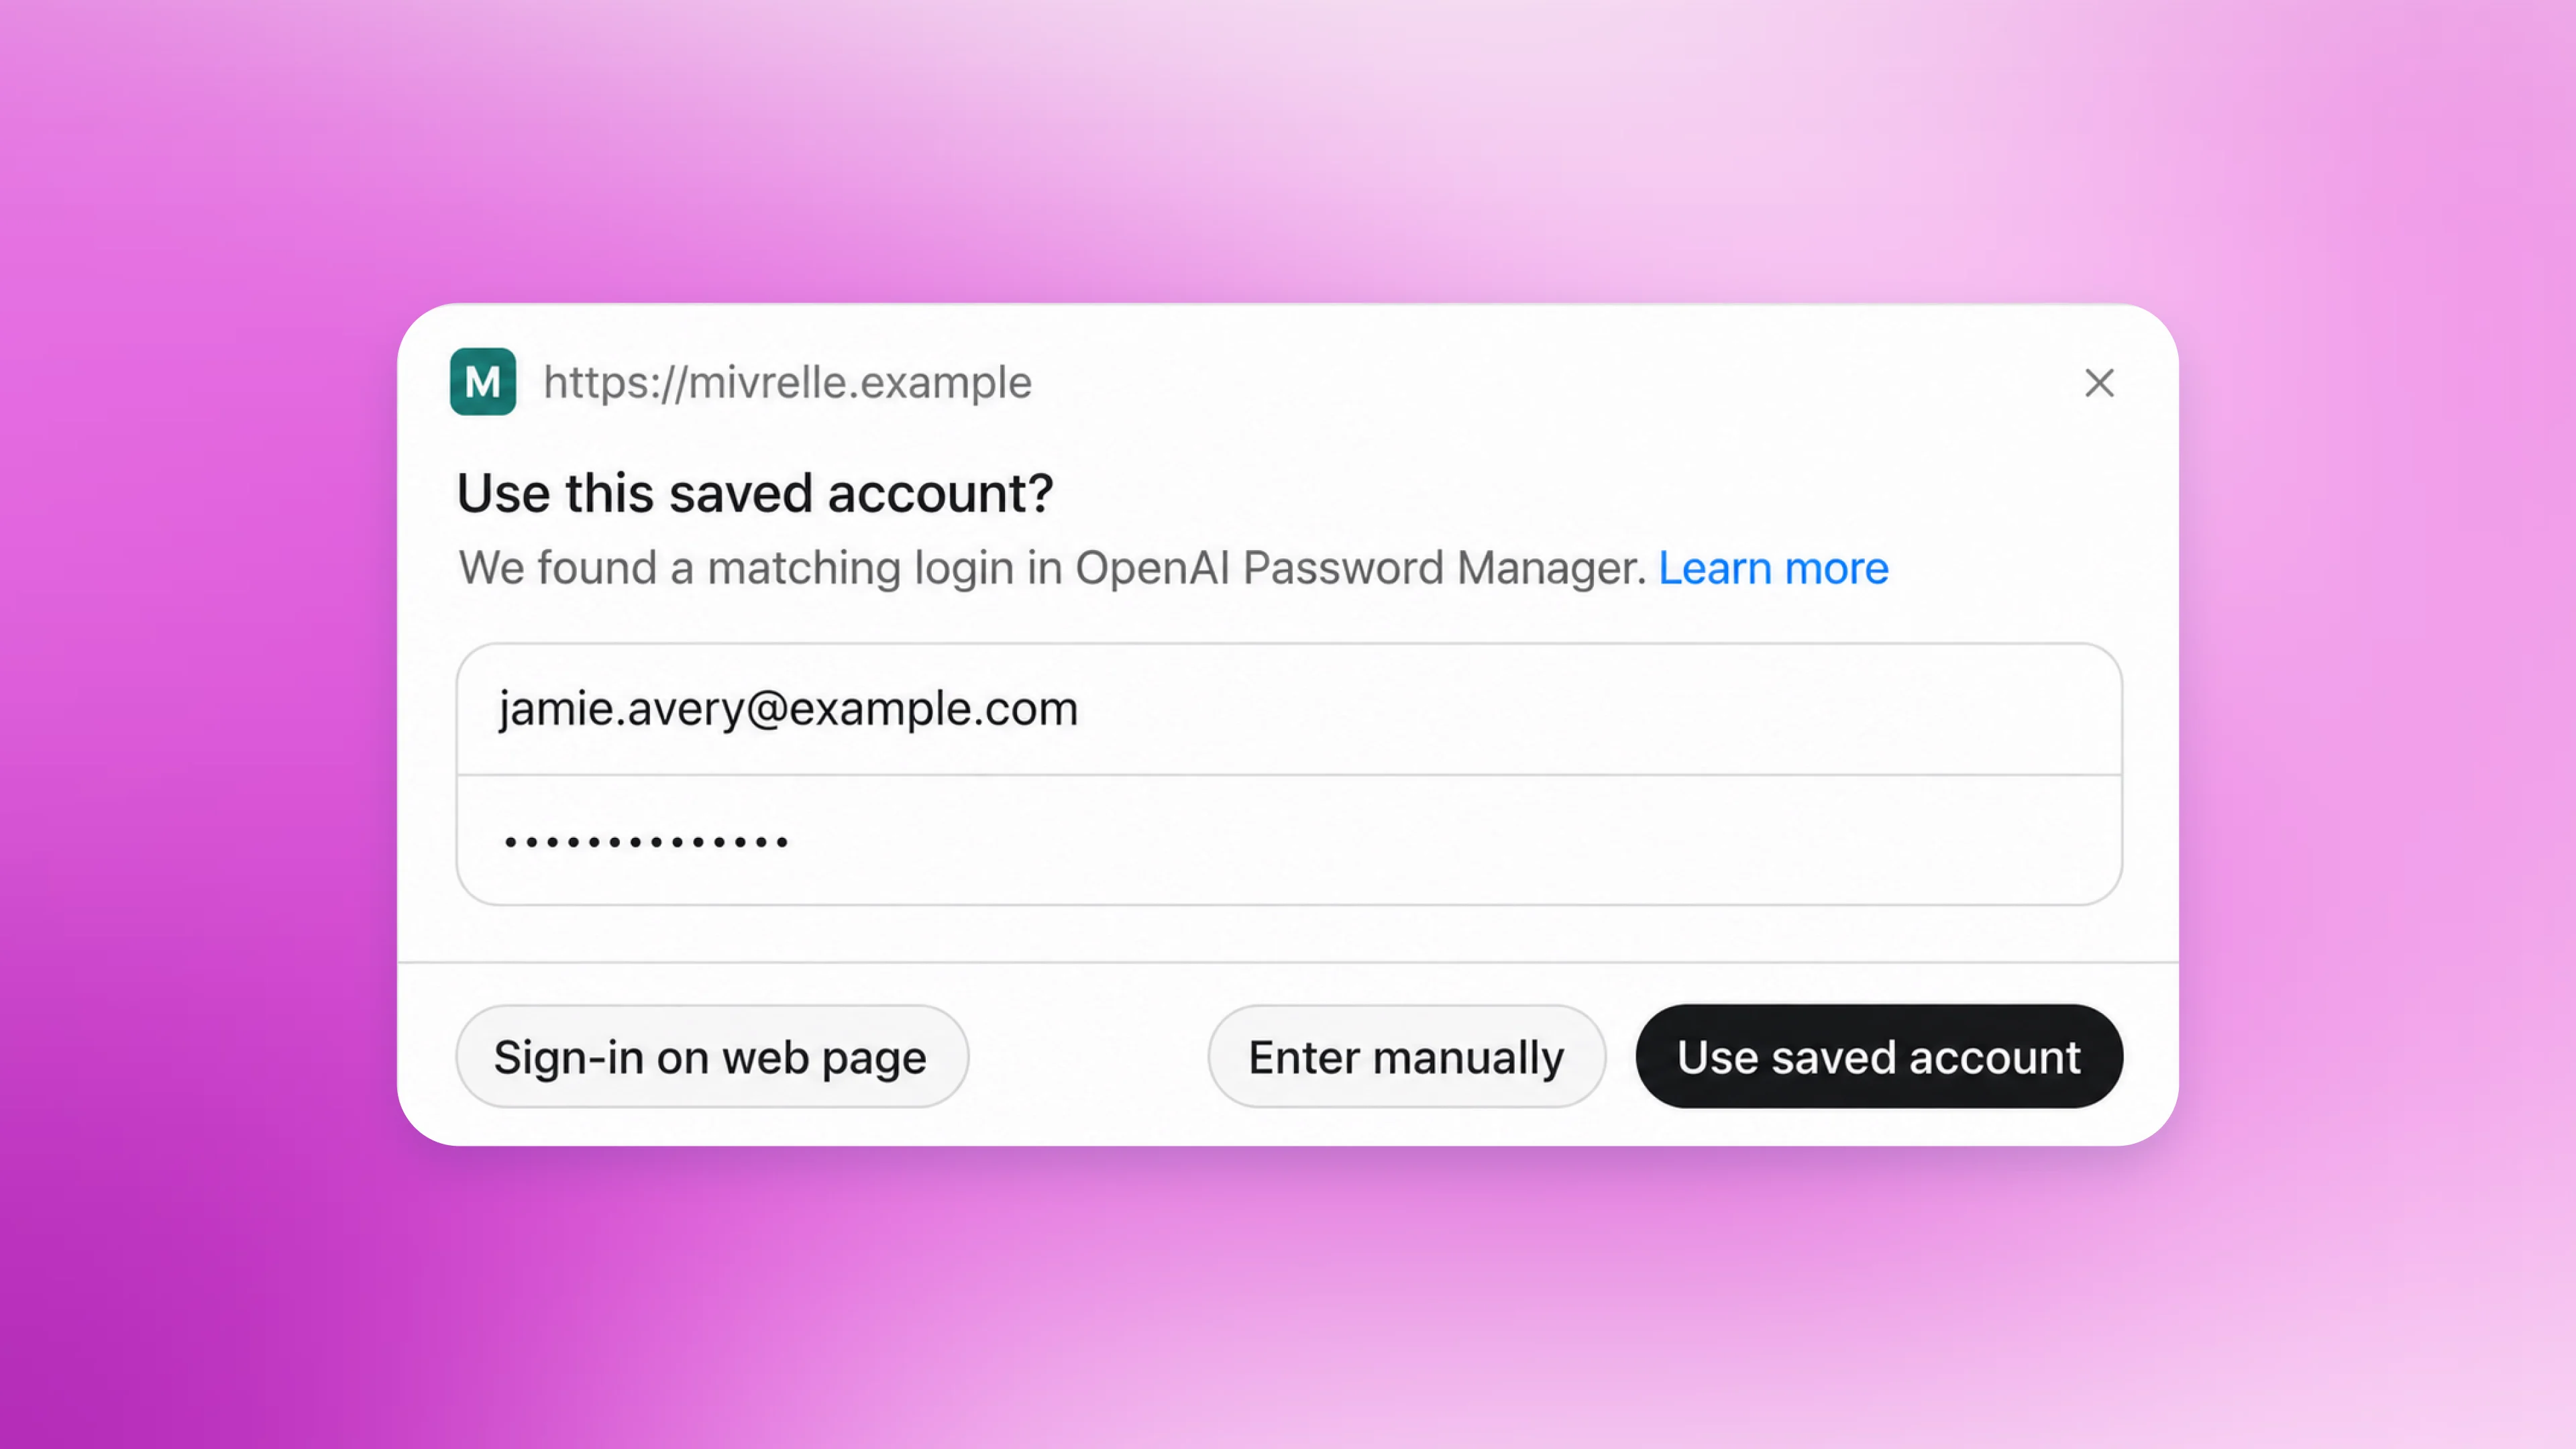
Örugg innskráning gerir dots-fulltrúum kleift að vinna á reikningum án þess að lykilorð komi inn í samtalið. Þar sem þessi innskráning er studd er gert hlé á vinnu líkansins á meðan þú fyllir út öruggt innskráningareyðublað. Það sendir auðkennisupplýsingarnar þínar beint í vafraumhverfið og skráir þig inn án þess að upplýsingarnar verði aðgengilegar í samhengi líkansins. Dot-fulltrúinn heldur síðan áfram vinnu á innskráða reikningnum. Með því að halda lykilorðinu utan samtalsins minnka líkurnar á að það birtist í svari eða sé deilt fyrir mistök.
Innskráningarferli með vistuðum lykilorðum sem styðja þessa virkni viðhalda þessum aðskilnaði með sérstakri dulkóðaðri þjónustu fyrir innskráningarupplýsingar. Þjónustan útvegar lykilorðið við innskráningu án þess að senda það til líkansins. Þannig geta dots unnið með reikninga sem þú hefur heimilað, á meðan lykilorðin haldast utan samhengis líkansins. Þessar varnir eiga sérstaklega við um örugga innskráningu og ferli með vistuðum lykilorðum. Leynilegar upplýsingar sem eru settar sérstaklega í læsileg skilaboð eða skjöl kunna hins vegar enn að vera sýnilegar líkaninu.
Þú stjórnar hvaða forrit dots-fulltrúar mega nota með núverandi tengingum og heimildum í ChatGPT, sem eru sameiginlegar fyrir ChatGPT, ChatGPT Work og Codex. Í hlutanum Viðbætur í stillingum geturðu farið yfir tengda reikninga og breytt því að hverju dots-fulltrúar hafa aðgang framvegis. Þegar þú aftengir forrit hættir miðlun nýrra upplýsinga um þá tengingu. Upplýsingar sem dot-fulltrúi hefur þegar aflað sér haldast þó í samhengi hans. Þessar heimildir stýra aðgangi að forritunum þínum en ganga ekki framar skyldubundnum öryggiskröfum.

Ef þú vilt að dots-fulltrúar vinni með skrár eða verkfæri á tölvunni þinni geturðu líka valið að tengja hana. Sú tenging lýtur áfram takmörkunum sandkassaumhverfisins á tölvunni og viðeigandi yfirferð aðgerða. Notkun hljóðnema eða myndavélar tölvunnar krefst einnig tækisheimilda sem þú getur valið að veita ChatGPT.
Virknisyfirlit í tölvuforritinu gerir þér kleift að fylgjast með yfirstandandi vinnu og leiðbeina fulltrúunum. Það sýnir yfirstandandi verkefni, verkefni sem hefur verið úthlutað áfram og stöðu þeirra. Þú getur bætt við samhengi, leiðrétt misskilning, breytt um stefnu eða beðið dot-fulltrúa að hætta.

Dots-fulltrúar byggja upp samhengi með tímanum til að geta veitt gagnlegri aðstoð. Þegar þeir úthluta vinnu áfram fá aðrir fulltrúar fyrirmæli um að varðveita þær upplýsingar sem verkefnið krefst en forðast að geyma óþarfa viðkvæmar upplýsingar. Hver dot-fulltrúi hefur sitt eigið samhengi sem þú getur endurstillt hvenær sem er.
Á vinnusvæðum ChatGPT Business, Enterprise og Edu notum við sjálfgefið ekki efnið þitt til að þjálfa líkönin okkar. Í persónulegum áskriftarleiðum ChatGPT ræður þú því hvort samtöl dot-aðstoðarmannanna þinna og verkefnin sem þeir sinna séu notuð til að bæta líkönin okkar, með stillingunni „Bæta líkanið fyrir alla“. Þegar kveikt er á líkanaþjálfun getur þetta falið í sér aðgerðir sem dot-aðstoðarmenn grípa til og sjálfvirkni sem þú setur upp, eftir að við höfum unnið að því að fjarlægja persónuauðkenni. Þú getur lesið meira um hvernig gögnin þín eru notuð í þessari grein(opnast í nýjum glugga) í hjálparmiðstöðinni okkar.
Samhliða vinnunni sem þú biður þá um að sinna geta dots-fulltrúar hafið upplýsingaöflun í bakgrunni til að leita annarra leiða til að hjálpa, til dæmis með því að taka eftir breytingu á ferðaáætlunum þínum. Við köllum þetta upplýsingaöflun að eigin frumkvæði.
Þessi verkefni eru keyrð í skýjaumhverfi hvers dot-fulltrúa. Þau nota verkfæri sem hafa aðeins lesaðgang til að safna upplýsingum úr tengdum heimildum sem aðgangur hefur verið leyfður að og vista síðan einkaglósur fyrir viðkomandi dot-fulltrúa. Við framfylgjum þessum takmörkunum í kóða: upplýsingaöflunarverkefnin geta ekki sent skilaboð beint til annarra, breytt efni í tengdum forritum eða stjórnað vafra eða skjáborði. Dots-fulltrúar geta notað niðurstöðurnar til að ákveða hvernig þeir hjálpa, en allar aðgerðir sem fylgja í kjölfarið verða að lúta hefðbundnum reglum og yfirferð.

Upplýsingaöflun að eigin frumkvæði fer fram sem bakgrunnsverkefni í skýjaumhverfi hvers dot-fulltrúa. Þar eru tengdar heimildir lesnar eftir því sem heimildir leyfa og einkaglósum skilað til fulltrúans, sem ákveður hvernig hann getur hjálpað. Allar aðgerðir sem fylgja í kjölfarið lúta hefðbundnum reglum og yfirferð.
Við þjálfum ekki líkönin okkar beint á þessum bakgrunnsrannsóknarþráðum eða glósunum sem verða til úr þeim. En doppa getur fengið glósur frá bakgrunnsrannsóknarverkefni sínu eða lesið hluta af rannsóknarþráðum sínum. Upplýsingar sem eru fluttar inn í samtal eða verkefni sem uppfyllir skilyrðin með þessum hætti kunna að vera notaðar við þjálfun líkana, allt eftir stillingunum þínum. Til dæmis gæti bakgrunnsrannsóknarverkefni safnað upplýsingum um nokkra áfangastaði fyrir fyrirhugaða ferð til Evrópu. Þessi rannsóknarþráður og glósurnar úr honum eru ekki notuð beint við þjálfun. Seinna, þegar þú biður doppuna þína um að hjálpa þér að skipuleggja ferð til Lissabon, gæti hún lesið athugasemd úr bakgrunnsrannsóknarverkefni sínu um Lissabon. Athugasemdin verður hluti af samhenginu í samtalinu um skipulagningu ferðarinnar og gæti síðan verið notuð við þjálfun, allt eftir stillingunum þínum. Það sem eftir er af bakgrunnsrannsókninni er ekki notað við þjálfun nema það sé einnig tekið inn í samtal eða verkefni sem uppfyllir skilyrðin.
Dots-fulltrúar fylgja innbyggðum öryggismörkum sem ætlað er að koma í veg fyrir skaða og halda mikilvægum ákvörðunum í þínum höndum. Öryggisreglur þeirra krefjast þess að þeir hafni skaðlegum beiðnum, þar á meðal misnotkun á sviði lífvísinda eða netöryggis. Þegar þeir geta aðstoðað við verkefni skilgreina aðgerðareglur hvenær þeir mega halda áfram, hvenær þeir verða að biðja um staðfestingu og hvenær þeir verða að fela þér að sjá um tiltekið skref.
Innan þessara marka geta dots-fulltrúar lesið upplýsingar sem þeir hafa heimild til að nálgast, greint þær og útbúið drög í samtölum þínum. Áður en þeir senda skilaboð eða deila skrá er þeim kennt að leita eftir heimild sem nær bæði til upplýsinganna og tegundar viðtakanda— því viðkvæmari sem gögnin eru, þeim mun nákvæmar þarf að tilgreina viðtakendur. Til dæmis þarf notandinn alltaf að tilgreina nafngreindan viðtakanda þegar um heilsufarsupplýsingar er að ræða („deildu sjúkrasögu minni með Thompson lækni“). Þegar um er að ræða síður viðkvæmar persónuupplýsingar, svo sem netfang eða símanúmer, þarf notandinn sjálfgefið að tilgreina flokk viðtakenda („hvaða flugfélag sem er“). Notandinn getur rýmkað reglurnar enn frekar fyrir síður viðkvæmar persónuupplýsingar („deildu þeim í hvaða neteyðublaði sem er“) með því að búa til sérsniðna reglu. Nánar er fjallað um þennan eiginleika í næsta kafla. Sú heimild er áfram bundin við fyrirmæli þín fyrir verkefnið. Hún víkkar ekki þótt vinnunni sé haldið áfram síðar eða henni úthlutað til annarra.
Dots-fulltrúar geta keypt vörur eða þjónustu með greiðslukortum sem þú hefur þegar vistað á vef seljanda. Slík kaup krefjast samþykkis þíns.
Sumar aðgerðir krefjast staðfestingar þinnar í hvert sinn, þar á meðal að eyða gögnum varanlega, setja upp eða keyra hugbúnað frá óþekktum aðila eða veita nýjan aðgang sem varðar öryggi. Þessar kröfur gefa þér tækifæri til að yfirfara breytingar sem gæti verið erfitt að afturkalla eða sem veita einhverjum nýjan aðgang.
Þegar önnur viðkvæm skref eiga í hlut, svo sem að breyta lykilorði eða millifæra fé milli fjármálareikninga, geta dots-fulltrúar aðstoðað við aðra þætti verkefnisins en verða að láta þig sjá um viðkvæmu skrefin.
Sérsniðnar reglur gera þér kleift að móta hvernig dots-fulltrúar hjálpa innan þessara innbyggðu varna, til dæmis með því að segja þeim að senda aldrei tölvupóst. Þú getur líka gefið fyrirmæli fyrir tiltekið verkefni, svo sem að biðja dot-fulltrúa að láta samstarfsmann vita að þú sért fjarverandi án þess að greina frá persónulegri ástæðu þess. Þau fyrirmæli gilda áfram þegar viðkomandi dot-fulltrúi úthlutar vinnu áfram eða vinnur í bakgrunni.
Dots-fulltrúar geta hjálpað þér að semja sérsniðnar reglur en þurfa samþykki þitt til að breyta þeim. Þessar kjörstillingar gilda innan innbyggðra öryggismarka og geta ekki afnumið skyldubundnar staðfestingar, kröfur um að þú sjáir um tiltekin skref eða grundvallaröryggiskröfur.

Áður en dots-fulltrúar framkvæma aðgerðir á borð við að senda tölvupóst eða breyta skrám ber sérstakt öryggiskerfi, sem kallast sjálfvirk yfirferð, fyrirhuguð skref saman við fyrirmæli þín, sérsniðnar reglur og öryggiskröfur. Þegar um tölvupóst er að ræða kannar það viðtakandann og skilaboðin til að hjálpa til við að greina rangt netfang eða upplýsingar sem þú ætlaðir ekki að deila.
Ef sjálfvirk yfirferð leyfir skref framkvæmir dot-fulltrúinn sem lagði það til skrefið með viðeigandi tölvu- eða forritaverkfæri og notar síðan niðurstöðuna til að halda áfram með verkefnið þitt. Hann getur byggt á samþykki sem þú hefur þegar veitt, ef það nær yfir aðgerðina og reglurnar krefjast ekki nýrrar staðfestingar.
Ef sjálfvirk yfirferð stöðvar skref kemur hún í veg fyrir að aðgerðin sé framkvæmd og lætur dot-fulltrúann vita hvers vegna. Fulltrúinn getur beðið um frekari upplýsingar eða samþykki þitt ef það gæti leyst úr hindruninni og sent skrefið svo aftur til yfirferðar. Eftir því hver ástæðan er gæti hann í staðinn reynt aðra leyfilega leið, falið þér að sjá um viðkvæmt skref eða hætt. Samþykki þitt getur ekki gengið framar grundvallaröryggiskröfum.
Við höldum stjórnbúnaðinum sem framfylgir sjálfvirkri yfirferð utan þeirra umhverfa sem dots-fulltrúar geta breytt. Þeir geta því ekki breytt eða slökkt á skyldubundinni yfirferð. Venjuleg skref sem fela aðeins í sér lestur lúta áfram forritaheimildum, takmörkunum verkfæra og öðrum vörnum en þurfa ekki þessa viðbótaryfirferð.

Þegar sjálfvirk yfirferð leyfir aðgerð framkvæmir dot-fulltrúinn hana og fær niðurstöðuna. Þegar hún stöðvar aðgerð fær fulltrúinn að vita ástæðuna og ákveður hvort hann eigi að spyrja þig, reyna aðra leyfilega leið, fela þér að sjá um skrefið eða hætta.
Til að treysta dots-fulltrúum fyrir viðvarandi vinnu þarftu að vita hvernig þeir fylgja fyrirmælum þínum og bregðast við þegar eitthvað óvænt gerist. Astra hjálpar þeim að skilja ásetning þinn, en varnir í kringum gögn þeirra, vinnusvæði, auðkennisupplýsingar og aðgerðir hjálpa til við að takmarka skaða af mistökum eða illgjörnu efni. Saman gefa þessar varnir dots-fulltrúum svigrúm til að vinna gagnlegt starf og draga um leið úr líkum á að mistök leiði til óæskilegrar aðgerðar eða birtingar upplýsinga.
Þú velur hverju dots-fulltrúar mega tengjast og hvernig þeir hjálpa. Þú getur fylgst með framvindunni eða breytt um stefnu eftir því sem þarfir þínar breytast. Kröfur um samþykki og að þú sjáir um tiltekin skref halda lykilákvörðunum í þínum höndum. Dots-fulltrúar geta enn gert mistök. Því munum við halda áfram að prófa og bæta varnir þeirra eftir því sem við lærum af raunverulegri notkun. Markmið okkar er að auðvelda þér að fela dots-fulltrúum vinnu og koma aftur að gagnlegum árangri, þar sem óskir þínar móta verkefnið og mikilvægar ákvarðanir eru áfram í þínum höndum.
Lestu kerfiskortið(opnast í nýjum glugga) til að fá nánari upplýsingar um varnir okkar, öryggismat og þær takmarkanir sem enn eru til staðar.
Nánar er fjallað um öryggisgrunn ChatGPT í Öryggi og persónuvernd hjá OpenAI. Nánar er fjallað um eina af veföryggisvörnunum í Hvernig gögnin þín eru varin þegar gervigreindarfulltrúi smellir á tengil. Búðu til þinn dot(opnast í nýjum glugga).