2026年11月3日更新:dots を支えるフロンティアモデルのラインアップに、GPT‑6.1 Terra を追加します。dot は、作業内容に応じてモデルを使い分けられます。GPT‑6.1 Terra は、GPT‑6 シリーズで改善されたアラインメントを引き継ぎ、GPT‑6 Astra 向けに開発された安全対策を採用しています。
dots は常時稼働し、任された仕事を継続して進めるエージェントです。その分、ユーザーは自分にとって大切なことに、より多くの時間を充てられます。各 dot はクラウド上に専用の作業環境を持ち、ユーザーが選んで接続した複数のアプリを使って作業できます。ユーザーは dots に目標を設定し、追加の指示なしでどこまで作業を進めてよいかを指定できます。dots は、状況の変化に対応しながら一つずつ手順を進め、会話の合間も作業を続けられます。たとえば、ニュースの続報を追ってニュースレターの下書きを作成したり、新しい情報が入るたびにプロジェクトの更新を手伝ったりできます。作業結果はユーザーに提示し、判断が必要なときはユーザーに確認します。
こうした役割を dots に任せることは、より多くの情報と仕事を託すことを意味します。各 dot が何にアクセスでき、その権限で何をするのか、どのようなときにユーザーの確認や対応が必要になるのかを知っておくことが大切です。エージェントのミスは、会話の外にも影響することがあります。たとえば、依頼を誤解すると、違うファイルを変更したり、非公開にしておくつもりだった情報を共有したりするおそれがあります。
OpenAI は、こうした作業の各段階に保護措置を組み込んでいます。まず、ユーザーの意図を理解し、安全ルールに従うように学習した GPT‑6 Astra を基盤としています。そのうえで、dots が使う情報、作業する環境、実行しようとする操作にも保護措置を設けています。保護されたクラウドワークスペースはミスの影響を抑え、安全なサインインの仕組みはパスワードなどの認証情報を守ります。さらに、独立したチェックで、ユーザーの指示や安全要件から外れる操作を実行前に見つけられるようにしています。ユーザーは連携するアプリを選び、希望する動作を設定し、進行中の作業を確認したり、方向性を変えたりできます。
こうした対策を講じても、dots がミスをすることはあります。私たちは、実際の利用から得た知見をもとに、保護措置の改善を続けます。この記事では、dots にどこまで仕事を任せるかを判断できるよう、各保護措置がどう連携するか、ユーザーが何を管理できるか、どのような限界があるかを説明します。
dots は、高い性能とアラインメントを備えた OpenAI のモデル、GPT‑6 Astra を基盤としています。Astra は、ユーザーの目標を理解して依頼の範囲内で作業を進め、回答次第で対応が変わるときは、必要な点に絞って質問できます。こうした能力により、dots はユーザーの意図を見失うことなく、継続的にタスクに取り組めます。
Astra は、生物学やサイバーセキュリティ分野での悪用につながる依頼など、有害な依頼を拒否するように学習しています。OpenAI は、指示が変わったときや依頼が曖昧なとき、与えられた権限を超えて行動するよう誘導されたときに、dots がどう対応するかをテストしています。人によるレッドチーミングと自動化したレッドチーミングで弱点を見つけ、モデルや周辺システムを改善し、その結果を改めて検証します。
こうしたモデルの保護措置に加え、ChatGPT のセキュリティ保護と、ユーザーに代わって作業を続けられるエージェント向けの追加対策を講じています。
ChatGPT では、ユーザーのコンテンツを保存時にも転送時にも暗号化します。転送時の暗号化は、ユーザー、OpenAI、サービスプロバイダー間のやり取りに適用されます。保存された情報は、アクセス制御でも保護します。また、アカウントのセキュリティシステムは、OpenAI アカウントの不審な利用を検知し、セッションが侵害された疑いがある場合は、再度サインインを求めることがあります。
エージェントには、作業中に触れる情報に悪意ある指示が紛れ込んでいた場合に備えた対策も必要です。ウェブページやメール、文書には、エージェントに本来の作業とは異なる操作をさせたり、非公開の情報を共有させたりする悪意ある指示が含まれていることがあります。これをプロンプトインジェクションと呼びます。OpenAI は、モデルの安全対策に加え、ツールの利用制限、操作前のチェック、監視を組み合わせて、エージェントがこうした指示に従って意図しない操作を行うのを防ぎます。
また、dots が操作を計画し、実行する過程を監視し、ユーザーの指示から外れたり、保護措置を回避しようとしたりするなど、危害につながりかねない行動を検出します。dot の作業中に問題の兆候が見つかると、作業を一時停止し、ユーザーに確認を促す警告を表示することがあります。組み込みの監視機能と、dots のアクセス先や実行できる操作を制限する保護措置が、作業中の安全を支えます。
各 dot にはクラウド上に専用のコンピューターがあり、ウェブの閲覧、情報の分析、ファイルの作成、ツールの実行ができます。ユーザーが直接関わっていない間も、dots はこれらのワークスペースで作業を進められます。
dots が使えるアカウントは、ユーザーが選びます。ChatGPT に付与した権限の範囲でアプリを連携するか、dot のブラウザーでウェブサイトにサインインできます。ブラウザーでサインインする際は、対応している場合に「安全なサインイン」を利用できます。自分のコンピューターを接続して、デスクトップに保存したスプレッドシートを分析したり、インストール済みのコーディングツールを使ったりする作業を dots に任せることもできます。
各 dot の保護されたワークスペースでは、サンドボックスによって、dot がアクセスできるコードやツールを制限します。これにより、有害なコードや誤ったコマンドの影響を抑えます。また、ユーザーごとのクラウド環境を互いに分離し、基盤となる Linux オペレーティングシステムと Chrome ブラウザーを保守しています。
dots がコードを実行する環境は、作業の進行を管理し、主要な保護措置を適用するシステムから分離されています。dots はその環境でファイルを作成し、ツールを実行できますが、そのアクセス権を使って安全システムを変更したり、必須のチェックを無効にしたりすることはできません。この分離により、dot がミスをした場合でも、保護措置を維持しやすくしています。
dots が与えられたアクセス権の範囲でどのような操作を行えるかは、後述の操作ルールで定めています。

各 dot のクラウドワークスペースには、専用のコンピューターと、作業に使えるツールが用意されています。どのアプリを連携するか、自分のコンピューターも接続するかは、ユーザーが選べます。確認が必要な操作は、自動レビューが実行前にチェックします。操作をブロックした場合は、dot が次にどうするかを判断できるよう、自動レビューがその理由を知らせます。
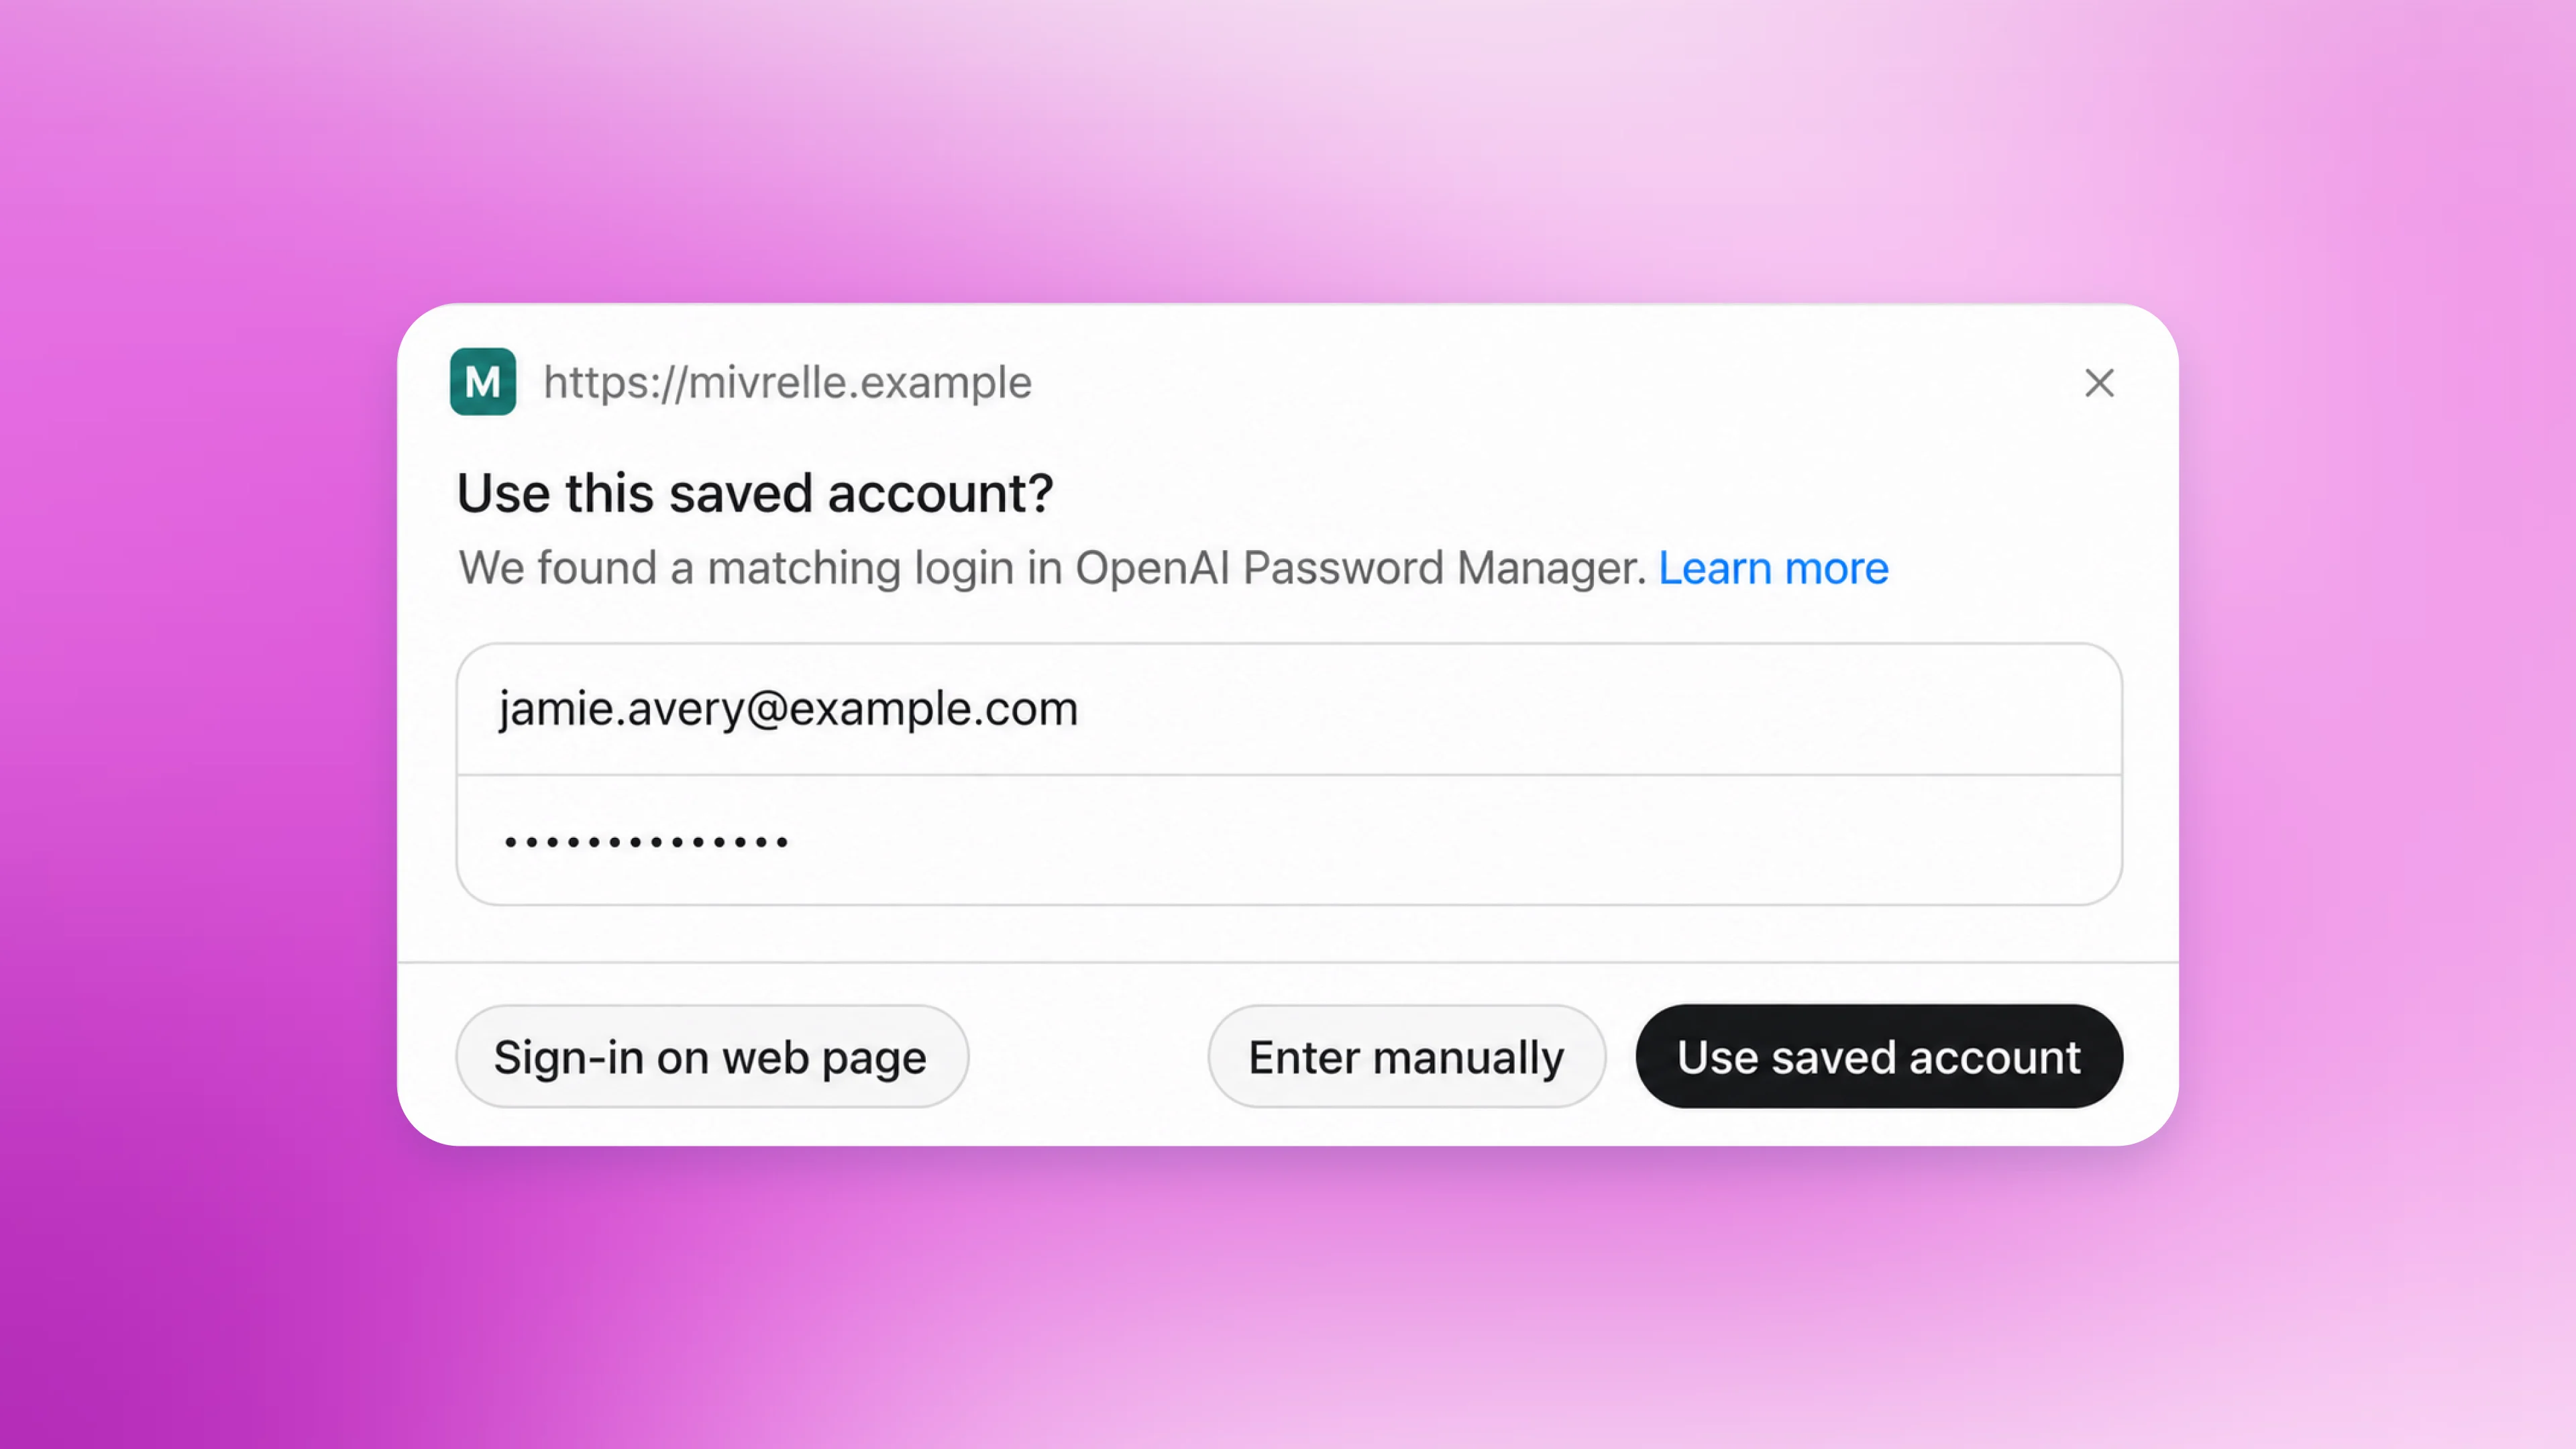
安全なサインイン機能を使うと、パスワードを会話に入力せずに、dots にアカウント内での作業を任せられます。ユーザーが専用のログインフォームに入力している間は、モデルの動作が一時停止します。認証情報はフォームからブラウザー環境に直接渡され、モデルに渡ることなくブラウザーから送信されます。サインインが完了すると、dot はそのアカウントで作業を再開します。パスワードを会話に含めないことで、回答に表示されたり、誤って共有されたりするリスクを抑えます。
保存済みパスワードを使えるサインインでも、認証情報を暗号化して扱う専用サービスにより、パスワードがモデルに渡らないようにしています。サービスがサインインに必要なパスワードを提供するため、モデルのコンテキストにパスワードを含めずに、dots はユーザーが許可したアカウントで作業できます。こうした保護は、安全なサインイン機能や保存済みパスワードを使うサインインに限られます。モデルが読めるメッセージや文書にパスワードなどの秘密情報を記載すると、モデルがその情報を読み取れる場合があります。
dots が使えるアプリは、ChatGPT のアプリ連携と権限の設定で管理できます。これらの設定は、ChatGPT、ChatGPT Work、Codex で共通です。設定の「プラグイン」では、連携済みのアカウントを確認し、今後 dots がアクセスできる範囲を変更できます。アプリとの連携を解除すると、その連携を通じた新たな情報共有は停止します。ただし、dot がすでに得た情報は、その dot のコンテキストに残ります。アプリへのアクセスを許可しても、必須の安全要件は引き続き適用されます。

dots にローカルのファイルやツールを使わせたい場合は、自分のコンピューターを接続することもできます。接続したコンピューターでの作業にも、ローカルのサンドボックスによる制限や、操作に応じたチェックが適用されます。コンピューターのマイクやカメラの使用には、デバイスの権限も必要です。ChatGPT にその権限を付与するかどうかは、ユーザーが選べます。
デスクトップアプリの「アクティビティ表示」では、進行中のタスクや委任されたタスクの状況を確認できます。必要に応じて、背景情報を補足したり、誤解を正したり、作業の方向を変えたり、dot に作業を止めるよう指示したりできます。

dots は、使い続けるうちにコンテキストを蓄積し、より状況に合ったサポートができるようになります。作業を委任する際は、委任先のエージェントに、作業に必要な情報を保持し、取り扱いに注意が必要な情報は不要であれば残さないよう指示します。各 dot は独自のコンテキストを持ち、ユーザーはいつでもそれをリセットできます。
ChatGPT Business、Enterprise、Edu のワークスペースでは、デフォルトでコンテンツをモデルの学習に使用しません。個人向け ChatGPT プランでは、「モデル改善に協力する」の設定で、dots との会話や dots が行う作業をモデルの改善に使用するかどうかを選べます。モデルの学習が有効な場合は、個人を特定できる情報を取り除く処理を行ったうえで、dots が実行した操作やユーザーが設定した自動化も、学習に使われる情報に含まれることがあります。データの利用方法の詳細については、こちら(新しいウィンドウで開く)のヘルプセンター記事をご覧ください。
dots は依頼された作業を進めながら、ほかにも手助けできることがないか、バックグラウンドで調べることがあります。たとえば、旅行の予定に変更がないかを確認できます。これを「先回りのリサーチ」と呼びます。
こうしたリサーチタスクは、各 dot のクラウド環境で実行されます。読み取り専用のツールで、連携先のうちアクセスが許可された情報源から情報を集め、その dot 用の非公開メモにまとめます。コードによる制限があるため、リサーチタスクから直接メッセージを送信したり、連携先のアプリの内容を変更したり、ブラウザーやデスクトップを操作したりすることはできません。dots は調べた結果をもとにどう手助けするかを判断できます。その後に行う操作には、通常どおりルールとチェックが適用されます。

先回りのリサーチでは、各 dot のクラウド環境でバックグラウンドタスクが実行されます。このタスクは、連携先のうちアクセスが許可された情報源から情報を集め、非公開のメモにまとめて dot に渡します。dot はそのメモをもとに、どう手助けできるかを判断します。その後の操作には、通常どおりルールとチェックが適用されます。
バックグラウンドで行うリサーチのスレッドや、そこで作成されたメモをモデルの学習に直接使うことはありません。ただし、dot がバックグラウンドで実行したリサーチタスクからメモを受け取ったり、リサーチのスレッドの一部を読んだりすることはあります。こうしてモデルの学習対象となりうる会話やタスクに取り込まれた情報は、ユーザーの設定によっては、モデルの学習に使われることがあります。たとえば、ヨーロッパ旅行を控えているときに、dot はバックグラウンドで行き先の候補をいくつか調べられます。そのリサーチのスレッドやメモが、モデルの学習に直接使われることはありません。後日、リスボン旅行の計画を手伝うよう dot に頼むと、dot はバックグラウンドのリサーチでまとめたリスボンについてのメモを読むことがあります。そのメモは旅行を計画する会話のコンテキストに加わり、ユーザーの設定によってはモデルの学習に使われる場合もあります。バックグラウンドのリサーチで得た残りの情報は、同様にモデルの学習対象となりうる会話やタスクに取り込まれない限り、学習には使われません。
dots には、危害を防ぎ、重要な判断をユーザー自身が行えるようにするための安全対策が組み込まれています。dots は安全ルールに従い、生物学やサイバーセキュリティ分野での悪用につながる依頼など、有害な依頼を拒否します。対応できる依頼については、どのような場合に dots がそのまま進められるか、ユーザーの確認が必要か、ユーザー自身が操作する必要があるかが、操作ルールで定められています。
こうしたルールの範囲内で、dots はアクセスを許可された情報を読み取って分析し、会話内で下書きを作成できます。メッセージの送信やファイルの共有にあたっては、どの情報をどの相手に共有してよいか、ユーザーに許可を求めるように学習しています。情報の機微性が高いほど、共有先を具体的に指定する必要があります。たとえば、健康に関する情報を共有する場合は、「私の病歴をトンプソン医師に共有して」のように、必ず相手を名前で指定します。メールアドレスや電話番号など、病歴ほど機微性の高くない個人情報を共有する場合は、原則として「航空会社ならどこでも可」のように、共有先の種類を指定します。こうした個人情報については、カスタムルールで「どのオンラインフォームにも入力してよい」と指定するなど、共有先の範囲を広げることもできます。詳しくは次のセクションをご覧ください。許可は、そのタスクについてユーザーが出した指示の範囲内で有効です。後から作業を再開したり、ほかのエージェントに委任したりしても、許可の範囲は広がりません。
dots は、ユーザーが販売店のウェブサイトに登録済みのカードを使い、ユーザーに代わって購入手続きを行えます。購入にはユーザーの承認が必要です。
データを完全に削除する、提供元が確認できないソフトウェアをインストールまたは実行する、セキュリティに関わる新たなアクセス権を付与するなど、一部の操作ではその都度ユーザーの確認が必要です。これらの要件により、元に戻しにくい変更や、誰かに新たなアクセス権を与える変更を、ユーザーが事前に確認できます。
パスワードの変更や金融口座間の送金など、慎重な対応が必要な操作では、dots が前後の作業を手伝えますが、変更や送金そのものはユーザー自身が行う必要があります。
カスタムルールでは、組み込みの安全対策の範囲内で、dots にどのように作業してほしいかを指定できます。たとえば、メールは一切送らないよう設定できます。タスクごとに指示を出すこともできます。たとえば、不在であることを同僚に伝えるよう dot に頼み、その際に個人的な理由は伝えないよう指定できます。その dot が作業を委任したり、バックグラウンドで進めたりする場合も、これらの指示は引き続き適用されます。
dots はカスタムルールの作成を手伝えますが、変更するにはユーザーの承認が必要です。こうした設定は、組み込みの安全対策の範囲内で適用されます。カスタムルールを設定しても、確認やユーザー自身による操作が必須となる条件、基本的な安全要件は引き続き適用されます。

dots がメールの送信やファイルの変更などを実行する前に、「自動レビュー」と呼ばれる独立した安全システムが、予定された手順をユーザーの指示、カスタムルール、安全要件と照らし合わせてチェックします。たとえばメールを送信する場合は、宛先と本文を確認し、宛先の誤りや、共有するつもりのなかった情報が含まれていないかをチェックします。
自動レビューで操作が許可されると、その操作を提案した dot が、コンピューターやアプリで使える適切なツールを使って実行し、その結果をもとに作業を続けます。ユーザーがすでに承認した範囲にその操作が含まれ、ルール上も改めて確認する必要がなければ、その承認に基づいて進められます。
自動レビューは、操作をブロックした場合、その理由を dot に知らせます。追加情報や承認があればブロックを解消できる場合は、dot がユーザーに必要な情報や承認を求めたうえで、操作を再度チェックにかけられます。ブロックの理由によっては、許可された別の方法を試す、慎重な対応が必要な操作をユーザーに任せる、作業を止めるといった対応を取ることもあります。基本的な安全要件は、ユーザーが承認した場合も適用されます。
自動レビューを必ず通すための仕組みは、dots が変更できる環境の外にあります。そのため、dots は必須のチェックを変更したり、無効にしたりできません。通常の読み取り専用の手順にも、アプリの権限、ツールの制限、その他の保護措置は適用されますが、この追加レビューは必要ありません。

自動レビューで操作が許可されると、dot はその操作を実行し、結果を受け取ります。操作がブロックされた場合、自動レビューはその理由を dot に伝えます。dot は理由に応じて、ユーザーに確認する、許可された別の方法を試す、その手順をユーザーに任せる、作業を止める、のいずれかを選びます。
継続的な仕事を dots に安心して任せるには、dots がどのように指示に従い、予期しない事態に対応するのかを知ることが大切です。Astra は、dots がユーザーの意図を理解するのを助けます。データ、ワークスペース、認証情報、操作にそれぞれ保護措置を設けることで、ミスや悪意あるコンテンツによる被害を抑えます。こうした対策を組み合わせることで、dots が作業を進められる範囲を確保しながら、ミスが意図しない操作や情報の共有につながるリスクを減らしています。
dots の接続先と支援方法はユーザーが選びます。進捗を確認し、ニーズの変化に応じて方向性を変えることもできます。承認と引き継ぎの仕組みにより、重要な判断はユーザーの手に残ります。それでも dots がミスをする可能性はあるため、実際の利用から学びながら、保護措置のテストと改善を続けます。dots に仕事を任せておき、戻ったときには作業が進んでいる。そんな使い方をしやすくすることが目標です。作業はユーザーの希望に沿って進み、重要な判断は引き続きユーザー自身が行います。
安全対策、安全性評価、現時点での限界について詳しくは、System Card(新しいウィンドウで開く) をご覧ください。
ChatGPT を支えるセキュリティ基盤については、OpenAI のセキュリティとプライバシーをご覧ください。ウェブのセキュリティ保護の一例について詳しくは、AI エージェントがリンクをクリックする際のデータ保護をご覧ください。 自分の dot を作ってみましょう(新しいウィンドウで開く)。