3 ನವೆಂಬರ್ 2026 ರ ನವೀಕರಣ: Dots ಗೆ ಶಕ್ತಿ ನೀಡುವ ಅತ್ಯಾಧುನಿಕ ಮಾಡೆಲ್ಗಳ ಕುಟುಂಬಕ್ಕೆ GPT‑6.1 Terra ಅನ್ನು ಸೇರಿಸುವ ಮೂಲಕ ನಾವು ಅದನ್ನು ವಿಸ್ತರಿಸುತ್ತಿದ್ದೇವೆ. ನಿಮ್ಮ dot ತನ್ನ ಕೆಲಸದ ವಿಭಿನ್ನ ಭಾಗಗಳಿಗೆ ವಿಭಿನ್ನ ಮಾಡೆಲ್ಗಳನ್ನು ಬಳಸಿಕೊಳ್ಳಬಹುದು. GPT‑6.1 Terra, GPT‑6 ಸರಣಿಯ ಅಲೈನ್ಮೆಂಟ್ ಸುಧಾರಣೆಗಳನ್ನು ಆಧರಿಸಿದೆ ಮತ್ತು GPT‑6 Astra ಗಾಗಿ ಅಭಿವೃದ್ಧಿಪಡಿಸಿದ ಸುರಕ್ಷತಾ ಕ್ರಮಗಳನ್ನು ಬಳಸುತ್ತದೆ.
Dots ಯಾವಾಗಲೂ ಸಕ್ರಿಯವಾಗಿರುವ ಏಜೆಂಟ್ಗಳಾಗಿದ್ದು, ನಿರಂತರ ಜವಾಬ್ದಾರಿಗಳನ್ನು ವಹಿಸಿಕೊಳ್ಳುತ್ತವೆ. ಇದರಿಂದ ನಿಮಗೆ ಕಾಳಜಿಯಿರುವ ವಿಷಯಗಳಿಗಾಗಿ ಹೆಚ್ಚು ಸಮಯ ಮತ್ತು ಗಮನ ನೀಡಲು ಸಾಧ್ಯವಾಗುತ್ತದೆ. ಪ್ರತಿ dot ಗೂ ತನ್ನದೇ ಆದ ಕಂಪ್ಯೂಟರ್ ಇರುತ್ತದೆ ಮತ್ತು ನೀವು ಸಂಪರ್ಕಿಸಲು ಆಯ್ಕೆಮಾಡುವ ಆ್ಯಪ್ಗಳಲ್ಲಿ ಅದು ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ. ನೀವು dots ಗಳಿಗೆ ಗುರಿಗಳನ್ನು ನೀಡಬಹುದು ಮತ್ತು ಅವು ಸ್ವತಃ ಏನು ಮಾಡಬಹುದು ಎಂಬುದನ್ನು ನಿರ್ಧರಿಸಬಹುದು. ಅವು ಹಂತಗಳನ್ನು ಪೂರ್ಣಗೊಳಿಸಬಹುದು, ಪರಿಸ್ಥಿತಿಗಳು ಬದಲಾದಂತೆ ಹೊಂದಿಕೊಳ್ಳಬಹುದು ಮತ್ತು ಸಂಭಾಷಣೆಗಳ ನಡುವೆಯೂ ಪ್ರಗತಿಯನ್ನು ಮುಂದುವರಿಸಬಹುದು. ಅವು ಬೆಳೆಯುತ್ತಿರುವ ಸುದ್ದಿಯನ್ನು ಗಮನಿಸಿ ಸುದ್ದಿಪತ್ರದ ಕರಡನ್ನು ಸಿದ್ಧಪಡಿಸಬಹುದು ಅಥವಾ ಹೊಸ ಮಾಹಿತಿ ಬಂದಂತೆ ಯೋಜನೆಯನ್ನು ನವೀಕರಿಸಲು ಸಹಾಯ ಮಾಡಬಹುದು—ನಿಮ್ಮ ಪರಿಶೀಲನೆಗಾಗಿ ಫಲಿತಾಂಶಗಳನ್ನು ತಂದು, ನಿಮ್ಮ ವಿವೇಚನೆ ಅಗತ್ಯವಿರುವ ನಿರ್ಧಾರಗಳಿಗಾಗಿ ನಿಮ್ಮನ್ನು ಸಂಪರ್ಕಿಸಬಹುದು.
ಡಾಟ್ಗಳಿಗೆ ಆ ಜವಾಬ್ದಾರಿ ನೀಡುವುದೆಂದರೆ, ನಿಮ್ಮ ಇನ್ನಷ್ಟು ಮಾಹಿತಿ ಮತ್ತು ಕೆಲಸವನ್ನು ಅವುಗಳ ಮೇಲೆ ಭರವಸೆಯಿಟ್ಟು ವಹಿಸುವುದು. ಪ್ರತಿ ಡಾಟ್ ಏನನ್ನು ಪ್ರವೇಶಿಸಬಹುದು, ಆ ಪ್ರವೇಶವನ್ನು ಹೇಗೆ ಬಳಸುತ್ತದೆ ಮತ್ತು ಯಾವಾಗ ನಿಮ್ಮನ್ನು ಒಳಗೊಳ್ಳಬೇಕು ಎಂಬುದು ನಿಮಗೆ ತಿಳಿದಿರಬೇಕು. ಈ ಪ್ರಶ್ನೆಗಳು ಮುಖ್ಯವಾಗಿವೆ. ಏಕೆಂದರೆ ಏಜೆಂಟ್ನ ತಪ್ಪುಗಳು ಸಂಭಾಷಣೆಯಾಚೆಗೂ ಪರಿಣಾಮ ಬೀರಬಹುದು: ವಿನಂತಿಯನ್ನು ತಪ್ಪಾಗಿ ಅರ್ಥಮಾಡಿಕೊಂಡರೆ ಅದು ತಪ್ಪು ಫೈಲ್ ಅನ್ನು ಬದಲಾಯಿಸಬಹುದು ಅಥವಾ ನೀವು ಖಾಸಗಿಯಾಗಿ ಇಡಲು ಬಯಸಿದ ಮಾಹಿತಿಯನ್ನು ಹಂಚಿಕೊಳ್ಳಬಹುದು.
ಈ ಕೆಲಸದ ಪ್ರತಿಯೊಂದು ಭಾಗಕ್ಕೂ ನಾವು ರಕ್ಷಣಾ ಕ್ರಮಗಳನ್ನು ಅಳವಡಿಸುತ್ತೇವೆ. ನಾವು GPT‑6 Astra ಮೂಲಕ ಆರಂಭಿಸುತ್ತೇವೆ. ನಿಮ್ಮ ಉದ್ದೇಶವನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು ಮತ್ತು ಸುರಕ್ಷತಾ ನಿಯಮಗಳನ್ನು ಪಾಲಿಸಲು ಅದಕ್ಕೆ ತರಬೇತಿ ನೀಡುತ್ತೇವೆ. ನಂತರ ಡಾಟ್ಗಳು ಬಳಸುವ ಮಾಹಿತಿ, ಅವುಗಳು ಕೆಲಸ ಮಾಡುವ ಪರಿಸರಗಳು ಮತ್ತು ಅವುಗಳು ಕೈಗೊಳ್ಳಲು ಉದ್ದೇಶಿಸಿರುವ ಕ್ರಮಗಳಿಗೆ ರಕ್ಷಣಾ ಕ್ರಮಗಳನ್ನು ಸೇರಿಸುತ್ತೇವೆ. ಸಂರಕ್ಷಿತ ಕ್ಲೌಡ್ ವರ್ಕ್ಸ್ಪೇಸ್ ತಪ್ಪುಗಳ ಪರಿಣಾಮವನ್ನು ಮಿತಿಗೊಳಿಸಲು ನೆರವಾಗುತ್ತದೆ. ಸುರಕ್ಷಿತ ಸೈನ್-ಇನ್ ಪ್ರಕ್ರಿಯೆಗಳು ಸೂಕ್ಷ್ಮ ಪ್ರವೇಶ ವಿವರಗಳನ್ನು ರಕ್ಷಿಸಲು ಸಹಾಯ ಮಾಡುತ್ತವೆ. ಪ್ರತ್ಯೇಕ ಕ್ರಿಯಾ ಪರಿಶೀಲನೆಗಳು ನಿಮ್ಮ ಸೂಚನೆಗಳು ಅಥವಾ ಸುರಕ್ಷತಾ ಅವಶ್ಯಕತೆಗಳನ್ನು ಮೀರಿದ ಹಂತಗಳನ್ನು ಪತ್ತೆಹಚ್ಚಲು ನೆರವಾಗುತ್ತವೆ. ಏನನ್ನು ಸಂಪರ್ಕಿಸಬೇಕು ಎಂಬುದನ್ನು ನೀವು ಆಯ್ಕೆ ಮಾಡುತ್ತೀರಿ, ಆದ್ಯತೆಗಳನ್ನು ಹೊಂದಿಸುತ್ತೀರಿ ಮತ್ತು ಕೆಲಸ ಮುಂದುವರಿದಂತೆ ಅದನ್ನು ಗಮನಿಸುತ್ತೀರಿ ಅಥವಾ ಅದರ ದಿಕ್ಕು ಬದಲಾಯಿಸುತ್ತೀರಿ.
ಡಾಟ್ಗಳು ಈಗಲೂ ತಪ್ಪು ಮಾಡಬಹುದು. ನೈಜ ಬಳಕೆಯಿಂದ ಕಲಿತಂತೆ ನಾವು ಈ ರಕ್ಷಣಾ ಕ್ರಮಗಳನ್ನು ಸುಧಾರಿಸುತ್ತಲೇ ಇರುತ್ತೇವೆ. ರಕ್ಷಣಾ ಕ್ರಮಗಳು ಹೇಗೆ ಒಟ್ಟಾಗಿ ಕೆಲಸ ಮಾಡುತ್ತವೆ, ನಿಮ್ಮ ನಿಯಂತ್ರಣದಲ್ಲಿ ಏನಿದೆ ಮತ್ತು ಅವುಗಳಿಗೆ ಇನ್ನೂ ಯಾವ ಮಿತಿಗಳಿವೆ ಎಂಬುದನ್ನು ಇಲ್ಲಿ ವಿವರಿಸುತ್ತೇವೆ. ಇದರಿಂದ ಡಾಟ್ಗಳಿಗೆ ವಹಿಸುವ ಕೆಲಸದ ಬಗ್ಗೆ ನೀವು ತಿಳಿವಳಿಕೆಯುಳ್ಳ ನಿರ್ಧಾರಗಳನ್ನು ತೆಗೆದುಕೊಳ್ಳಬಹುದು.
ಡಾಟ್ಗಳು ನಮ್ಮ ಅತ್ಯಂತ ಸಮರ್ಥ ಮತ್ತು ಮಾನವ ಉದ್ದೇಶಗಳಿಗೆ ಹೆಚ್ಚು ಹೊಂದಿಕೊಂಡ ಮಾಡೆಲ್ ಆದ GPT‑6 Astra ಮೂಲಕ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತವೆ. ನಿಮ್ಮ ಗುರಿಯನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳುವುದು, ನಿಮ್ಮ ವಿನಂತಿಯ ವ್ಯಾಪ್ತಿಯಲ್ಲೇ ಉಳಿಯುವುದು ಮತ್ತು ಉತ್ತರವು ತನ್ನ ಮುಂದಿನ ಕ್ರಮಗಳನ್ನು ಬದಲಾಯಿಸಬಹುದಾದಾಗ ನಿರ್ದಿಷ್ಟ ಪ್ರಶ್ನೆಗಳನ್ನು ಕೇಳುವುದರಲ್ಲಿ Astra ಅತ್ಯುತ್ತಮವಾಗಿದೆ. ಈ ಸಾಮರ್ಥ್ಯಗಳು ನಿಮ್ಮ ಉದ್ದೇಶವನ್ನು ಮರೆಯದೆ ದೀರ್ಘಕಾಲ ಕಾರ್ಯಗಳನ್ನು ಮುಂದುವರಿಸಲು ಡಾಟ್ಗಳಿಗೆ ನೆರವಾಗುತ್ತವೆ.
ಜೈವಿಕ ಅಥವಾ ಸೈಬರ್ ಭದ್ರತೆಯ ದುರುಪಯೋಗಕ್ಕೆ ಸಂಬಂಧಿಸಿದ ವಿನಂತಿಗಳೂ ಸೇರಿದಂತೆ, ಹಾನಿಕಾರಕ ವಿನಂತಿಗಳನ್ನು ನಿರಾಕರಿಸಲು ನಾವು Astra ಗೆ ತರಬೇತಿ ನೀಡಿದ್ದೇವೆ. ಬದಲಾಗುವ ಸೂಚನೆಗಳು, ಅಸ್ಪಷ್ಟ ವಿನಂತಿಗಳು ಮತ್ತು ನಿಮ್ಮ ಅನುಮತಿಗಳ ವ್ಯಾಪ್ತಿಯನ್ನು ಮೀರಿ ಕೆಲಸ ಮಾಡಿಸುವ ಪ್ರಯತ್ನಗಳನ್ನು ಡಾಟ್ಗಳು ಹೇಗೆ ನಿಭಾಯಿಸುತ್ತವೆ ಎಂಬುದನ್ನು ನಾವು ಪರೀಕ್ಷಿಸುತ್ತೇವೆ. ಮಾನವರು ನಡೆಸುವ ಮತ್ತು ಸ್ವಯಂಚಾಲಿತ ರೆಡ್ ಟೀಮಿಂಗ್ ನಮಗೆ ದೌರ್ಬಲ್ಯಗಳನ್ನು ಪತ್ತೆಹಚ್ಚಲು, ಮಾಡೆಲ್ ಹಾಗೂ ಅದರ ಸುತ್ತಲಿನ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಸುಧಾರಿಸಲು ಮತ್ತು ಆ ಬದಲಾವಣೆಗಳನ್ನು ಮತ್ತೆ ಪರೀಕ್ಷಿಸಲು ನೆರವಾಗುತ್ತದೆ.
ಆ ಮಾಡೆಲ್ ರಕ್ಷಣಾ ಕ್ರಮಗಳಿಗೆ ChatGPT ಯ ಭದ್ರತಾ ರಕ್ಷಣೆಗಳನ್ನು ಸೇರಿಸುತ್ತೇವೆ. ನಿಮ್ಮ ಪರವಾಗಿ ನಿರಂತರವಾಗಿ ಕೆಲಸ ಮಾಡಬಲ್ಲ ಏಜೆಂಟ್ಗಳಿಗಾಗಿ ಹೆಚ್ಚುವರಿ ಕ್ರಮಗಳನ್ನೂ ಅಳವಡಿಸುತ್ತೇವೆ.
ChatGPT ಯ ಅಂತರ್ನಿರ್ಮಿತ ರಕ್ಷಣಾ ಕ್ರಮಗಳಲ್ಲಿ ನಿಮ್ಮ ವಿಷಯವನ್ನು ಸಂಗ್ರಹಿಸಿದಾಗ ಮತ್ತು ಅದು ನಿಮ್ಮ, OpenAI ಹಾಗೂ ನಮ್ಮ ಸೇವಾ ಪೂರೈಕೆದಾರರ ನಡುವೆ ರವಾನೆಯಾಗುವಾಗ ಎನ್ಕ್ರಿಪ್ಶನ್ ಅನ್ನೂ ಒಳಗೊಂಡಿದೆ. ಸಂಗ್ರಹಿಸಿದ ಮಾಹಿತಿಯನ್ನು ರಕ್ಷಿಸಲು ಪ್ರವೇಶ ನಿಯಂತ್ರಣಗಳಿವೆ. ನಮ್ಮ ಖಾತೆ ಭದ್ರತಾ ವ್ಯವಸ್ಥೆಗಳು ನಿಮ್ಮ OpenAI ಖಾತೆಯ ಅನುಮಾನಾಸ್ಪದ ಬಳಕೆಯನ್ನೂ ಗಮನಿಸುತ್ತವೆ. ಸೆಷನ್ನ ಭದ್ರತೆಗೆ ಧಕ್ಕೆಯಾಗಿರುವಂತೆ ಕಂಡರೆ, ಮತ್ತೆ ಸೈನ್-ಇನ್ ಮಾಡುವಂತೆ ಕೇಳಬಹುದು.
ಏಜೆಂಟ್ಗಳು ತಮ್ಮ ಕೆಲಸದ ವೇಳೆ ಎದುರಿಸುವ ಮಾಹಿತಿಯಿಂದಲೂ ಅವುಗಳಿಗೆ ರಕ್ಷಣೆಯ ಅಗತ್ಯವಿದೆ. ವೆಬ್ಪುಟ, ಇಮೇಲ್ ಅಥವಾ ಡಾಕ್ಯುಮೆಂಟ್ನಲ್ಲಿ ಏಜೆಂಟ್ಗಳ ದಿಕ್ಕು ತಪ್ಪಿಸಲು ಅಥವಾ ಖಾಸಗಿ ಮಾಹಿತಿಯನ್ನು ಹಂಚಿಕೊಳ್ಳುವಂತೆ ಮಾಡಲು ಯತ್ನಿಸುವ ದುರುದ್ದೇಶಪೂರಿತ ಸೂಚನೆಗಳು ಇರಬಹುದು. ಈ ಸಮಸ್ಯೆಯನ್ನು ಪ್ರಾಂಪ್ಟ್ ಇಂಜೆಕ್ಷನ್ ಎಂದು ಕರೆಯಲಾಗುತ್ತದೆ. ಅಂತಹ ವಿಷಯವು ಅನಪೇಕ್ಷಿತ ಕ್ರಮಕ್ಕೆ ಕಾರಣವಾಗದಂತೆ ತಡೆಯಲು, ನಾವು ಮಾಡೆಲ್ ರಕ್ಷಣಾ ಕ್ರಮಗಳ ಜೊತೆಗೆ ಸಾಧನಗಳ ಮೇಲಿನ ನಿರ್ಬಂಧಗಳು, ಕ್ರಮಗಳಿಗೆ ಮುನ್ನ ಪರಿಶೀಲನೆಗಳು ಮತ್ತು ಮೇಲ್ವಿಚಾರಣೆಯನ್ನು ಬಳಸುತ್ತೇವೆ.
ಡಾಟ್ಗಳು ಕ್ರಮಗಳನ್ನು ಯೋಜಿಸಿ ಕೈಗೊಳ್ಳುವಾಗಲೂ ನಾವು ಅವುಗಳನ್ನು ಗಮನಿಸುತ್ತೇವೆ. ನಿಮ್ಮ ಸೂಚನೆಗಳನ್ನು ಮೀರಿ ವರ್ತಿಸುವುದು ಅಥವಾ ರಕ್ಷಣಾ ಕ್ರಮಗಳನ್ನು ತಪ್ಪಿಸಲು ಯತ್ನಿಸುವಂತಹ, ಹಾನಿಯುಂಟುಮಾಡಬಹುದಾದ ನಡವಳಿಕೆಗಳನ್ನು ಪತ್ತೆಹಚ್ಚಲು ಪ್ರಯತ್ನಿಸುತ್ತೇವೆ. ಡಾಟ್ನ ಚಾಲ್ತಿಯಲ್ಲಿರುವ ಕೆಲಸದಲ್ಲಿ ಸುರಕ್ಷತಾ ಮೇಲ್ವಿಚಾರಣೆಯು ಕಳವಳಕಾರಿ ಅಂಶವನ್ನು ಗುರುತಿಸಿದರೆ, ಆ ಕೆಲಸವನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ನಿಲ್ಲಿಸಿ ನಿಮ್ಮ ಪರಿಶೀಲನೆಗಾಗಿ ಎಚ್ಚರಿಕೆಯನ್ನು ತೋರಿಸಬಹುದು. ಈ ಮೇಲ್ವಿಚಾರಣೆಯನ್ನು ವ್ಯವಸ್ಥೆಯಲ್ಲೇ ಅಳವಡಿಸಲಾಗಿದೆ. ಡಾಟ್ಗಳು ಏನನ್ನು ಪ್ರವೇಶಿಸಬಹುದು ಮತ್ತು ಮಾಡಬಹುದು ಎಂಬುದನ್ನು ಮಿತಿಗೊಳಿಸುವ ರಕ್ಷಣಾ ಕ್ರಮಗಳ ಜೊತೆಗೆ, ಕಾರ್ಯ ಮುಂದುವರಿದಂತೆ ಕಳವಳಕಾರಿ ಅಂಶಗಳನ್ನು ಪತ್ತೆಹಚ್ಚಲು ಇದು ನೆರವಾಗುತ್ತದೆ.
ಪ್ರತಿ ಡಾಟ್ ತನ್ನದೇ ಕ್ಲೌಡ್ ಕಂಪ್ಯೂಟರ್ ಹೊಂದಿದೆ. ಅಲ್ಲಿ ಅದು ಬ್ರೌಸ್ ಮಾಡಬಹುದು, ಮಾಹಿತಿ ವಿಶ್ಲೇಷಿಸಬಹುದು, ಫೈಲ್ಗಳನ್ನು ರಚಿಸಬಹುದು ಮತ್ತು ಪರಿಕರಗಳನ್ನು ಚಲಾಯಿಸಬಹುದು. ನೀವು ಸಕ್ರಿಯವಾಗಿ ತೊಡಗಿಸಿಕೊಳ್ಳದಿದ್ದರೂ, ಡಾಟ್ಗಳು ಈ ವರ್ಕ್ಸ್ಪೇಸ್ಗಳಲ್ಲಿ ಕೆಲಸವನ್ನು ಮುಂದುವರಿಸಬಹುದು.
ಡಾಟ್ಗಳು ಯಾವ ಖಾತೆಗಳನ್ನು ಬಳಸಬಹುದು ಎಂಬುದನ್ನು ನೀವು ಆಯ್ಕೆ ಮಾಡುತ್ತೀರಿ. ಇದಕ್ಕಾಗಿ ChatGPT ಗೆ ನೀಡಿರುವ ಅನುಮತಿಗಳ ವ್ಯಾಪ್ತಿಯಲ್ಲಿ ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಸಂಪರ್ಕಿಸಬಹುದು ಅಥವಾ ಡಾಟ್ನ ಬ್ರೌಸರ್ನಲ್ಲಿ ಜಾಲತಾಣಕ್ಕೆ ಸೈನ್-ಇನ್ ಮಾಡಬಹುದು. ಬೆಂಬಲವಿರುವಲ್ಲಿ ಸುರಕ್ಷಿತ ಸೈನ್-ಇನ್ ಬಳಸಬಹುದು. ಡಾಟ್ಗಳಿಗೆ ಇನ್ನಷ್ಟು ರೀತಿಯಲ್ಲಿ ಸಹಾಯ ಮಾಡಲು ಅವಕಾಶ ನೀಡಲು ನಿಮ್ಮ ವೈಯಕ್ತಿಕ ಕಂಪ್ಯೂಟರ್ ಅನ್ನೂ ಸಂಪರ್ಕಿಸಬಹುದು. ಉದಾಹರಣೆಗೆ, ನಿಮ್ಮ ಡೆಸ್ಕ್ಟಾಪ್ನಲ್ಲಿ ಉಳಿಸಿರುವ ಸ್ಪ್ರೆಡ್ಶೀಟ್ ವಿಶ್ಲೇಷಿಸಲು ಅಥವಾ ನಿಮ್ಮ ಸಾಧನದಲ್ಲಿ ಸ್ಥಾಪಿಸಿರುವ ಕೋಡಿಂಗ್ ಸಾಧನಗಳನ್ನು ಬಳಸಲು.
ಪ್ರತಿ ಡಾಟ್ನ ಸಂರಕ್ಷಿತ ವರ್ಕ್ಸ್ಪೇಸ್ನಲ್ಲಿ, ಸ್ಯಾಂಡ್ಬಾಕ್ಸ್ ಪ್ರತ್ಯೇಕೀಕರಣವು ಆ ಡಾಟ್ ಪ್ರವೇಶಿಸಬಹುದಾದ ಕೋಡ್ ಮತ್ತು ಸಾಧನಗಳನ್ನು ನಿರ್ಬಂಧಿಸುತ್ತದೆ. ಇದರಿಂದ ಹಾನಿಕಾರಕ ಕೋಡ್ ಅಥವಾ ತಪ್ಪಾದ ಆಜ್ಞೆಯ ಪರಿಣಾಮವನ್ನು ಮಿತಿಗೊಳಿಸಲು ಸಹಾಯವಾಗುತ್ತದೆ. ನಾವು ಬಳಕೆದಾರರ ಕ್ಲೌಡ್ ಪರಿಸರಗಳನ್ನು ಪರಸ್ಪರ ಪ್ರತ್ಯೇಕವಾಗಿರಿಸುತ್ತೇವೆ. ಅವುಗಳಿಗೆ ಆಧಾರವಾಗಿರುವ Linux ಕಾರ್ಯಾಚರಣಾ ವ್ಯವಸ್ಥೆ ಮತ್ತು Chrome ಬ್ರೌಸರ್ನ್ನೂ ನಿರ್ವಹಿಸುತ್ತೇವೆ.
ಡಾಟ್ಗಳ ಕೆಲಸವನ್ನು ಸಮನ್ವಯಗೊಳಿಸುವ ಮತ್ತು ಪ್ರಮುಖ ರಕ್ಷಣಾ ಕ್ರಮಗಳನ್ನು ಜಾರಿಗೊಳಿಸುವ ವ್ಯವಸ್ಥೆಗಳಿಂದ ಪ್ರತ್ಯೇಕವಾದ ಪರಿಸರಗಳಲ್ಲಿ ಅವುಗಳು ಕೋಡ್ ಚಲಾಯಿಸುತ್ತವೆ. ಅಲ್ಲಿ ಅವುಗಳು ಫೈಲ್ಗಳನ್ನು ರಚಿಸಬಹುದು ಮತ್ತು ಸಾಧನಗಳನ್ನು ಚಲಾಯಿಸಬಹುದು. ಆದರೆ ಆ ಪ್ರವೇಶವನ್ನು ಬಳಸಿ ಸುರಕ್ಷತಾ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಬದಲಾಯಿಸಲು ಅಥವಾ ಕಡ್ಡಾಯ ಪರಿಶೀಲನೆಗಳನ್ನು ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ. ಡಾಟ್ ತಪ್ಪು ಮಾಡಿದರೂ ರಕ್ಷಣಾ ಕ್ರಮಗಳು ಜಾರಿಯಲ್ಲಿರಲು ಈ ಪ್ರತ್ಯೇಕೀಕರಣ ನೆರವಾಗುತ್ತದೆ.
ತಮಗಿರುವ ಪ್ರವೇಶವನ್ನು ಬಳಸಿ ಡಾಟ್ಗಳು ಏನು ಮಾಡಬಹುದು ಎಂಬುದನ್ನು ಕೆಳಗೆ ವಿವರಿಸಿದ ಕ್ರಮದ ನಿಯಮಗಳು ನಿರ್ಧರಿಸುತ್ತವೆ.

ಪ್ರತಿ ಡಾಟ್ನ ಕ್ಲೌಡ್ ವರ್ಕ್ಸ್ಪೇಸ್ ಅದರ ಕಂಪ್ಯೂಟರ್ ಮತ್ತು ಅದು ಬಳಸಬಹುದಾದ ಸಾಧನಗಳನ್ನು ಒಂದೆಡೆ ಒದಗಿಸುತ್ತದೆ. ಯಾವ ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಸಂಪರ್ಕಿಸಬೇಕು ಮತ್ತು ನಿಮ್ಮ ವೈಯಕ್ತಿಕ ಕಂಪ್ಯೂಟರ್ ಅನ್ನು ಸಂಪರ್ಕಿಸಬೇಕೇ ಎಂಬುದನ್ನು ನೀವು ಆಯ್ಕೆ ಮಾಡುತ್ತೀರಿ. ಪರಿಶೀಲನೆ ಅಗತ್ಯವಿರುವ ಕ್ರಮಗಳನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸುವ ಮೊದಲು ಸ್ವಯಂ ಪರಿಶೀಲನೆಯು ಅವುಗಳನ್ನು ಪರಿಶೀಲಿಸುತ್ತದೆ. ಅದು ಒಂದು ಹಂತವನ್ನು ತಡೆದರೆ, ಮುಂದೇನು ಮಾಡಬೇಕೆಂದು ಡಾಟ್ ನಿರ್ಧರಿಸಲು ಅನುಕೂಲವಾಗುವಂತೆ ಅದಕ್ಕೆ ಕಾರಣವನ್ನು ತಿಳಿಸುತ್ತದೆ.
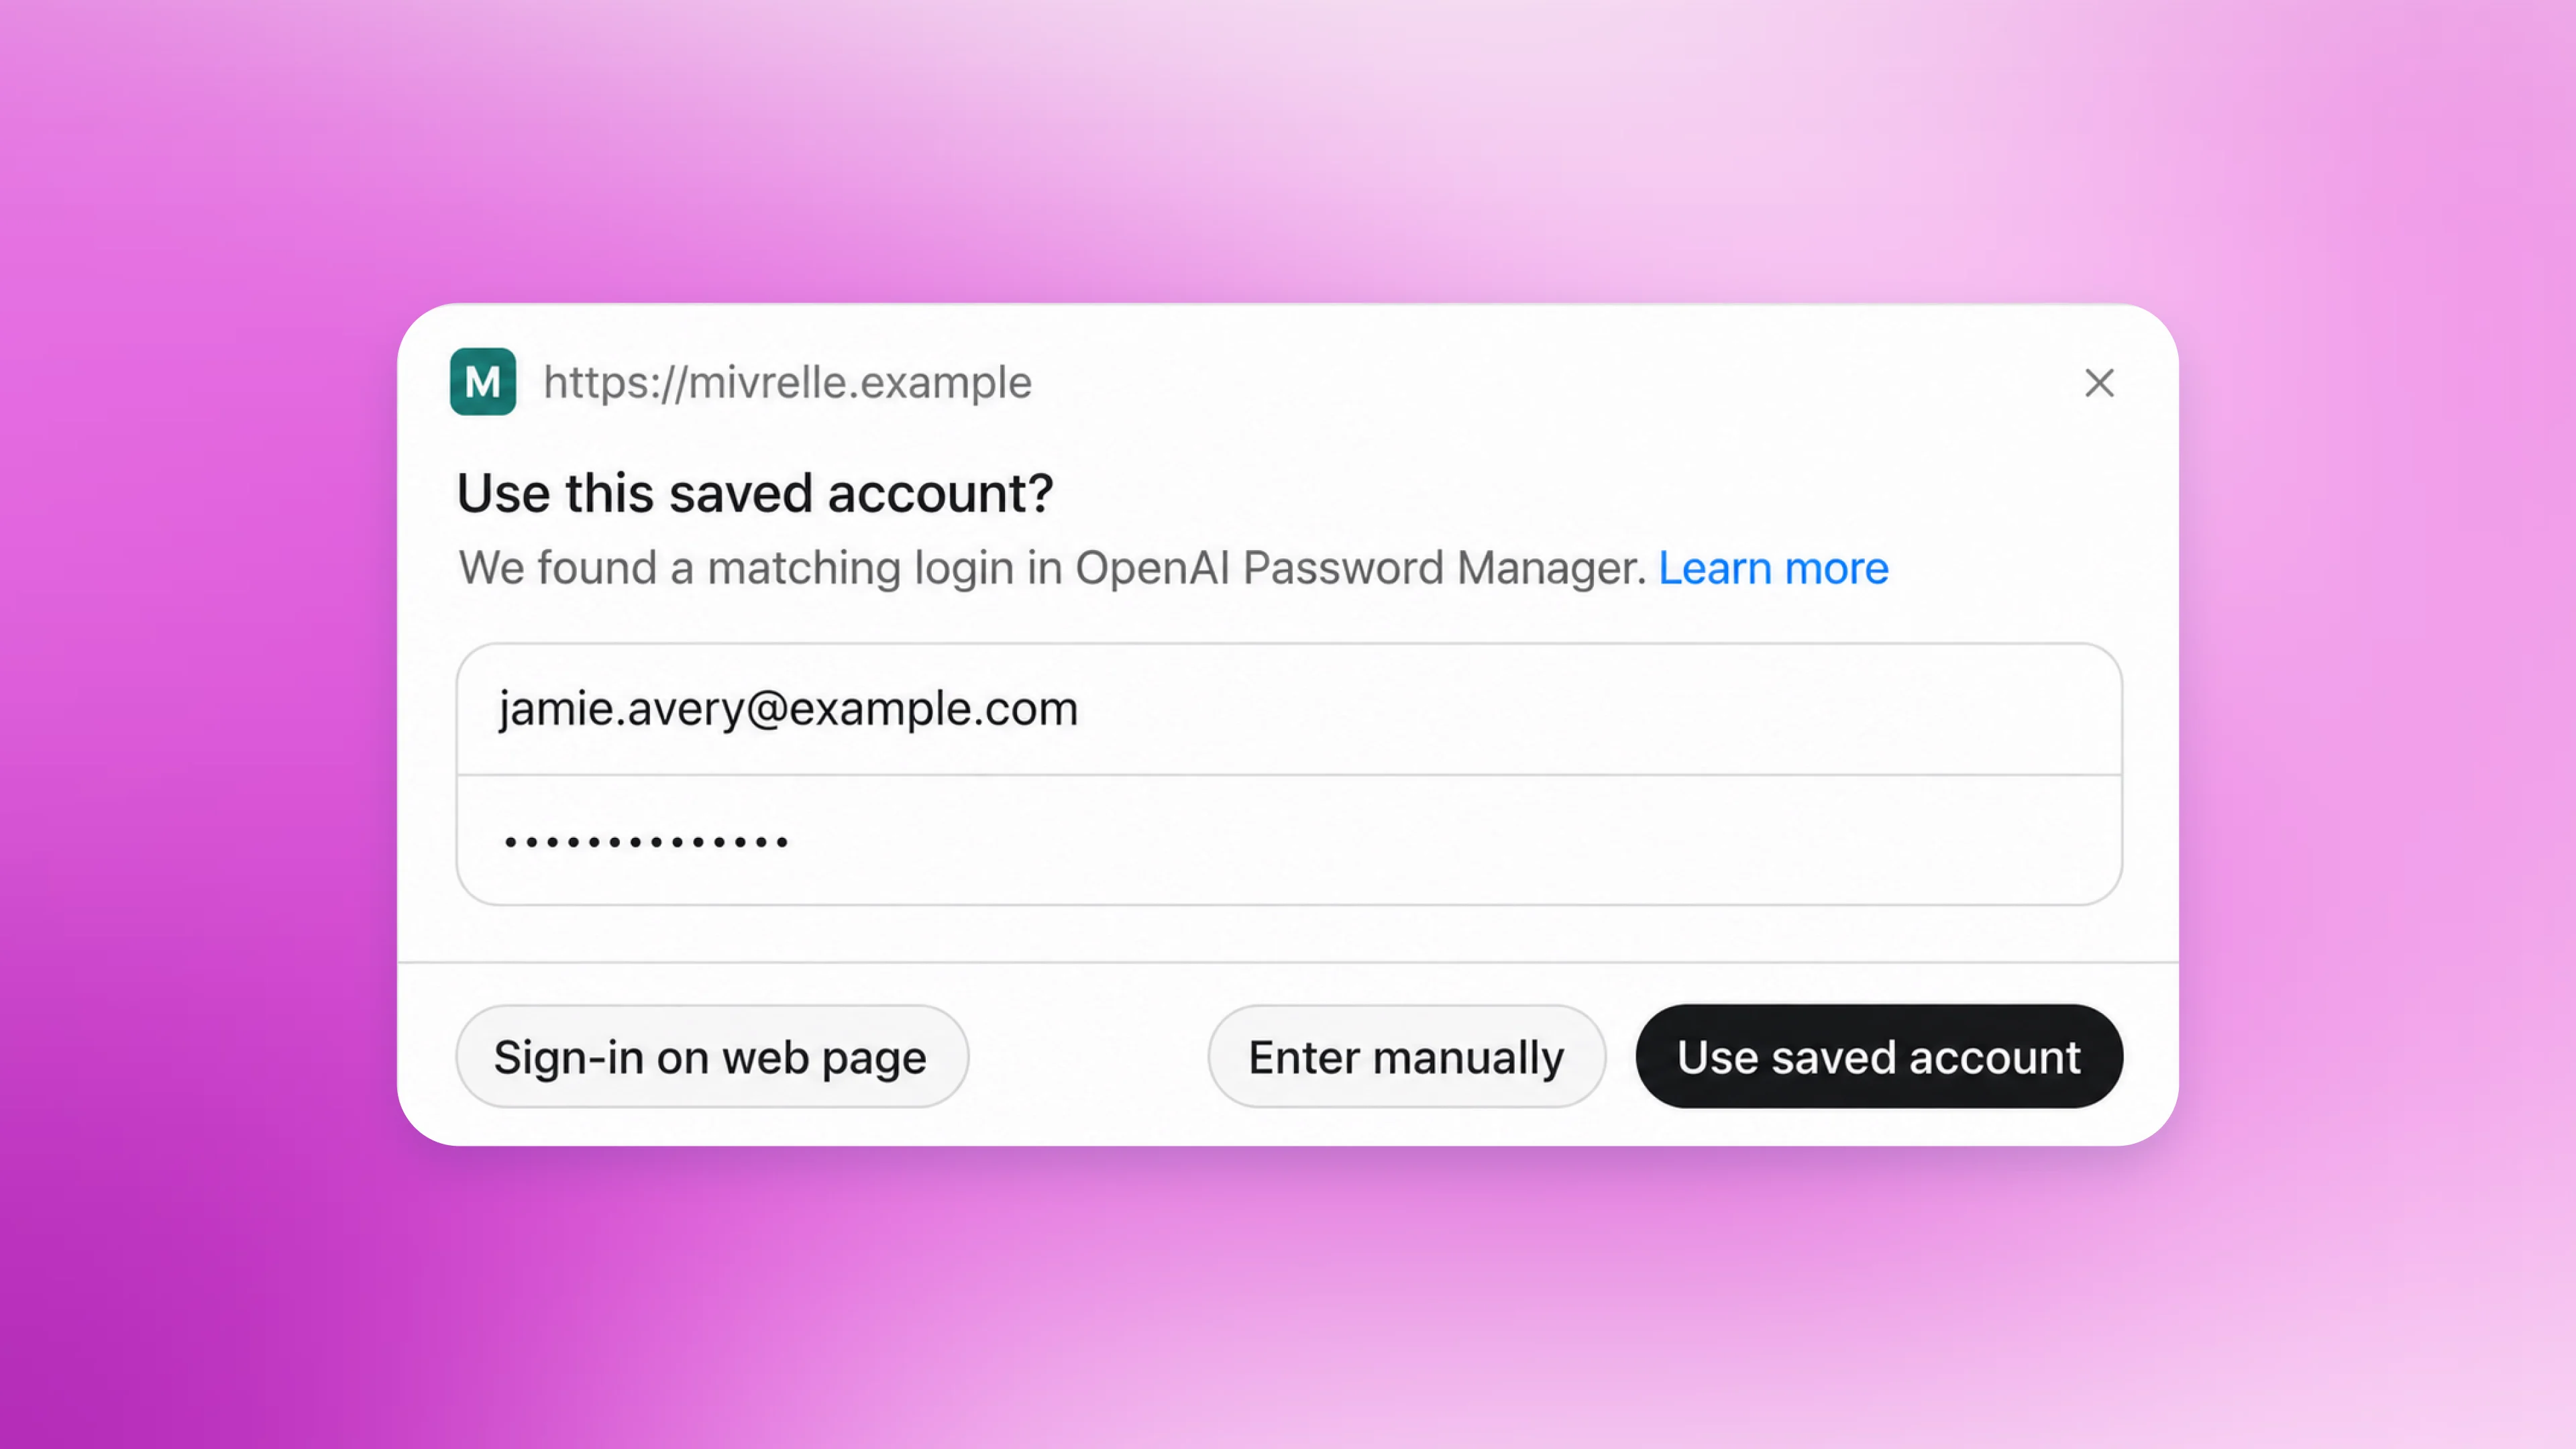
ಪಾಸ್ವರ್ಡ್ಗಳನ್ನು ಸಂಭಾಷಣೆಯಿಂದ ಹೊರಗಿಟ್ಟುಕೊಂಡೇ ಖಾತೆಗಳಲ್ಲಿ ಕೆಲಸ ಮಾಡಲು ಸುರಕ್ಷಿತ ಸೈನ್-ಇನ್ ಡಾಟ್ಗಳಿಗೆ ಅವಕಾಶ ನೀಡುತ್ತದೆ. ಬೆಂಬಲಿತ ಸೈನ್-ಇನ್ಗಳಲ್ಲಿ, ನೀವು ಸುರಕ್ಷಿತ ಪ್ರವೇಶ ಫಾರ್ಮ್ ಅನ್ನು ಭರ್ತಿ ಮಾಡುವಾಗ ಮಾಡೆಲ್ ಅನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ನಿಲ್ಲಿಸಲಾಗುತ್ತದೆ. ಈ ಫಾರ್ಮ್ ನಿಮ್ಮ ಪ್ರವೇಶ ವಿವರಗಳನ್ನು ನೇರವಾಗಿ ಬ್ರೌಸರ್ ಪರಿಸರಕ್ಕೆ ಕಳುಹಿಸಿ ಸಲ್ಲಿಸುತ್ತದೆ; ಅವುಗಳನ್ನು ಮಾಡೆಲ್ನ ಸಂದರ್ಭಕ್ಕೆ ಬಹಿರಂಗಪಡಿಸುವುದಿಲ್ಲ. ನಂತರ ಡಾಟ್ ಸೈನ್-ಇನ್ ಆಗಿರುವ ಖಾತೆಯಲ್ಲಿ ಕೆಲಸವನ್ನು ಪುನರಾರಂಭಿಸುತ್ತದೆ. ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಸಂಭಾಷಣೆಯಿಂದ ಹೊರಗಿಡುವುದರಿಂದ ಅದು ಉತ್ತರದಲ್ಲಿ ಕಾಣಿಸಿಕೊಳ್ಳುವ ಅಥವಾ ತಪ್ಪಾಗಿ ಹಂಚಿಕೆಯಾಗುವ ಅಪಾಯ ಕಡಿಮೆಯಾಗುತ್ತದೆ.
ಬೆಂಬಲಿತ ಉಳಿಸಿದ-ಪಾಸ್ವರ್ಡ್ ಪ್ರಕ್ರಿಯೆಗಳು ಮೀಸಲಾದ ಎನ್ಕ್ರಿಪ್ಟ್ ಮಾಡಿದ ರುಜುವಾತಿನ ವಿವರಗಳ ಸೇವೆಯ ಮೂಲಕ ಈ ಪ್ರತ್ಯೇಕತೆಯನ್ನು ಕಾಪಾಡುತ್ತವೆ. ಈ ಸೇವೆಯು ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಮಾಡೆಲ್ಗೆ ನೀಡದೆ ಸೈನ್-ಇನ್ಗಾಗಿ ಒದಗಿಸುತ್ತದೆ. ಹೀಗಾಗಿ ಪಾಸ್ವರ್ಡ್ಗಳು ಮಾಡೆಲ್ನ ಸಂದರ್ಭದಿಂದ ಹೊರಗಿರುವಾಗಲೇ, ನೀವು ಅನುಮತಿಸಿದ ಖಾತೆಗಳಲ್ಲಿ ಡಾಟ್ಗಳು ಕೆಲಸ ಮಾಡಬಹುದು. ಈ ರಕ್ಷಣೆಗಳು ಸುರಕ್ಷಿತ ಸೈನ್-ಇನ್ ಮತ್ತು ಉಳಿಸಿದ-ಪಾಸ್ವರ್ಡ್ ಪ್ರಕ್ರಿಯೆಗಳಿಗೆ ಮಾತ್ರ ಸೀಮಿತ. ಓದಬಹುದಾದ ಸಂದೇಶ ಅಥವಾ ಡಾಕ್ಯುಮೆಂಟ್ನಲ್ಲಿ ಪ್ರತ್ಯೇಕವಾಗಿ ಇರಿಸಿದ ರಹಸ್ಯ ಮಾಹಿತಿ ಮಾಡೆಲ್ಗೆ ಗೋಚರಿಸಬಹುದು.
ನಿಮ್ಮ ಈಗಿನ ChatGPT ಸಂಪರ್ಕಗಳು ಮತ್ತು ಅನುಮತಿಗಳ ಮೂಲಕ ಡಾಟ್ಗಳು ಯಾವ ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಬಳಸಬಹುದು ಎಂಬುದನ್ನು ನೀವು ನಿರ್ವಹಿಸುತ್ತೀರಿ. ಈ ಸಂಪರ್ಕಗಳು ಮತ್ತು ಅನುಮತಿಗಳು ChatGPT, ChatGPT Work ಹಾಗೂ Codex ನಲ್ಲಿ ಹಂಚಿಕೆಯಾಗಿರುತ್ತವೆ. ಸೆಟ್ಟಿಂಗ್ಗಳಲ್ಲಿನ ಪ್ಲಗಿನ್ಗಳ ವಿಭಾಗದಲ್ಲಿ ನೀವು ಸಂಪರ್ಕಿತ ಖಾತೆಗಳನ್ನು ಪರಿಶೀಲಿಸಬಹುದು ಮತ್ತು ಇನ್ನು ಮುಂದೆ ಡಾಟ್ಗಳು ಏನನ್ನು ಪ್ರವೇಶಿಸಬಹುದು ಎಂಬುದನ್ನು ಬದಲಾಯಿಸಬಹುದು. ಅಪ್ಲಿಕೇಶನ್ನ ಸಂಪರ್ಕ ಕಡಿತಗೊಳಿಸಿದರೆ, ಆ ಸಂಪರ್ಕದ ಮೂಲಕ ಹೊಸ ಮಾಹಿತಿ ಹಂಚಿಕೆಯಾಗುವುದು ನಿಲ್ಲುತ್ತದೆ. ಆದರೆ ಡಾಟ್ ಈಗಾಗಲೇ ತಿಳಿದುಕೊಂಡಿರುವ ಮಾಹಿತಿ ಅದರ ಸ್ವಂತ ಸಂದರ್ಭದಲ್ಲೇ ಉಳಿಯುತ್ತದೆ. ಈ ಅನುಮತಿಗಳು ನಿಮ್ಮ ಅಪ್ಲಿಕೇಶನ್ಗಳ ಪ್ರವೇಶವನ್ನು ನಿಯಂತ್ರಿಸುತ್ತವೆ; ಅವು ಕಡ್ಡಾಯ ಸುರಕ್ಷತಾ ಅವಶ್ಯಕತೆಗಳನ್ನು ರದ್ದುಗೊಳಿಸುವುದಿಲ್ಲ.

ಸ್ಥಳೀಯ ಫೈಲ್ಗಳು ಅಥವಾ ಸಾಧನಗಳೊಂದಿಗೆ ಡಾಟ್ಗಳು ಕೆಲಸ ಮಾಡಬೇಕೆಂದು ನೀವು ಬಯಸಿದರೆ, ನಿಮ್ಮ ಕಂಪ್ಯೂಟರ್ ಅನ್ನೂ ಸಂಪರ್ಕಿಸಬಹುದು. ಆ ಸಂಪರ್ಕವು ಸ್ಥಳೀಯ ಸ್ಯಾಂಡ್ಬಾಕ್ಸ್ ಮತ್ತು ಅನ್ವಯಿಸುವ ಕ್ರಿಯಾ ಪರಿಶೀಲನೆಗಳಿಗೆ ಒಳಪಟ್ಟಿರುತ್ತದೆ. ನಿಮ್ಮ ಕಂಪ್ಯೂಟರ್ನ ಮೈಕ್ರೊಫೋನ್ ಅಥವಾ ಕ್ಯಾಮೆರಾ ಬಳಸಲು ಸಾಧನದ ಅನುಮತಿಗಳೂ ಅಗತ್ಯ. ಅವುಗಳನ್ನು ChatGPT ಗೆ ನೀಡಬೇಕೇ ಎಂಬುದನ್ನು ನೀವು ಆಯ್ಕೆ ಮಾಡಬಹುದು.
ಡೆಸ್ಕ್ಟಾಪ್ ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿರುವ ಚಟುವಟಿಕೆ ವೀಕ್ಷಣೆ, ನಡೆಯುತ್ತಿರುವ ಕೆಲಸವನ್ನು ಗಮನಿಸಲು ಮತ್ತು ಮಾರ್ಗದರ್ಶನ ನೀಡಲು ನಿಮಗೆ ಅವಕಾಶ ನೀಡುತ್ತದೆ. ಇದು ಚಾಲ್ತಿಯಲ್ಲಿರುವ ಮತ್ತು ಇತರರಿಗೆ ವಹಿಸಿದ ಕಾರ್ಯಗಳನ್ನು ಹಾಗೂ ಅವುಗಳ ಸ್ಥಿತಿಯನ್ನು ತೋರಿಸುತ್ತದೆ. ನೀವು ಸಂದರ್ಭವನ್ನು ಸೇರಿಸಬಹುದು, ತಪ್ಪು ತಿಳಿವಳಿಕೆಯನ್ನು ಸರಿಪಡಿಸಬಹುದು, ದಿಕ್ಕು ಬದಲಾಯಿಸಬಹುದು ಅಥವಾ ನಿಲ್ಲಿಸುವಂತೆ ಡಾಟ್ಗೆ ಹೇಳಬಹುದು.

ತಮ್ಮ ಸಹಾಯವನ್ನು ಇನ್ನಷ್ಟು ಉಪಯುಕ್ತವಾಗಿಸಲು ಡಾಟ್ಗಳು ಕಾಲಕ್ರಮೇಣ ಸಂದರ್ಭವನ್ನು ಸಂಗ್ರಹಿಸಿಕೊಳ್ಳುತ್ತವೆ. ಅವುಗಳು ಕೆಲಸವನ್ನು ಇತರ ಏಜೆಂಟ್ಗಳಿಗೆ ವಹಿಸಿದಾಗ, ಕಾರ್ಯಕ್ಕೆ ಅಗತ್ಯವಿರುವ ಮಾಹಿತಿಯನ್ನು ಮಾತ್ರ ಉಳಿಸಿಕೊಳ್ಳಲು ಮತ್ತು ಅನಗತ್ಯ ಸೂಕ್ಷ್ಮ ವಿವರಗಳನ್ನು ಉಳಿಸಿಕೊಳ್ಳದಿರಲು ಆ ಏಜೆಂಟ್ಗಳಿಗೆ ಸೂಚಿಸಲಾಗುತ್ತದೆ. ಪ್ರತಿ ಡಾಟ್ ತನ್ನದೇ ಸಂದರ್ಭವನ್ನು ಹೊಂದಿರುತ್ತದೆ. ನೀವು ಯಾವಾಗ ಬೇಕಾದರೂ ಅದನ್ನು ರೀಸೆಟ್ ಮಾಡಬಹುದು.
ChatGPT Business, Enterprise ಮತ್ತು Edu ವರ್ಕ್ಸ್ಪೇಸ್ಗಳಲ್ಲಿ, ಪೂರ್ವನಿಯೋಜಿತವಾಗಿ ನಿಮ್ಮ ವಿಷಯವನ್ನು ನಮ್ಮ ಮಾಡೆಲ್ಗಳಿಗೆ ತರಬೇತಿ ನೀಡಲು ನಾವು ಬಳಸುವುದಿಲ್ಲ. ವೈಯಕ್ತಿಕ ChatGPT ಯೋಜನೆಗಳಲ್ಲಿ, “ಎಲ್ಲರಿಗೂ ಮಾಡೆಲ್ ಅನ್ನು ಸುಧಾರಿಸಿ” ಸೆಟ್ಟಿಂಗ್ ಮೂಲಕ, ನಿಮ್ಮ dots ಗಳ ಸಂಭಾಷಣೆಗಳು ಮತ್ತು ಅವು ನಿರ್ವಹಿಸುವ ಕೆಲಸವನ್ನು ನಮ್ಮ ಮಾಡೆಲ್ಗಳನ್ನು ಸುಧಾರಿಸಲು ಬಳಸಬೇಕೇ ಎಂಬುದನ್ನು ನೀವು ನಿಯಂತ್ರಿಸುತ್ತೀರಿ. ಮಾಡೆಲ್ ತರಬೇತಿಯನ್ನು ಸಕ್ರಿಯಗೊಳಿಸಿದಾಗ, ವೈಯಕ್ತಿಕ ಗುರುತುಗಳನ್ನು ತೆಗೆದುಹಾಕಲು ನಾವು ಪ್ರಯತ್ನಿಸಿದ ಬಳಿಕ, ಇದರಲ್ಲಿ dots ಕೈಗೊಳ್ಳುವ ಕ್ರಿಯೆಗಳು ಮತ್ತು ನೀವು ಹೊಂದಿಸುವ ಸ್ವಯಂಚಾಲನೆಗಳು ಸೇರಿರಬಹುದು. ನಮ್ಮ ಸಹಾಯ ಕೇಂದ್ರದಲ್ಲಿರುವ ಈ ಲೇಖನದಲ್ಲಿ(ಹೊಸ ಕಿಟಕಿಯಲ್ಲಿ ತೆರೆಯುತ್ತದೆ) ನಿಮ್ಮ ಡೇಟಾವನ್ನು ಹೇಗೆ ಬಳಸಲಾಗುತ್ತದೆ ಎಂಬುದರ ಕುರಿತು ನೀವು ಇನ್ನಷ್ಟು ಓದಬಹುದು.
ನೀವು ವಹಿಸಿದ ಕೆಲಸದ ಜೊತೆಗೆ, ಬೇರೆ ರೀತಿಯಲ್ಲೂ ಸಹಾಯ ಮಾಡಲು ಡಾಟ್ಗಳು ಹಿನ್ನೆಲೆ ಸಂಶೋಧನಾ ಕಾರ್ಯಗಳನ್ನು ಆರಂಭಿಸಬಹುದು. ಉದಾಹರಣೆಗೆ, ನಿಮ್ಮ ಪ್ರಯಾಣ ಯೋಜನೆಯಲ್ಲಿನ ಬದಲಾವಣೆಯನ್ನು ಗಮನಿಸಬಹುದು. ಇದನ್ನು ನಾವು ಮುನ್ನೆಚ್ಚರಿಕೆ ಸಂಶೋಧನೆ ಎಂದು ಕರೆಯುತ್ತೇವೆ.
ಈ ಕಾರ್ಯಗಳು ಪ್ರತಿ ಡಾಟ್ನ ಕ್ಲೌಡ್ ಪರಿಸರದಲ್ಲಿ ನಡೆಯುತ್ತವೆ. ಸಂಪರ್ಕಿಸಲಾದ, ಅನುಮತಿಯಿರುವ ಮೂಲಗಳಿಂದ ಮಾಹಿತಿ ಸಂಗ್ರಹಿಸಲು ಅವುಗಳು ಓದಲು ಮಾತ್ರ ಅವಕಾಶವಿರುವ ಸಾಧನಗಳನ್ನು ಬಳಸುತ್ತವೆ. ನಂತರ ಆ ಡಾಟ್ಗಾಗಿ ಖಾಸಗಿ ಟಿಪ್ಪಣಿಗಳನ್ನು ಉಳಿಸುತ್ತವೆ. ಈ ಮಿತಿಗಳನ್ನು ನಾವು ಕೋಡ್ನಲ್ಲೇ ಜಾರಿಗೊಳಿಸುತ್ತೇವೆ: ಸಂಶೋಧನಾ ಕಾರ್ಯಗಳು ನೇರವಾಗಿ ಇತರರಿಗೆ ಸಂದೇಶ ಕಳುಹಿಸಲು, ಸಂಪರ್ಕಿತ ಅಪ್ಲಿಕೇಶನ್ಗಳಲ್ಲಿನ ವಿಷಯವನ್ನು ಬದಲಾಯಿಸಲು ಅಥವಾ ಬ್ರೌಸರ್ ಅಥವಾ ಡೆಸ್ಕ್ಟಾಪ್ ಅನ್ನು ನಿಯಂತ್ರಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ. ಹೇಗೆ ಸಹಾಯ ಮಾಡಬೇಕೆಂದು ನಿರ್ಧರಿಸಲು ಡಾಟ್ಗಳು ಸಂಶೋಧನೆಯ ಫಲಿತಾಂಶಗಳನ್ನು ಬಳಸಬಹುದು. ಆದರೆ ನಂತರ ಕೈಗೊಳ್ಳುವ ಯಾವುದೇ ಕ್ರಿಯೆಯೂ ಎಂದಿನ ನಿಯಮಗಳು ಮತ್ತು ಪರಿಶೀಲನೆಗಳನ್ನು ಪಾಲಿಸಬೇಕು.

ಮುನ್ನೆಚ್ಚರಿಕೆಯ ಸಂಶೋಧನೆಯು ಪ್ರತಿ ಡಾಟ್ನ ಕ್ಲೌಡ್ ಪರಿಸರದಲ್ಲಿ ಹಿನ್ನೆಲೆ ಕಾರ್ಯವಾಗಿ ನಡೆಯುತ್ತದೆ. ಸಂಪರ್ಕಿಸಲಾದ, ಅನುಮತಿಯಿರುವ ಮೂಲಗಳನ್ನು ಓದಿ, ಆ ಡಾಟ್ಗೆ ಖಾಸಗಿ ಟಿಪ್ಪಣಿಗಳನ್ನು ನೀಡುತ್ತದೆ. ಅವುಗಳ ಆಧಾರದಲ್ಲಿ ಹೇಗೆ ಸಹಾಯ ಮಾಡಬೇಕೆಂದು ಡಾಟ್ ನಿರ್ಧರಿಸುತ್ತದೆ. ನಂತರದ ಯಾವುದೇ ಕ್ರಮವೂ ಎಂದಿನ ನಿಯಮಗಳು ಮತ್ತು ಪರಿಶೀಲನೆಗಳಿಗೆ ಒಳಪಡುತ್ತದೆ.
ಹಿನ್ನೆಲೆಯಲ್ಲಿ ನಡೆಯುವ ಆ ಸಂಶೋಧನಾ ಥ್ರೆಡ್ಗಳನ್ನು ಅಥವಾ ಅವು ಉತ್ಪಾದಿಸುವ ಟಿಪ್ಪಣಿಗಳನ್ನು ನಮ್ಮ ಮಾಡೆಲ್ಗಳಿಗೆ ತರಬೇತಿ ನೀಡಲು ನಾವು ನೇರವಾಗಿ ಬಳಸುವುದಿಲ್ಲ. ಆದರೆ ಒಂದು dot ಹಿನ್ನೆಲೆಯಲ್ಲಿ ನಡೆಯುವ ತನ್ನ ಸಂಶೋಧನಾ ಕಾರ್ಯದಿಂದ ಟಿಪ್ಪಣಿಗಳನ್ನು ಪಡೆಯಬಹುದು ಅಥವಾ ತನ್ನ ಸಂಶೋಧನಾ ಥ್ರೆಡ್ಗಳ ಭಾಗಗಳನ್ನು ಓದಬಹುದು. ಈ ರೀತಿಯಾಗಿ ಅರ್ಹ ಸಂಭಾಷಣೆ ಅಥವಾ ಕಾರ್ಯಕ್ಕೆ ತರಲಾದ ಮಾಹಿತಿಯನ್ನು, ನಿಮ್ಮ ಸೆಟ್ಟಿಂಗ್ಗಳಿಗೆ ಅನುಗುಣವಾಗಿ, ಮಾಡೆಲ್ ತರಬೇತಿಗಾಗಿ ಬಳಸಬಹುದು. ಉದಾಹರಣೆಗೆ, ಹಿನ್ನೆಲೆಯಲ್ಲಿ ನಡೆಯುವ ಸಂಶೋಧನಾ ಕಾರ್ಯವು ಮುಂಬರುವ ಯುರೋಪ್ ಪ್ರವಾಸಕ್ಕಾಗಿ ಹಲವು ಪ್ರವಾಸಿ ತಾಣಗಳ ಕುರಿತು ಮಾಹಿತಿಯನ್ನು ಸಂಗ್ರಹಿಸಬಹುದು. ಆ ಸಂಶೋಧನಾ ಥ್ರೆಡ್ ಮತ್ತು ಅದರ ಟಿಪ್ಪಣಿಗಳನ್ನು ತರಬೇತಿಗಾಗಿ ನೇರವಾಗಿ ಬಳಸಲಾಗುವುದಿಲ್ಲ. ನಂತರ, ಲಿಸ್ಬನ್ಗೆ ಪ್ರವಾಸವನ್ನು ಯೋಜಿಸಲು ಸಹಾಯ ಮಾಡುವಂತೆ ನಿಮ್ಮ dot ಅನ್ನು ನೀವು ಕೇಳಿದಾಗ, ಅದು ಲಿಸ್ಬನ್ ಕುರಿತು ತಾನು ಹಿನ್ನೆಲೆಯಲ್ಲಿ ನಡೆಸುವ ಸಂಶೋಧನಾ ಕಾರ್ಯದ ಟಿಪ್ಪಣಿಯೊಂದನ್ನು ಓದಬಹುದು. ಆ ಟಿಪ್ಪಣಿಯು ನಿಮ್ಮ ಪ್ರವಾಸ ಯೋಜನೆಯ ಸಂಭಾಷಣೆಯ ಸಂದರ್ಭದ ಭಾಗವಾಗುತ್ತದೆ ಮತ್ತು ನಿಮ್ಮ ಸೆಟ್ಟಿಂಗ್ಗಳನ್ನು ಅವಲಂಬಿಸಿ, ನಂತರ ಅದನ್ನು ತರಬೇತಿಗೆ ಬಳಸಬಹುದು. ಹಿನ್ನೆಲೆಯಲ್ಲಿ ನಡೆಸುವ ಸಂಶೋಧನೆಯ ಉಳಿದ ಭಾಗವನ್ನೂ ಅರ್ಹ ಸಂಭಾಷಣೆ ಅಥವಾ ಕಾರ್ಯದಲ್ಲಿ ಸೇರಿಸದ ಹೊರತು ಅದನ್ನು ತರಬೇತಿಗೆ ಬಳಸಲಾಗುವುದಿಲ್ಲ.
ಹಾನಿಯನ್ನು ತಡೆಯಲು ಮತ್ತು ಮಹತ್ವದ ಪರಿಣಾಮ ಬೀರುವ ನಿರ್ಧಾರಗಳನ್ನು ನಿಮ್ಮ ಕೈಯಲ್ಲೇ ಇರಿಸಲು ರೂಪಿಸಿದ ಅಂತರ್ನಿರ್ಮಿತ ರಕ್ಷಣಾ ಮಿತಿಗಳನ್ನು ಡಾಟ್ಗಳು ಪಾಲಿಸುತ್ತವೆ. ಜೈವಿಕ ಅಥವಾ ಸೈಬರ್ ಭದ್ರತೆಯ ದುರುಪಯೋಗವೂ ಸೇರಿದಂತೆ, ಹಾನಿಕಾರಕ ವಿನಂತಿಗಳನ್ನು ನಿರಾಕರಿಸುವುದು ಅವುಗಳ ಸುರಕ್ಷತಾ ನಿಯಮಗಳ ಪ್ರಕಾರ ಕಡ್ಡಾಯ. ಅವುಗಳು ಸಹಾಯ ಮಾಡಬಹುದಾದ ಕಾರ್ಯಗಳಲ್ಲಿ ಯಾವಾಗ ಮುಂದುವರಿಯಬಹುದು, ಯಾವಾಗ ದೃಢೀಕರಣ ಕೇಳಬೇಕು ಮತ್ತು ಯಾವಾಗ ಒಂದು ಹಂತವನ್ನು ನಿಮಗೇ ವಹಿಸಬೇಕು ಎಂಬುದನ್ನು ಕ್ರಮದ ನಿಯಮಗಳು ನಿರ್ಧರಿಸುತ್ತವೆ.
ಆ ಮಿತಿಗಳ ಒಳಗೆ, ಡಾಟ್ಗಳು ತಮಗೆ ಪ್ರವೇಶದ ಅನುಮತಿ ಇರುವ ಮಾಹಿತಿಯನ್ನು ಓದಬಹುದು, ವಿಶ್ಲೇಷಿಸಬಹುದು ಮತ್ತು ನಿಮ್ಮ ಸಂಭಾಷಣೆಗಳಲ್ಲಿ ಡ್ರಾಫ್ಟ್ ಗಳನ್ನು ಸಿದ್ಧಪಡಿಸಬಹುದು. ಸಂದೇಶ ಕಳುಹಿಸಲು ಅಥವಾ ಫೈಲ್ ಹಂಚಿಕೊಳ್ಳಲು, ಆ ಮಾಹಿತಿ ಮತ್ತು ಸ್ವೀಕರಿಸುವವರ ಪ್ರಕಾರವನ್ನು ಒಳಗೊಂಡ ಅನುಮತಿಯನ್ನು ಕೇಳುವಂತೆ ಅವುಗಳಿಗೆ ಕಲಿಸಲಾಗಿದೆ. ಡೇಟಾ ಹೆಚ್ಚು ಸೂಕ್ಷ್ಮವಾಗಿದ್ದಷ್ಟೂ ಸ್ವೀಕರಿಸುವವರನ್ನು ಹೆಚ್ಚು ನಿಖರವಾಗಿ ನಿರ್ದಿಷ್ಟಪಡಿಸಬೇಕಾಗುತ್ತದೆ. ಉದಾಹರಣೆಗೆ, ಆರೋಗ್ಯದ ಡೇಟಾ ಹಂಚಿಕೊಳ್ಳಲು ಬಳಕೆದಾರರು ಯಾವಾಗಲೂ ಸ್ವೀಕರಿಸುವವರ ಹೆಸರನ್ನು ಸೂಚಿಸಬೇಕು (“ನನ್ನ ವೈದ್ಯಕೀಯ ಇತಿಹಾಸವನ್ನು ಡಾ. ಥಾಂಪ್ಸನ್ ಅವರೊಂದಿಗೆ ಹಂಚಿಕೊಳ್ಳಿ”). ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆಯಂತಹ ಕಡಿಮೆ ಸೂಕ್ಷ್ಮತೆಯ ವೈಯಕ್ತಿಕ ಡೇಟಾಗೆ, ಡೀಫಾಲ್ಟ್ ಆಗಿ ಬಳಕೆದಾರರು ಸ್ವೀಕರಿಸುವವರ ವರ್ಗಗಳನ್ನು ನಿರ್ದಿಷ್ಟಪಡಿಸಬೇಕು (“ಯಾವುದೇ ವಿಮಾನಯಾನ ಸಂಸ್ಥೆ”). ಕಸ್ಟಮ್ ನಿಯಮವನ್ನು ರಚಿಸುವ ಮೂಲಕ ಕಡಿಮೆ ಸೂಕ್ಷ್ಮತೆಯ ವೈಯಕ್ತಿಕ ಡೇಟಾ ಹಂಚಿಕೆಯ ನಿಯಮಗಳನ್ನು ಬಳಕೆದಾರರು ಇನ್ನಷ್ಟು ವಿಸ್ತರಿಸಬಹುದು (“ಯಾವುದೇ ಆನ್ಲೈನ್ ನಮೂನೆಯೊಂದಿಗೆ ಹಂಚಿಕೊಳ್ಳಿ”). ಈ ವೈಶಿಷ್ಟ್ಯದ ಹೆಚ್ಚಿನ ವಿವರಗಳಿಗಾಗಿ ಮುಂದಿನ ವಿಭಾಗ ನೋಡಿ. ಆ ಅನುಮತಿಯು ಕಾರ್ಯಕ್ಕಾಗಿ ನೀವು ನೀಡಿದ ಸೂಚನೆಗಳಿಗೆ ಸೀಮಿತವಾಗಿರುತ್ತದೆ. ನಂತರ ಕೆಲಸ ಮುಂದುವರಿಸುವುದರಿಂದ ಅಥವಾ ಇತರರಿಗೆ ವಹಿಸುವುದರಿಂದ ಅದರ ವ್ಯಾಪ್ತಿ ವಿಸ್ತರಿಸುವುದಿಲ್ಲ.
ವ್ಯಾಪಾರಿಯ ವೆಬ್ಸೈಟ್ನಲ್ಲಿ ನೀವು ಈಗಾಗಲೇ ಉಳಿಸಿರುವ ಕಾರ್ಡ್ಗಳನ್ನು ಬಳಸಿ ಡಾಟ್ಗಳು ಖರೀದಿ ಮಾಡಬಹುದು. ಆ ಖರೀದಿಗಳಿಗೆ ನಿಮ್ಮ ಅನುಮೋದನೆಯ ಅಗತ್ಯವಿದೆ.
ಕೆಲವು ಕ್ರಮಗಳಿಗೆ ಪ್ರತಿ ಬಾರಿಯೂ ನಿಮ್ಮ ದೃಢೀಕರಣದ ಅಗತ್ಯವಿದೆ. ಡೇಟಾವನ್ನು ಶಾಶ್ವತವಾಗಿ ಅಳಿಸುವುದು, ಗುರುತಿಸಲಾಗದ ಮೂಲದಿಂದ ಸಾಫ್ಟ್ವೇರ್ ಇನ್ಸ್ಟಾಲ್ ಮಾಡುವುದು ಅಥವಾ ಚಲಾಯಿಸುವುದು ಅಥವಾ ಭದ್ರತೆಯ ದೃಷ್ಟಿಯಿಂದ ಸೂಕ್ಷ್ಮವಾದ ಹೊಸ ಪ್ರವೇಶವನ್ನು ನೀಡುವುದು ಇವುಗಳಲ್ಲಿ ಸೇರಿವೆ. ಹಿಂದಿನ ಸ್ಥಿತಿಗೆ ತರುವುದು ಕಷ್ಟವಾಗಬಹುದಾದ ಅಥವಾ ಯಾರಿಗಾದರೂ ಹೊಸ ಪ್ರವೇಶವನ್ನು ನೀಡುವ ಬದಲಾವಣೆಗಳನ್ನು ಪರಿಶೀಲಿಸಲು ಈ ಅವಶ್ಯಕತೆಗಳು ನಿಮಗೆ ಅವಕಾಶ ನೀಡುತ್ತವೆ.
ಪಾಸ್ವರ್ಡ್ ಬದಲಾಯಿಸುವುದು ಅಥವಾ ಹಣಕಾಸು ಖಾತೆಗಳ ನಡುವೆ ಹಣ ವರ್ಗಾಯಿಸುವಂತಹ ಇತರ ಸೂಕ್ಷ್ಮ ಹಂತಗಳಲ್ಲಿ, ಡಾಟ್ಗಳು ಸಂಬಂಧಿತ ಕೆಲಸಕ್ಕೆ ಸಹಾಯ ಮಾಡಬಹುದು. ಆದರೆ ಆ ಸೂಕ್ಷ್ಮ ಹಂತಗಳನ್ನು ನಿಮಗೇ ವಹಿಸಬೇಕು.
ಈ ಅಂತರ್ನಿರ್ಮಿತ ರಕ್ಷಣೆಗಳ ಒಳಗೆ ಡಾಟ್ಗಳು ಹೇಗೆ ಸಹಾಯ ಮಾಡಬೇಕೆಂಬುದನ್ನು ಕಸ್ಟಮ್ ನಿಯಮಗಳ ಮೂಲಕ ನಿರ್ಧರಿಸಬಹುದು. ಉದಾಹರಣೆಗೆ, ಎಂದಿಗೂ ಇಮೇಲ್ ಕಳುಹಿಸಬೇಡಿ ಎಂದು ಅವುಗಳಿಗೆ ಹೇಳಬಹುದು. ನಿರ್ದಿಷ್ಟ ಕಾರ್ಯಕ್ಕೆ ಸಂಬಂಧಿಸಿದ ಸೂಚನೆಗಳನ್ನೂ ನೀಡಬಹುದು. ಉದಾಹರಣೆಗೆ, ವೈಯಕ್ತಿಕ ಕಾರಣವನ್ನು ಹಂಚಿಕೊಳ್ಳದೆ ನೀವು ಲಭ್ಯವಿಲ್ಲ ಎಂದು ಸಹೋದ್ಯೋಗಿಗೆ ತಿಳಿಸುವಂತೆ ಡಾಟ್ಗೆ ಹೇಳಬಹುದು. ಆ ಡಾಟ್ ಕೆಲಸವನ್ನು ಇತರರಿಗೆ ವಹಿಸಿದಾಗ ಅಥವಾ ಹಿನ್ನೆಲೆಯಲ್ಲಿ ಕೆಲಸ ಮಾಡಿದಾಗಲೂ ಈ ಸೂಚನೆಗಳು ಅನ್ವಯಿಸುತ್ತವೆ.
ಕಸ್ಟಮ್ ನಿಯಮಗಳನ್ನು ಬರೆಯಲು ಡಾಟ್ಗಳು ನಿಮಗೆ ಸಹಾಯ ಮಾಡಬಹುದು. ಆದರೆ ಅವುಗಳನ್ನು ಬದಲಾಯಿಸಲು ನಿಮ್ಮ ಅನುಮೋದನೆ ಬೇಕು. ಈ ಆದ್ಯತೆಗಳು ಅಂತರ್ನಿರ್ಮಿತ ರಕ್ಷಣಾ ಮಿತಿಗಳ ಒಳಗೇ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತವೆ. ಕಡ್ಡಾಯ ದೃಢೀಕರಣಗಳು, ನಿಮಗೇ ವಹಿಸಬೇಕಾದ ಹಂತಗಳು ಅಥವಾ ಮೂಲಭೂತ ಸುರಕ್ಷತಾ ಅವಶ್ಯಕತೆಗಳನ್ನು ತೆಗೆದುಹಾಕಲು ಅವುಗಳಿಂದ ಸಾಧ್ಯವಿಲ್ಲ.

ಡಾಟ್ಗಳು ಇಮೇಲ್ ಕಳುಹಿಸುವುದು ಅಥವಾ ಫೈಲ್ಗಳನ್ನು ಬದಲಾಯಿಸುವಂತಹ ಕ್ರಮಗಳನ್ನು ಕೈಗೊಳ್ಳುವ ಮೊದಲು, ಸ್ವಯಂ ಪರಿಶೀಲನೆ ಎಂಬ ಪ್ರತ್ಯೇಕ ಸುರಕ್ಷತಾ ವ್ಯವಸ್ಥೆಯು ಯೋಜಿತ ಹಂತಗಳನ್ನು ಪರಿಶೀಲಿಸುತ್ತದೆ. ಅವುಗಳು ನಿಮ್ಮ ಸೂಚನೆಗಳು, ಕಸ್ಟಮ್ ನಿಯಮಗಳು ಮತ್ತು ಸುರಕ್ಷತಾ ಅವಶ್ಯಕತೆಗಳಿಗೆ ಅನುಗುಣವಾಗಿವೆಯೇ ಎಂದು ನೋಡುತ್ತದೆ. ಇಮೇಲ್ನ ಸಂದರ್ಭದಲ್ಲಿ, ತಪ್ಪು ವಿಳಾಸ ಅಥವಾ ನೀವು ಹಂಚಿಕೊಳ್ಳಲು ಉದ್ದೇಶಿಸದ ಮಾಹಿತಿಯನ್ನು ಪತ್ತೆಹಚ್ಚಲು ಅದು ಸ್ವೀಕರಿಸುವವರನ್ನು ಮತ್ತು ಸಂದೇಶವನ್ನು ಪರಿಶೀಲಿಸುತ್ತದೆ.
ಸ್ವಯಂ ಪರಿಶೀಲನೆಯು ಒಂದು ಹಂತಕ್ಕೆ ಅನುಮತಿ ನೀಡಿದರೆ, ಅದನ್ನು ಪ್ರಸ್ತಾಪಿಸಿದ ಡಾಟ್ ಸೂಕ್ತ ಕಂಪ್ಯೂಟರ್ ಅಥವಾ ಅಪ್ಲಿಕೇಶನ್ ಸಾಧನ ಬಳಸಿ ಅದನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸುತ್ತದೆ. ನಂತರ ಆ ಫಲಿತಾಂಶವನ್ನು ಬಳಸಿ ನಿಮ್ಮ ಕಾರ್ಯವನ್ನು ಮುಂದುವರಿಸುತ್ತದೆ. ನೀವು ಈಗಾಗಲೇ ನೀಡಿದ ಅನುಮೋದನೆಯು ಆ ಕ್ರಮವನ್ನು ಒಳಗೊಂಡಿದ್ದರೆ ಮತ್ತು ನಿಯಮಗಳು ಹೊಸ ದೃಢೀಕರಣವನ್ನು ಕಡ್ಡಾಯಗೊಳಿಸದಿದ್ದರೆ, ಅದು ಆ ಅನುಮೋದನೆಯನ್ನೇ ಅವಲಂಬಿಸಬಹುದು.
ಸ್ವಯಂ ಪರಿಶೀಲನೆಯು ಒಂದು ಹಂತವನ್ನು ತಡೆದರೆ, ಆ ಕ್ರಮವು ಕಾರ್ಯಗತಗೊಳ್ಳದಂತೆ ತಡೆದು, ಡಾಟ್ಗೆ ಕಾರಣ ತಿಳಿಸುತ್ತದೆ. ಹೆಚ್ಚಿನ ಮಾಹಿತಿ ಅಥವಾ ನಿಮ್ಮ ಅನುಮೋದನೆಯಿಂದ ಆ ತಡೆಯನ್ನು ನಿವಾರಿಸಲು ಸಾಧ್ಯವಿದ್ದರೆ, ಡಾಟ್ ಅದನ್ನು ಕೇಳಬಹುದು. ನಂತರ ಆ ಹಂತವನ್ನು ಮತ್ತೊಮ್ಮೆ ಪರಿಶೀಲನೆಗೆ ಸಲ್ಲಿಸಬಹುದು. ಕಾರಣಕ್ಕೆ ಅನುಗುಣವಾಗಿ, ಬದಲಿಗೆ ಅನುಮತಿಸಲಾದ ಪರ್ಯಾಯವನ್ನು ಪ್ರಯತ್ನಿಸಬಹುದು, ಸೂಕ್ಷ್ಮ ಹಂತವನ್ನು ನಿಮಗೇ ವಹಿಸಬಹುದು ಅಥವಾ ನಿಲ್ಲಿಸಬಹುದು. ನಿಮ್ಮ ಅನುಮೋದನೆಯು ಮೂಲಭೂತ ಸುರಕ್ಷತಾ ಅವಶ್ಯಕತೆಗಳನ್ನು ರದ್ದುಗೊಳಿಸಲಾರದು.
ಸ್ವಯಂ ಪರಿಶೀಲನೆಯನ್ನು ಜಾರಿಗೊಳಿಸುವ ನಿಯಂತ್ರಣಗಳನ್ನು ಡಾಟ್ಗಳು ಬದಲಾಯಿಸಬಹುದಾದ ಪರಿಸರಗಳ ಹೊರಗೆ ಇರಿಸುತ್ತೇವೆ. ಆದ್ದರಿಂದ ಅವುಗಳಿಗೆ ಕಡ್ಡಾಯ ಪರಿಶೀಲನೆಯನ್ನು ಬದಲಾಯಿಸಲು ಅಥವಾ ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ. ಓದಲು ಮಾತ್ರ ಸೀಮಿತವಾದ ಸಾಮಾನ್ಯ ಹಂತಗಳಿಗೂ ಅಪ್ಲಿಕೇಶನ್ ಅನುಮತಿಗಳು, ಸಾಧನ ನಿರ್ಬಂಧಗಳು ಮತ್ತು ಇತರ ರಕ್ಷಣಾ ಕ್ರಮಗಳು ಅನ್ವಯಿಸುತ್ತವೆ. ಆದರೆ ಈ ಹೆಚ್ಚುವರಿ ಪರಿಶೀಲನೆ ಅಗತ್ಯವಿಲ್ಲ.

ಸ್ವಯಂ ಪರಿಶೀಲನೆಯು ಕ್ರಮವೊಂದಕ್ಕೆ ಅನುಮತಿ ನೀಡಿದಾಗ, ಡಾಟ್ ಅದನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಿ ಫಲಿತಾಂಶ ಪಡೆಯುತ್ತದೆ. ಕ್ರಮವನ್ನು ತಡೆದಾಗ, ಅದಕ್ಕೆ ಕಾರಣವನ್ನು ಆ ಡಾಟ್ಗೆ ತಿಳಿಸುತ್ತದೆ. ಆಗ ನಿಮ್ಮನ್ನು ಕೇಳಬೇಕೇ, ಅನುಮತಿಸಲಾದ ಪರ್ಯಾಯವನ್ನು ಪ್ರಯತ್ನಿಸಬೇಕೇ, ಆ ಹಂತವನ್ನು ನಿಮಗೇ ವಹಿಸಬೇಕೇ ಅಥವಾ ನಿಲ್ಲಿಸಬೇಕೇ ಎಂಬುದನ್ನು ಡಾಟ್ ನಿರ್ಧರಿಸುತ್ತದೆ.
ನಿರಂತರ ಕೆಲಸವನ್ನು ಡಾಟ್ಗಳ ಮೇಲೆ ಭರವಸೆಯಿಟ್ಟು ವಹಿಸಲು, ಅವುಗಳು ನಿಮ್ಮ ಸೂಚನೆಗಳನ್ನು ಹೇಗೆ ಪಾಲಿಸುತ್ತವೆ ಮತ್ತು ಅನಿರೀಕ್ಷಿತ ಘಟನೆ ಎದುರಾದಾಗ ಹೇಗೆ ಪ್ರತಿಕ್ರಿಯಿಸುತ್ತವೆ ಎಂಬುದು ತಿಳಿದಿರಬೇಕು. ನಿಮ್ಮ ಉದ್ದೇಶವನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು Astra ಅವುಗಳಿಗೆ ಸಹಾಯ ಮಾಡುತ್ತದೆ. ಅವುಗಳ ಡೇಟಾ, ವರ್ಕ್ಸ್ಪೇಸ್ಗಳು, ಪ್ರವೇಶ ವಿವರಗಳು ಮತ್ತು ಕ್ರಮಗಳ ಸುತ್ತಲಿನ ರಕ್ಷಣೆಗಳು ತಪ್ಪುಗಳು ಅಥವಾ ದುರುದ್ದೇಶಪೂರಿತ ವಿಷಯದಿಂದ ಉಂಟಾಗುವ ಹಾನಿಯನ್ನು ಮಿತಿಗೊಳಿಸಲು ನೆರವಾಗುತ್ತವೆ. ಒಟ್ಟಾಗಿ, ಈ ರಕ್ಷಣಾ ಕ್ರಮಗಳು ಡಾಟ್ಗಳಿಗೆ ಉಪಯುಕ್ತ ಕೆಲಸ ಮಾಡಲು ಅವಕಾಶ ನೀಡುತ್ತವೆ. ಜೊತೆಗೆ, ತಪ್ಪೊಂದು ಅನಪೇಕ್ಷಿತ ಕ್ರಿಯೆ ಅಥವಾ ಮಾಹಿತಿ ಬಹಿರಂಗಪಡಿಸುವಿಕೆಗೆ ಕಾರಣವಾಗುವ ಸಾಧ್ಯತೆಯನ್ನು ಕಡಿಮೆ ಮಾಡುತ್ತವೆ.
ಡಾಟ್ಗಳು ಯಾವುದಕ್ಕೆ ಸಂಪರ್ಕಿಸಬಹುದು ಮತ್ತು ಹೇಗೆ ಸಹಾಯ ಮಾಡಬೇಕು ಎಂಬುದನ್ನು ನೀವು ಆಯ್ಕೆ ಮಾಡುತ್ತೀರಿ. ಅವುಗಳ ಪ್ರಗತಿಯನ್ನು ಗಮನಿಸಬಹುದು ಅಥವಾ ನಿಮ್ಮ ಅಗತ್ಯಗಳು ಬದಲಾದಂತೆ ಕೆಲಸದ ದಿಕ್ಕನ್ನೂ ಬದಲಾಯಿಸಬಹುದು. ಅನುಮೋದನೆಗಳು ಮತ್ತು ಸೂಕ್ಷ್ಮ ಹಂತಗಳನ್ನು ನಿಮಗೇ ವಹಿಸುವ ವ್ಯವಸ್ಥೆಯು ಪ್ರಮುಖ ನಿರ್ಧಾರಗಳನ್ನು ನಿಮ್ಮ ಕೈಯಲ್ಲೇ ಇರಿಸುತ್ತವೆ. ಡಾಟ್ಗಳು ಈಗಲೂ ತಪ್ಪು ಮಾಡಬಹುದು. ಆದ್ದರಿಂದ ನೈಜ ಬಳಕೆಯಿಂದ ಕಲಿತಂತೆ, ಅವುಗಳ ರಕ್ಷಣಾ ಕ್ರಮಗಳನ್ನು ಪರೀಕ್ಷಿಸುತ್ತಾ ಸುಧಾರಿಸುತ್ತಾ ಇರುತ್ತೇವೆ. ಡಾಟ್ಗಳಿಗೆ ಕೆಲಸ ವಹಿಸಿ, ಮರಳಿ ಬಂದಾಗ ಉಪಯುಕ್ತ ಪ್ರಗತಿ ಕಾಣುವುದು ಸುಲಭವಾಗಬೇಕು ಎಂಬುದು ನಮ್ಮ ಗುರಿಯಾಗಿದೆ. ನಿಮ್ಮ ಆದ್ಯತೆಗಳು ಕಾರ್ಯಕ್ಕೆ ಮಾರ್ಗದರ್ಶನ ನೀಡಬೇಕು ಮತ್ತು ಮುಖ್ಯ ನಿರ್ಧಾರಗಳು ನಿಮ್ಮ ಕೈಯಲ್ಲೇ ಉಳಿಯಬೇಕು.
ನಮ್ಮ ರಕ್ಷಣಾ ಕ್ರಮಗಳು, ಸುರಕ್ಷತಾ ಮೌಲ್ಯಮಾಪನಗಳು ಮತ್ತು ಉಳಿದಿರುವ ಮಿತಿಗಳ ಹೆಚ್ಚಿನ ವಿವರಗಳಿಗಾಗಿ ಸಿಸ್ಟಮ್ ಕಾರ್ಡ್(ಹೊಸ ಕಿಟಕಿಯಲ್ಲಿ ತೆರೆಯುತ್ತದೆ) ಓದಿ.
ChatGPT ಯ ಭದ್ರತಾ ಅಡಿಪಾಯಗಳ ಬಗ್ಗೆ ತಿಳಿಯಲು, OpenAI ನಲ್ಲಿ ಭದ್ರತೆ ಮತ್ತು ಗೌಪ್ಯತೆ ಎಂಬುದನ್ನು ನೋಡಿ. ಒಂದು ವೆಬ್ ಭದ್ರತಾ ರಕ್ಷಣಾ ಕ್ರಮವನ್ನು ವಿವರವಾಗಿ ತಿಳಿಯಲು, AI ಏಜೆಂಟ್ ಲಿಂಕ್ ಕ್ಲಿಕ್ ಮಾಡಿದಾಗ ನಿಮ್ಮ ಡೇಟಾವನ್ನು ಸುರಕ್ಷಿತವಾಗಿಡುವುದು ಎಂಬುದನ್ನು ನೋಡಿ. ನಿಮ್ಮ dot ರಚಿಸಿ(ಹೊಸ ಕಿಟಕಿಯಲ್ಲಿ ತೆರೆಯುತ್ತದೆ).