Priešakinis kibernetinis saugumas
Tiesioginis pagrindinis pranešimas apie naująją kibernetinės gynybos erą. Lapkričio 12 d., 10.00 val. Ramiojo vandenyno laiku.
Priešakinis intelektas kibernetiniam saugumui užtikrinti
Greičiau raskite pažeidžiamumus, testuokite gynybą ir kurkite pataisas naudodami priešakinius modelius bei agentus.
Kibernetinei gynybai reikia naujo veiksmų plano
DI leidžia užpuolikams greičiau rasti ir išnaudoti pažeidžiamumus. Gynėjai dabar gali įgyti pranašumą, tačiau jų galimybių langas siaurėja.
Dabar pats metas gynybą paversti nuolatine.
Įdarbinkite DI visoje savo saugumo programoje
Gaukite prieigą prie kibernetinio saugumo modelių per „Daybreak“
„Daybreak“ suteikia patvirtintą prieigą kibernetinio saugumo darbams. Naudokite „Blue“ gynybinėms darbo eigoms, o „Red“ – pažangiam patvirtintam testavimui.

Daybreak Blue

Daybreak Red
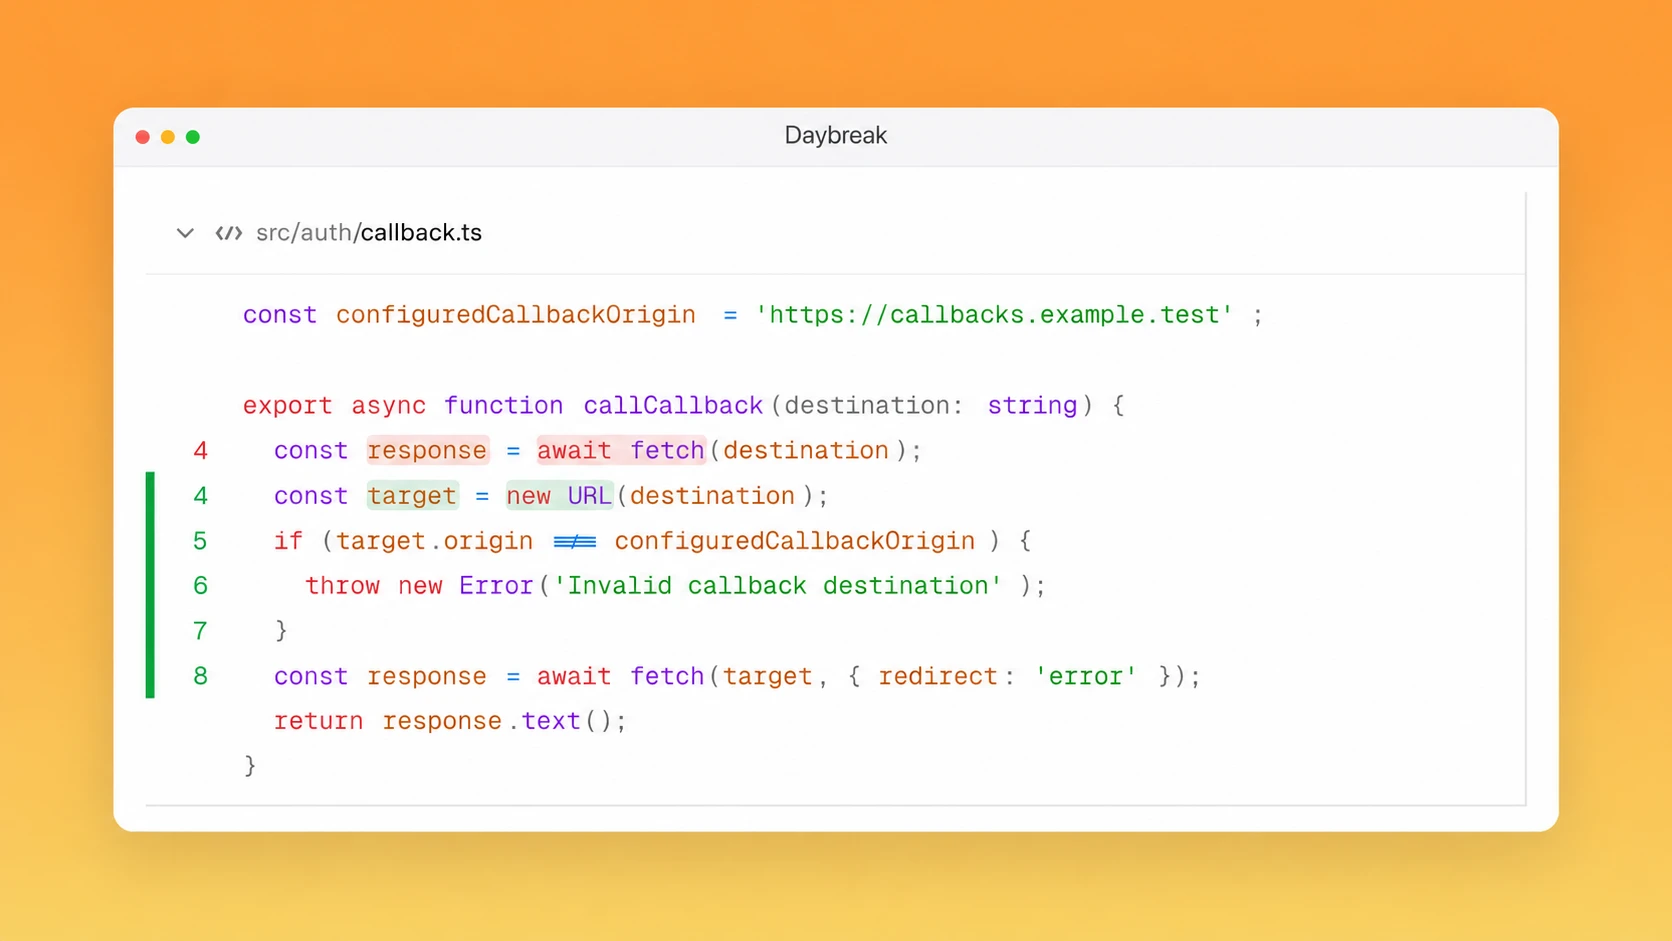
Nuo pažeidžiamumų aptikimo iki patikrintų pataisų
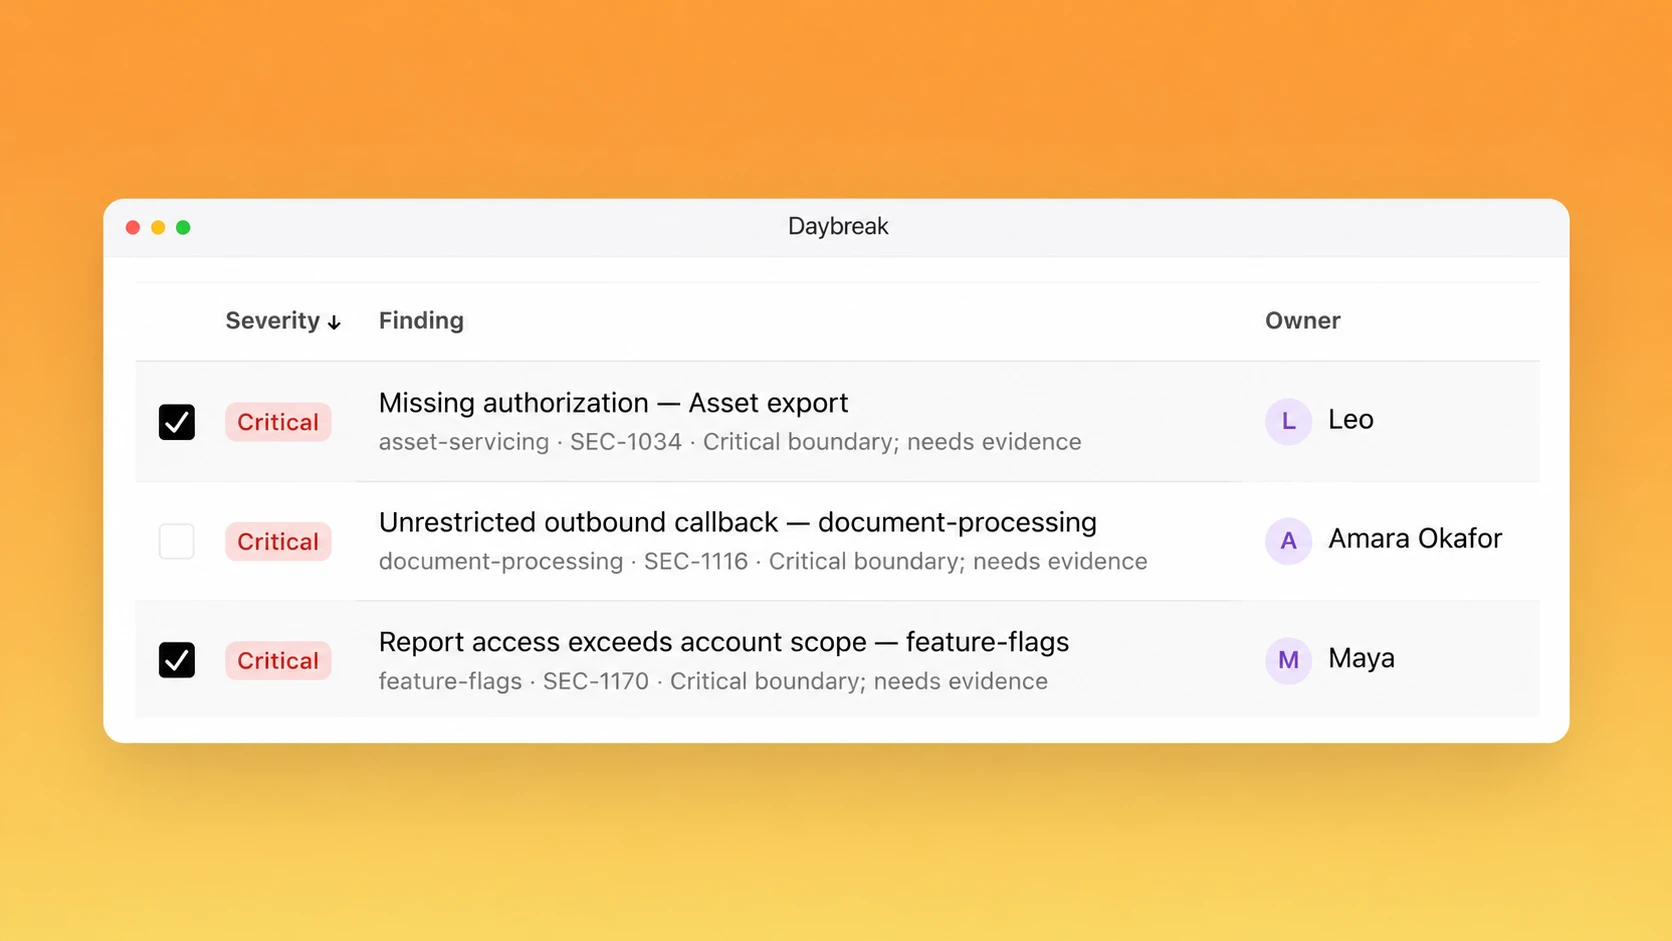
Kurkite agentinius ciklus, kad ištirtumėte radinius, nustatytumėte rizikos prioritetus ir parengtumėte pataisas, kurias jūsų komanda galės peržiūrėti.
Apsaugokite kodą su priemonėmis, kurias jau naudojate
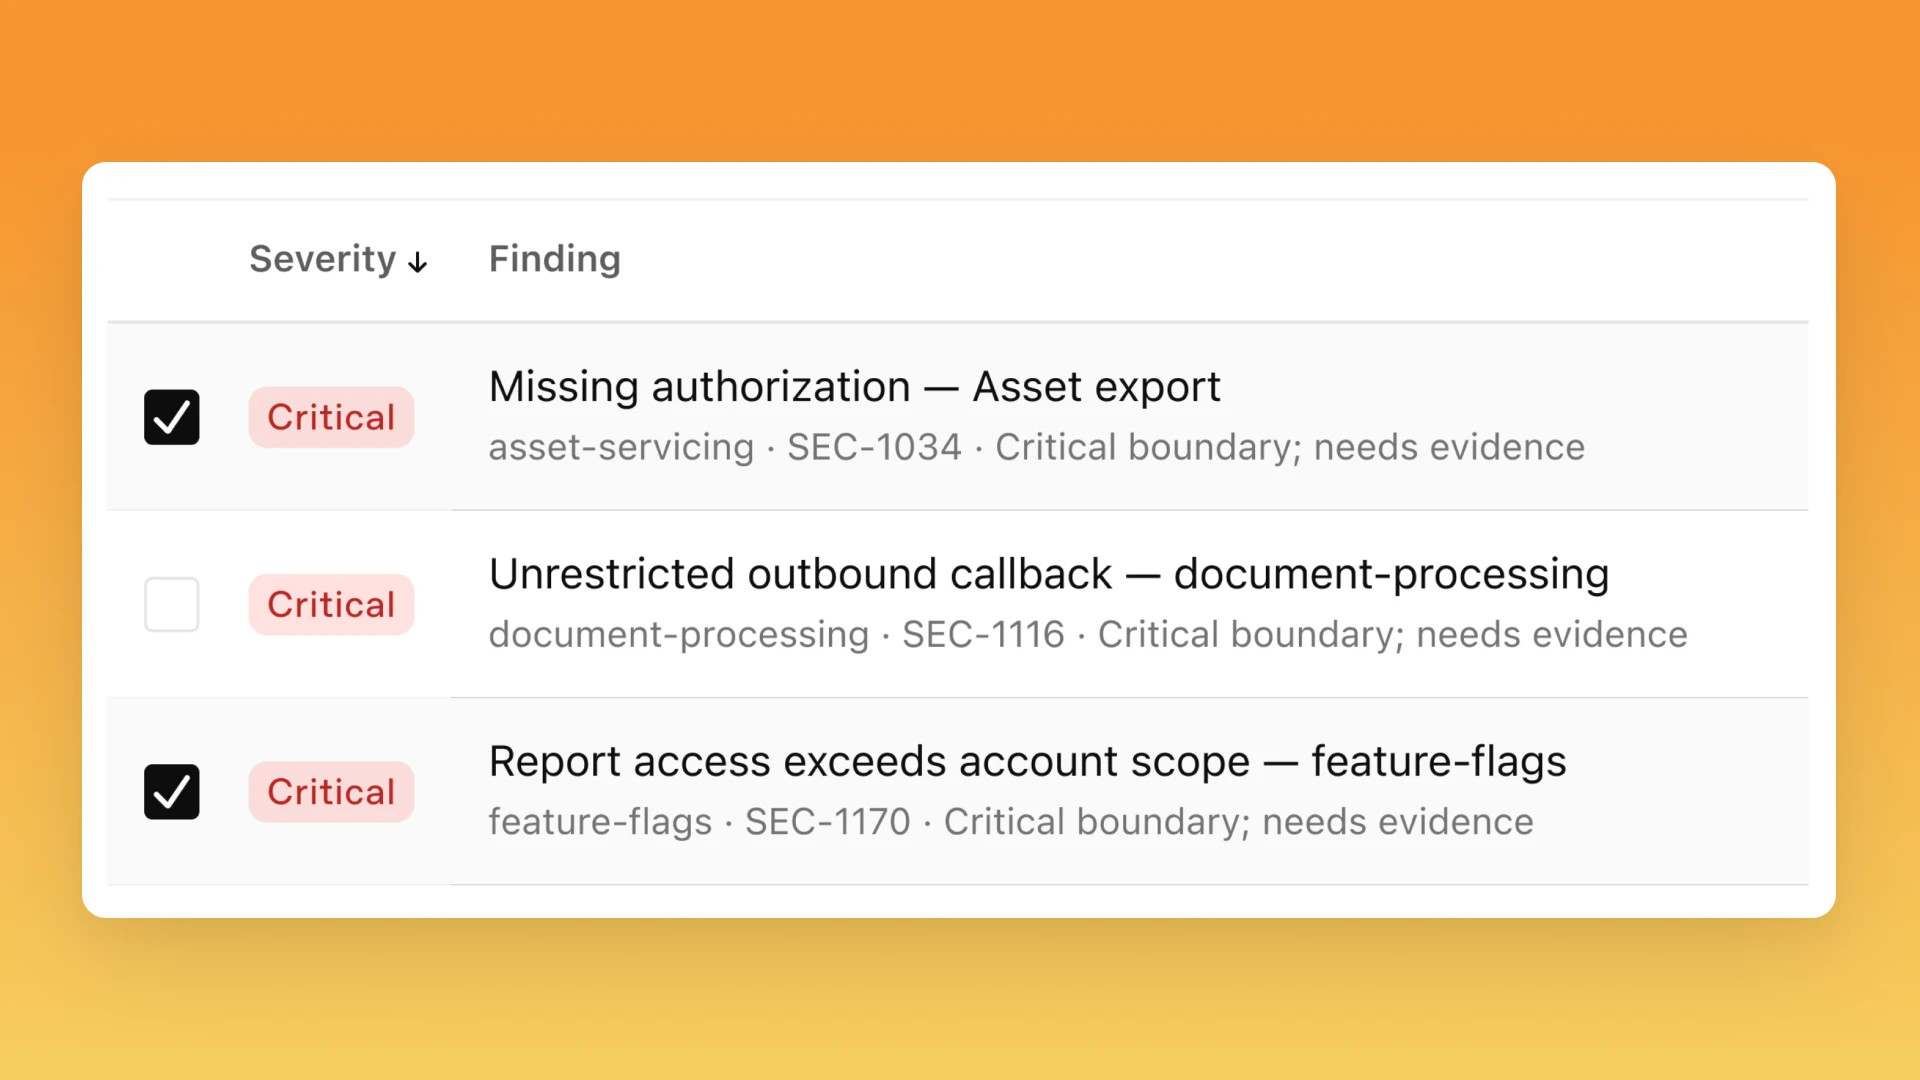
Daybreak Defense Factory
Pereikite nuo radinių prie pataisų vienu mygtuko paspaudimu. Visos nuskaitymo ir pataisų diegimo darbo eigos vykdomos nuotoliniu būdu.
„Daybreak“ įskiepis
Nuskaitykite kodą ir kurkite pataisas tiesiogiai „Codex“ aplinkoje – nuskaitymai vykdomi, o radiniai saugomi vietoje.
PR peržiūra
Sumažinkite riziką vėl įterpti pažeidžiamumų tikrindami „pull request“ užklausas.
Sudedamosios nuolatinės gynybos dalys
Codex Security CLI
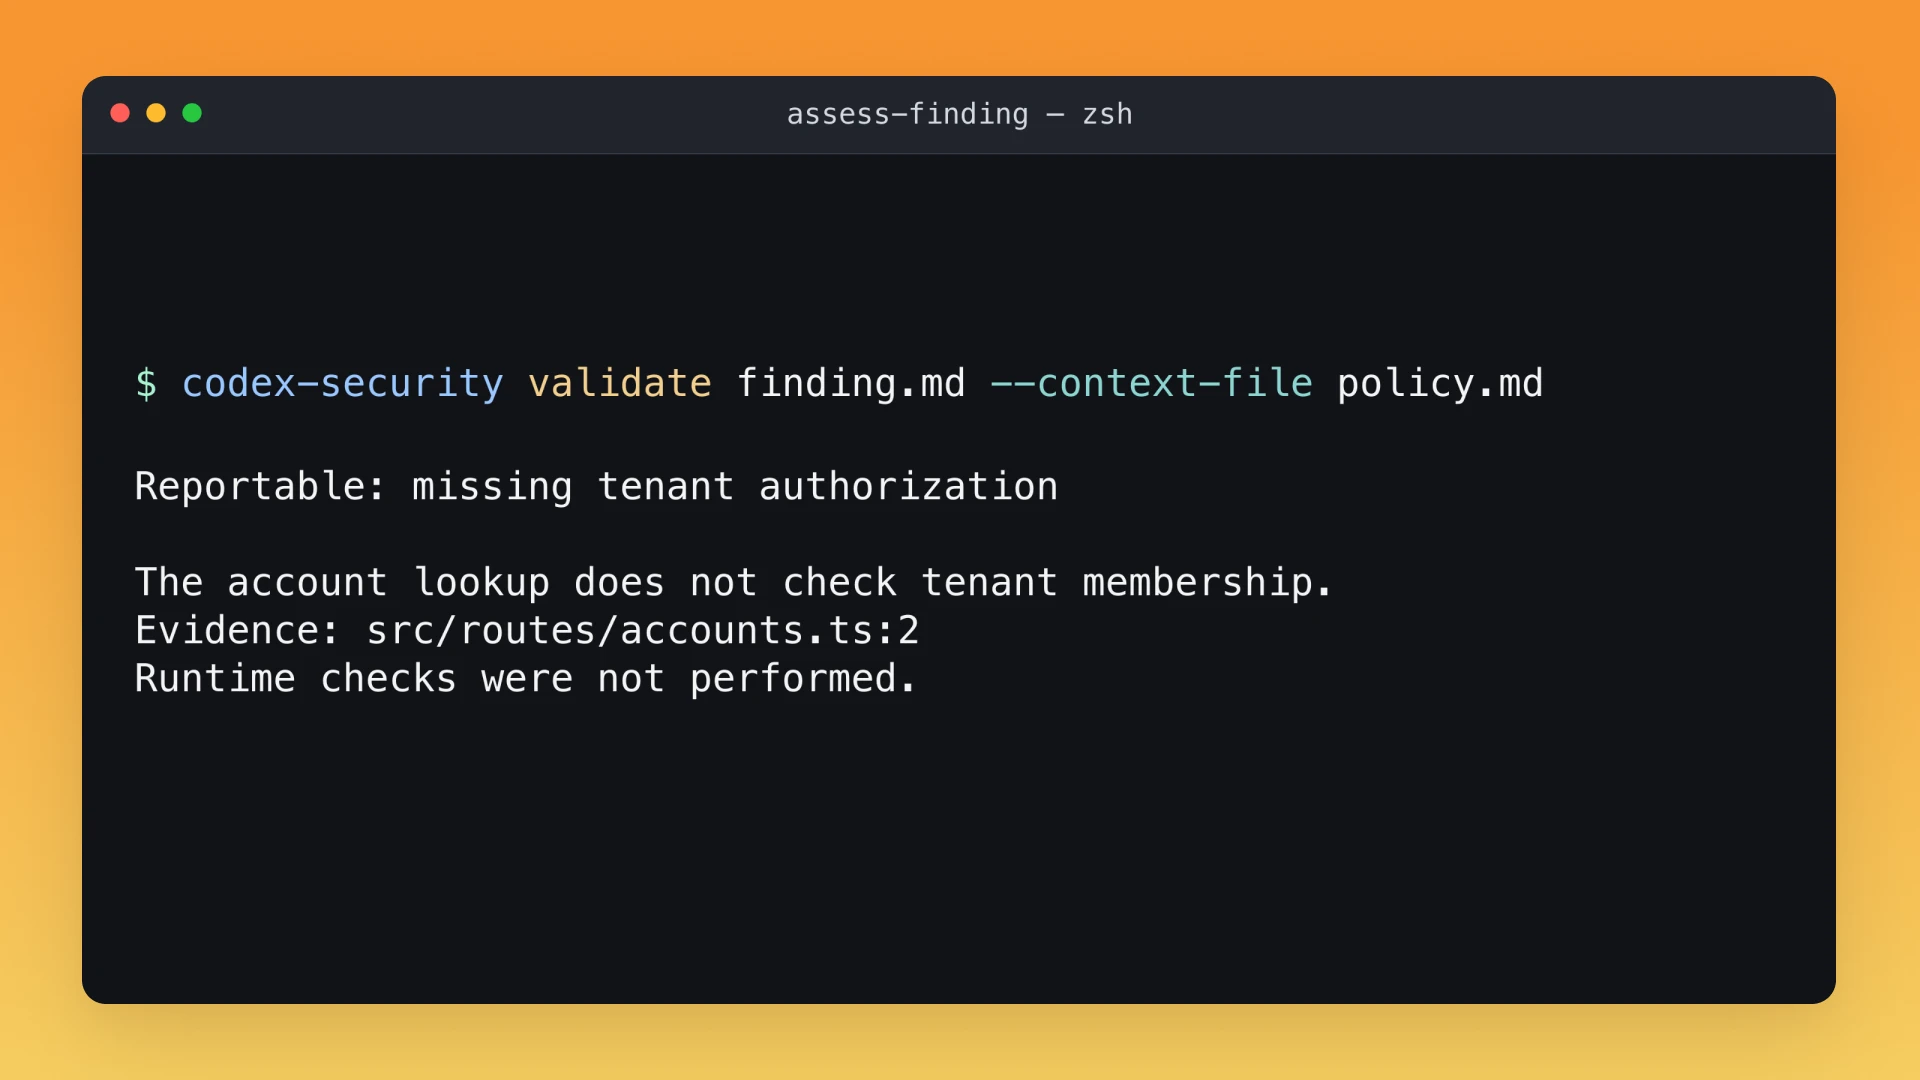
Nuskaitykite kodą arba pakeitimus savo terminale. Įtraukite radinius, aprėpties ataskaitas ir pagrindžiančius įrodymus į savo kūrimo darbo eigą.
Saugumo nuskaitymai CI aplinkoje
Vykdykite „Codex Security CLI“ savo CI procese kartu su esamomis patikromis.
Codex Security SDK
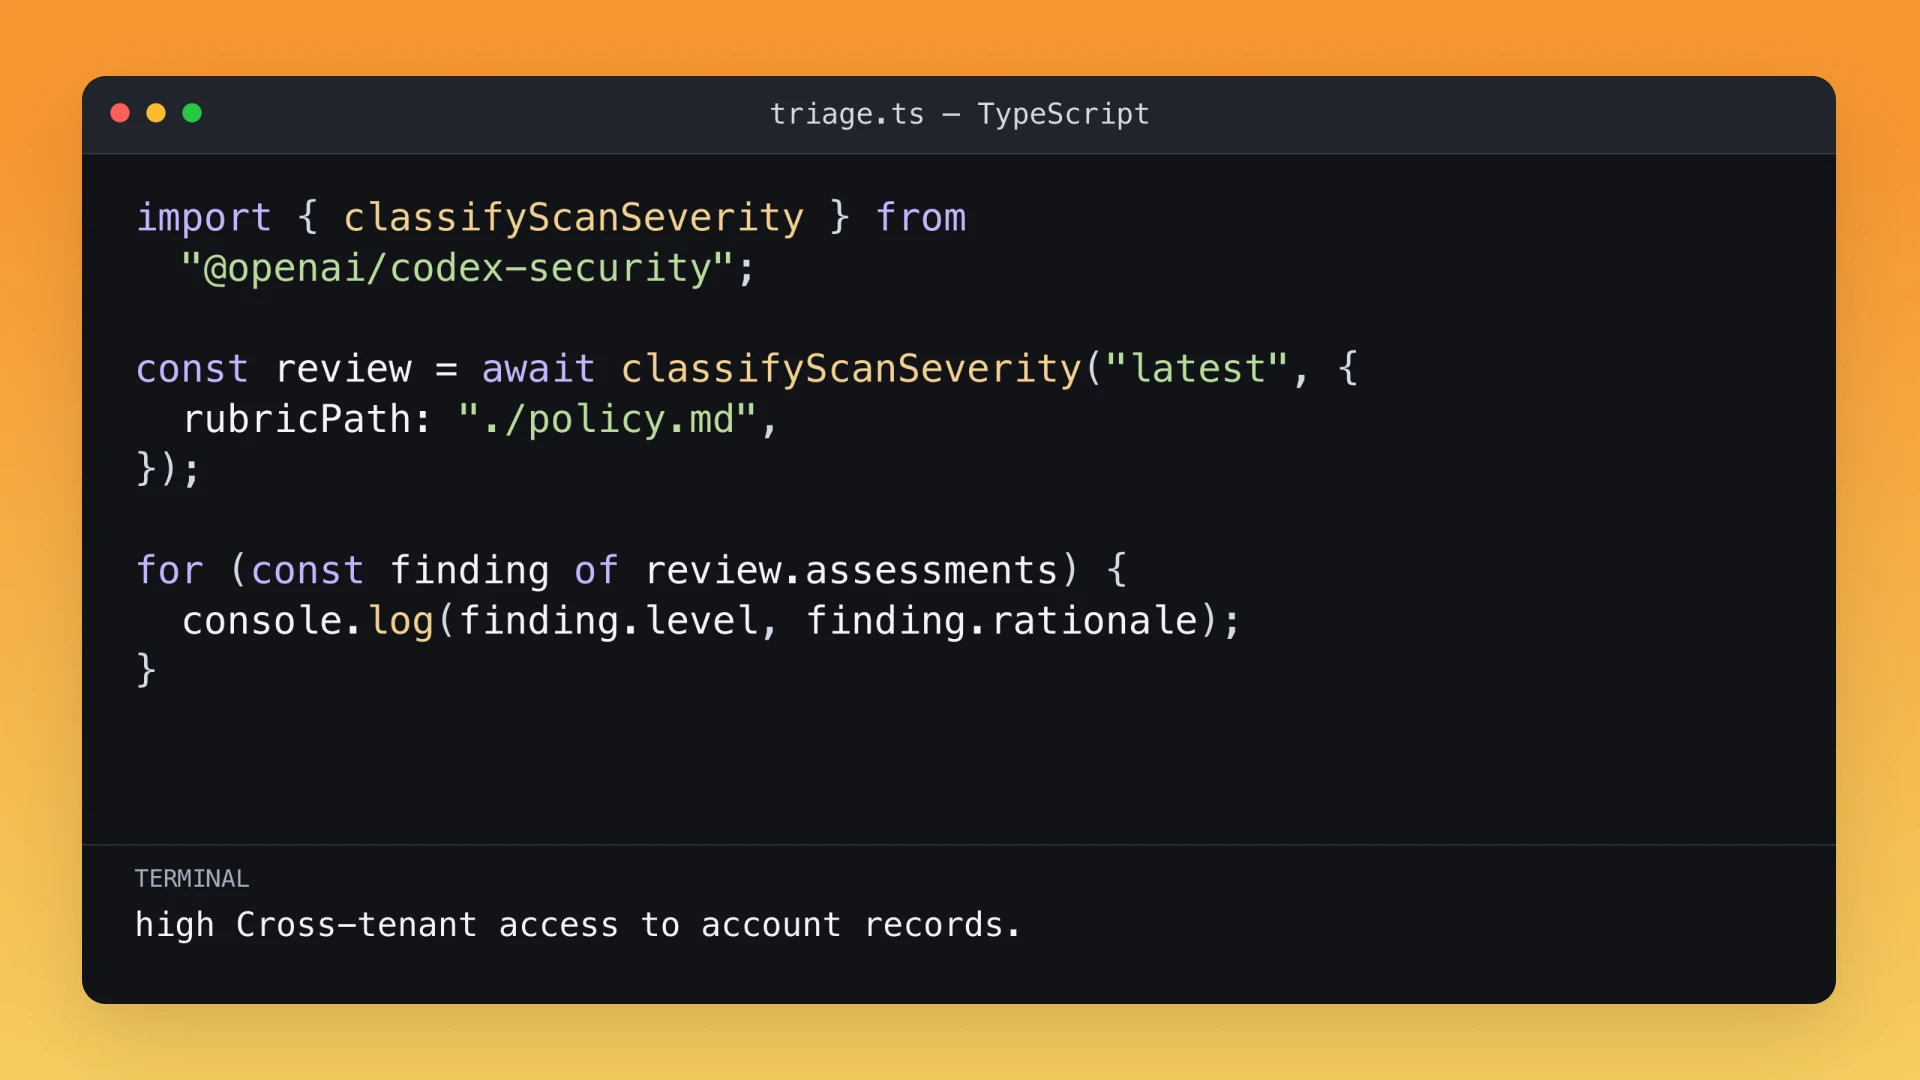
Integruokite saugumo nuskaitymus į „TypeScript“ programas ir gaukite susistemintus radinius, aprėpties duomenis bei nuskaitymo artefaktus.
„OpenAI“ API
Kurkite pasirinktines saugumo darbo eigas naudodami „OpenAI“ modelius kartu su savo priemonėmis ir kontekstu.