Kiberdrošība tehnoloģiju priekšgalā
Galvenā uzruna tiešraidē par to, kas gaidāms kiberaizsardzībā. 12. novembrī plkst. 10.00 pēc Klusā okeāna laika (PT).
Robežšķirtnes intelekts kiberdrošībai
Atrodi ievainojamības, pārbaudi aizsardzības mehānismus un ātrāk izstrādā labojumus, izmantojot robežšķirtnes modeļus un aģentus.
Kiberaizsardzībai vajadzīgs jauns rīcības plāns
Ar mākslīgā intelekta (MI) palīdzību uzbrucēji ātrāk atrod un izmanto ievainojamības. Kiberaizsardzības speciālisti vēl var apsteigt uzbrucējus, taču laika tam paliek arvien mazāk.
Tagad ir īstais laiks nodrošināt nepārtrauktu aizsardzību.
Izmanto mākslīgo intelektu visā savā kiberdrošības programmā
Piekļūsti kiberdrošības modeļiem, izmantojot Daybreak
Daybreak nodrošina apstiprinātiem lietotājiem piekļuvi kiberdrošības modeļiem. Izmanto Blue kiberaizsardzības darbplūsmām un Red – padziļinātām pārbaudēm, kuru veikšanai saņemta atļauja.

Daybreak Blue

Daybreak Red
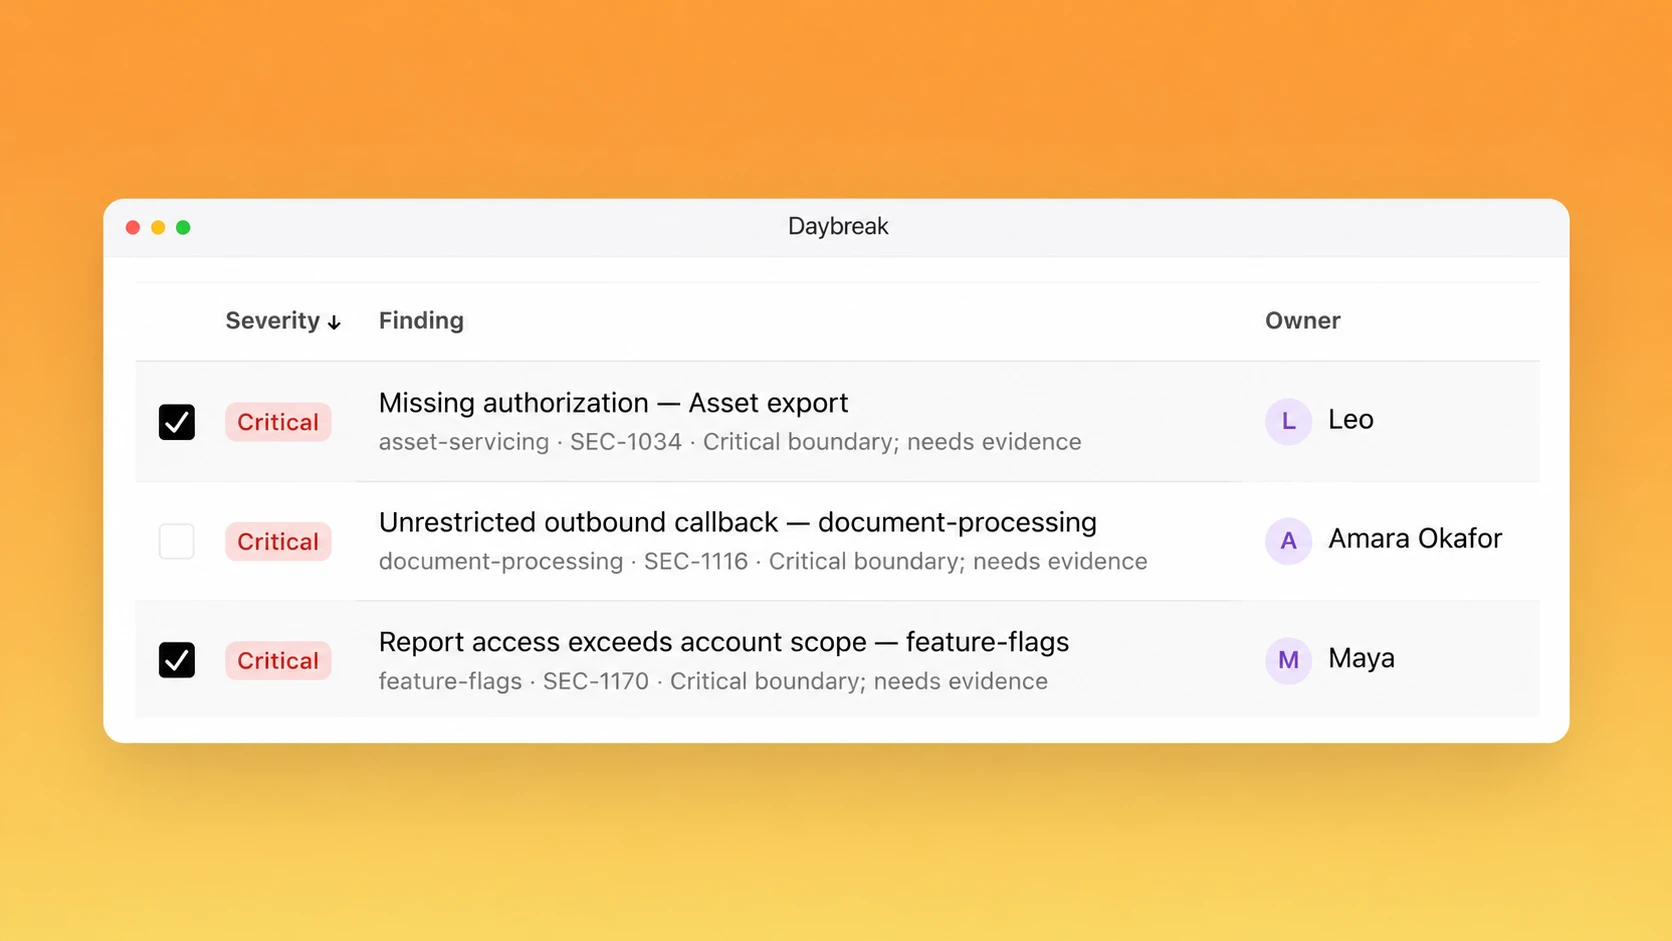
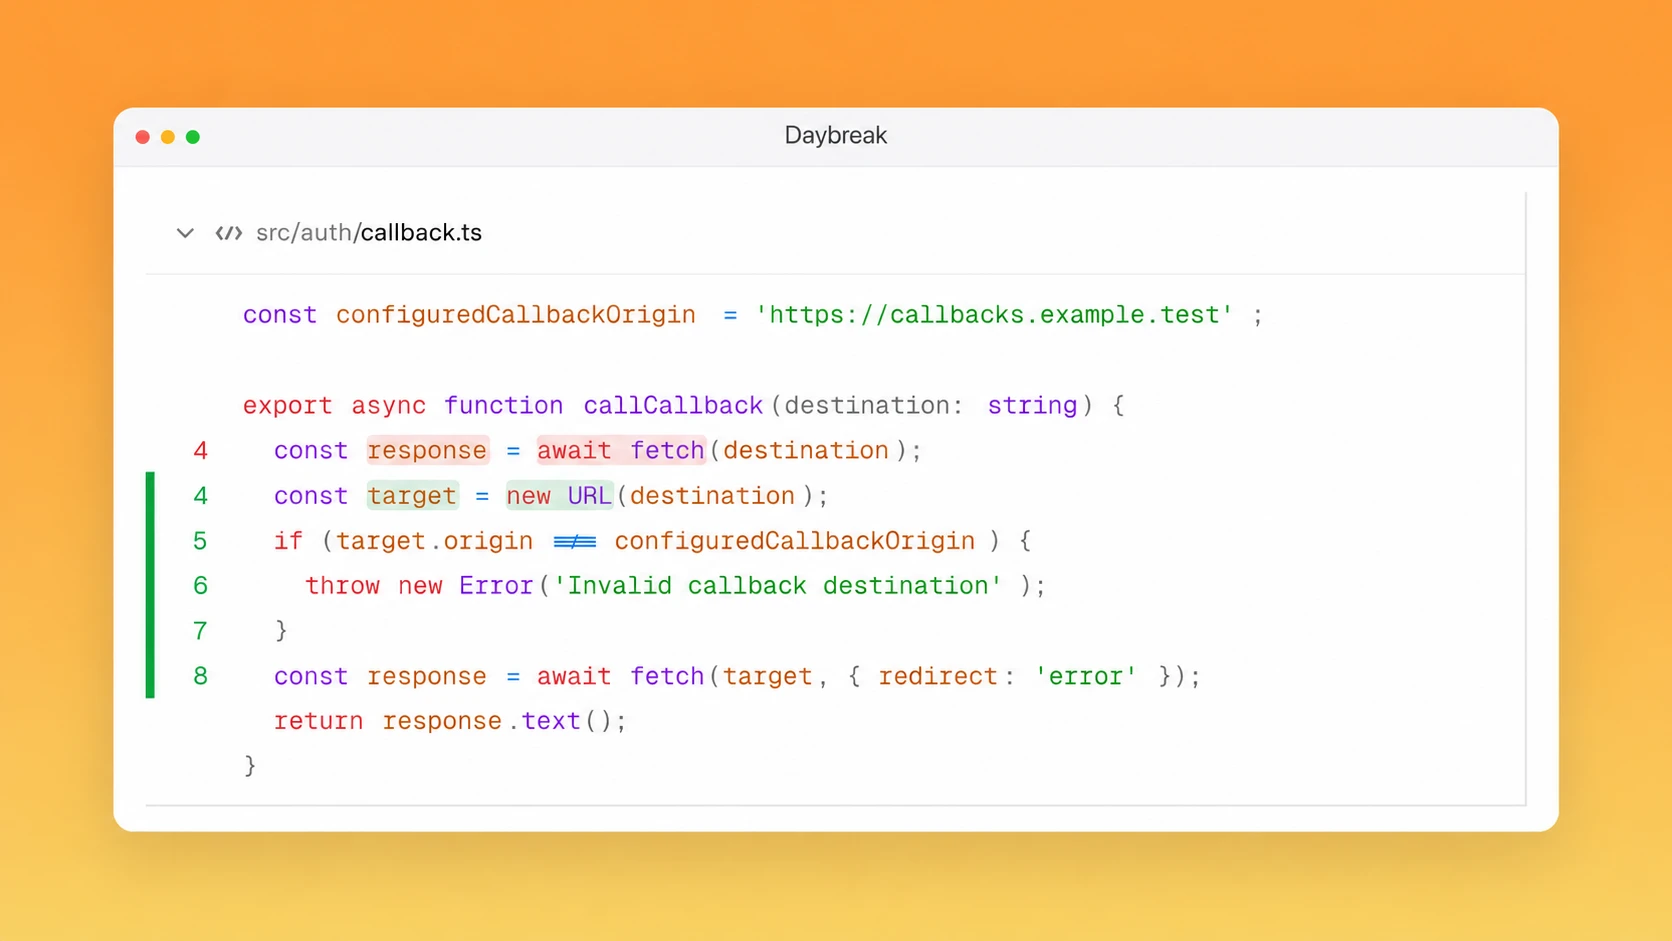
No ievainojamību atklāšanas līdz pārbaudītiem labojumiem
Veido aģentu darbības ciklus, lai izpētītu konstatētās problēmas, sakārtotu riskus pēc prioritātes un sagatavotu labojumus, ko tava komanda var pārskatīt.
Nodrošini koda drošību rīkos, ko jau izmanto
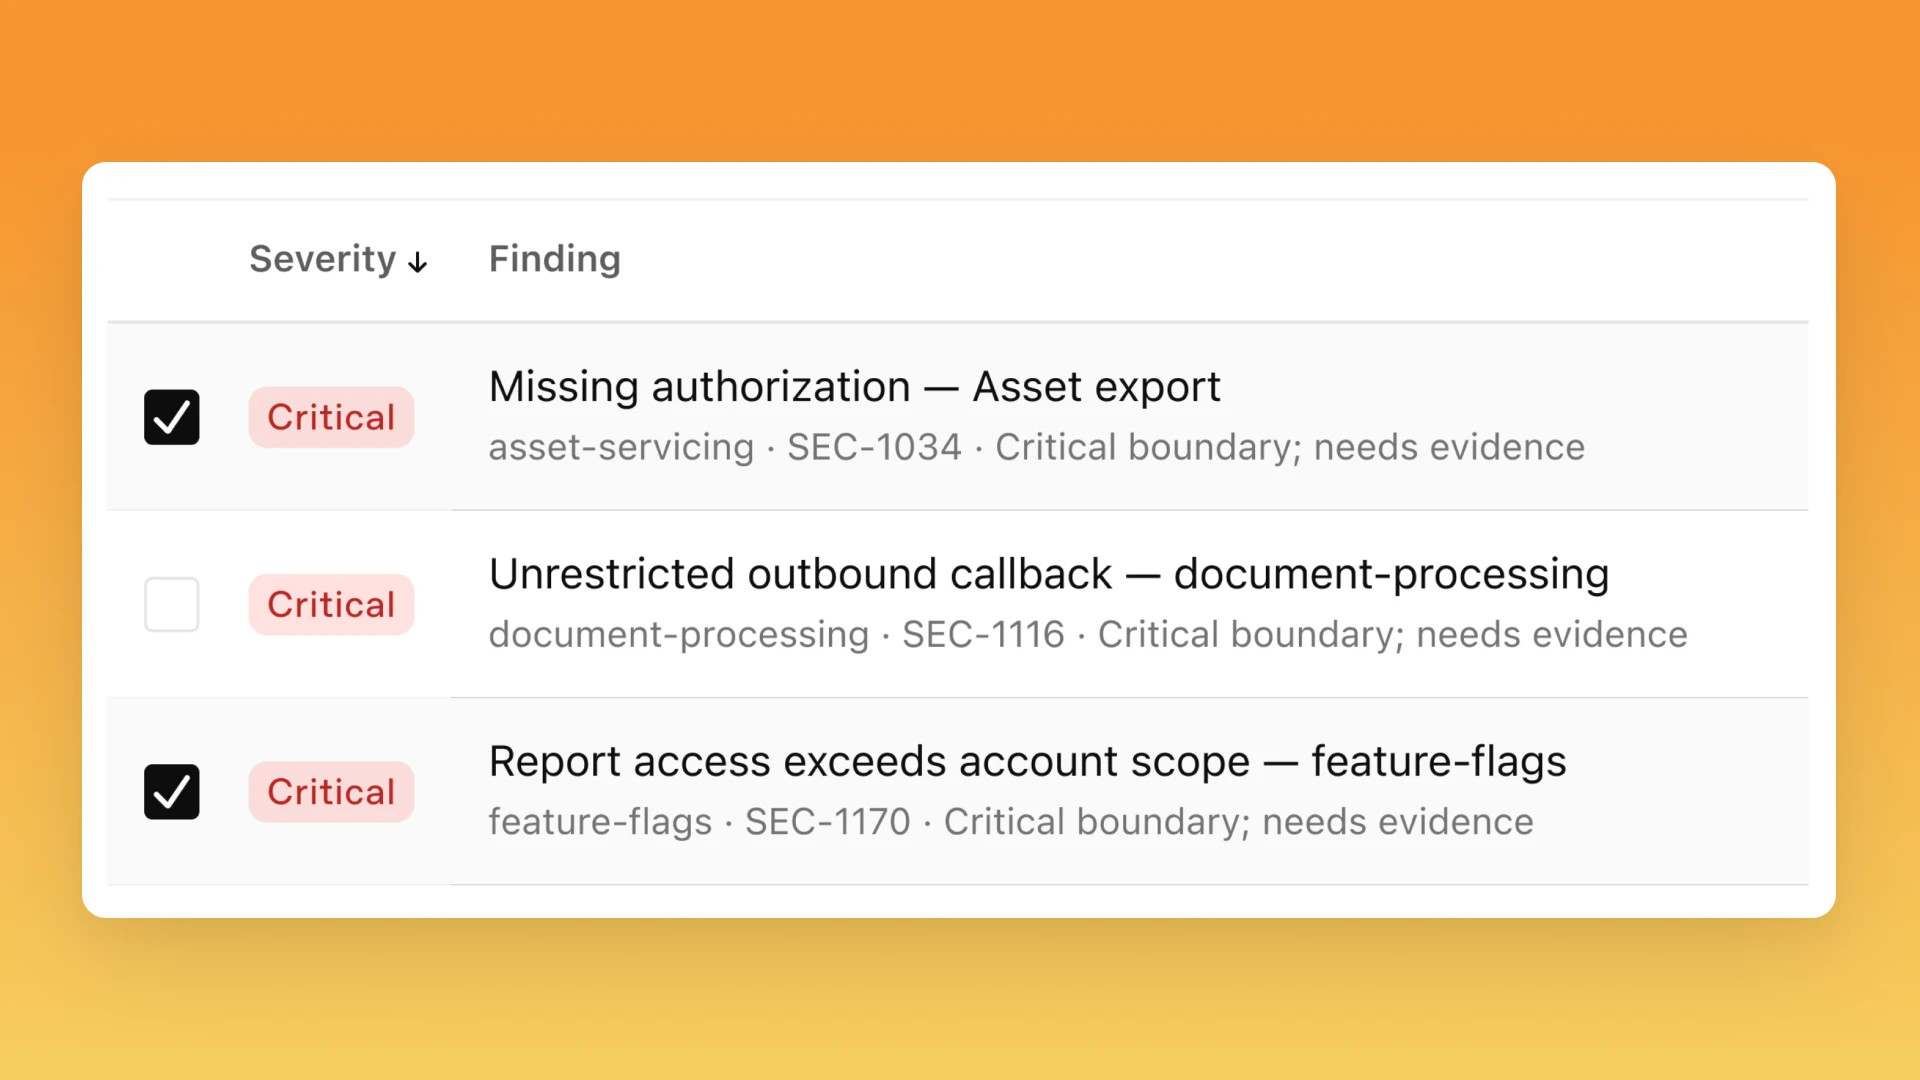
Daybreak Defense Factory
No konstatētās problēmas līdz tās labojumam – ar vienu pogas spiedienu. Gan skenēšana, gan labojumu sagatavošanas darbplūsmas notiek attālināti.
Daybreak spraudnis
Skenē kodu un veido labojumus tieši Codex vidē. Gan skenēšana, gan rezultātu saglabāšana notiek lokāli.
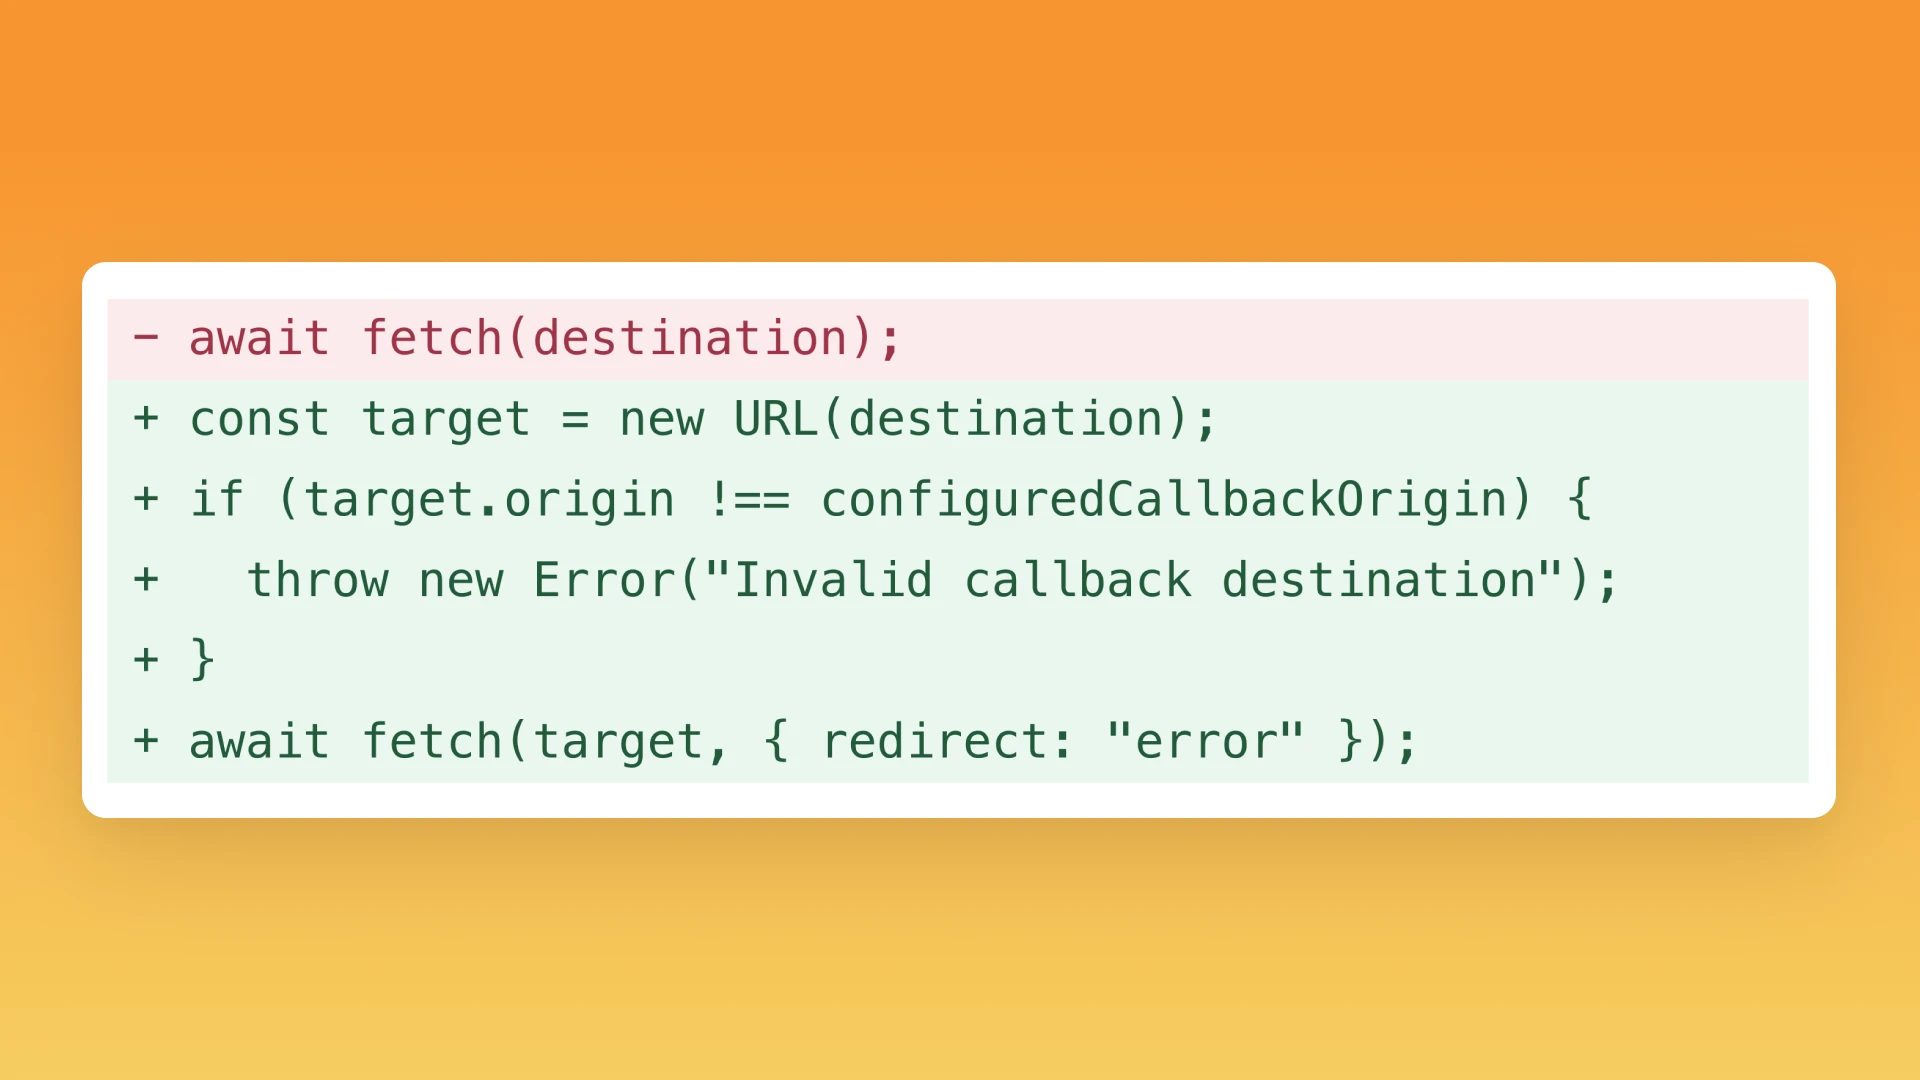
Pull request (PR) pārskatīšana
Pārbaudi pull request, lai mazinātu risku, ka kodā atkal parādīsies ievainojamības.
Nepārtrauktas aizsardzības pamatelementi
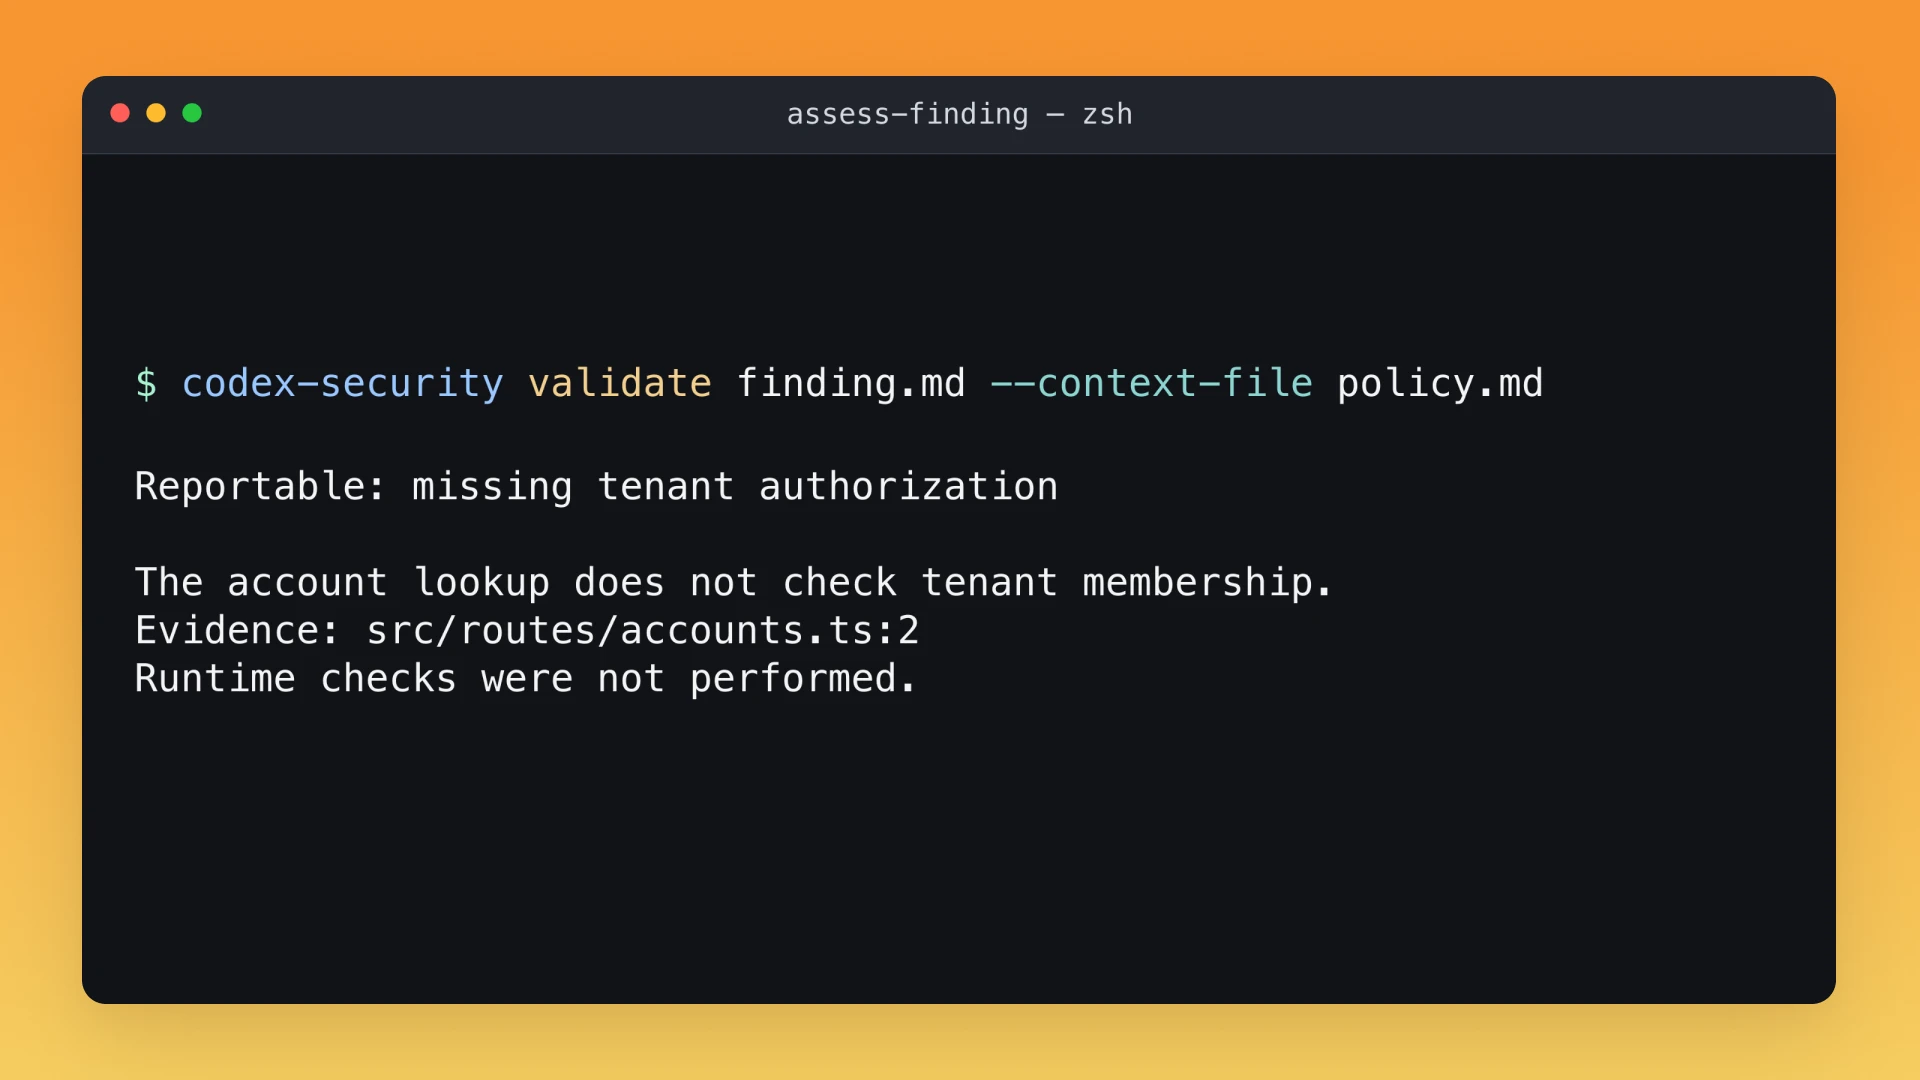
Codex Security CLI
Skenē kodu vai koda izmaiņas terminālī. Iekļauj izstrādes darbplūsmā informāciju par konstatētajām problēmām, pārskatus par skenēšanas pārklājumu un pierādījumus, kas pamato konstatējumus.
Drošības skenējumi nepārtrauktās integrācijas (CI) vidē
Palaid rīku Codex Security CLI savā nepārtrauktās integrācijas (CI) konveijerā līdztekus esošajām pārbaudēm.
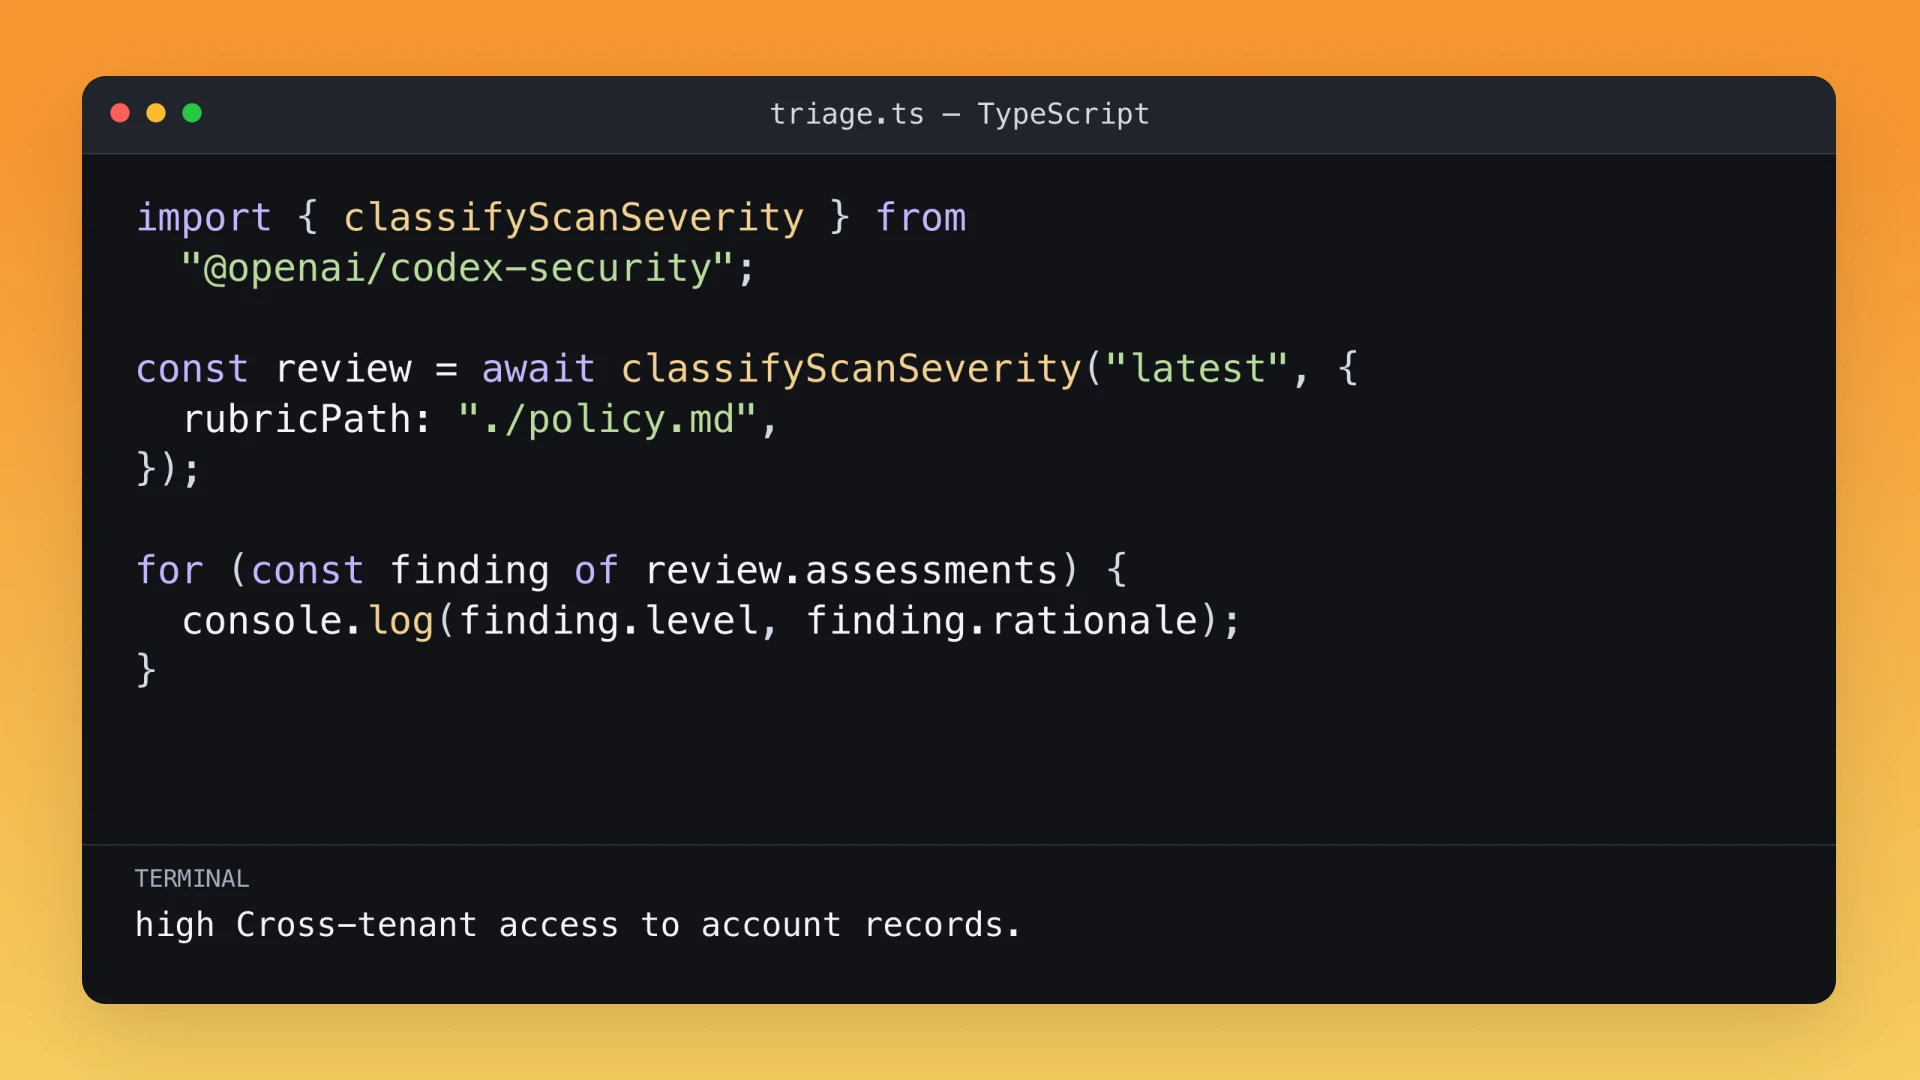
Codex Security SDK
Iekļauj drošības skenēšanu TypeScript lietojumprogrammās un iegūsti strukturētus pārbaužu rezultātus, datus par skenēšanas pārklājumu un skenēšanas artefaktus.
OpenAI API
Izveido pielāgotas drošības darbplūsmas, izmantojot OpenAI modeļus, kā arī savus rīkus un kontekstu.