Сајбер на границата
Главно обраќање во живо за следната ера на сајберодбрана. 12 ноември, 10:00 ч. по пацифичко време.
Најнапредна интелигенција за сајбербезбедност
Откријте ранливости, тестирајте ја одбраната и побрзо развивајте поправки со најнапредни модели и агенти.
На сајберодбраната ѝ треба нова стратегија
ВИ го забрзува начинот на кој напаѓачите ги откриваат и искористуваат ранливостите. Бранителите сега можат да бидат чекор понапред, но временскиот прозорец им се стеснува.
Сега е време одбраната да стане континуирана.
Ставете ја вештачката интелигенција да работи во целата ваша безбедносна програма
Пристапете до моделите за сајбербезбедност преку Daybreak
Daybreak овозможува одобрен пристап за работа во сајбербезбедноста. Користете го Blue за одбранбени задачи, а Red за напредно, овластено тестирање.

Daybreak Blue

Daybreak Red
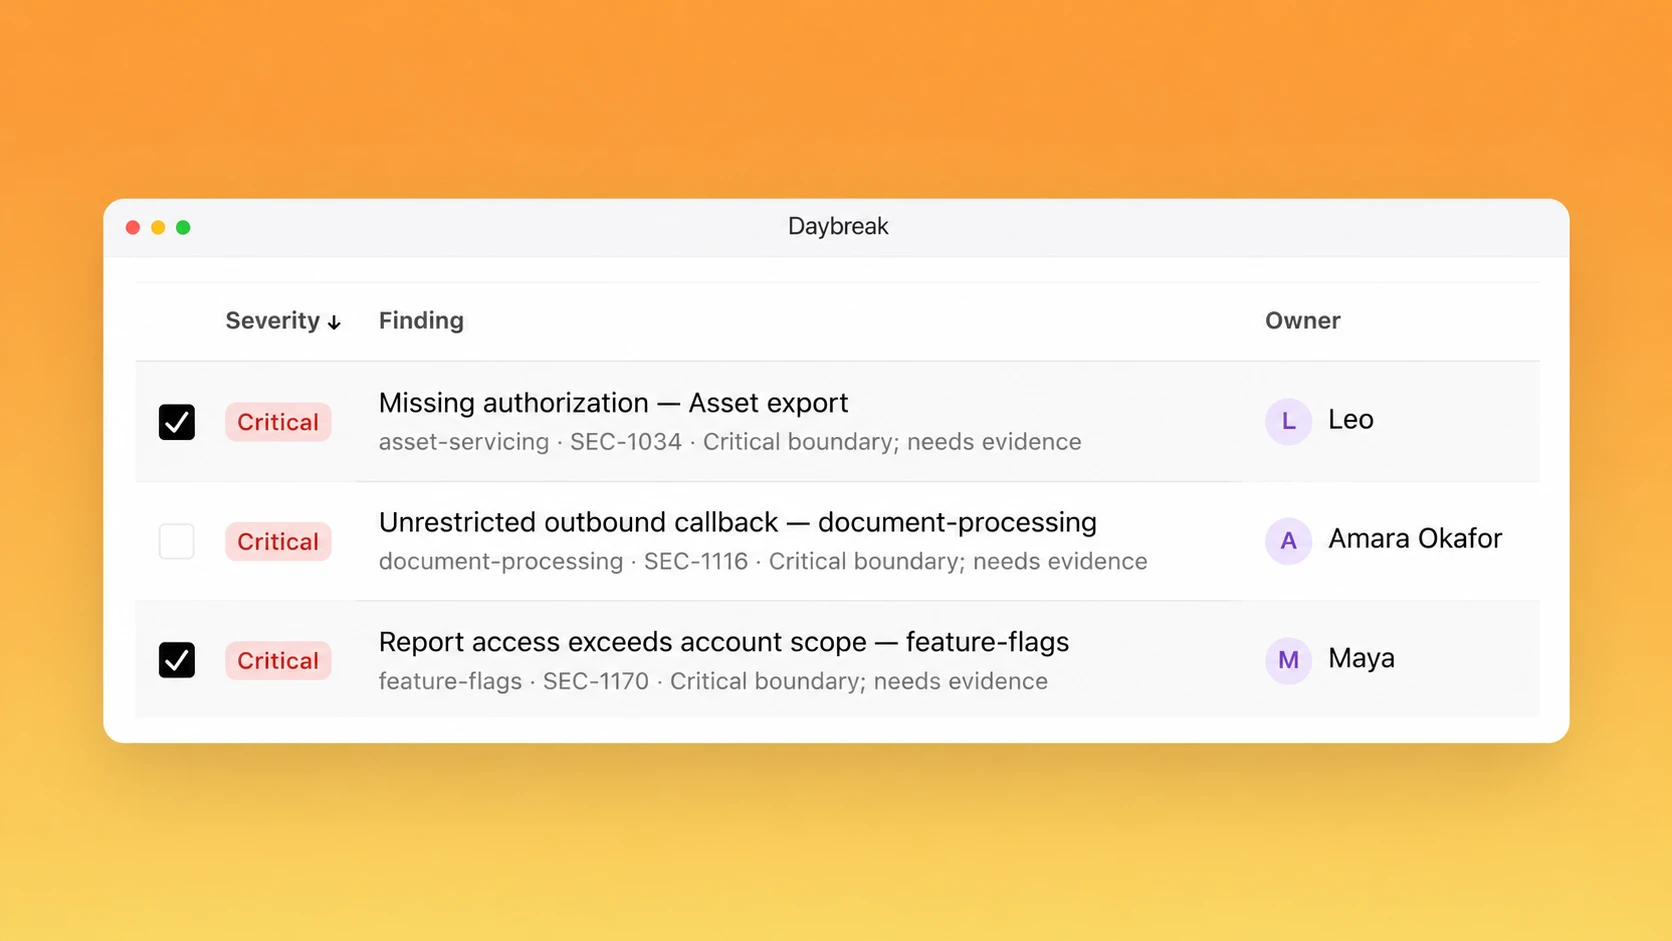
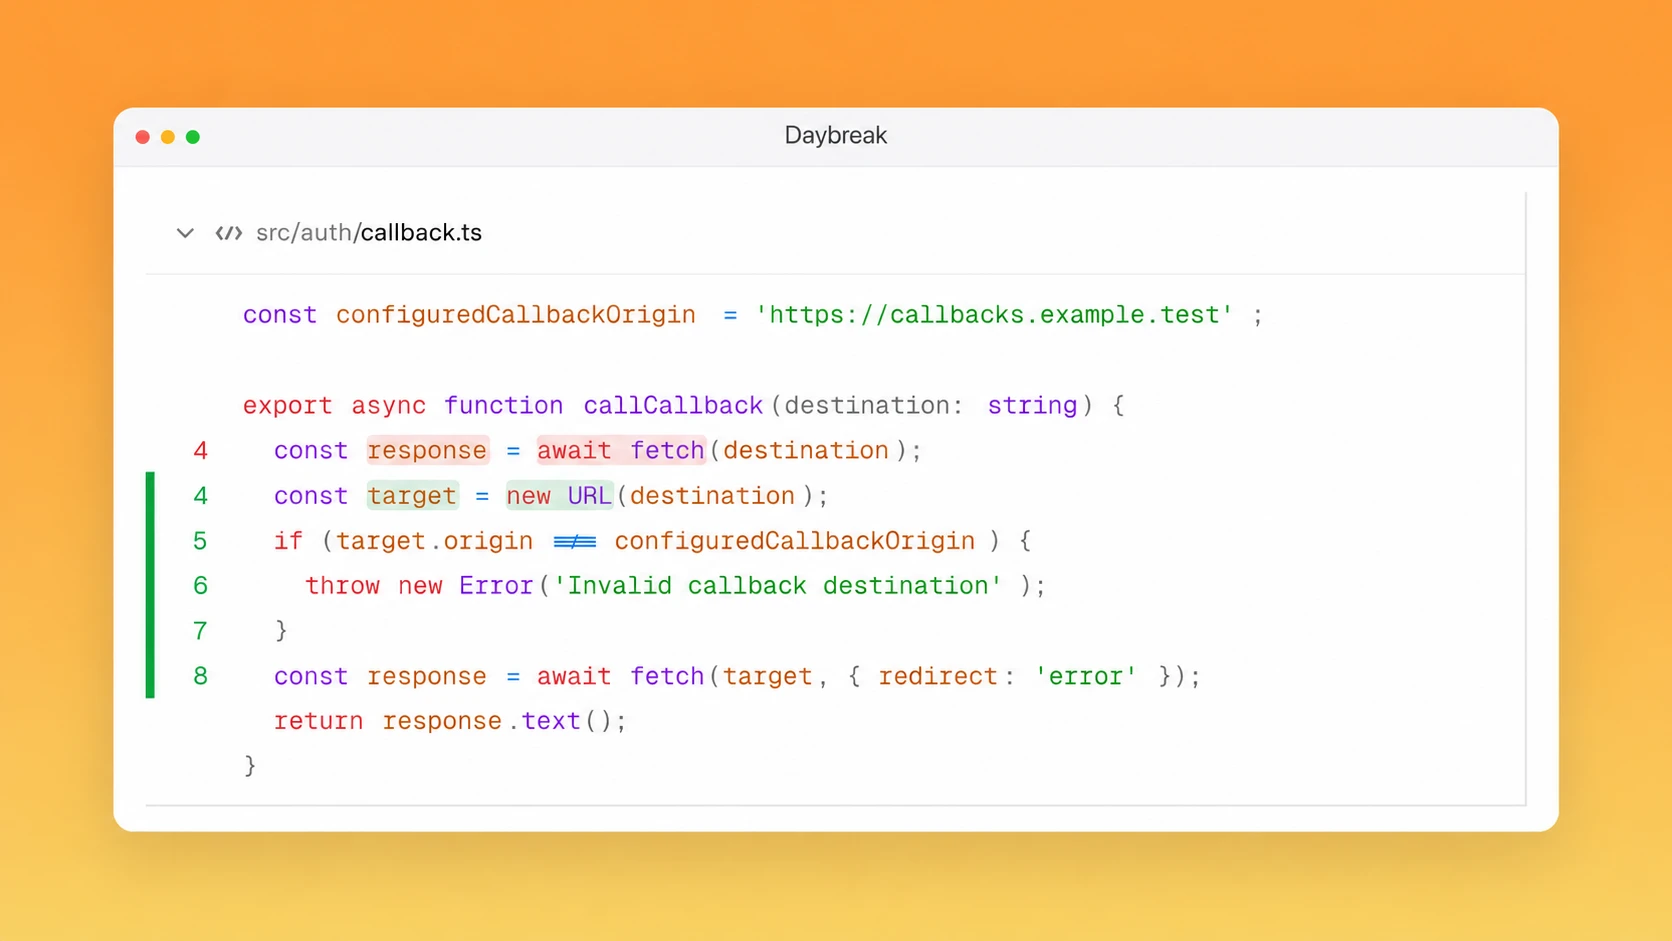
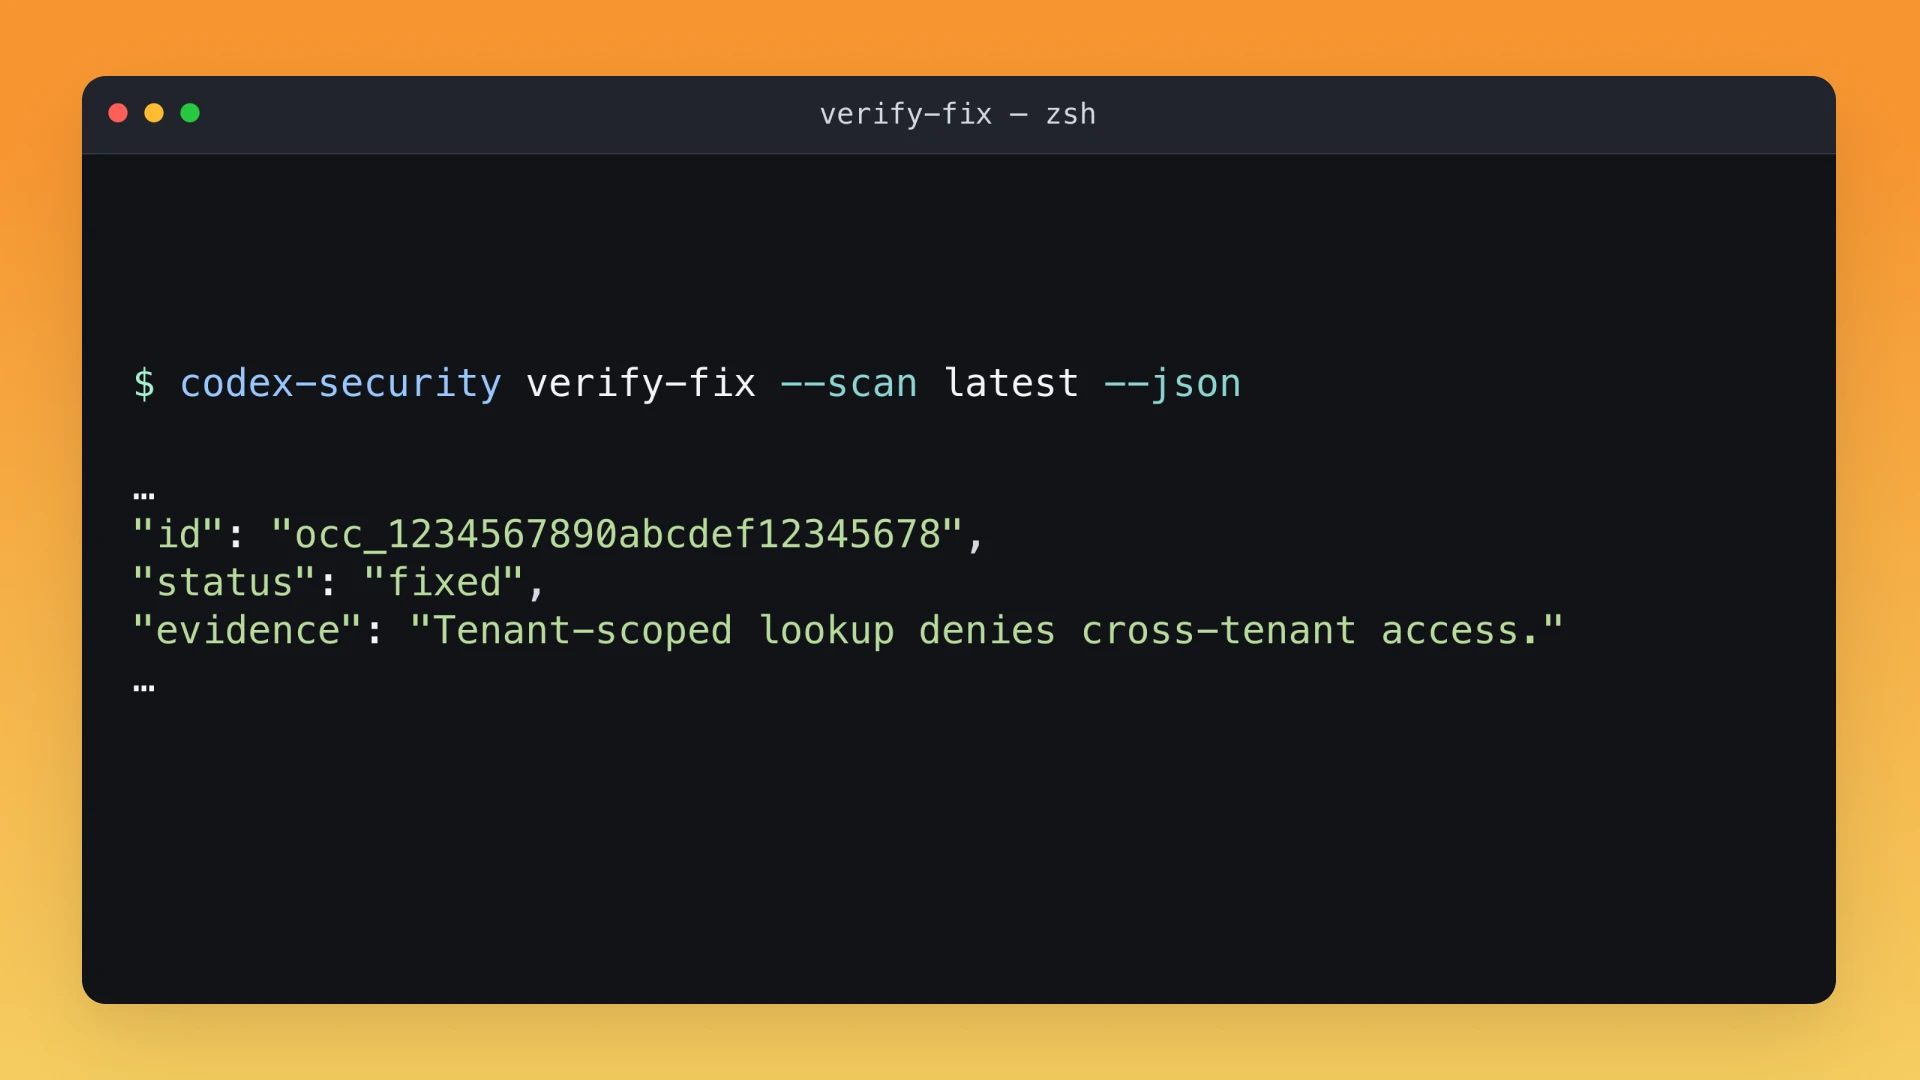
Од откривање ранливости до потврдени поправки
Изградете агентски циклуси за истражување на наодите, утврдување на приоритетите на ризиците и подготовка на поправки што тимот може да ги прегледа.
Заштитете го кодот во алатките што веќе ги користите
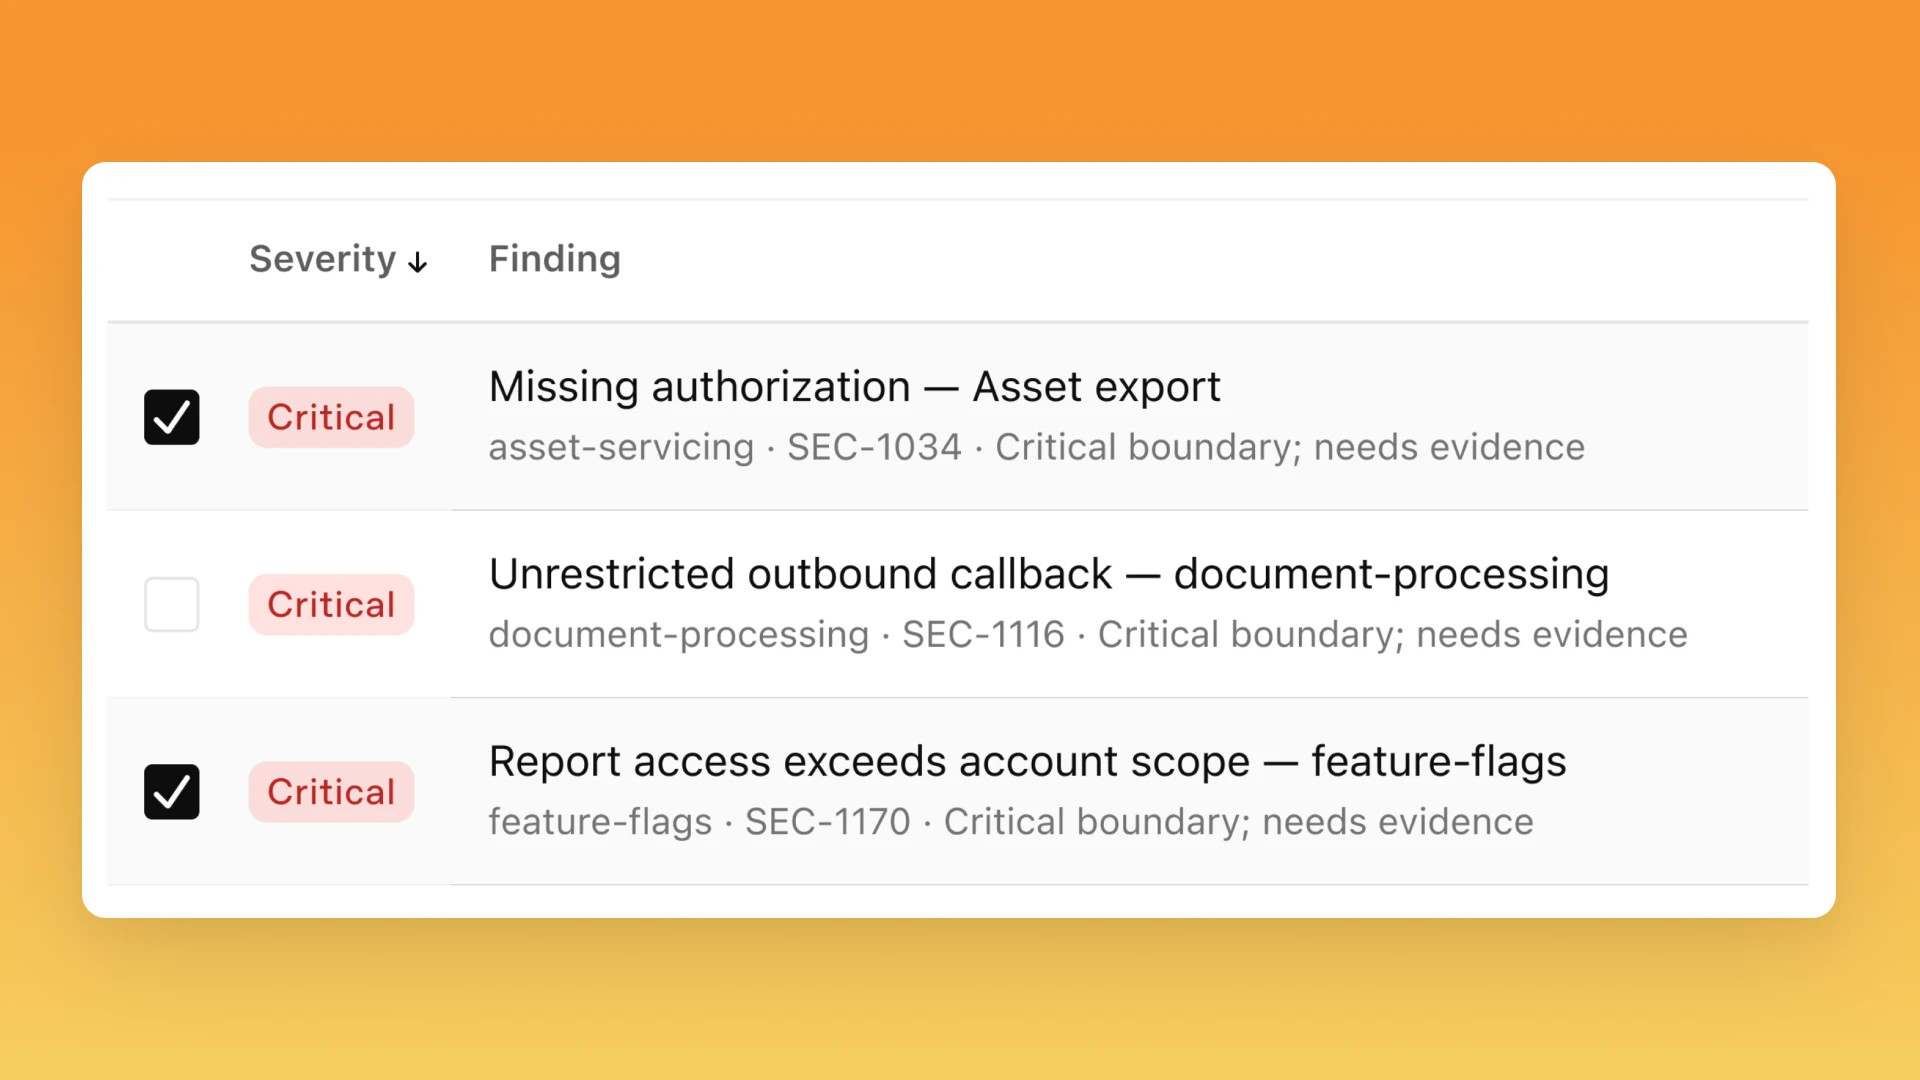
Daybreak Defense Factory
Преминете од наоди до поправки со едно притискање на копче. Скенирањата и процесите за примена на закрпи се извршуваат целосно од далечина.
Daybreak приклучок
Скенирајте и креирајте закрпи директно во Codex, додека се извршуваат скенирањата, а наодите се зачувуваат локално.
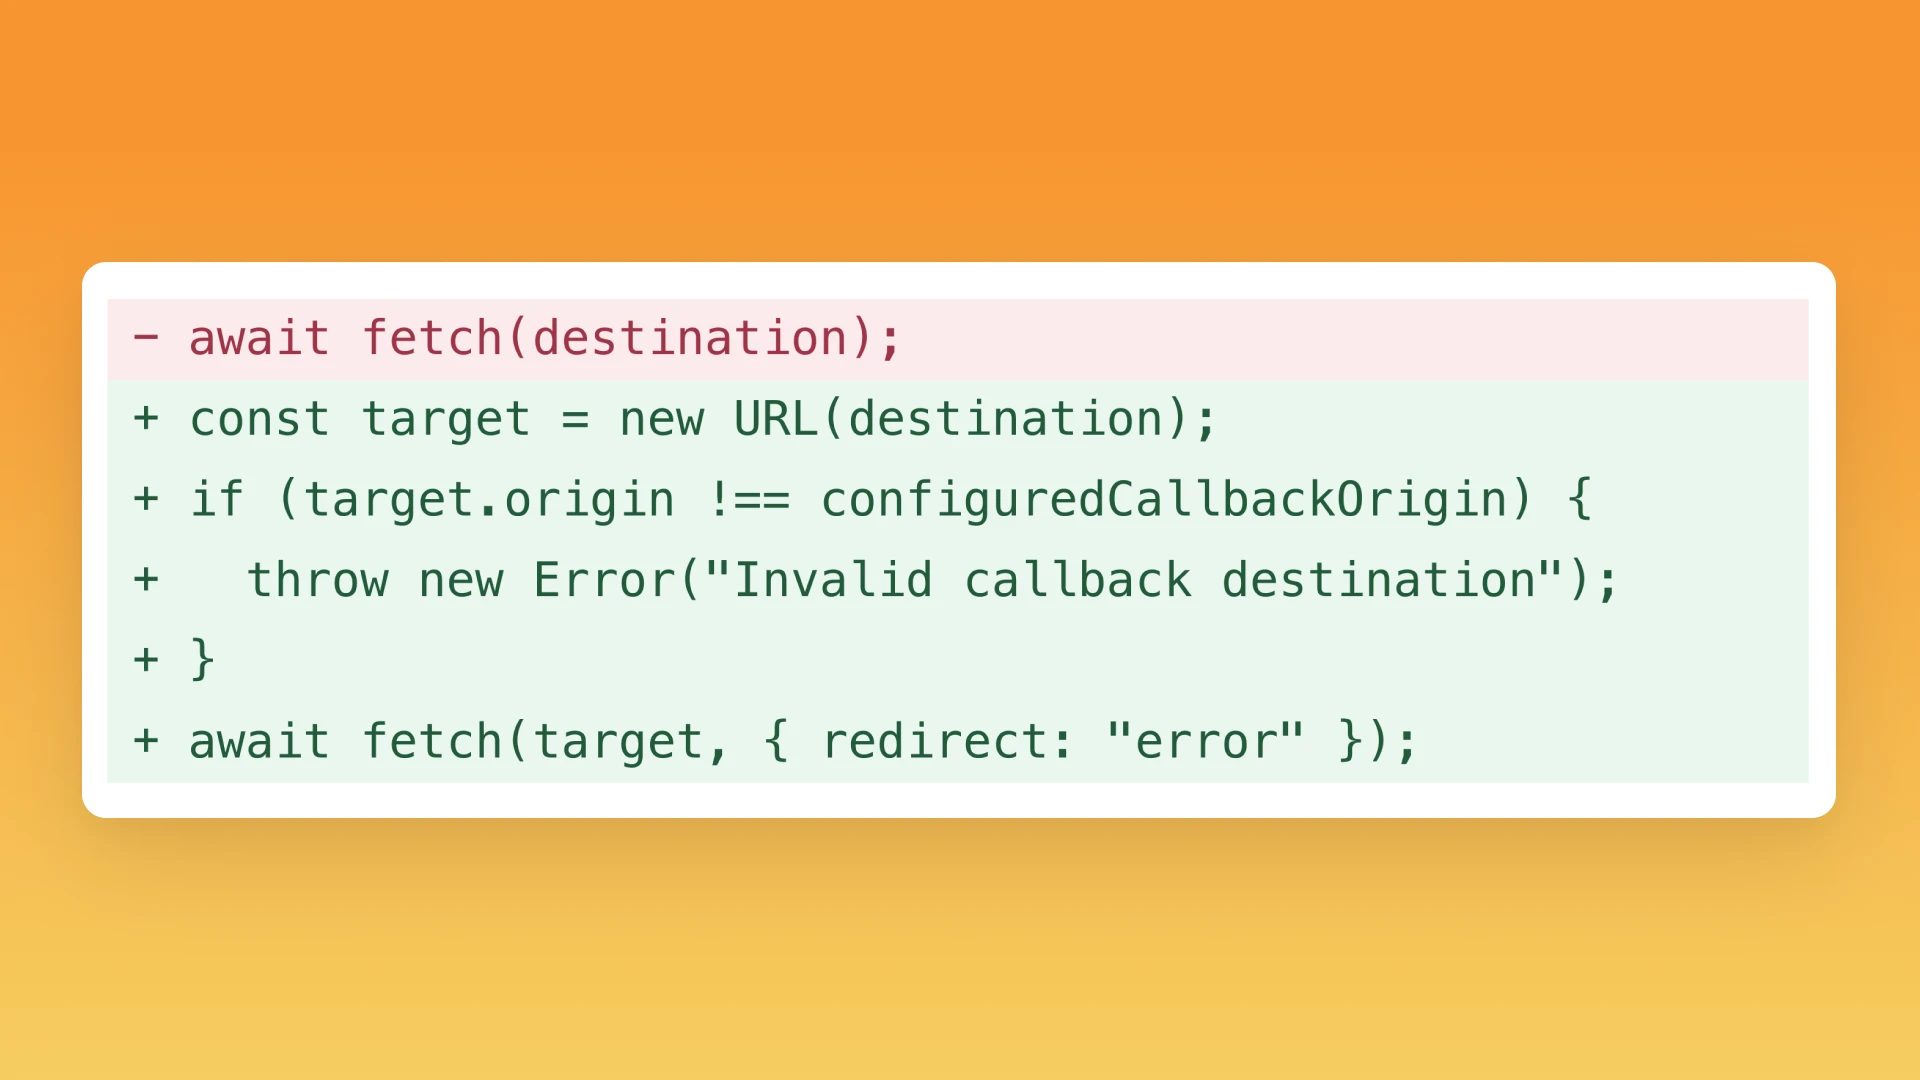
Преглед на барањето за повлекување (PR)
Намалете го ризикот од повторно внесување ранливости со проверка на pull requests.
Основни елементи за континуирана одбрана
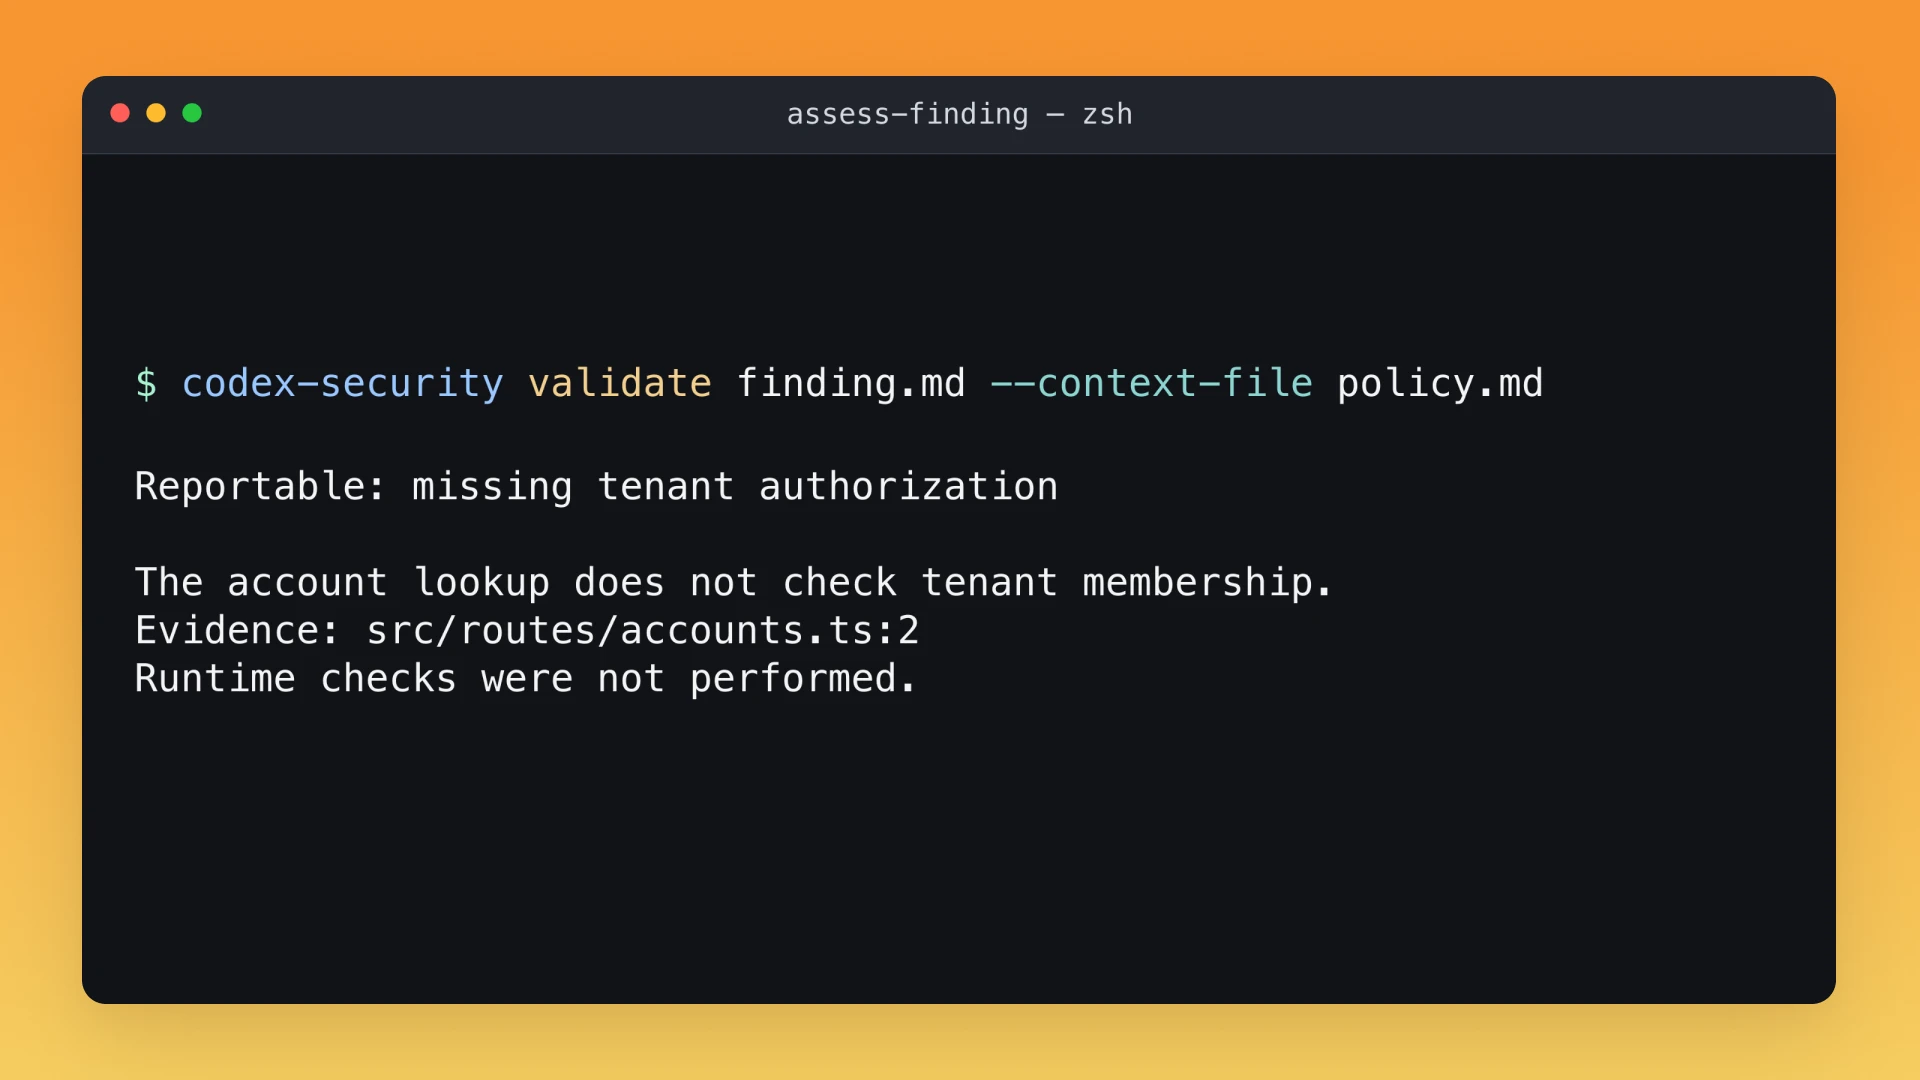
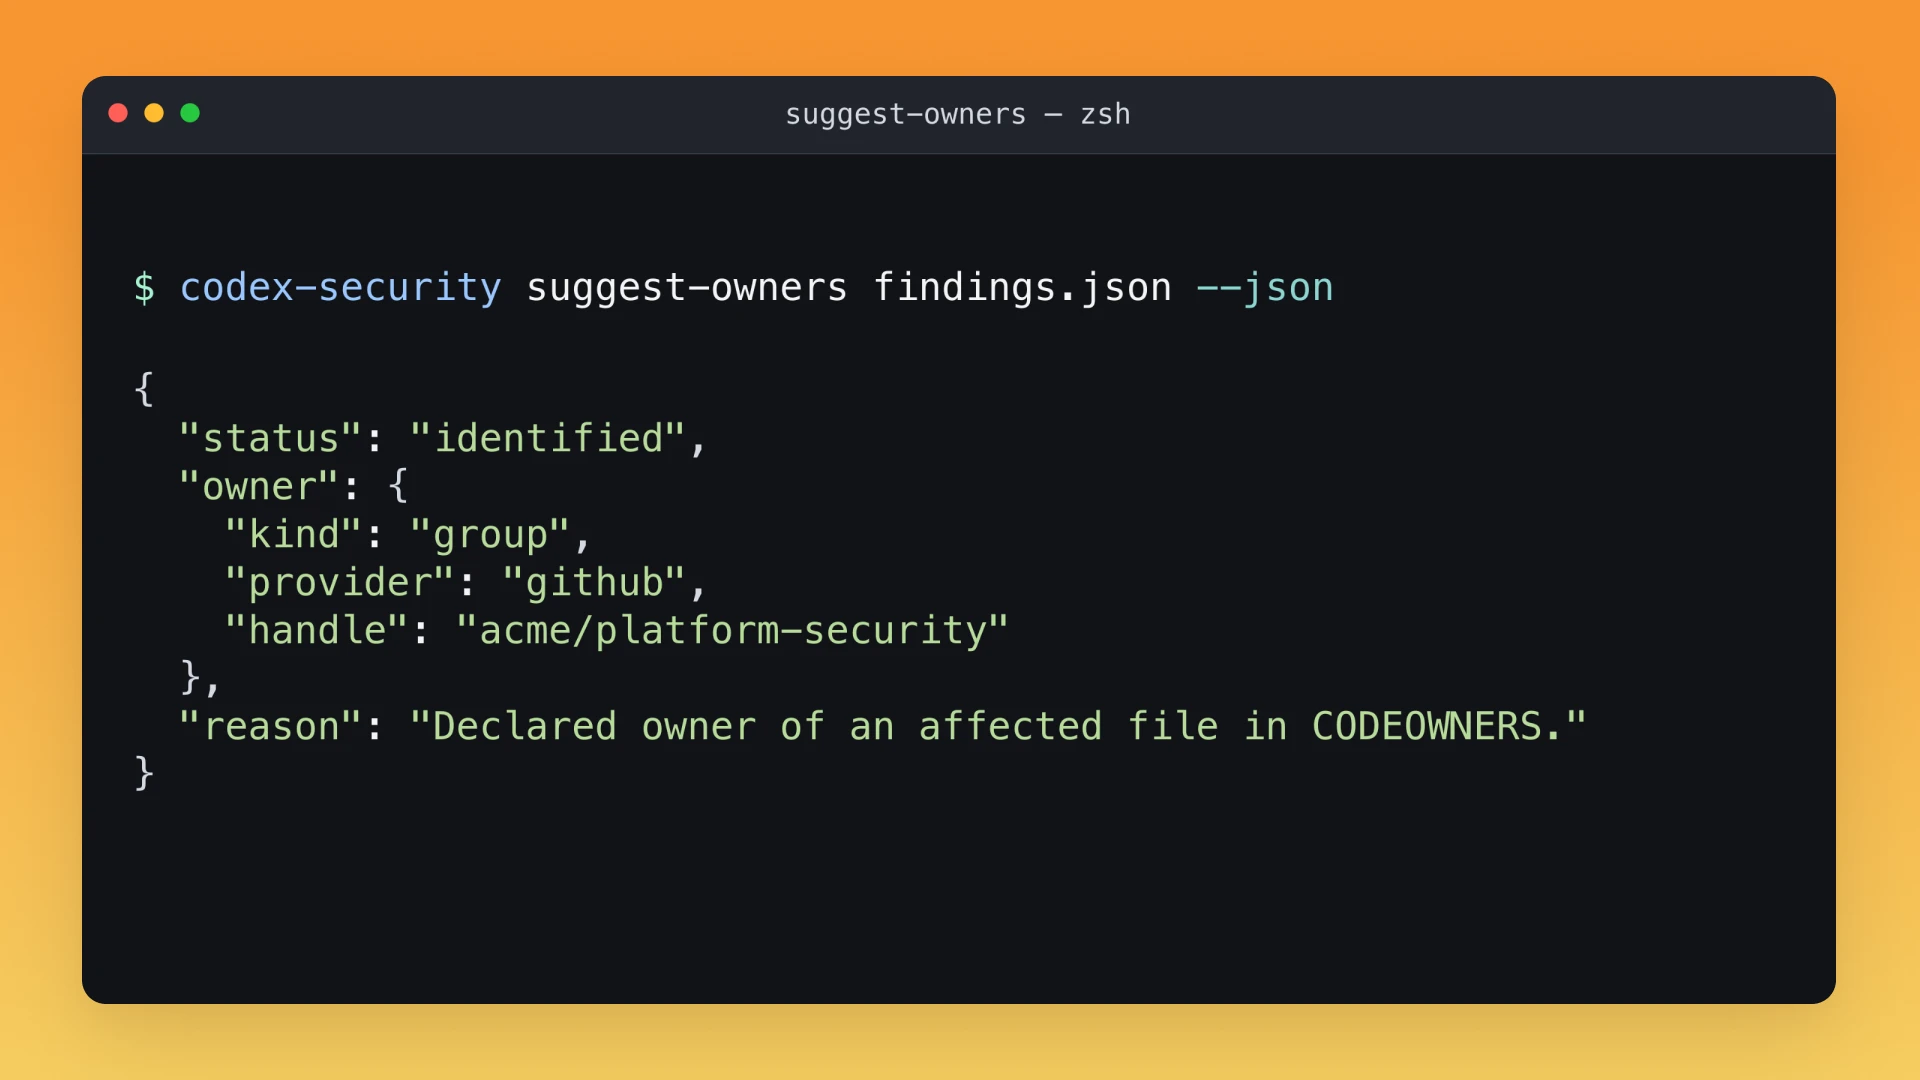
Codex Security CLI
Скенирајте код или промени од терминалот. Вклучете ги наодите, извештаите за покриеност и придружните докази во работниот тек за развој.
Безбедносни скенирања во континуирана интеграција
Извршете ја алатката Codex Security CLI во вашиот процес на континуирана интеграција, заедно со постојните проверки.
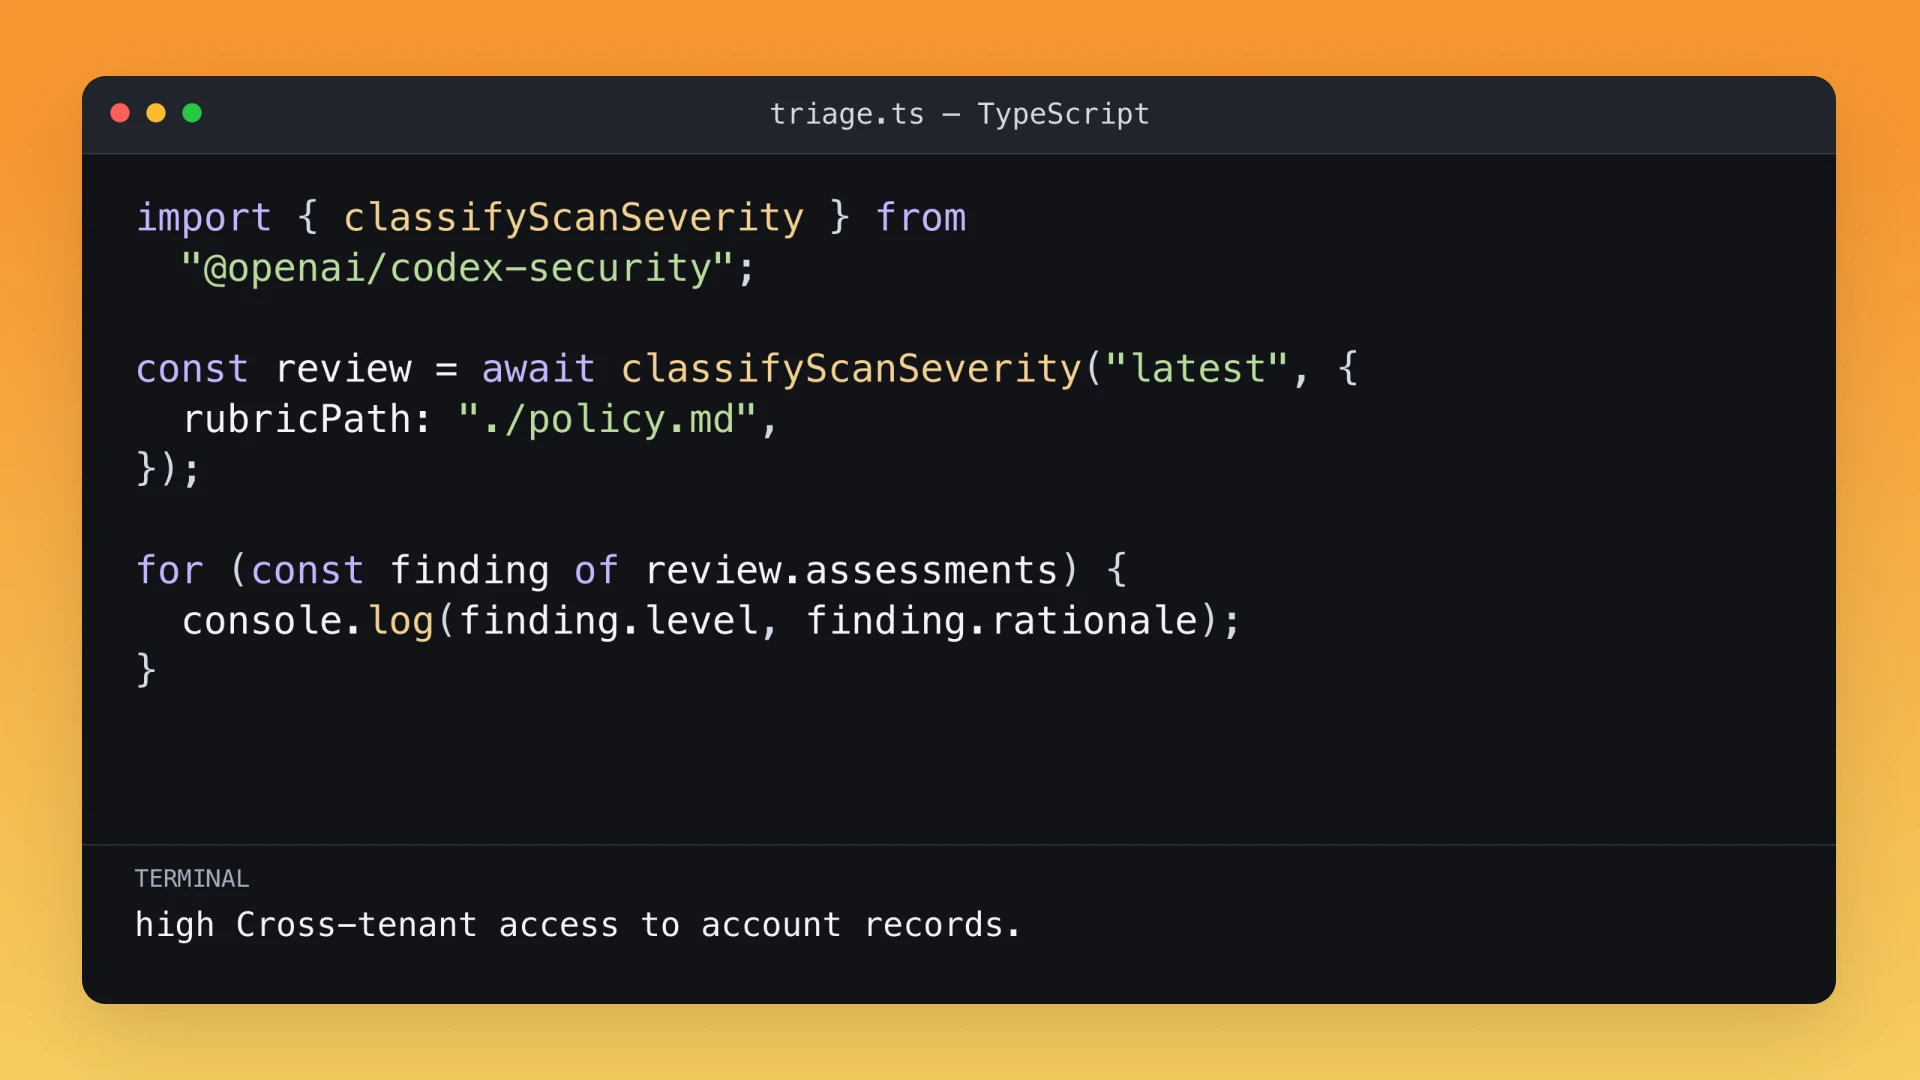
SDK за безбедност на Codex
Интегрирајте безбедносни скенирања во TypeScript апликации, со структурирани наоди, податоци за покриеноста и артефакти од скенирањето.
OpenAI API
Изградете сопствени безбедносни работни текови со моделите на OpenAI, заедно со вашите алатки и контекст.