dot मध्ये आम्ही सुरक्षितता, सुरक्षा आणि गोपनीयता कशी अंतर्भूत करतो
तुमचे dot अधिक कामाची जबाबदारी घेत असताना, आम्ही तुमच्या माहितीचे संरक्षण करण्यात आणि महत्त्वाचे निर्णय तुमच्याच हाती ठेवण्यात मदत करतो.
03 नोव्हेंबर, 2026 रोजीचे अपडेट: dots ला चालना देणाऱ्या अत्याधुनिक मॉडेल्सच्या कुटुंबाचा विस्तार करून आम्ही त्यात GPT‑6.1 Terra समाविष्ट करत आहोत. तुमचा dot त्याच्या कामाच्या वेगवेगळ्या भागांसाठी वेगवेगळ्या मॉडेल्सचा वापर करू शकतो. GPT‑6.1 Terra हे GPT‑6 मालिकेतील अलाइनमेंटमधील सुधारणांवर आधारित आहे आणि GPT‑6 Astra साठी विकसित केलेले सुरक्षा उपाय वापरते.
Dots हे सतत कार्यरत एजंट आहेत. ते सातत्याने जबाबदारी स्वीकारतात, त्यामुळे तुम्हाला महत्त्वाच्या गोष्टींसाठी अधिक वेळ आणि लक्ष देता येते. प्रत्येक dot कडे स्वतःचा कॉम्प्युटर असतो आणि तुम्ही जोडण्यासाठी निवडलेल्या अॅप्समध्ये ते काम करते. तुम्ही dotsना उद्दिष्टे देता आणि ते स्वतःहून काय करू शकतात हे ठरवता. ते टप्प्याटप्प्याने काम करू शकतात, परिस्थिती बदलल्यास त्यानुसार जुळवून घेऊ शकतात आणि संभाषणांदरम्यानही प्रगती करत राहू शकतात. ते घडामोडींचा मागोवा घेऊन न्यूजलेटरचा मसुदा तयार करू शकतात, किंवा नवीन माहिती मिळताच प्रकल्प अपडेट करण्यात मदत करू शकतात—परिणाम तुमच्या पुनरावलोकनासाठी परत आणतात आणि तुमच्या विवेकबुद्धीची गरज असलेल्या निर्णयांसाठी तुमच्याकडे वळतात.
dot ना ही जबाबदारी देणे म्हणजे त्यांच्यावर विश्वास ठेवून तुमची अधिक माहिती आणि काम त्यांच्याकडे सोपवणे. प्रत्येक dot ला कशाचा ॲक्सेस आहे, त्याने त्या ॲक्सेसचा कसा वापर करावा आणि त्याला कधी तुम्हाला सहभागी करून घ्यावे लागते, हे तुम्हाला समजले पाहिजे. हे प्रश्न महत्त्वाचे आहेत, कारण एजंटच्या चुकांचे परिणाम संभाषणापुरते मर्यादित राहत नाहीत. विनंतीचा चुकीचा अर्थ लावल्याने dot चुकीच्या फाइलमध्ये बदल करू शकतो किंवा तुम्हाला खाजगी ठेवायची असलेली माहिती इतरांना देऊ शकतो.
या कामाच्या प्रत्येक भागासाठी आम्ही संरक्षणात्मक उपाय तयार करतो. आम्ही सुरुवात GPT‑6 Astra पासून करतो. तुमचा हेतू समजून घेण्यासाठी आणि सुरक्षिततेचे नियम पाळण्यासाठी आम्ही त्याला प्रशिक्षण देतो. त्यानंतर dot वापरत असलेली माहिती, काम करत असलेली पर्यावरणे आणि त्यांनी नियोजित केलेल्या कृती यांसाठी संरक्षणात्मक उपाय जोडतो. संरक्षित क्लाउड वर्कस्पेस चुकांचे परिणाम मर्यादित ठेवण्यास मदत करते. सुरक्षित साइन इन प्रक्रिया संवेदनशील क्रेडेन्शियल्सचे संरक्षण करण्यास मदत करतात. तसेच कृतींच्या स्वतंत्र तपासण्यांमुळे तुमच्या सूचना किंवा सुरक्षिततेच्या आवश्यकतांच्या बाहेर जाणारे टप्पे ओळखण्यास मदत होते. काय कनेक्ट करायचे हे तुम्ही निवडता, प्राधान्ये ठरवता आणि काम पुढे जात असताना त्याचा मागोवा घेता किंवा त्याला नवी दिशा देता.
dot कडून तरीही चुका होऊ शकतात. प्रत्यक्ष वापरातून शिकत असताना आम्ही या संरक्षणात्मक उपायांमध्ये सुधारणा करत राहू. हे संरक्षणात्मक उपाय एकत्र कसे काम करतात, तुमच्या नियंत्रणात काय असते आणि त्यांच्या मर्यादा कुठे कायम आहेत, हे आम्ही येथे स्पष्ट करत आहोत. त्यामुळे dot कडे कोणते काम विश्वासाने सोपवायचे याबद्दल तुम्हाला माहितीपूर्ण निर्णय घेता येतील.
dot आमच्या सर्वात सक्षम आणि मानवी अपेक्षांशी सर्वाधिक सुसंगत असलेल्या GPT‑6 Astra या मॉडेलवर चालतात. तुमचे उद्दिष्ट समजून घेणे, तुमच्या विनंतीच्या व्याप्तीत राहणे आणि उत्तरांनुसार पुढील कृती बदलू शकत असेल तेव्हा नेमके प्रश्न विचारणे, या बाबतीत Astra उत्कृष्ट कामगिरी करते. या क्षमतांमुळे dot तुमचा मूळ हेतू लक्षात ठेवून दीर्घकाळ कामे पुढे नेऊ शकतात.
जैविक किंवा सायबर सुरक्षेशी संबंधित गैरवापराच्या विनंत्यांसह हानिकारक विनंत्या नाकारण्यासाठी आम्ही Astra ला प्रशिक्षण दिले आहे. बदलत्या सूचना, संदिग्ध विनंत्या आणि तुम्ही दिलेल्या परवानग्यांच्या पलीकडे नेण्याचे प्रयत्न dot कसे हाताळतात, याची आम्ही चाचणी घेतो. मानवी आणि ऑटोमेटेड रेड टीमिंगमुळे आम्हाला उणीवा शोधता येतात, मॉडेल आणि त्याच्याशी संबंधित सिस्टम्स सुधारता येतात आणि त्या बदलांची पुन्हा चाचणी घेता येते.
मॉडेलमधील या संरक्षणात्मक उपायांना आम्ही ChatGPT ची सुरक्षा यंत्रणा आणि तुमच्या वतीने सातत्याने काम करू शकणाऱ्या एजंटसाठी अतिरिक्त उपायांची जोड देतो.
ChatGPT मध्ये अंतर्भूत असलेल्या संरक्षणात्मक उपायांमध्ये तुमचे काँटेंट साठवलेले असताना तसेच तो तुम्ही, OpenAI आणि आमचे सेवा प्रदाते यांच्या दरम्यान पाठवला जात असताना त्याचे एन्क्रिप्शन केले जाते. याशिवाय साठवलेल्या माहितीचे संरक्षण करण्यासाठी ॲक्सेस नियंत्रणेही असतात. आमच्या खाते-सुरक्षा प्रणाली तुमच्या OpenAI खात्याचा संशयास्पद वापरही शोधतात. एखादे सत्र तडजोड झाल्यामुळे असुरक्षित वाटल्यास, त्या तुम्हाला पुन्हा साइन इन करायला सांगू शकतात.
काम करताना समोर येणाऱ्या माहितीपासूनही एजंटना संरक्षण आवश्यक असते. एखाद्या वेब पेजमध्ये, ईमेलमध्ये किंवा दस्तऐवजात एजंटची दिशा बदलण्याचा किंवा त्यांच्याकडून खाजगी माहिती उघड करून घेण्याचा प्रयत्न करणाऱ्या दुर्भावनापूर्ण सूचना असू शकतात. या समस्येला प्रॉम्प्ट इंजेक्शन म्हणतात. अशा काँटेंटमुळे अनपेक्षित कृती होऊ नये यासाठी आम्ही मॉडेलमधील संरक्षणात्मक उपायांसोबत टूल्सवरील निर्बंध, कृतीपूर्व तपासण्या आणि देखरेख यांचा एकत्रित वापर करतो.
dot कृतींचे नियोजन करत असताना आणि त्या पार पाडत असतानाही आम्ही त्यांच्यावर देखरेख ठेवतो. तुमच्या सूचनांबाहेर जाऊन काम करणे किंवा संरक्षणात्मक उपाय टाळण्याचा प्रयत्न करणे, अशा संभाव्य हानिकारक वर्तनाचा आम्ही शोध घेतो. सुरक्षिततेसाठीच्या देखरेखीत dot च्या सुरू असलेल्या कामात काही चिंताजनक बाब आढळल्यास, ते काम थांबवले जाऊ शकते आणि तुम्हाला पुनरावलोकनासाठी इशारा दाखवला जाऊ शकतो. ही देखरेखीची प्रणालीत अंतर्भूत आहे. dot ला कशाचा ॲक्सेस मिळू शकतो आणि ते काय करू शकतात यावर मर्यादा घालणाऱ्या संरक्षणात्मक उपायांसोबत, काम पुढे जात असताना उद्भवणाऱ्या समस्या ओळखण्यास ती मदत करते.
प्रत्येक dot चा स्वतःचा क्लाउड कॉम्प्यूटर असतो. त्यावर तो ब्राउझिंग करू शकतो, माहितीचे विश्लेषण करू शकतो, फाइल्स तयार करू शकतो आणि टूल्स चालवू शकतो. तुम्ही सक्रियपणे सहभागी नसतानाही dot या वर्कस्पेसमध्ये काम पुढे नेऊ शकतात.
dot कोणती खाती वापरू शकतात हे तुम्ही ठरवता. त्यासाठी तुम्ही ChatGPT ला दिलेल्या परवानग्यांच्या मर्यादेत ॲप्स जोडू शकता किंवा dot च्या ब्राउझरमध्ये एखाद्या वेबसाइटवर साइन इन करू शकता. जिथे सोय उपलब्ध असेल, तिथे सुरक्षित साइन-इन वापरता येतो. dot ना आणखी प्रकारे मदत करता यावी यासाठी तुम्ही तुमचा वैयक्तिक कॉम्प्यूटरही जोडू शकता. उदाहरणार्थ, तुमच्या डेस्कटॉपवरील स्प्रेडशीटचे विश्लेषण करणे किंवा तुमच्या डिव्हाइसवर इंस्टॉल केलेली कोडिंग टूल्स वापरणे.
प्रत्येक dot च्या संरक्षित वर्कस्पेसमध्ये सँडबॉक्सिंगमुळे त्याला कोणता कोड आणि कोणती टूल्स वापरता येतील यावर मर्यादा येतात. त्यामुळे हानिकारक कोड किंवा चुकीच्या आदेशाचा परिणाम मर्यादित ठेवण्यास मदत होते. आम्ही वापरकर्त्यांची क्लाउड पर्यावरणे एकमेकांपासून वेगळी ठेवतो आणि त्यांचा आधार असलेल्या Linux ऑपरेटिंग सिस्टमची व Chrome ब्राउझरची देखभालही करतो.
dot ज्या पर्यावरणात कोड चालवतात, ती पर्यावरणे त्यांच्या कामाचे समन्वयन करणाऱ्या आणि महत्त्वाचे संरक्षणात्मक उपाय लागू करणाऱ्या सिस्टम्सपासून वेगळी असतात. ते तिथे फाइल्स तयार करू शकतात आणि टूल्स चालवू शकतात. मात्र, त्या ॲक्सेसचा वापर करून ते सुरक्षितता सिस्टम बदलू शकत नाहीत किंवा आवश्यक तपासण्या बंद करू शकत नाहीत. अशा विभाजनामुळे dot कडून चूक झाली तरी ते संरक्षणात्मक उपाय कायम राहण्यास मदत होते.
dot त्यांना मिळालेल्या ॲक्सेसचा वापर करून काय करू शकतात, हे खाली दिलेल्या कृतीविषयक नियमांनुसार ठरते.

प्रत्येक dot च्या क्लाउड वर्कस्पेसमध्ये त्याचा कॉम्प्यूटर आणि त्याला वापरता येणारे टूल्स एकत्र असतात. कोणती ॲप्स कनेक्ट करायची आणि तुमचा वैयक्तिक कॉम्प्यूटर कनेक्ट करायचा की नाही, हे तुम्ही ठरवता. पुनरावलोकन आवश्यक असलेल्या कृती होण्यापूर्वी ऑटो-पुनरावलोकन त्यांची तपासणी करते. एखादा टप्पा त्याने ब्लॉक केल्यास, त्याचे कारण dot ला कळवले जाते म्हणजे पुढे काय करायचे हे तो ठरवू शकेल.
सुरक्षित साइन इनमुळे पासवर्डचा वापर संभाषणात न करता dot ना खात्यांमध्ये काम करता येते. ही सोय उपलब्ध असलेल्या साइन इन प्रक्रियांमध्ये, तुम्ही सुरक्षित लॉग इन फॉर्म भरत असताना मॉडेल थांबवले जाते. हा फॉर्म तुमच्या क्रेडेन्शियल्सना थेट ब्राउझरच्या पर्यावरणात पाठवतो आणि मॉडेलच्या संदर्भात ते उघड न करता सबमिट करतो. त्यानंतर dot साइन-इन केलेल्या खात्यात पुन्हा काम सुरू करतो. पासवर्ड संभाषणाबाहेर ठेवल्याने तो एखाद्या उत्तरात दिसण्याचा किंवा चुकून इतरांना दिला जाण्याचा धोका कमी होतो.
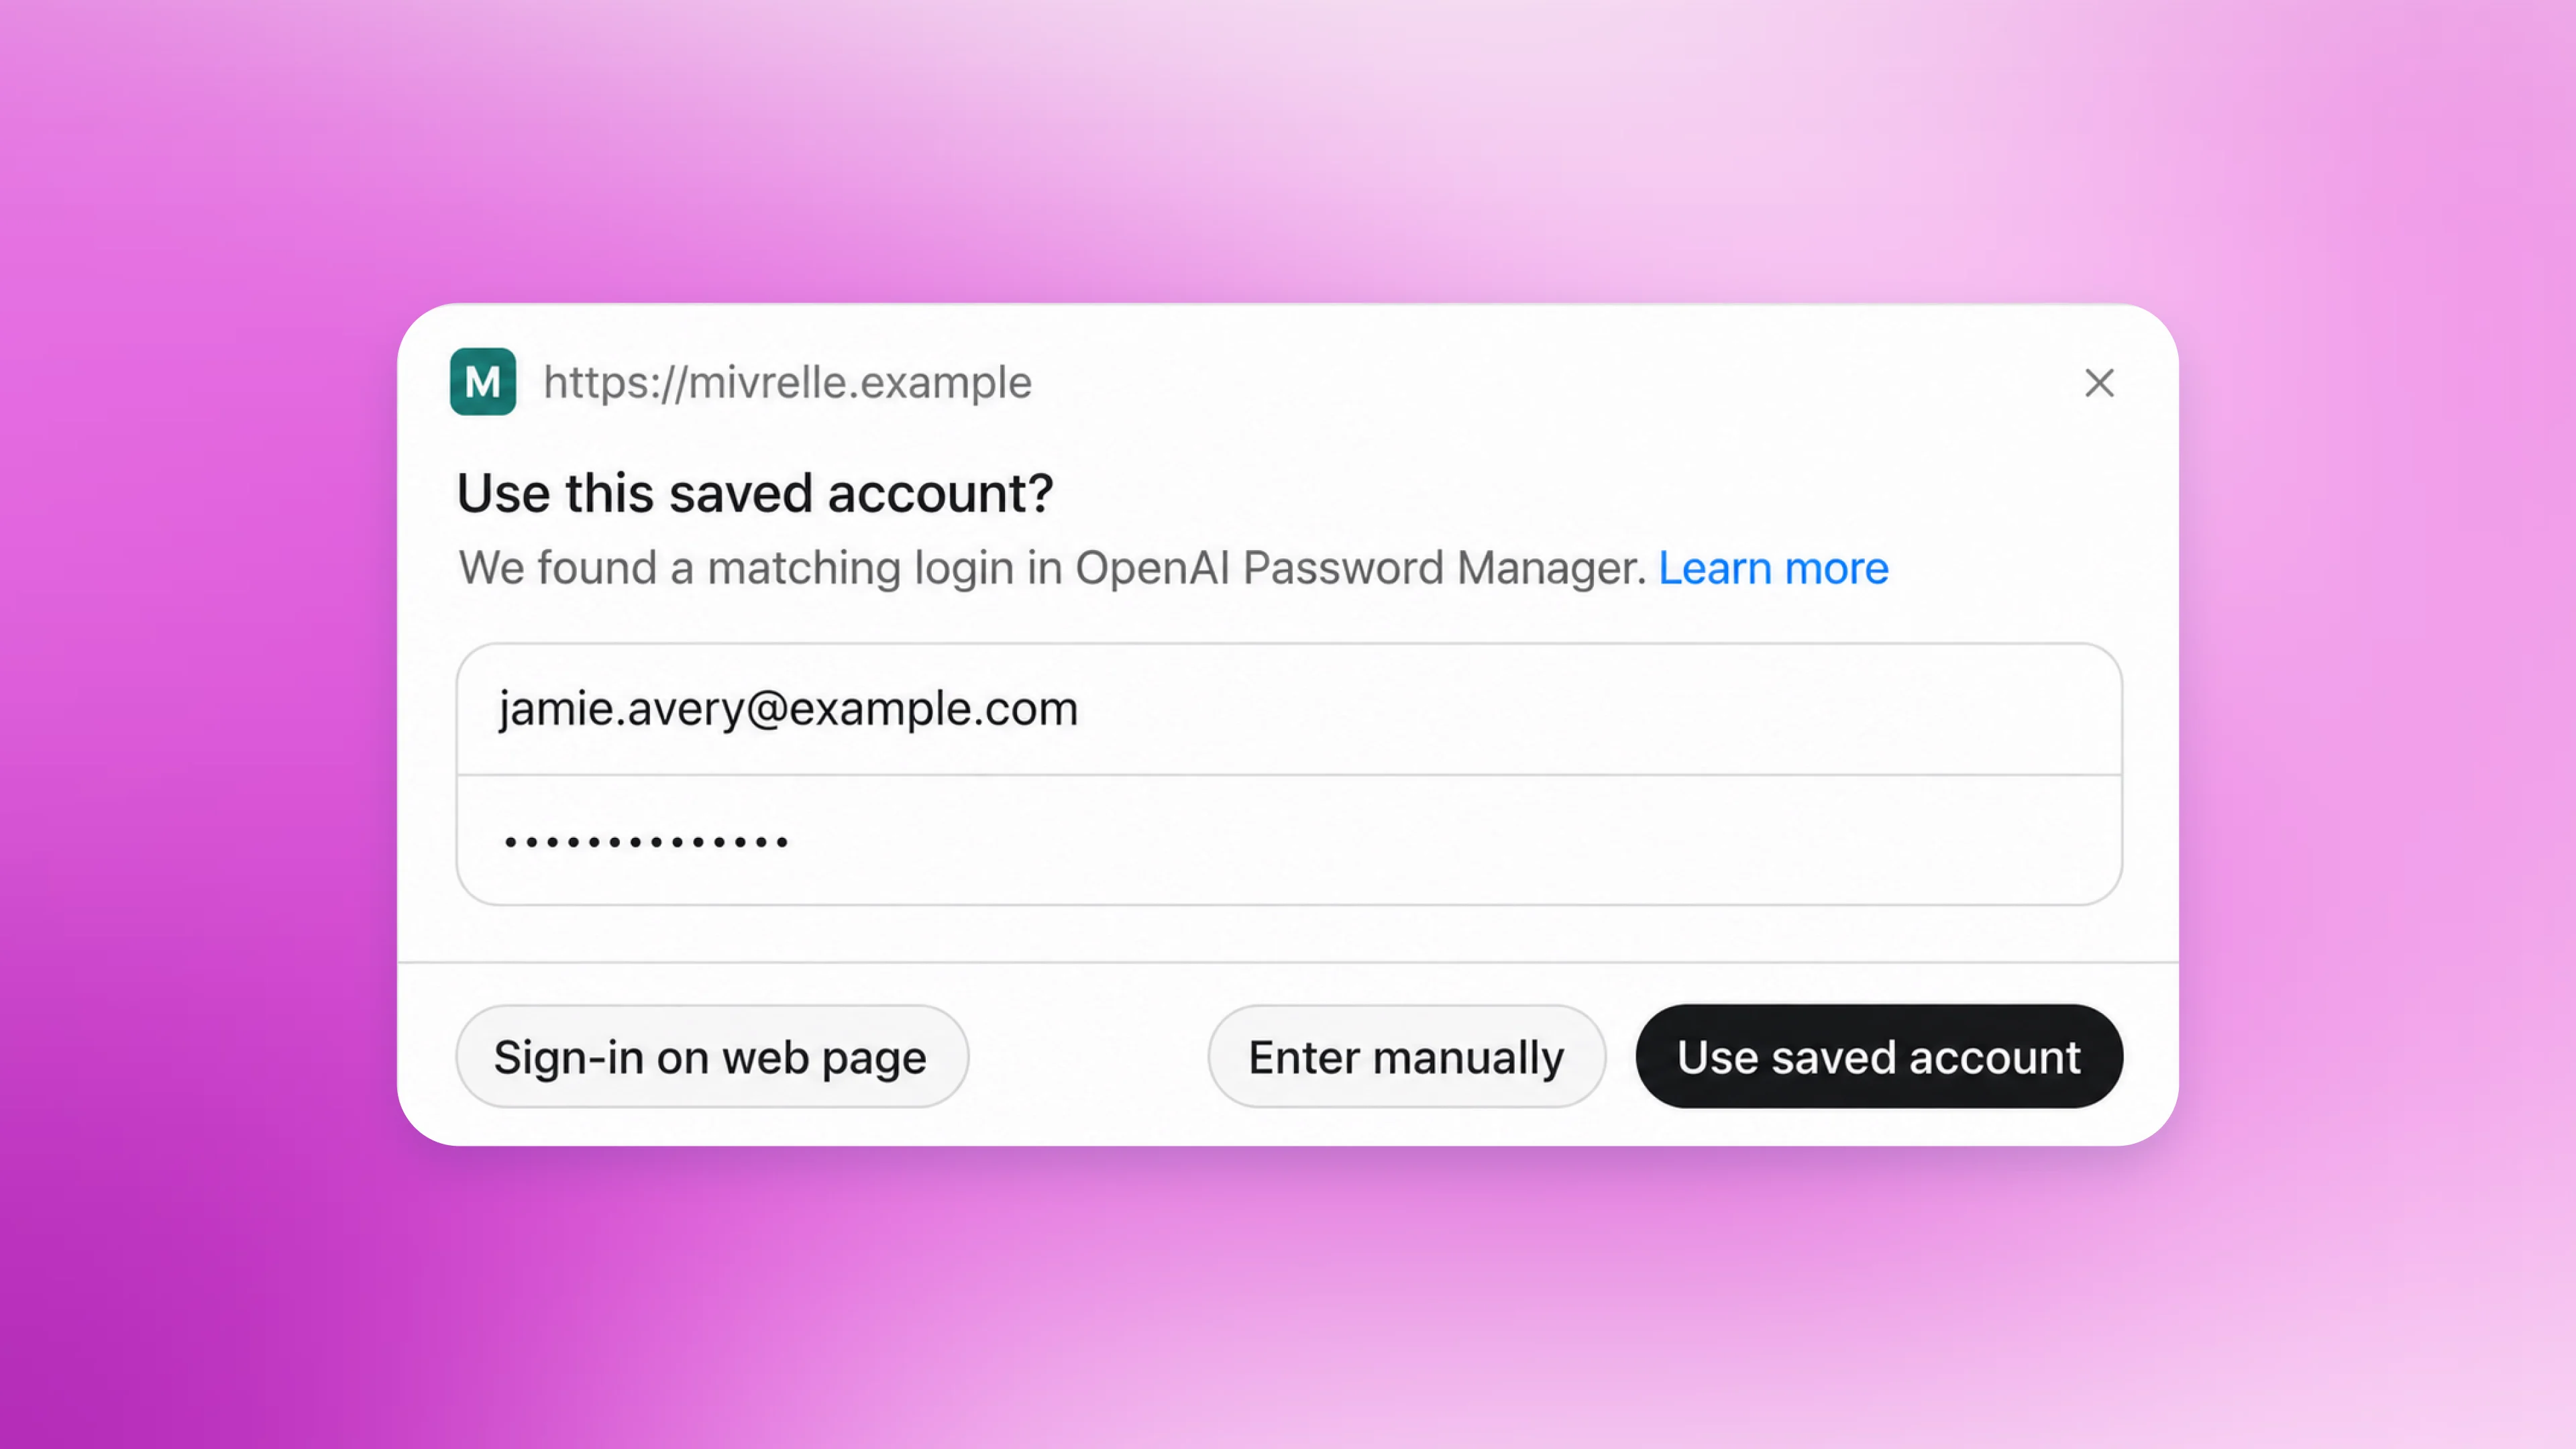
सेव्ह केलेला पासवर्ड वापरणाऱ्या सपोर्ट असलेल्या प्रक्रियांमध्ये, समर्पित एन्क्रिप्टेड क्रेडेन्शियल सेवेद्वारे हे विभाजन कायम ठेवले जाते. ही सेवा मॉडेलला पासवर्ड न देता साइन इनसाठी तो पुरवते. त्यामुळे तुम्ही परवानगी दिलेल्या खात्यांमध्ये dot काम करू शकतात आणि पासवर्ड मॉडेलच्या संदर्भाबाहेर राहतात. हे संरक्षणात्मक उपाय केवळ सुरक्षित साइन इन आणि सेव्ह केलेला पासवर्ड वापरणाऱ्या प्रक्रियांपुरते आहेत. वाचता येणाऱ्या एखाद्या संदेशात किंवा दस्तऐवजात स्वतंत्रपणे दिलेली गुप्त माहिती मॉडेलला तरीही दिसू शकते.
dot कोणती ॲप्स वापरू शकतात हे तुम्ही तुमच्या विद्यमान ChatGPT कनेक्शन आणि परवानग्यांद्वारे व्यवस्थापित करता. हे कनेक्शन आणि परवानग्या ChatGPT, ChatGPT वर्क आणि Codex यांमध्ये शेअर केलेले असतात. सेटिंग्जमधील प्लगइन विभागात तुम्ही कनेक्ट केलेल्या खात्यांचे पुनरावलोकन करू शकता आणि यापुढे dot ना कशाचा ॲक्सेस असेल ते बदलू शकता. एखादे ॲप डिस्कनेक्ट केल्यास, त्या कनेक्शनमधून नवीन माहितीची देवाणघेवाण थांबते. पण dot ला आधीच मिळालेली माहिती त्याच्या स्वतःच्या संदर्भात राहते. या परवानग्या तुमच्या ॲप्सचा ॲक्सेस नियंत्रित करतात; त्या सुरक्षिततेच्या अनिवार्य आवश्यकता रद्द करत नाहीत.

dot ने स्थानिक फाइल्स किंवा टूल्सवर काम करावे असे तुम्हाला वाटत असल्यास, तुम्ही तुमचा कॉम्प्यूटरही कनेक्ट करू शकता. त्या कनेक्शनला स्थानिक सँडबॉक्सचे निर्बंध आणि लागू असलेल्या कृतीविषयक तपासण्या कायम लागू राहतात. तुमच्या कॉम्प्यूटरचा मायक्रोफोन किंवा कॅमेरा वापरण्यासाठी डिव्हाइस परवानग्याही आवश्यक असतात. त्या ChatGPT ला द्यायच्या की नाही हे तुम्ही ठरवू शकता.
डेस्कटॉप ॲपमधील ॲक्टिव्हिटी दृश्यातून तुम्हाला सुरू असलेल्या कामाचा मागोवा घेता येतो आणि त्याला दिशा देता येते. त्यात सुरू असलेली आणि इतरांकडे सोपवलेली कामे तसेच त्यांचे स्टेटस दिसते. तुम्ही संदर्भ जोडू शकता, गैरसमज दूर करू शकता, दिशा बदलू शकता किंवा dot ला थांबायला सांगू शकता.

अधिक उपयुक्त मदत करता यावी यासाठी dot कालांतराने संदर्भ साठवत जातात. ते इतर एजंटकडे काम सोपवतात तेव्हा त्या एजंटना कामासाठी आवश्यक माहिती ठेवण्याच्या आणि अनावश्यक संवेदनशील तपशील सेव्ह न करण्याच्या सूचना दिल्या जातात. प्रत्येक dot चा स्वतःचा संदर्भ असतो. तुम्ही तो कधीही रीसेट करू शकता.
ChatGPT Business, Enterprise आणि Edu वर्कस्पेसेससाठी, डीफॉल्टनुसार आम्ही तुमचा आशय आमच्या मॉडेल्सना प्रशिक्षित करण्यासाठी वापरत नाही. वैयक्तिक ChatGPT प्लॅन्ससाठी, “Improve the model for everyone” सेटिंगद्वारे, तुमच्या dot च्या संभाषणांचा आणि त्यांनी केलेल्या कामाचा वापर आमची मॉडेल्स सुधारण्यासाठी केला जावा की नाही हे तुम्ही नियंत्रित करता. मॉडेलचे प्रशिक्षण सुरू असताना, वैयक्तिक ओळख पटवणारी माहिती काढून टाकण्यासाठी आम्ही प्रयत्न केल्यानंतर, dot करत असलेल्या कृती आणि तुम्ही सेट अप केलेली ऑटोमेशन्स यांचा यात समावेश असू शकतो. आमच्या मदत केंद्रातील या लेखात(नवीन विंडोमध्ये उघडेल) तुमचा डेटा कसा वापरला जातो याबद्दल तुम्ही अधिक वाचू शकता.
तुम्ही सांगितलेल्या कामासोबतच, आणखी कशी मदत करता येईल हे शोधण्यासाठी dot पार्श्वभूमीत संशोधनाची कामे सुरू करू शकतात. उदाहरणार्थ, तुमच्या प्रवासाच्या नियोजनातील एखादा बदल त्यांच्या लक्षात येऊ शकतो. याला आम्ही प्रोॲक्टिव्ह संशोधन म्हणतो.
ही कामे प्रत्येक dot च्या क्लाउड पर्यावरणात चालतात. ही कामे केवळ वाचनाची परवानगी असलेली टूल्स वापरून परवानगी दिलेल्या जोडलेल्या स्रोतांमधून माहिती गोळा करतात आणि त्यानंतर त्या dot साठी खाजगी नोंदी सेव्ह करतात. आम्ही या मर्यादा कोडद्वारे लागू करतो: संशोधनाची कामे थेट इतरांना मेसेज पाठवू शकत नाहीत, जोडलेल्या ॲप्समधील काँटेंट बदलू शकत नाहीत किंवा ब्राउझर अथवा डेस्कटॉप नियंत्रित करू शकत नाहीत. कशी मदत करायची हे ठरवण्यासाठी dot संशोधनातील निष्कर्ष वापरू शकतात. मात्र, त्यानंतरच्या कोणत्याही कृतीने नेहमीच्या नियमांचे आणि तपासण्यांचे पालन करणे आवश्यक असते.

प्रत्येक dot च्या क्लाउड वातावरणात पार्श्वभूमीत टास्कम्हणून प्रोॲक्टिव्ह संशोधन सुरू असते. त्यात परवानगी असलेले कनेक्ट केलेले स्रोत वाचले जातात आणि त्या dot ला खाजगी नोंदी दिल्या जातात. त्यावरून dot कशी मदत करायची हे ठरवते. त्यानंतरच्या कोणत्याही कृतीला नेहमीचे नियम आणि तपासण्या लागू होतात.
आम्ही आमच्या मॉडेल्सना प्रशिक्षण देण्यासाठी पार्श्वभूमीवर चालणाऱ्या संशोधनाच्या त्या थ्रेड्सचा किंवा त्यांतून तयार होणाऱ्या नोंदींचा थेट वापर करत नाही. पण एखाद्या dot ला पार्श्वभूमीवर चालणाऱ्या त्याच्या संशोधन कार्यातून नोंदी मिळू शकतात किंवा तो त्याच्या संशोधन थ्रेड्समधील काही भाग वाचू शकतो. अशा प्रकारे एखाद्या पात्र संभाषणात किंवा कार्यात समाविष्ट केलेली माहिती, तुमच्या सेटिंग्जनुसार, मॉडेलच्या प्रशिक्षणासाठी वापरली जाऊ शकते. उदाहरणार्थ, पार्श्वभूमीवर चालणारे एखादे संशोधन कार्य युरोपच्या आगामी सहलीसाठी अनेक गंतव्यस्थळांची माहिती गोळा करू शकते. तो संशोधन थ्रेड आणि त्यातील नोंदी प्रशिक्षणासाठी थेट वापरल्या जात नाहीत. नंतर, जेव्हा तुम्ही तुमच्या dot ला लिस्बनच्या सहलीचे नियोजन करण्यात मदत करण्यास सांगता, तेव्हा तो पार्श्वभूमीत केलेल्या लिस्बनविषयीच्या संशोधनाच्या कामातील एखादी नोंद वाचू शकतो. ती नोंद तुमच्या प्रवासाच्या नियोजनाविषयीच्या संभाषणाच्या संदर्भाचा भाग बनते आणि त्यानंतर तुमच्या सेटिंग्जनुसार तिचा प्रशिक्षणासाठी वापर केला जाऊ शकतो. पार्श्वभूमीत केलेले उर्वरित संशोधनदेखील एखाद्या पात्र संभाषणात किंवा कामात समाविष्ट केले जात नाही तोपर्यंत ते प्रशिक्षणासाठी वापरले जात नाही.
हानी टाळण्यासाठी आणि महत्त्वपूर्ण परिणाम करणारे निर्णय तुमच्याच हाती ठेवण्यासाठी तयार केलेल्या अंतर्भूत संरक्षक मर्यादांचे dot पालन करतात. त्यांच्या सुरक्षिततेच्या नियमांनुसार, जैविक किंवा सायबरसुरक्षेशी संबंधित गैरवापरासह हानिकारक विनंत्या नाकारणे त्यांना बंधनकारक असते. ज्या कामांत ते मदत करू शकतात, त्यांत कधी पुढे जायचे, कधी पुष्टी मागणे आवश्यक आहे आणि कधी एखादा टप्पा तुमच्याकडे परत सोपवणे आवश्यक आहे, हे कृतीविषयक नियम ठरवतात.
या मर्यादांमध्ये राहून, dot त्यांना ॲक्सेसची परवानगी असलेली माहिती वाचू शकतात, तिचे विश्लेषण करू शकतात आणि तुमच्या संभाषणांमध्ये मसुदे तयार करू शकतात. मेसेज पाठवण्यासाठी किंवा फाइल शेअर करण्यासाठी, संबंधित माहिती आणि प्राप्तकर्त्याचा प्रकार यांचा समावेश असलेली परवानगी मागण्यास त्यांना शिकवले जाते. डेटा जितका संवेदनशील, तितके प्राप्तकर्ते अधिक नेमकेपणाने नमूद करणे आवश्यक असते. उदाहरणार्थ, आरोग्यविषयक डेटासाठी वापरकर्त्याने नेहमी प्राप्तकर्त्याचे नाव नमूद करणे आवश्यक असेल (“माझा वैद्यकीय इतिहास डॉ. थॉमसन यांना पाठवा”). ईमेल पत्ता किंवा फोन नंबर यांसारख्या कमी संवेदनशील वैयक्तिक डेटासाठी, पूर्वनिर्धारित नियमांनुसार वापरकर्त्याने प्राप्तकर्त्यांच्या श्रेणी नमूद करणे आवश्यक असेल (“कोणतीही विमान कंपनी”). वापरकर्ता कस्टम नियम तयार करून कमी संवेदनशील वैयक्तिक डेटा शेअर करण्याची व्याप्ती आणखी वाढवू शकतात (“कोणत्याही ऑनलाइन फॉर्ममध्ये द्या”). या सोयीबद्दल अधिक तपशीलांसाठी पुढील विभाग पाहा. ही परवानगी त्या कामासाठीच्या तुमच्या सूचनांपुरतीच मर्यादित राहते. नंतर काम पुन्हा सुरू केल्याने किंवा इतरांकडे सोपवल्याने तिची व्याप्ती वाढत नाही.
विक्रेत्याच्या वेबसाइटवर तुम्ही आधीच सेव्ह केलेली कार्डे वापरून dot खरेदी करू शकतात. या खरेदीसाठी तुमची मंजुरी आवश्यक असते.
काही कृतींसाठी प्रत्येक वेळी तुमची पुष्टी आवश्यक असते. यांत डेटा कायमचा हटवणे, अपरिचित स्रोतावरून मिळालेले सॉफ्टवेअर इंस्टॉल करणे किंवा चालवणे, तसेच सुरक्षेच्या दृष्टीने संवेदनशील असा नवीन ॲक्सेस देणे यांचा समावेश होतो. या अटींमुळे, पूर्ववत करणे कठीण असू शकणाऱ्या किंवा एखाद्याला नवीन ॲक्सेस देणाऱ्या बदलांचे पुनरावलोकन करण्याची संधी तुम्हाला मिळते.
पासवर्ड बदलणे किंवा आर्थिक खात्यांदरम्यान पैसे ट्रान्सफर करणे यांसारख्या इतर संवेदनशील टप्प्यांसाठी, dot संबंधित कामात मदत करू शकतात. मात्र, ते संवेदनशील टप्पे त्यांना तुमच्याकडे परत सोपवावे लागतात.
कस्टम नियमांमुळे या अंतर्भूत संरक्षणात्मक उपायांच्या मर्यादेत dot ने तुम्हाला कशी मदत करावी हे ठरवता येते. उदाहरणार्थ, तुम्ही त्यांना कधीही ईमेल न पाठवण्यास सांगू शकता. तुम्ही कामानुसार विशिष्ट सूचनाही देऊ शकता. उदाहरणार्थ, तुम्ही गैरहजर असल्याचे सहकाऱ्याला सांगायला dot ला सांगू शकता, पण त्यामागचे वैयक्तिक कारण उघड न करण्याची सूचना देऊ शकता. तो dot इतरांकडे काम सोपवतो किंवा पार्श्वभूमीत काम करतो तेव्हाही या सूचना लागू राहतात.
कस्टम नियम लिहिण्यात dot तुम्हाला मदत करू शकतात, पण त्यांत बदल करण्यासाठी त्यांना तुमची मंजुरी आवश्यक असते. ही प्राधान्ये अंतर्भूत संरक्षक मर्यादांमध्येच लागू होतात. त्यांद्वारे अनिवार्य पुष्टी, तुमच्याकडे टप्पे परत सोपवण्याची अट किंवा सुरक्षिततेच्या मूलभूत आवश्यकता काढून टाकता येत नाहीत.

dot ईमेल पाठवणे किंवा फाइल्स बदलणे यांसारख्या कृती करण्यापूर्वी, ऑटो-पुनरावलोकन नावाची स्वतंत्र सुरक्षितता सिस्टम नियोजित टप्पे तुमच्या सूचना, कस्टम नियम आणि सुरक्षिततेच्या अटींशी सुसंगत आहेत का, हे तपासते. ईमेलच्या बाबतीत ते सिस्टम प्राप्तकर्ता आणि मेसेज तपासते, ज्याने चुकीचा पत्ता किंवा तुम्हाला शेअर नसेल करायची अशी माहिती ओळखता येईल.
ऑटो-पुनरावलोकनाने एखाद्या टप्प्याला परवानगी दिल्यास, तो टप्पा सुचवणारा dot योग्य कॉम्प्यूटर किंवा ॲप टूल वापरून तो टप्पा पार पाडतो. त्यानंतर मिळालेल्या परिणामाचा वापर करून तुमचे काम पुढे नेतो. तुम्ही आधी दिलेल्या मंजुरीत त्या कृतीचा समावेश असेल आणि नियमांनुसार नव्याने पुष्टी आवश्यक नसेल, तर dot त्या मंजुरीच्या आधारे कृती करू शकतो.
ऑटो-पुनरावलोकनाने एखादा टप्पा ब्लॉक केल्यास, ती कृती होऊ दिली जात नाही आणि dot ला त्याचे कारण सांगितले जाते. अडथळा दूर होऊ शकणार असेल, तर तो dot अधिक माहिती किंवा तुमची मंजुरी मागू शकतो आणि नंतर तो टप्पा पुन्हा पुनरावलोकनासाठी सबमिट करू शकतो. कारणानुसार, तो त्याऐवजी परवानगी असलेला पर्याय वापरू शकतो, संवेदनशील टप्पा तुमच्याकडे परत सोपवू शकतो किंवा थांबू शकतो. तुमच्या मंजुरीने सुरक्षिततेच्या मूलभूत आवश्यकता रद्द होत नाहीत.
ऑटो-पुनरावलोकनाची अंमलबजावणी करणारी नियंत्रणे आम्ही dot ना बदलता येणाऱ्या पर्यावरणांच्या बाहेर ठेवतो. त्यामुळे ते आवश्यक तपासणी बदलू किंवा बंद करू शकत नाहीत. सामान्य, केवळ वाचनापुरत्या टप्प्यांनाही ॲप परवानग्या, टूल्सवरील निर्बंध आणि इतर संरक्षणात्मक उपाय लागू होतात. मात्र, त्यांना या अतिरिक्त पुनरावलोकनाची गरज नसते.

ऑटो-पुनरावलोकनाने एखाद्या कृतीला परवानगी दिल्यावर dot ती कृती करून परिणाम मिळवेल. एखादी कृती ब्लॉक केलेली असल्यास, त्याचे कारण त्या dot ला कळवले जाते. त्यानंतर तुम्हाला विचारायचे, परवानगी असलेला पर्याय वापरायचा, तो टप्पा तुमच्याकडे परत सोपवायचा की थांबायचे, हे dot ठरवेल.
सातत्याने चालणारे काम dot कडे विश्वासाने सोपवण्यासाठी, ते तुमच्या सूचनांचे पालन कसे करतील आणि काही अनपेक्षित घडल्यास कसा प्रतिसाद देतील, हे माहीत असणे आवश्यक आहे. Astra त्यांना तुमचा हेतू समजून घेण्यास मदत करते. त्यांचा डेटा, वर्कस्पेस, क्रेडेन्शियल्स आणि कृती यांसाठीचे संरक्षणात्मक उपाय चुका किंवा दुर्भावनापूर्ण काँटेंटमुळे होणारी हानी मर्यादित ठेवण्यास मदत करतात. हे संरक्षणात्मक उपाय एकत्रितपणे dot ना उपयुक्त काम करण्याची मुभा देतात आणि एखाद्या चुकीमुळे अनपेक्षित कृती होण्याची किंवा माहिती उघड होण्याची शक्यता कमी करतात.
dot कशाशी कनेक्ट करू शकतात आणि त्यांनी कशी मदत करावी, हे तुम्ही ठरवता. तुमच्या गरजा बदलत असताना तुम्ही त्यांच्या कामाच्या प्रगतीचा मागोवा घेऊ शकता किंवा त्याला नवी दिशा देऊ शकता. मंजुरीची आवश्यकता आणि टप्पे तुमच्याकडे परत सोपवले जाण्यामुळे महत्त्वाचे निर्णय तुमच्याच हाती राहतात. dot कडून तरीही चुका होऊ शकतात. म्हणून प्रत्यक्ष वापरातून शिकत असताना आम्ही त्यांच्या संरक्षणात्मक उपायांची चाचणी घेत राहू आणि त्यांत सुधारणा करत राहू. तुम्हाला dot कडे सहजपणे काम सोपवता यावे आणि परत आल्यावर त्यात उपयुक्त प्रगती झालेली दिसावी, हे आमचे उद्दिष्ट आहे. कामाला दिशा तुमच्या प्राधान्यांनुसार मिळावी आणि महत्त्वाचे निर्णय तुमच्याच हाती राहावेत.
आमचे संरक्षणात्मक उपाय, सुरक्षिततेची मूल्यमापने आणि उर्वरित मर्यादा यांविषयी अधिक तपशीलांसाठी सिस्टम कार्ड(नवीन विंडोमध्ये उघडेल) वाचा.
ChatGPT च्या मूलभूत सुरक्षा व्यवस्थेविषयी जाणून घेण्यासाठी OpenAI मधील सुरक्षा आणि गोपनीयता पहा. वेब सुरक्षेतील एका संरक्षणात्मक उपायाबद्दल अधिक जाणून घेण्यासाठी AI एजंटने दुव्यावर क्लिक केल्यावर तुमचा डेटा सुरक्षित ठेवणे पहा. तुमचा dot तयार करा(नवीन विंडोमध्ये उघडेल).