Cyber at the Frontier
Et direktesendt innlegg om den neste cyberforsvarsepoken. 12. november kl. 19.00.
Banebrytende KI for cybersikkerhet
Finn sårbarheter, test forsvarsmekanismer og utvikle rettelser raskere med banebrytende modeller og agenter.
Cyberforsvar trenger en ny strategi
Med KI finner og utnytter angripere sårbarheter raskere. Forsvarere kan nå komme i forkant, men muligheten blir stadig mindre.
Det på tide å sikre seg et kontinuerlig forsvar.
Ta i bruk KI i hele sikkerhetsprogrammet ditt
Få tilgang til cybermodeller via Daybreak
Daybreak gir godkjente brukere tilgang til verktøy for cybersikkerhetsarbeid. Bruk Blue til å beskytte systemer og Red til avansert testing du har tillatelse til å utføre.

Daybreak Blue

Daybreak Red
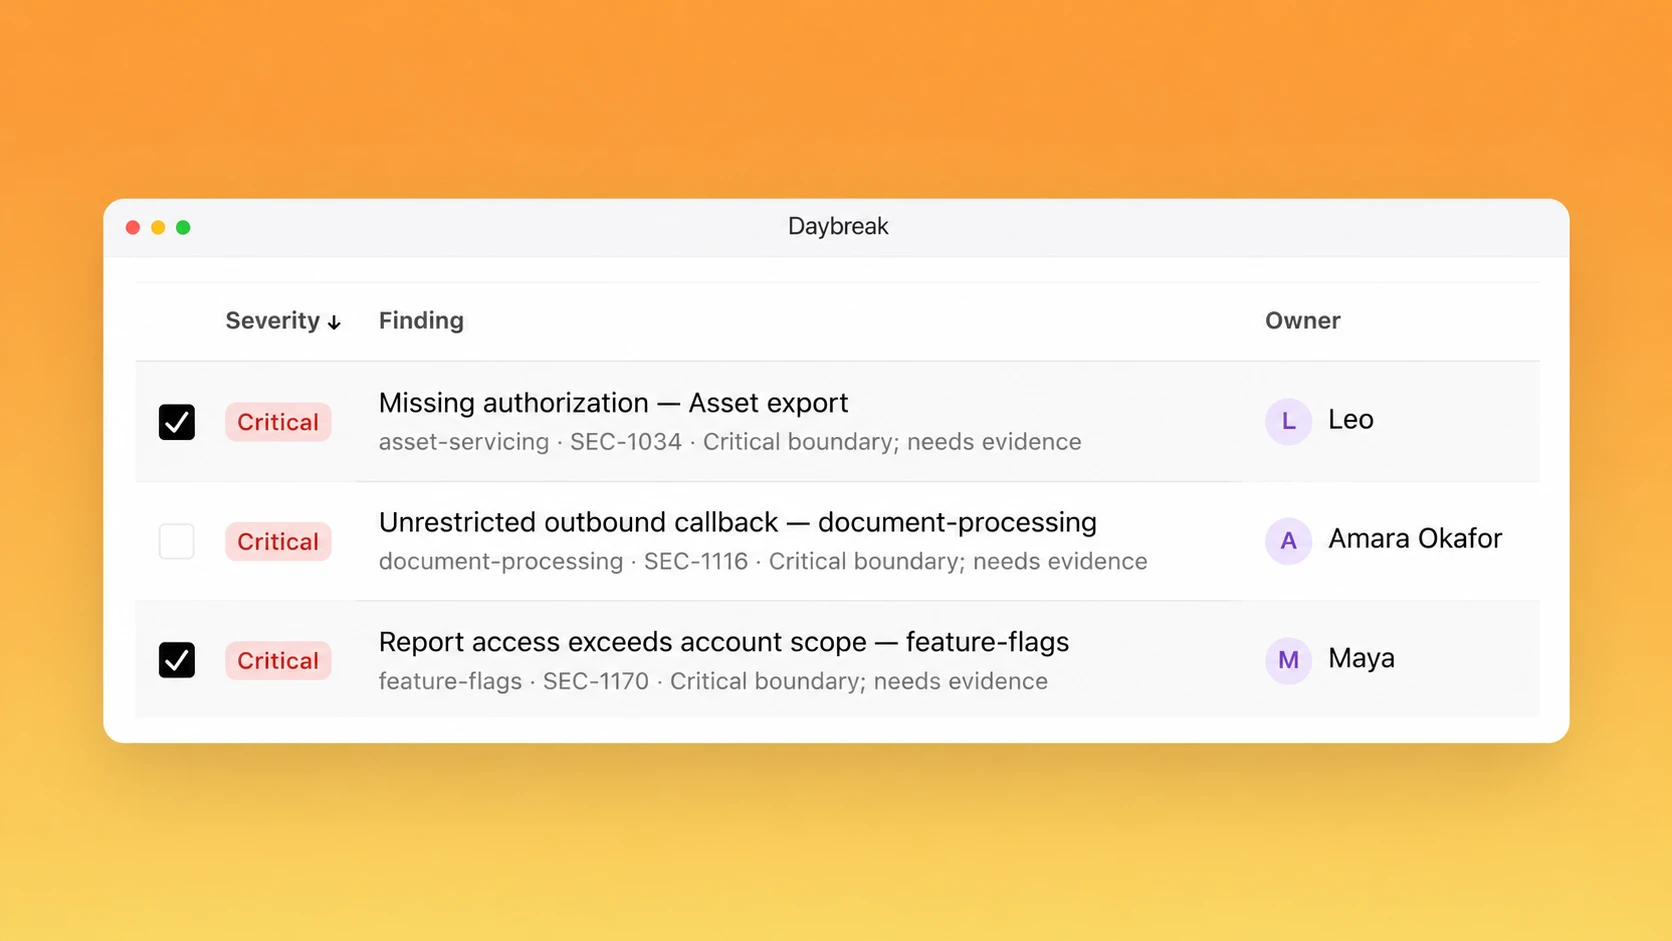
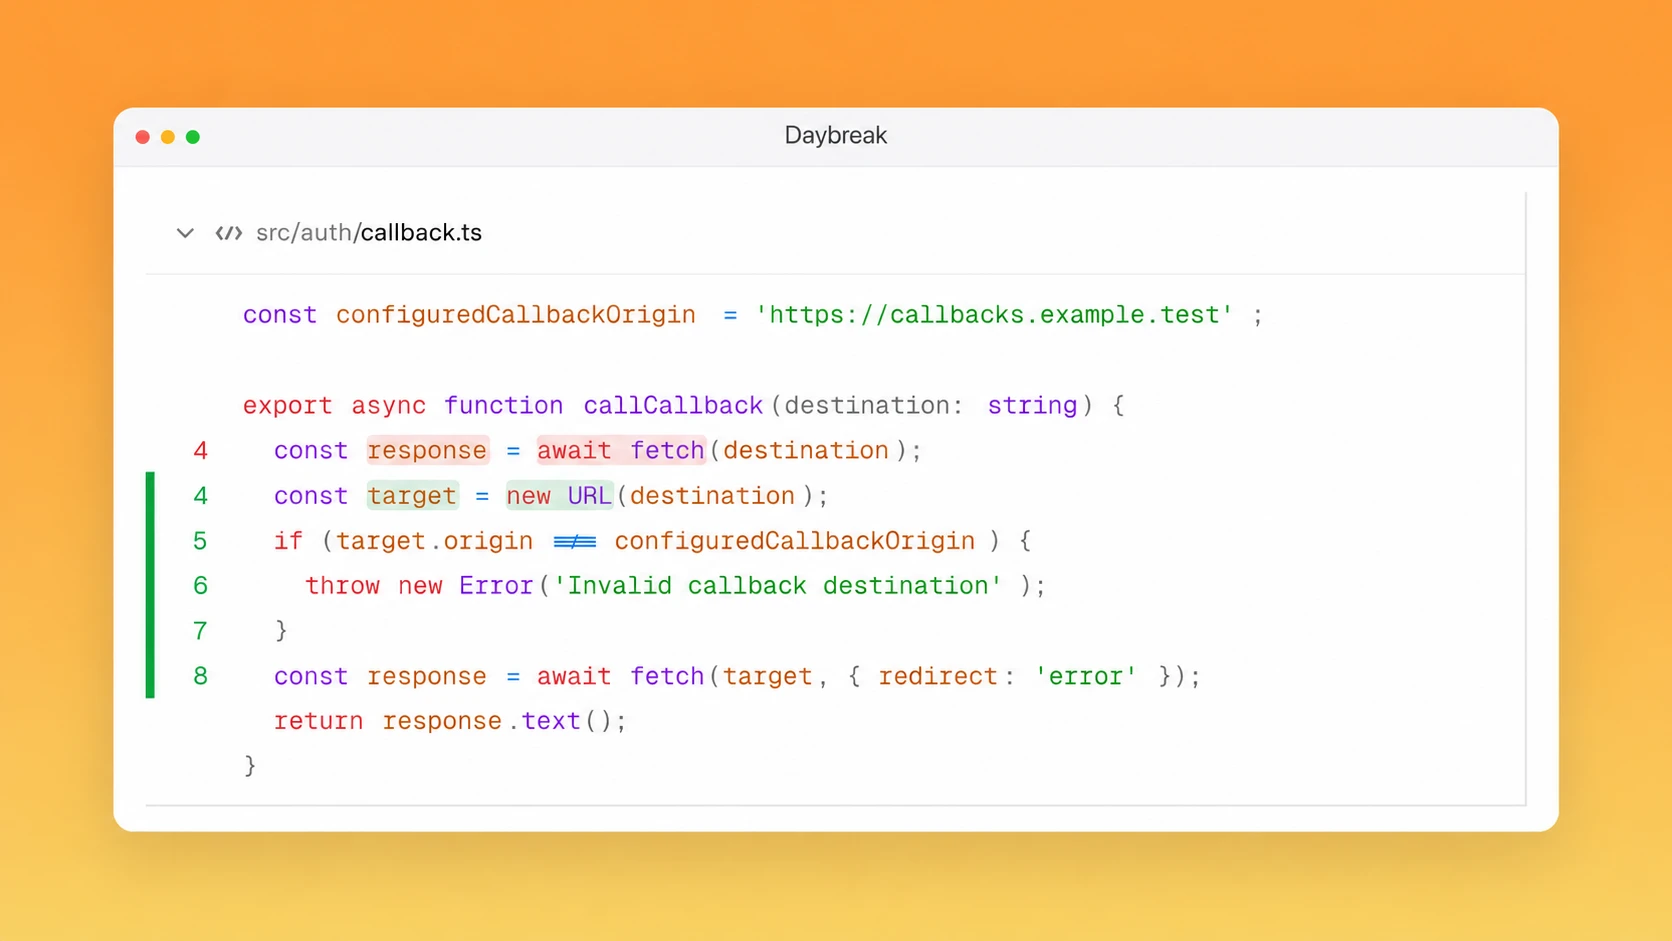
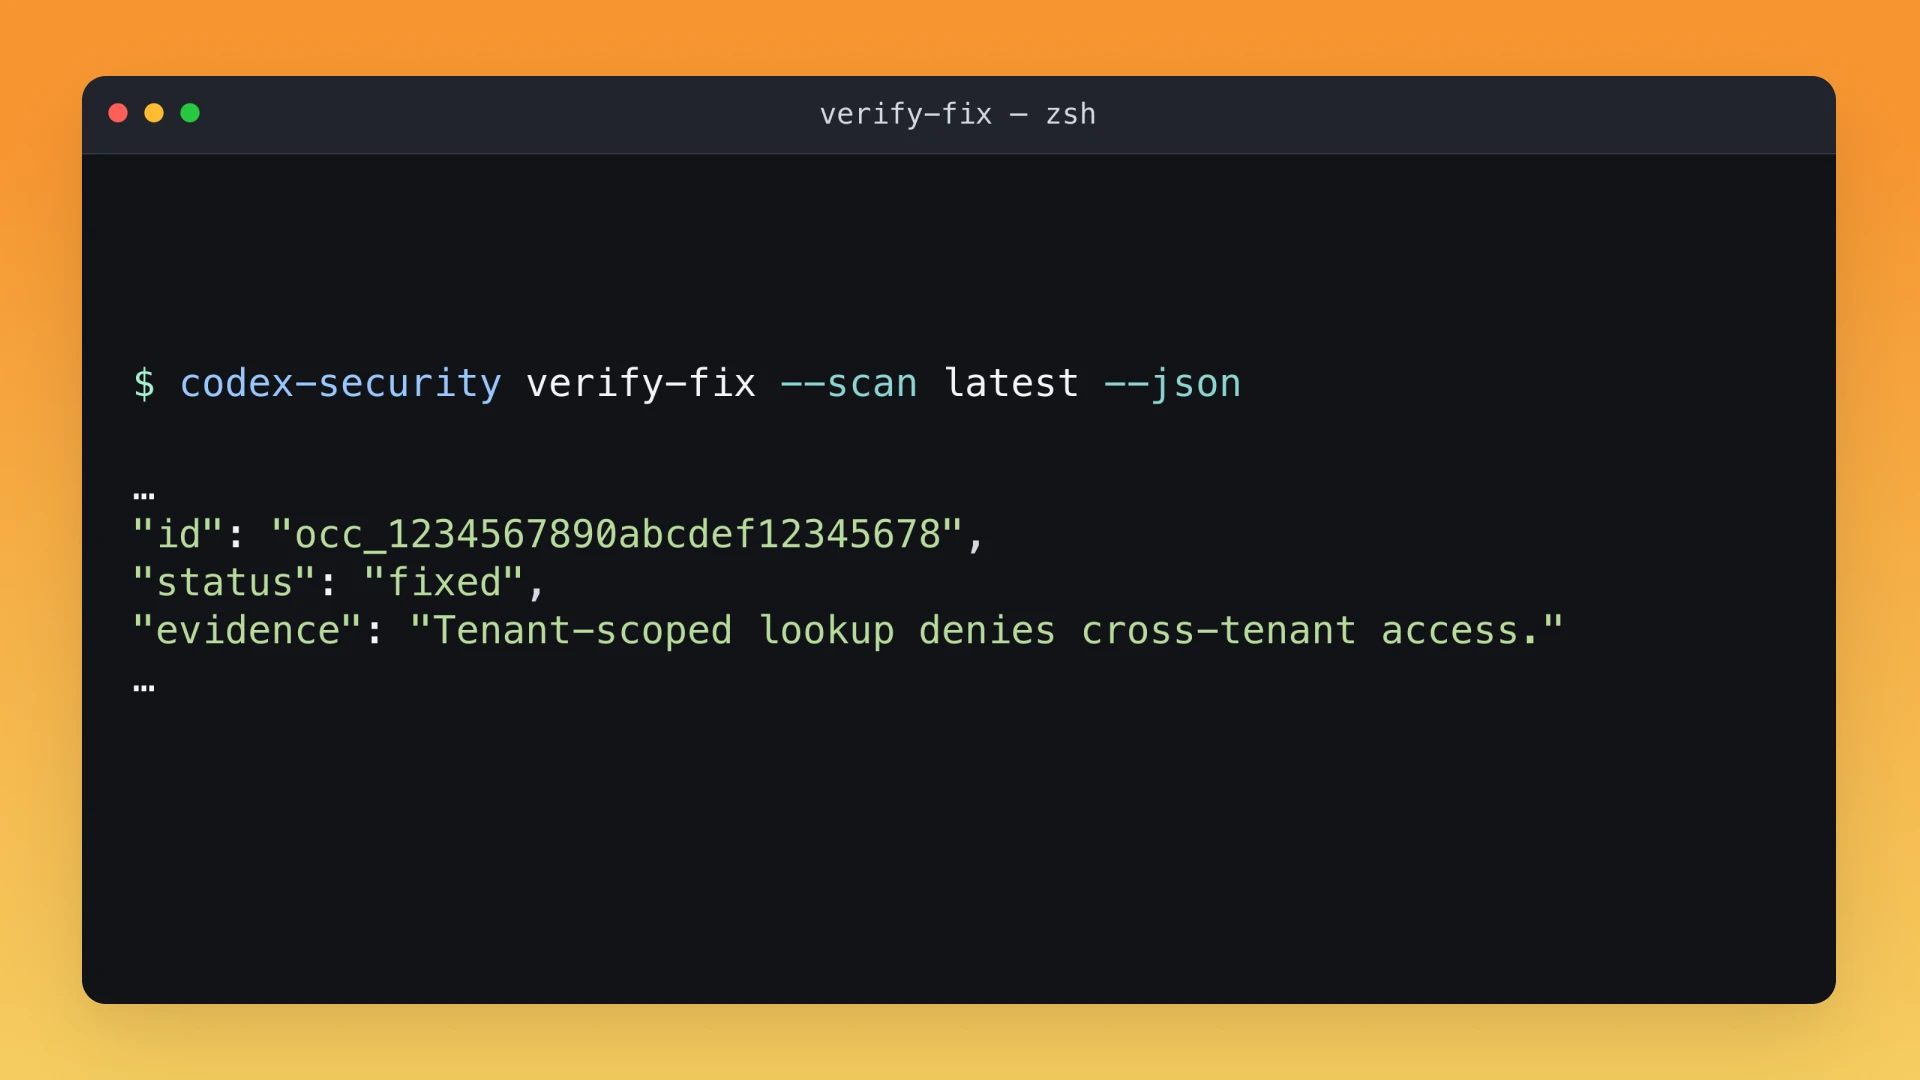
Fra oppdagelse av sårbarheter til bekreftede løsninger
Bygg agentiske løkker for å undersøke funn, prioritere risiko og klargjøre rettelser som teamet ditt kan gjennomgå.
Sikre koden i verktøyene du allerede bruker
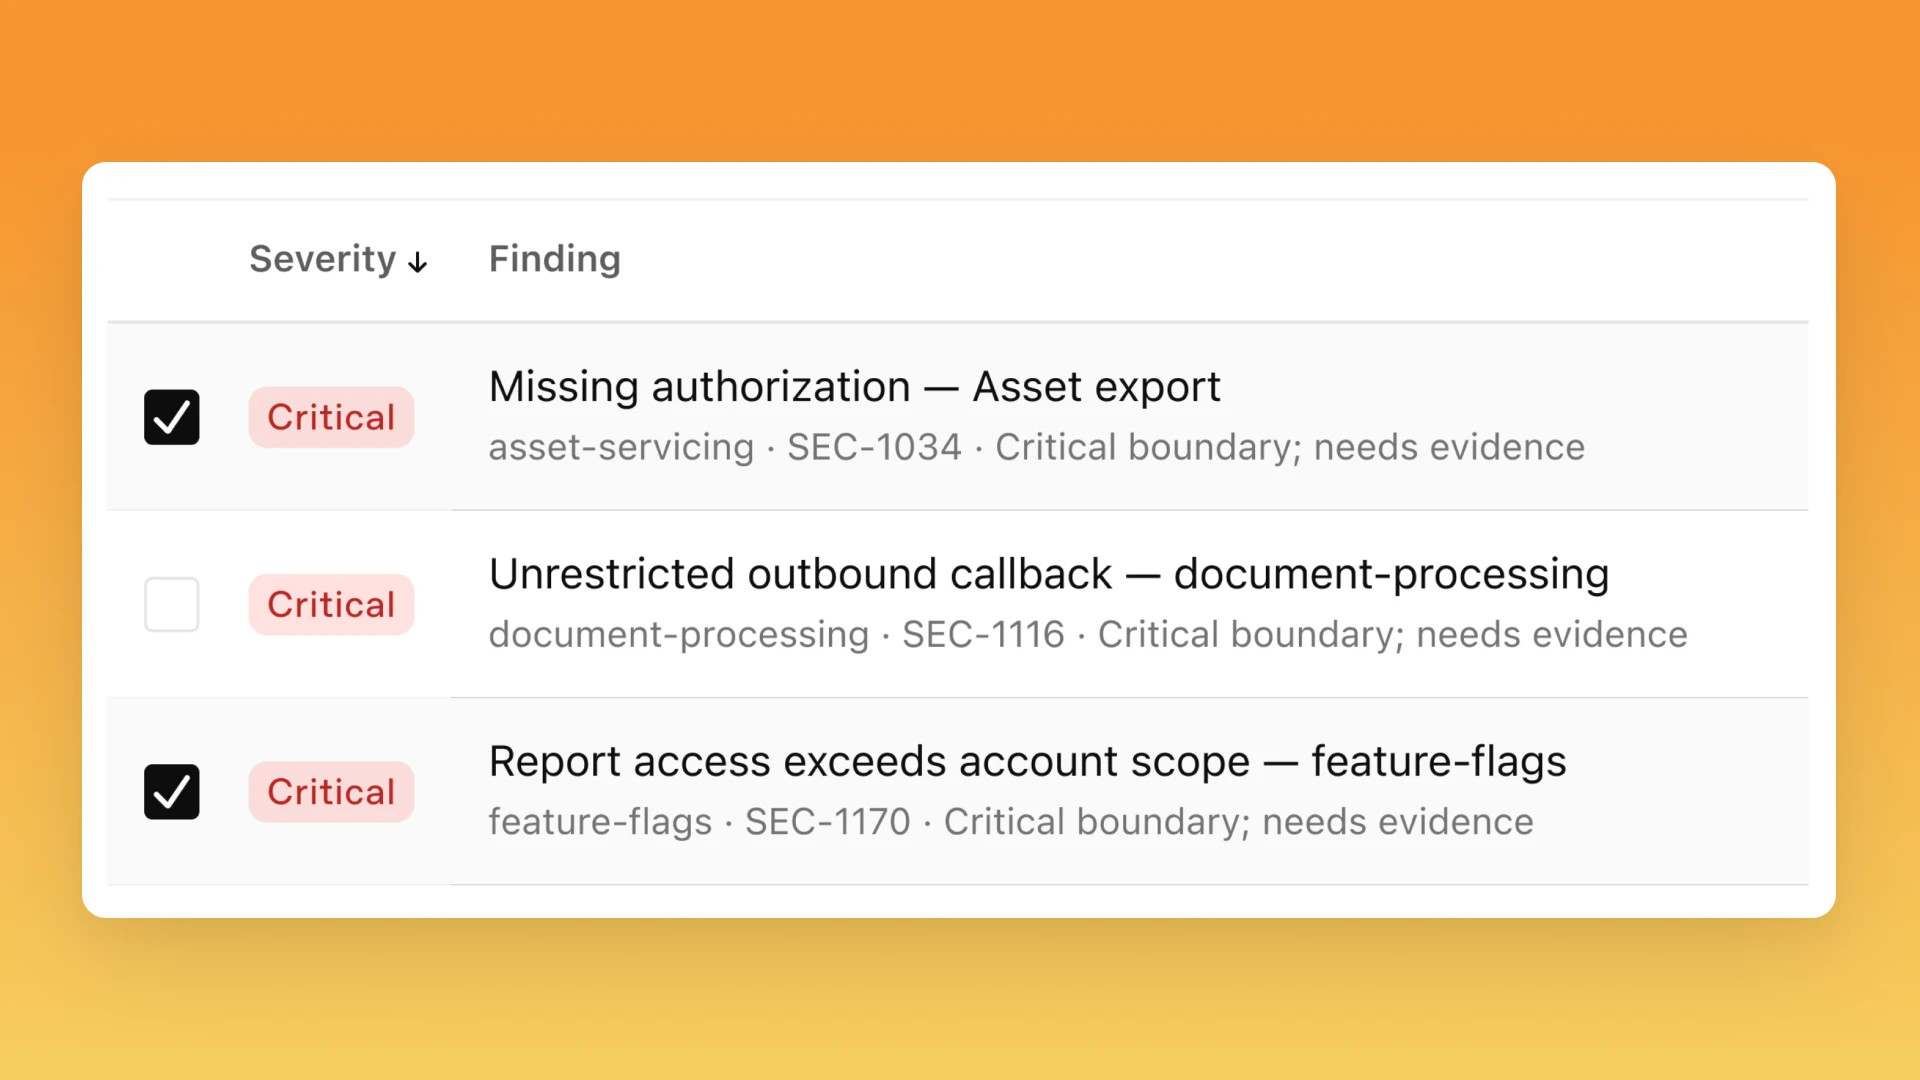
Daybreak Defense Factory
Gå fra funn til rettelser med et knappetrykk. All skanning og patching foregår eksternt.
Daybreak-plugin
Skann og opprett patcher direkte i Codex, der skanningene kjøres og funnene lagres lokalt.
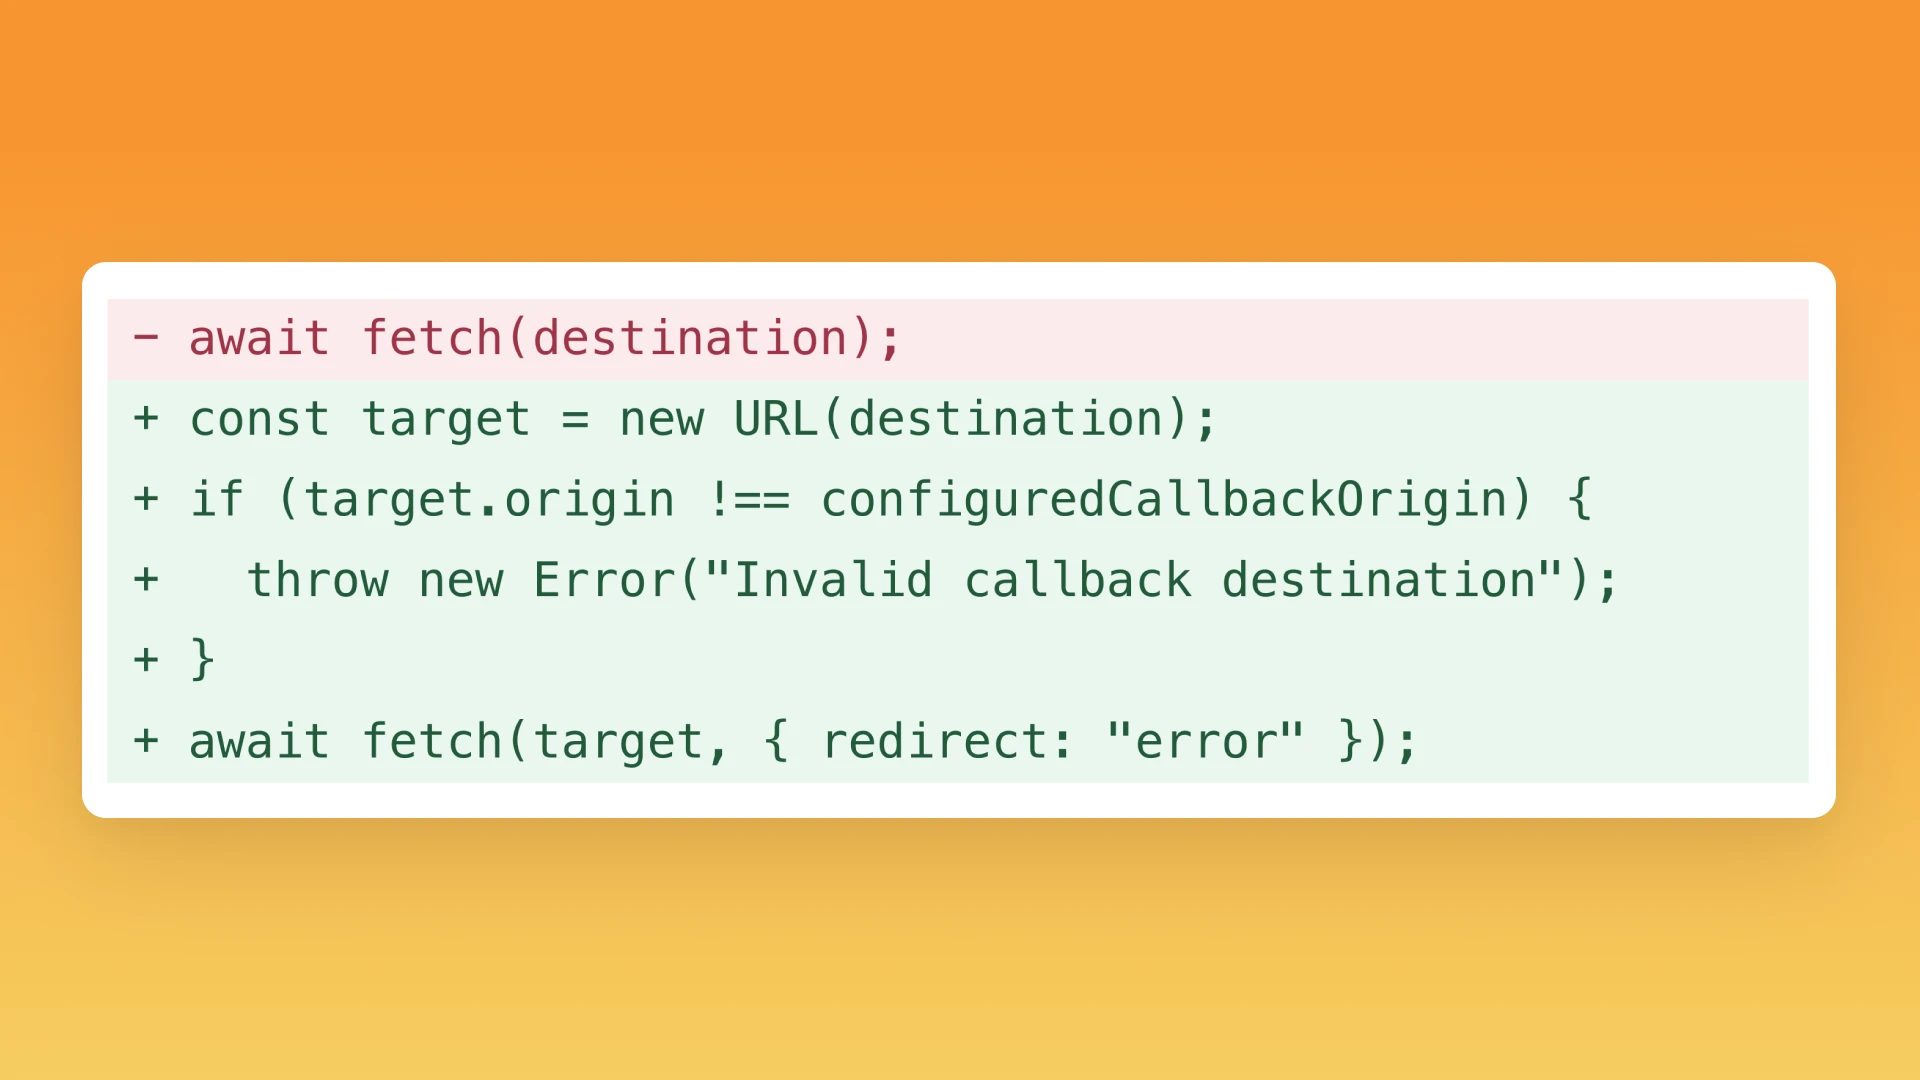
PR-gjennomgang
Reduser risikoen for at sårbarheter dukker opp igjen ved å sjekke pull requests.
Grunnsteinene for kontinuerlig forsvar
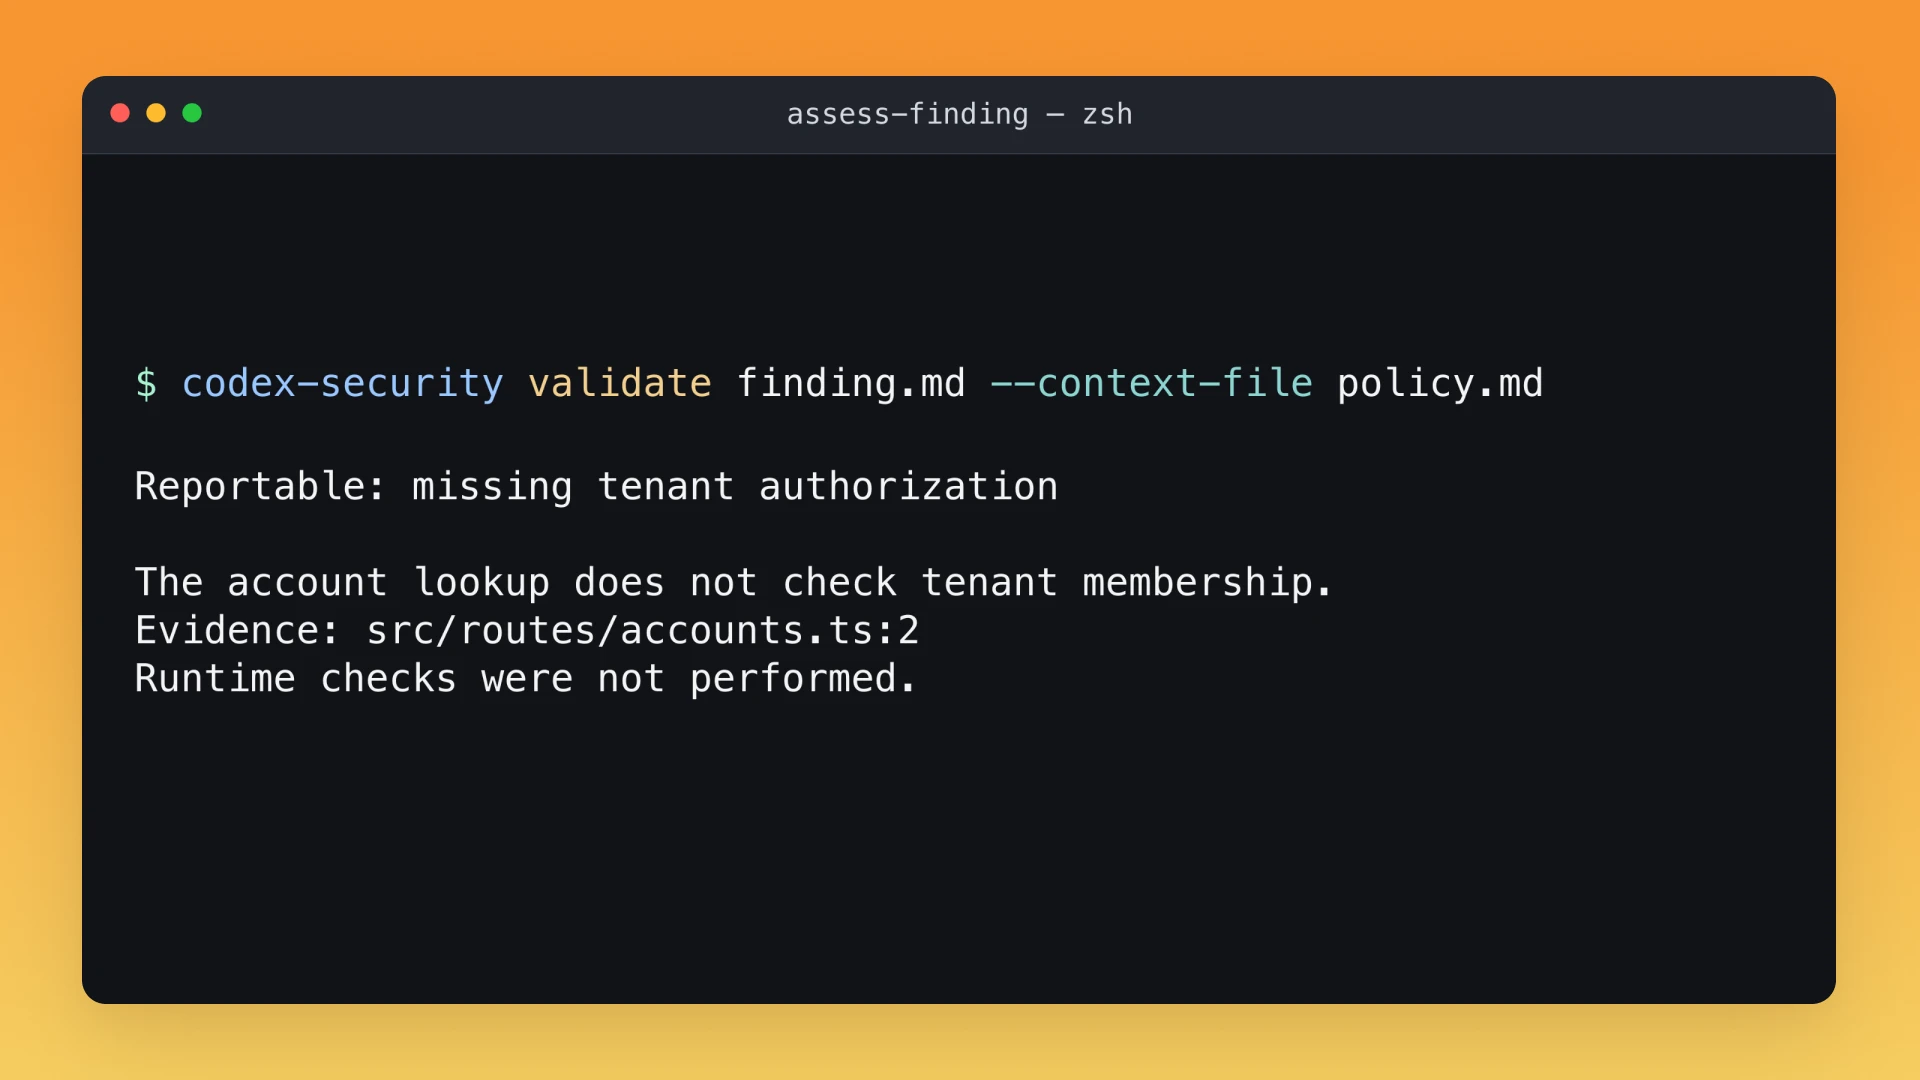
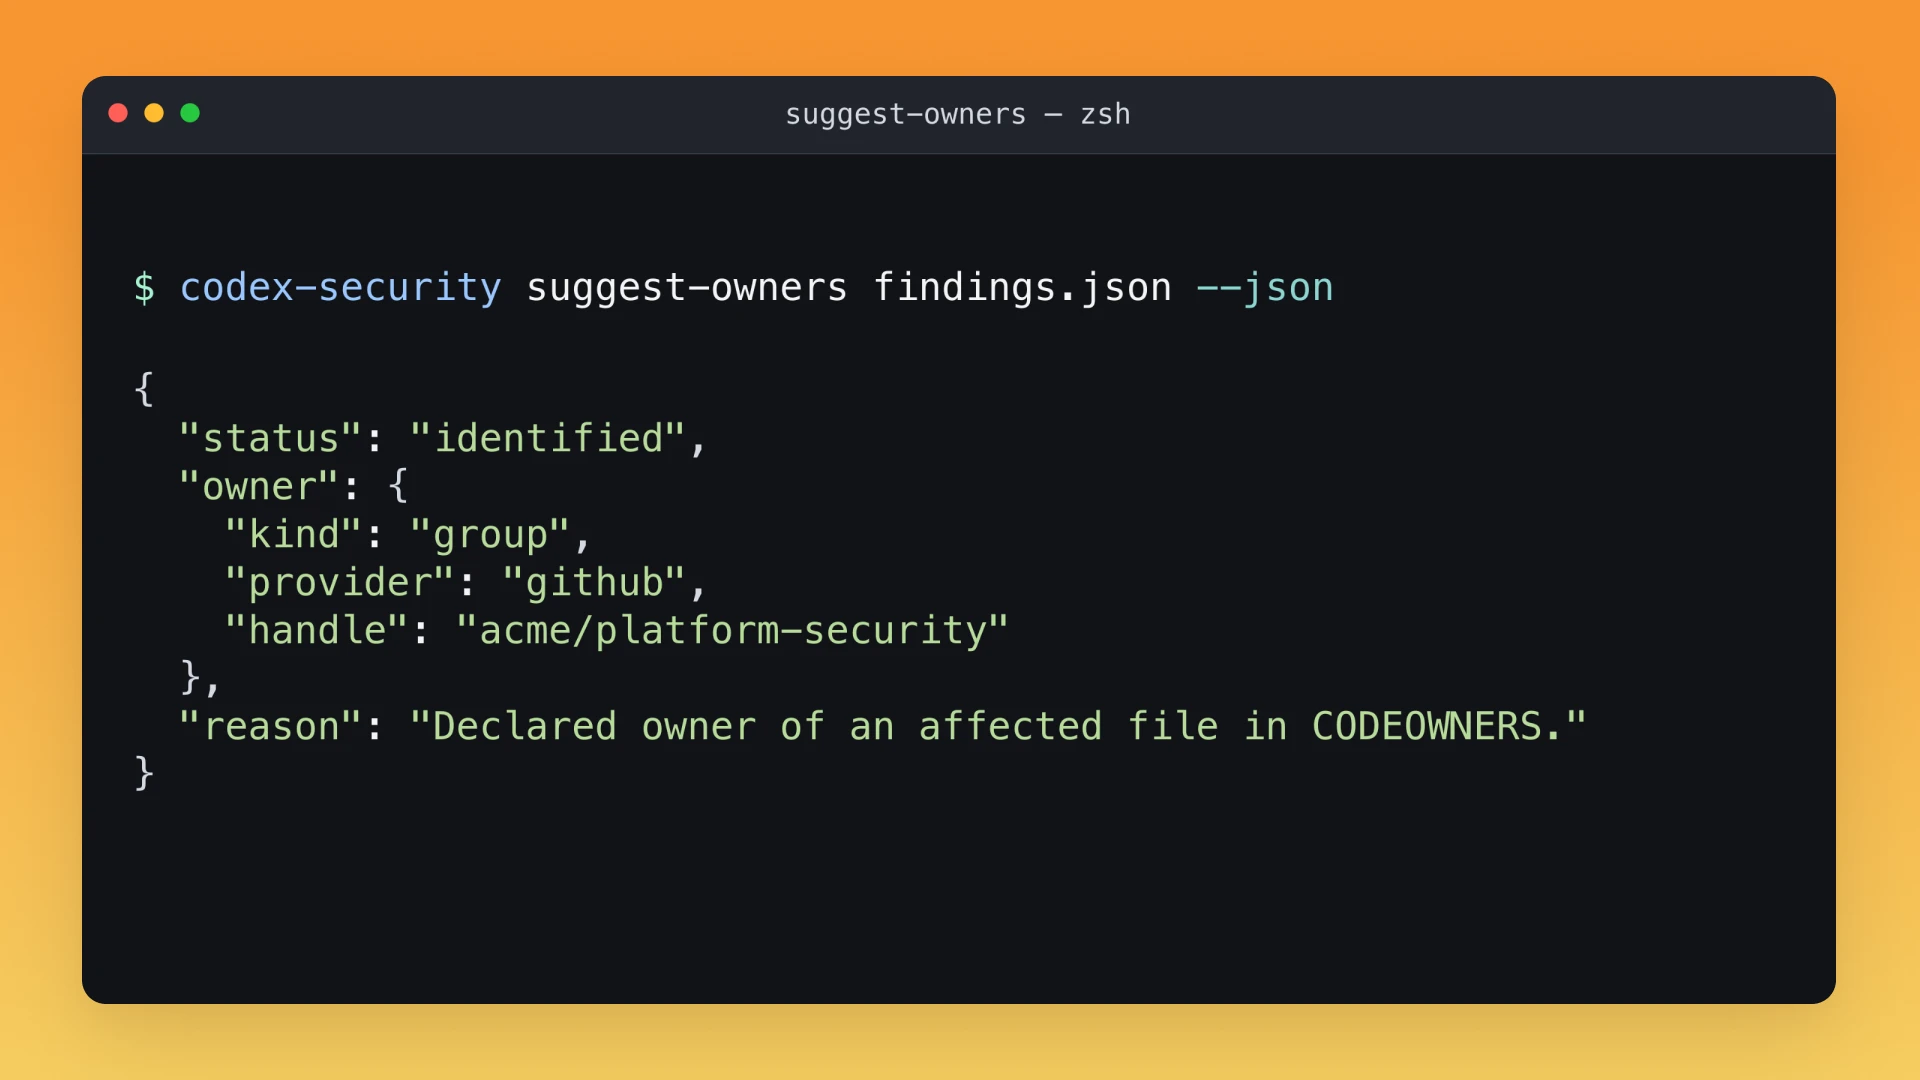
Codex Security CLI
Scan code or changes from your terminal. Ta med funn, rapporter om testdekning og dokumentasjon som underbygger funnene, i utviklingsarbeidet.
Sikkerhetsskanninger i CI
Kjør Codex Security CLI i CI-pipelinen din sammen med de eksisterende kontrollene dine.
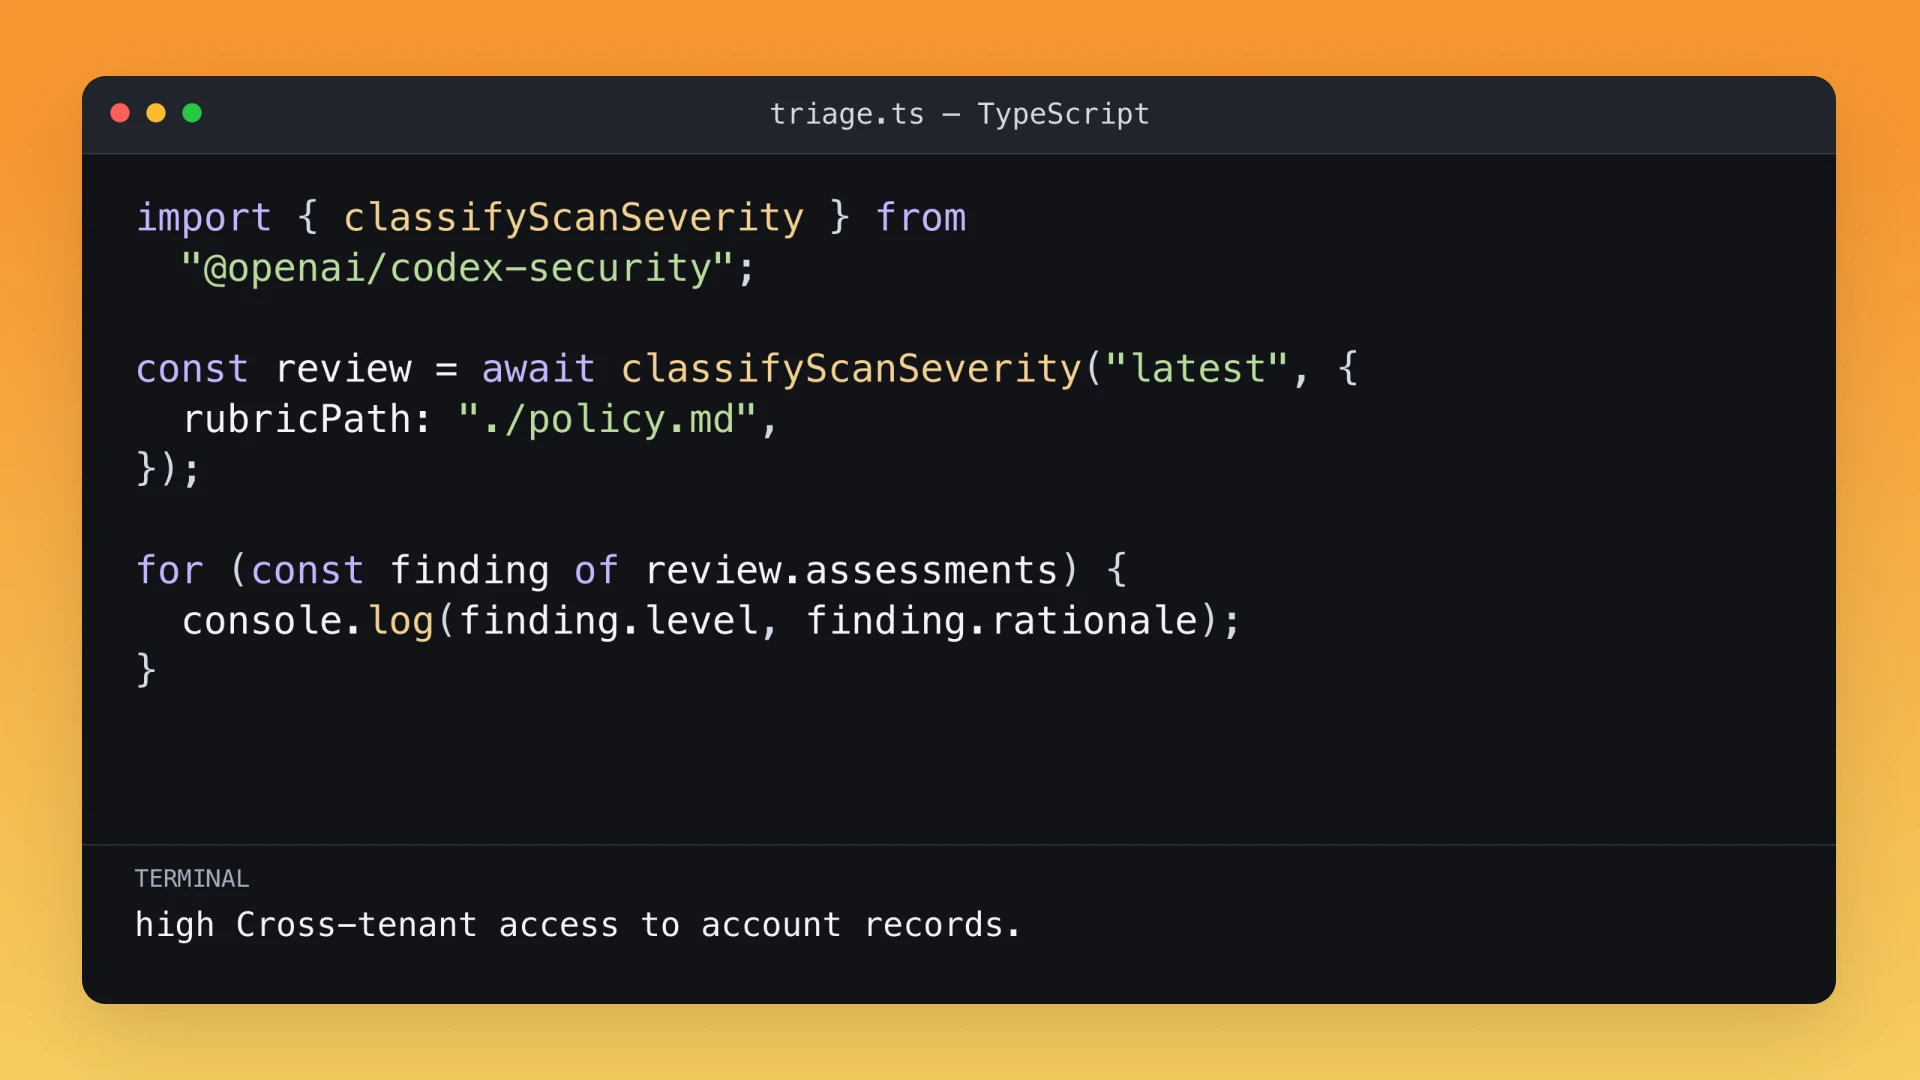
Codex Security SDK
Integrer sikkerhetsskanning i TypeScript-applikasjoner og få strukturerte funn, data om hva skanningen dekker, og filer som skanningen genererer.
OpenAI API
Lag tilpassede sikkerhetsarbeidsflyter ved hjelp av OpenAI-modeller, sammen med dine egne verktøy og din egen kontekst.