Si integrojmë sigurinë, mbrojtjen dhe privatësinë në dots
Teksa dot-ët e tu marrin përsipër më shumë punë, ne ndihmojmë në mbrojtjen e informacionit tënd dhe i mbajmë vendimet e rëndësishme në duart e tua.
Përditësim më 3.11.2026: Po zgjerojmë familjen e modeleve avangardë që fuqizojnë dots për të përfshirë GPT‑6.1 Terra. Agjenti yt dot mund të përdorë modele të ndryshme për pjesë të ndryshme të punës së vet. GPT‑6.1 Terra bazohet në përmirësimet e përafrimit të serisë GPT‑6 dhe përdor masat mbrojtëse të zhvilluara për GPT‑6 Astra.
Agjentët dot janë agjentë që punojnë vazhdimisht dhe marrin përsipër përgjegjësi të vazhdueshme, duke të lënë më shumë kohë dhe vëmendje për gjërat që kanë rëndësi për ty. Çdo agjent dot ka kompjuterin e vet dhe punon në aplikacionet që zgjedh të lidhësh. Ti u cakton agjentëve dot objektiva dhe përcakton se çfarë mund të bëjnë vetë. Mund të kryejnë hapat, të përshtaten kur gjërat ndryshojnë dhe të vazhdojnë të përparojnë mes bisedave. Mund të ndjekin zhvillimin e një historie dhe të përgatisin një draft të buletinit informativ, ose të ndihmojnë në përditësimin e një projekti ndërsa vijnë informacione të reja, duke të sjellë rezultatet për shqyrtim dhe duke t'u drejtuar ty për vendime që kërkojnë gjykimin tënd.
T’u japësh dot-ëve këtë përgjegjësi do të thotë t’u besosh më shumë nga informacioni dhe puna jote. Duhet të kuptosh se në çfarë mund të ketë qasje çdo dot, si e përdor këtë qasje dhe kur duhet të të përfshijë. Këto pyetje kanë rëndësi sepse gabimet e një agjenti mund të kenë pasoja përtej një bisede: keqkuptimi i një kërkese mund ta bëjë atë të ndryshojë skedarin e gabuar ose të ndajë informacione që synoje t’i mbaje private.
Ne vendosim masa mbrojtëse për çdo pjesë të kësaj pune. Nisim me GPT‑6 Astra, të cilin e trajnojmë të kuptojë qëllimin tënd dhe të ndjekë rregullat e sigurisë. Më pas shtojmë masa mbrojtëse për informacionin që përdorin dot-ët, mjediset ku punojnë dhe veprimet që planifikojnë të kryejnë.Një hapësirë pune e mbrojtur në renë kompjuterike ndihmon në kufizimin e pasojave të gabimeve, procedurat e sigurta të hyrjes ndihmojnë në mbrojtjen e kredencialeve të ndjeshme dhe kontrollet e veçanta të veprimeve ndihmojnë në zbulimin e hapave që dalin jashtë udhëzimeve të tua ose kërkesave të sigurisë.Ti zgjedh çfarë të lidhësh, cakton preferencat dhe ndjek ose ridrejton punën teksa ajo përparon.
Dot-ët mund të gabojnë ende dhe ne do të vazhdojmë t’i përmirësojmë këto masa mbrojtëse duke mësuar nga përdorimi në praktikë. Këtu shpjegojmë se si funksionojnë së bashku masat mbrojtëse, çfarë kontrollon ti dhe cilat janë kufizimet e tyre — në mënyrë që të marrësh vendime të informuara për punën që u beson dot-ëve.
Dot-ët bazohen në GPT‑6 Astra, modelin tonë më të aftë dhe më të përafruar me synimet njerëzore. Astra dallohet për aftësinë për të kuptuar objektivin tënd, për të qëndruar brenda kufijve të kërkesës tënde dhe për të bërë pyetje të përqendruara kur përgjigjet mund të ndryshojnë mënyrën se si duhet të veprojë. Këto aftësi i ndihmojnë dot-ët t’i ndjekin detyrat me kalimin e kohës pa e humbur nga vëmendja atë që synoje.
E kemi trajnuar Astra të refuzojë kërkesat e dëmshme, përfshirë ato që lidhen me keqpërdorime në fushën biologjike ose të sigurisë kibernetike. Testojmë se si i trajtojnë dot-ët udhëzimet që ndryshojnë, kërkesat e paqarta dhe përpjekjet për t’i shtyrë përtej lejeve që ke dhënë. Simulimi i sulmeve, si nga njerëzit ashtu edhe në mënyrë të automatizuar, na ndihmon të gjejmë dobësi, të përmirësojmë modelin dhe sistemet përreth tij dhe t’i testojmë sërish këto ndryshime.
Këtyre masave mbrojtëse të modelit u shtojmë masat mbrojtëse të sigurisë së ChatGPT dhe masa shtesë për agjentët që mund të vazhdojnë të punojnë në emrin tënd.
Masat mbrojtëse të integruara të ChatGPT përfshijnë enkriptimin e përmbajtjes tënde gjatë ruajtjes dhe transmetimit të saj mes teje, OpenAI dhe ofruesve tanë të shërbimeve, si dhe kontrollet e qasjes që ndihmojnë në mbrojtjen e informacionit të ruajtur. Sistemet tona të sigurisë së llogarisë kërkojnë gjithashtu shenja të përdorimit të dyshimtë të llogarisë tënde OpenAI dhe mund të të kërkojnë të identifikohesh sërish nëse një seancë duket se është komprometuar.
Agjentët kanë nevojë edhe për mbrojtje nga informacioni që hasin gjatë kryerjes së punës së tyre. Një faqe interneti, email ose dokument mund të përmbajë udhëzime keqdashëse që përpiqen t’i devijojnë ose t’i bëjnë të ndajnë informacione private — një problem i quajtur injektim i kërkesave. Ne ndërthurim masat mbrojtëse të modelit me kufizimet e mjeteve, kontrollet përpara veprimeve dhe monitorimin, për të ndihmuar në parandalimin që kjo përmbajtje të çojë në një veprim të padëshiruar.
Gjithashtu, i monitorojmë dot-ët teksa planifikojnë dhe kryejnë veprime, për të zbuluar sjellje potencialisht të dëmshme, si veprimet jashtë udhëzimeve të tua ose përpjekjet për të anashkaluar masat mbrojtëse. Nëse monitorimi i sigurisë sinjalizon një shqetësim në punën që po kryen një dot, ai mund ta pezullojë atë punë dhe të të shfaqë një paralajmërim për ta shqyrtuar. Ky monitorim është i integruar dhe ndihmon në zbulimin e shqetësimeve gjatë zhvillimit të një detyre, krahas masave mbrojtëse që kufizojnë se në çfarë mund të kenë qasje dot-ët dhe çfarë mund të bëjnë.
Çdo dot ka kompjuterin e vet në renë kompjuterike, ku mund të shfletojë, të analizojë informacion, të krijojë skedarë dhe të ekzekutojë mjete. Dot-ët mund të vazhdojnë të përparojnë në këto hapësira pune edhe kur nuk je i përfshirë në mënyrë aktive.
Ti zgjedh se cilat llogari mund të përdorin dot-ët, qoftë duke lidhur aplikacione në përputhje me lejet që i ke dhënë ChatGPT, qoftë duke hyrë në një faqe interneti në shfletuesin e një dot-i dhe duke përdorur hyrjen e sigurt aty ku mbështetet. Mund të zgjedhësh gjithashtu të lidhësh kompjuterin tënd personal për t’u dhënë dot-ëve më shumë mënyra për të të ndihmuar — për shembull, duke analizuar një fletëllogaritëse të ruajtur në desktopin tënd ose duke përdorur mjete programimi të instaluara në pajisjen tënde.
Brenda hapësirës së mbrojtur të punës së çdo dot-i, izolimi në një mjedis të kufizuar kufizon kodin dhe mjetet në të cilat mund të ketë qasje ai dot, duke ndihmuar në kufizimin e ndikimit të kodit të dëmshëm ose të një komande të gabuar. Gjithashtu, i izolojmë mjediset e përdoruesve në renë kompjuterike nga njëri-tjetri dhe mirëmbajmë sistemin operativ Linux dhe shfletuesin Chrome mbi të cilët bazohen këto mjedise.
Dot-ët ekzekutojnë kod në mjedise të ndara nga sistemet që bashkërendojnë punën e tyre dhe zbatojnë masat kryesore mbrojtëse. Ata mund të krijojnë skedarë dhe të ekzekutojnë mjete në këto mjedise, por nuk mund ta përdorin këtë qasje për të ndryshuar këto sisteme sigurie ose për të çaktivizuar kontrollet e detyrueshme. Kjo ndarje ndihmon në ruajtjen e këtyre masave mbrojtëse edhe nëse një dot gabon.
Rregullat e veprimit të përshkruara më poshtë përcaktojnë se çfarë mund të bëjnë dot-ët me qasjen që kanë.

Hapësira e punës në renë kompjuterike e çdo dot-i bashkon kompjuterin e tij dhe mjetet që mund të përdorë. Ti zgjedh cilat aplikacione të lidhësh dhe nëse do të lidhësh kompjuterin tënd personal. Shqyrtimi automatik kontrollon veprimet që kërkojnë shqyrtim përpara se të kryhen. Nëse bllokon një hap, i tregon dot-it arsyen, në mënyrë që ai të vendosë si të veprojë më tej.
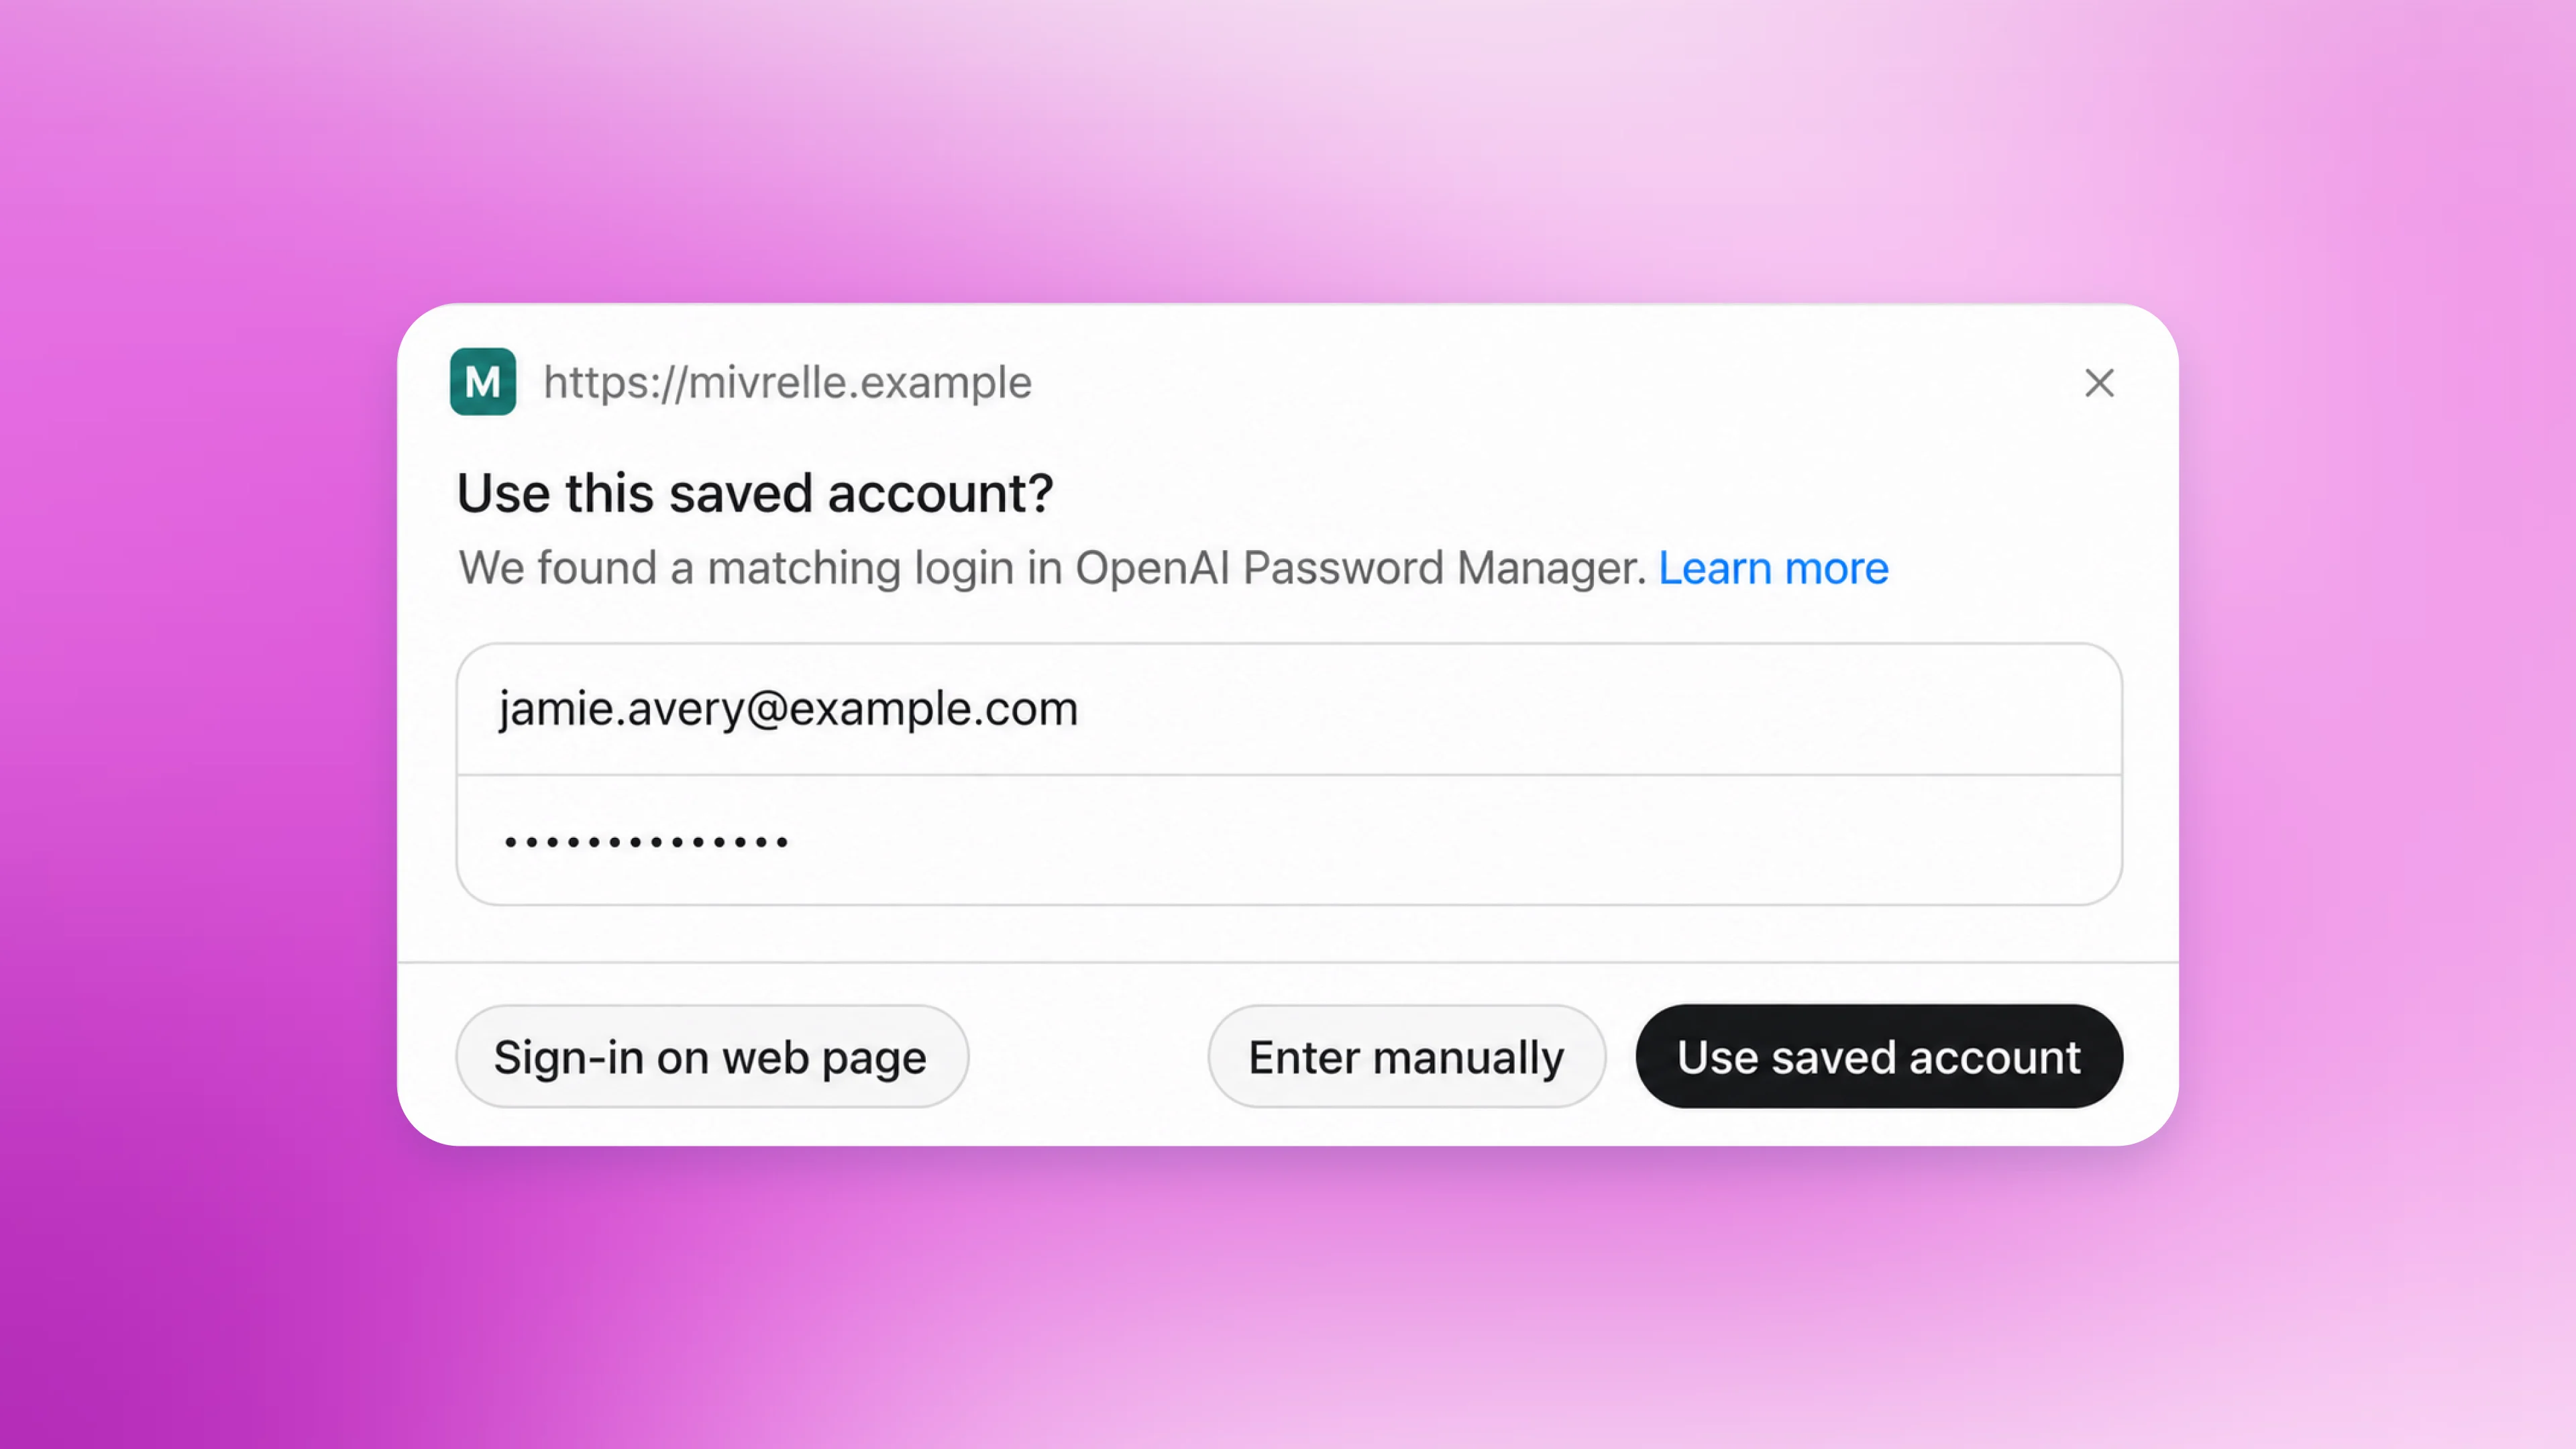
Hyrja e sigurt u lejon dot-ëve të punojnë në llogari, duke i mbajtur fjalëkalimet jashtë bisedës. Për hyrjet që e mbështesin këtë funksion, modeli pezullohet ndërsa ti plotëson një formular të sigurt hyrjeje, i cili i dërgon kredencialet e tua drejtpërdrejt në mjedisin e shfletuesit dhe i dorëzon ato pa ia ekspozuar kontekstit të modelit. Më pas, dot-i rifillon punën në llogarinë ku ke hyrë. Mbajtja e fjalëkalimit jashtë bisedës zvogëlon rrezikun që ai të shfaqet në një përgjigje ose të ndahet gabimisht.
Procedurat e mbështetura që përdorin fjalëkalime të ruajtura e ruajnë këtë ndarje përmes një shërbimi të posaçëm të enkriptuar për kredencialet. Shërbimi siguron fjalëkalimin për hyrje pa ia kaluar atë modelit, kështu që dot-ët mund të punojnë në llogaritë që ke autorizuar, ndërsa fjalëkalimet mbeten jashtë kontekstit të modelit. Këto masa mbrojtëse vlejnë posaçërisht për procedurat e hyrjes së sigurt dhe ato me fjalëkalime të ruajtura; një e dhënë sekrete e vendosur veçmas në një mesazh ose dokument të lexueshëm mund të jetë ende e dukshme për modelin.
Ti menaxhon se cilat aplikacione mund të përdorin dot-ët përmes lidhjeve dhe lejeve ekzistuese në ChatGPT, të cilat janë të përbashkëta për ChatGPT, ChatGPT Work dhe Codex. Në seksionin Shtojcat te Cilësimet, mund të shqyrtosh llogaritë e lidhura dhe të ndryshosh se në çfarë mund të kenë qasje dot-ët në vijim. Shkëputja e një aplikacioni ndalon ndarjen e informacioneve të reja përmes asaj lidhjeje. Megjithatë, informacioni që një dot ka mësuar tashmë mbetet në kontekstin e tij. Këto leje përcaktojnë qasjen në aplikacionet e tua; ato nuk i anashkalojnë kërkesat e detyrueshme të sigurisë.

Nëse dëshiron që dot-ët të punojnë me skedarë ose mjete lokale, mund të zgjedhësh të lidhësh edhe kompjuterin tënd. Kjo lidhje vazhdon t’u nënshtrohet kufizimeve të sandbox-it lokal dhe kontrolleve përkatëse të veprimeve. Përdorimi i mikrofonit ose kamerës së kompjuterit tënd kërkon gjithashtu lejet përkatëse të pajisjes, të cilat mund të zgjedhësh t’ia japësh ChatGPT.
Pamja e aktivitetit në aplikacionin për kompjuter të lejon të ndjekësh dhe të udhëzosh punën në vazhdim. Ajo shfaq detyrat në vazhdim, detyrat e deleguara dhe statusin e tyre. Mund të shtosh kontekst, të korrigjosh një keqkuptim, të ndryshosh drejtimin ose t’i kërkosh një dot-i të ndalojë.

Disa veprime kërkojnë konfirmimin tënd çdo herë, përfshirë fshirjen përfundimtare të të dhënave, instalimin ose ekzekutimin e programeve nga një burim i panjohur, apo dhënien e një qasjeje të re që lidhet me sigurinë. Këto kërkesa të japin mundësinë të shqyrtosh ndryshime që mund të jenë të vështira për t’u zhbërë ose që mund t’i japin dikujt qasje të re.
Për hapësirat e punës ChatGPT Business, Enterprise dhe Edu, nuk e përdorim përmbajtjen tënde për të trajnuar modelet tona si parazgjedhje. Për planet personale të ChatGPT, ti vendos nëse bisedat e agjentëve të tu dot dhe puna që kryejnë përdoren për të përmirësuar modelet tona, përmes cilësimit tënd "Përmirëso modelin për të gjithë". Kur trajnimi i modeleve është aktivizuar, kjo mund të përfshijë veprimet që kryejnë agjentët dot dhe automatizimet që konfiguron, pasi të kemi punuar për të hequr identifikuesit personalë. Mund të lexosh më shumë rreth mënyrës se si përdoren të dhënat e tua në këtë artikull në qendrën tonë të ndihmës.
Krahas punës që u kërkon të bëjnë, dot-ët mund të nisin detyra kërkimore në sfond për të gjetur mënyra të tjera për të të ndihmuar — për shembull, duke vënë re një ndryshim në planet e tua të udhëtimit. Këtë e quajmë kërkim proaktiv.
Këto detyra kryhen në mjedisin në renë kompjuterike të çdo dot-i. Ato përdorin mjete vetëm për lexim për të mbledhur informacion nga burimet e lidhura për të cilat kanë leje qasjeje dhe më pas ruajnë shënime private për dot-in përkatës. Këto kufizime i zbatojmë në kod: detyrat kërkimore nuk mund t’u dërgojnë drejtpërdrejt mesazhe personave të tjerë, të ndryshojnë përmbajtjen në aplikacionet e lidhura ose të kontrollojnë një shfletues apo desktop. Dot-ët mund t’i përdorin gjetjet për të vendosur se si të ndihmojnë, por çdo veprim pasues duhet t’u nënshtrohet rregullave dhe kontrolleve të zakonshme.

Kërkimi proaktiv kryhet si një detyrë në sfond brenda mjedisit në renë kompjuterike të çdo dot-i. Ai lexon burimet e lidhura për të cilat ka leje qasjeje dhe i kthen shënime private dot-it përkatës, i cili vendos se si të ndihmojë. Çdo veprim pasues u nënshtrohet rregullave dhe kontrolleve të zakonshme.
Modelet tona nuk i trajnojmë drejtpërdrejt me ato diskutime kërkimore në sfond ose me shënimet që ato prodhojnë. Por një dot mund të marrë shënime nga detyra e vet e kërkimit në sfond ose të lexojë pjesë nga diskutimet e veta kërkimore. Informacioni i sjellë në këtë mënyrë në një bisedë ose detyrë të përshtatshme mund të përdoret për trajnimin e modeleve, në varësi të cilësimeve të tua. Për shembull, një detyrë kërkimore në sfond mund të mbledhë informacion për disa destinacione për një udhëtim të ardhshëm në Evropë. Ai diskutim kërkimor dhe shënimet e tij nuk përdoren drejtpërdrejt për trajnim. Më vonë, kur i kërkon agjentit tënd dot të të ndihmojë të planifikosh një udhëtim në Lisbonë, ai mund të lexojë një shënim nga detyra e tij e kërkimit në sfond rreth Lisbonës. Ky shënim bëhet pjesë e kontekstit të bisedës sate për planifikimin e udhëtimit dhe mund të përdoret më pas për trajnim, në varësi të cilësimeve të tua. Pjesa tjetër e kërkimit në sfond nuk përdoret për trajnim, përveç rastit kur përfshihet gjithashtu në një bisedë ose detyrë të pranueshme.
Dot-ët ndjekin kufizime mbrojtëse të integruara, të krijuara për të parandaluar dëmet dhe për t’i lënë në duart e tua vendimet me pasoja të rëndësishme. Rregullat e tyre të sigurisë u kërkojnë të refuzojnë kërkesat e dëmshme, përfshirë keqpërdorimet në fushën biologjike ose të sigurisë kibernetike. Për detyrat ku mund të ndihmojnë, rregullat e veprimit përcaktojnë se kur mund të vazhdojnë, kur duhet të kërkojnë konfirmimin tënd dhe kur duhet të ta kalojnë ty një hap për ta kryer.
Brenda këtyre kufijve, dot-ët mund të lexojnë informacionin për të cilin kanë leje qasjeje, ta analizojnë dhe të përgatisin drafte në bisedat e tua. Për të dërguar një mesazh ose për të ndarë një skedar, ata janë trajnuar të kërkojnë autorizim që mbulon informacionin dhe llojin e marrësit — sa më të ndjeshme të jenë të dhënat, aq më specifik duhet të jetë përcaktimi i marrësve.Për shembull, të dhënat shëndetësore do të kërkojnë gjithmonë që ti të përcaktosh një marrës me emër („ndaje historikun tim mjekësor me Dr. Thompson“). Për të dhënat personale më pak të ndjeshme, si një adresë emaili ose numër telefoni, si parazgjedhje do të kërkohet që ti të përcaktosh kategori marrësish („çdo kompani ajrore“).Ti mund t’i zgjerosh më tej rregullat për të dhënat personale më pak të ndjeshme („ndaje me çdo formular në internet“) duke krijuar një Rregull të personalizuar — shih seksionin vijues për më shumë hollësi rreth këtij funksioni.Ky autorizim mbetet i lidhur me udhëzimet e tua për detyrën; vazhdimi i punës më vonë ose delegimi i saj nuk e zgjeron atë.
Dot-ët mund të bëjnë blerje duke përdorur kartat që ke ruajtur tashmë në faqen e internetit të një tregtari. Këto blerje kërkojnë miratimin tënd.
Disa veprime kërkojnë konfirmimin tënd çdo herë, përfshirë fshirjen përfundimtare të të dhënave, instalimin ose ekzekutimin e programeve nga një burim i panjohur, apo dhënien e një qasjeje të re që lidhet me sigurinë. Këto kërkesa të japin mundësinë të shqyrtosh ndryshime që mund të jenë të vështira për t’u zhbërë ose që mund t’i japin dikujt qasje të re.
Për hapa të tjerë të ndjeshëm, si ndryshimi i një fjalëkalimi ose transferimi i parave mes llogarive financiare, dot-ët mund të ndihmojnë me pjesën tjetër të detyrës, por duhet t’i kalojnë këta hapa të ndjeshëm ty për t’i kryer.
Rregullat e personalizuara të lejojnë të përcaktosh se si të ndihmojnë dot-ët brenda këtyre masave mbrojtëse të integruara — për shembull, duke u thënë të mos dërgojnë kurrë email. Mund të japësh edhe udhëzime specifike për një detyrë, si t’i kërkosh një dot-i t’i tregojë një kolegu se nuk je i disponueshëm, pa zbuluar arsyen personale. Këto udhëzime vazhdojnë të zbatohen edhe kur ai dot delegon punë ose punon në sfond.
Dot-ët mund të të ndihmojnë të shkruash Rregulla të personalizuara, por u duhet miratimi yt për t’i ndryshuar ato. Këto preferenca veprojnë brenda masave mbrojtëse të integruara dhe nuk mund të heqin konfirmimet e detyrueshme, kalimin e hapave te ti ose kërkesat themelore të sigurisë.

Përpara se dot-ët të kryejnë veprime si dërgimi i emaileve ose ndryshimi i skedarëve, një sistem i veçantë sigurie, i quajtur Shqyrtimi automatik, kontrollon nëse hapat e planifikuar përputhen me udhëzimet e tua, Rregullat e personalizuara dhe kërkesat e sigurisë. Për një email, ai kontrollon marrësin dhe mesazhin për të ndihmuar në zbulimin e një adrese të gabuar ose të informacionit që nuk kishe ndërmend të ndaje.
Nëse shqyrtimi automatik e lejon një hap, dot-i që e propozoi e kryen atë me mjetin e duhur të kompjuterit ose aplikacionit dhe më pas përdor rezultatin për të vazhduar detyrën tënde. Ai mund të mbështetet në miratimin që ke dhënë më parë, kur ai miratim e mbulon veprimin dhe rregullat nuk kërkojnë një konfirmim të ri.
Nëse shqyrtimi automatik e bllokon një hap, ai pengon kryerjen e veprimit dhe i tregon dot-it arsyen. Dot-i përkatës mund të kërkojë më shumë informacion ose miratimin tënd, nëse kjo mund ta zgjidhë bllokimin, dhe më pas ta paraqesë sërish hapin për shqyrtim. Në varësi të arsyes, ai mund të provojë një alternativë të lejuar, të ta kalojë ty një hap të ndjeshëm për ta kryer ose të ndalojë. Miratimi yt nuk mund t’i anashkalojë kërkesat themelore të sigurisë.
Mekanizmat që garantojnë zbatimin e Shqyrtimit automatik i mbajmë jashtë mjediseve që dot-ët mund të ndryshojnë, në mënyrë që ata të mos mund të ndryshojnë ose çaktivizojnë një kontroll të detyrueshëm. Hapat e zakonshëm vetëm për lexim vazhdojnë t’u nënshtrohen lejeve të aplikacioneve, kufizimeve të mjeteve dhe masave të tjera mbrojtëse, por nuk kanë nevojë për këtë shqyrtim shtesë.

Kur shqyrtimi automatik lejon një veprim, dot-i e kryen atë dhe merr rezultatin. Kur e bllokon një veprim, ia kthen arsyen dot-it përkatës, i cili vendos nëse do të të pyesë, do të provojë një alternativë të lejuar, do të ta kthejë ty hapin ose do të ndalojë.
T’u besosh dot-ëve punë të vazhdueshme do të thotë të dish se si do t’i ndjekin udhëzimet e tua dhe si do të reagojnë kur të ndodhë diçka e papritur. Astra i ndihmon të kuptojnë qëllimin tënd, ndërsa masat mbrojtëse për të dhënat, hapësirat e punës, kredencialet dhe veprimet e tyre ndihmojnë në kufizimin e dëmit që mund të shkaktohet nga gabimet ose përmbajtja keqdashëse. Së bashku, këto masa mbrojtëse u japin dot-ëve hapësirë për të kryer punë të dobishme, duke zvogëluar mundësinë që një gabim të çojë në një veprim të padëshiruar ose në zbulimin e padëshiruar të informacionit.
Ti zgjedh me çfarë mund të lidhen dot-ët dhe si të të ndihmojnë, si dhe mund të ndjekësh ecurinë e tyre ose të ndryshosh drejtimin sipas nevojave të tua. Miratimet dhe kalimi i punës te ti bëjnë që vendimet kryesore të mbeten në duart e tua. Dot-ët mund të gabojnë ende, ndaj do të vazhdojmë të testojmë dhe të përmirësojmë masat e tyre mbrojtëse, duke mësuar nga përdorimi në praktikë. Synimi ynë është ta bëjmë më të lehtë t’ua lësh punën dot-ëve dhe të rikthehesh për të parë përparim të dobishëm, ndërkohë që preferencat e tua udhëheqin detyrën dhe vendimet e rëndësishme mbeten në duart e tua.
Lexo kartën e sistemit(hapet në një dritare të re) për më shumë hollësi mbi masat tona mbrojtëse, vlerësimet e sigurisë dhe kufizimet e mbetura.
Për bazat e sigurisë që qëndrojnë pas ChatGPT, shih Siguria dhe privatësia në OpenAI. Për një vështrim më të hollësishëm mbi një masë mbrojtëse të sigurisë në internet, shih Si t’i mbash të sigurta të dhënat e tua kur një agjent i IA-së klikon një lidhje. Krijo agjentin tënd dot(hapet në një dritare të re).