Cyber at the Frontier
Предавање уживо о следећој ери сајбер одбране. 12. новембра, 10.00 ч. по пацифичком времену.
Најсавременија интелигенција за сајбер безбедност
Пронађи рањивости, тестирај одбране и брже развијај исправке помоћу граничних модела и агената.
Сајбер одбрани је потребан нови план деловања
Вештачка интелигенција убрзава начин на који нападачи проналазе и искоришћавају рањивости. Браниоци сада могу да буду корак испред, али њихов временски прозор се сужава.
Сада је време да одбрана постане континуирана.
Стави вештачку интелигенцију у службу целог свог програма за безбедност
Приступи сајбер моделима преко Daybreak-а
Daybreak омогућава одобрени приступ за рад у области сајбер безбедности. Користи Blue за одбрамбене токове рада и Red за напредно, овлашћено тестирање.

Daybreak Blue

Daybreak Red
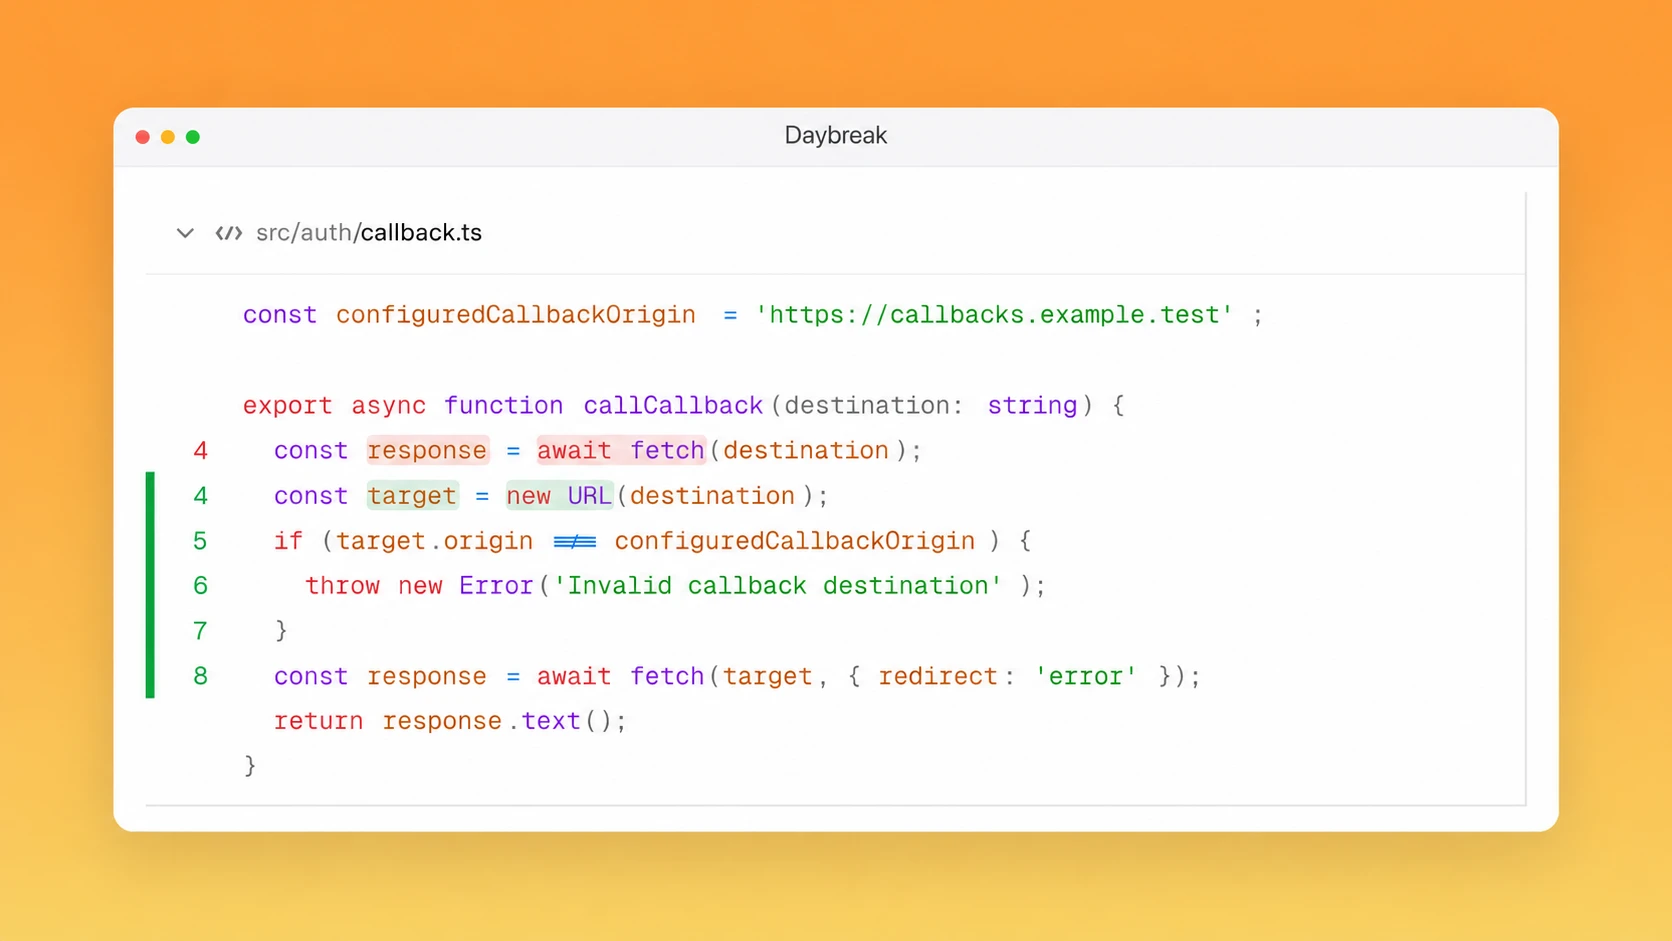
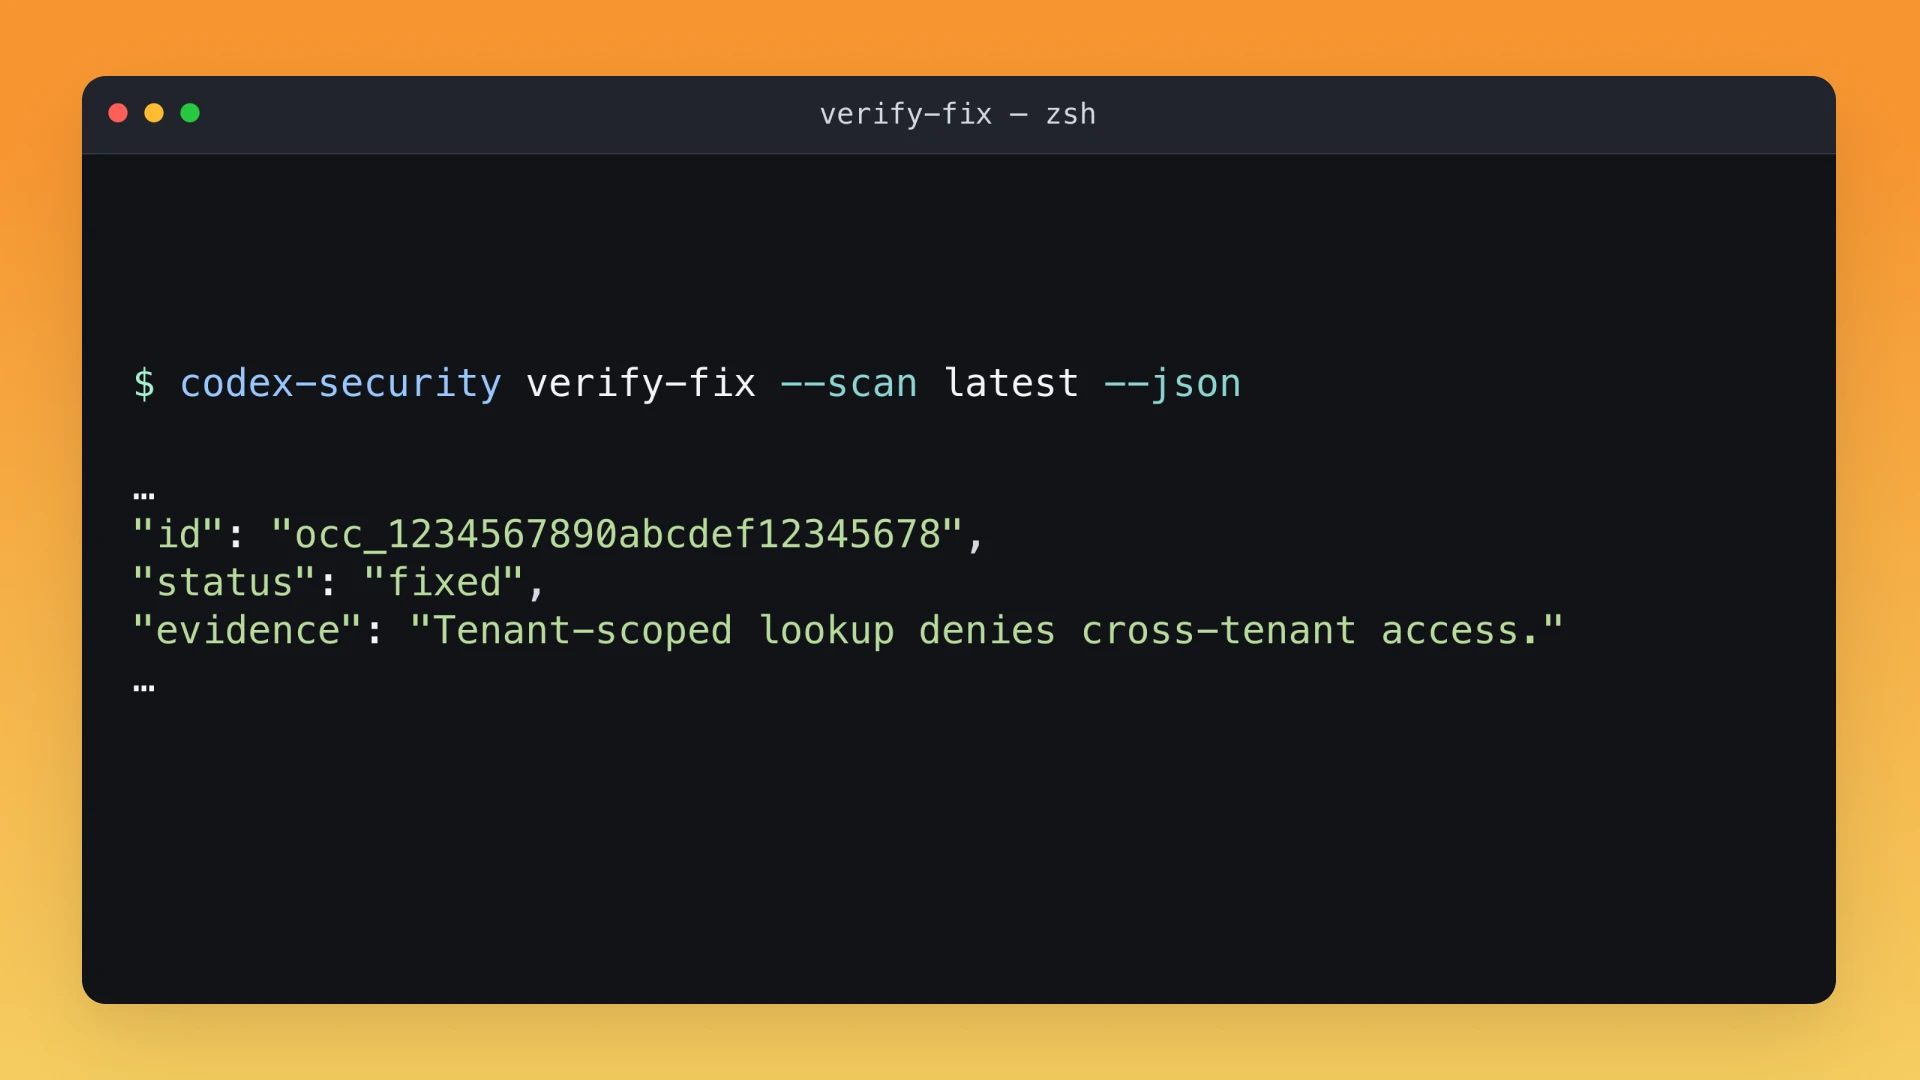
Од откривања рањивости до проверених исправки
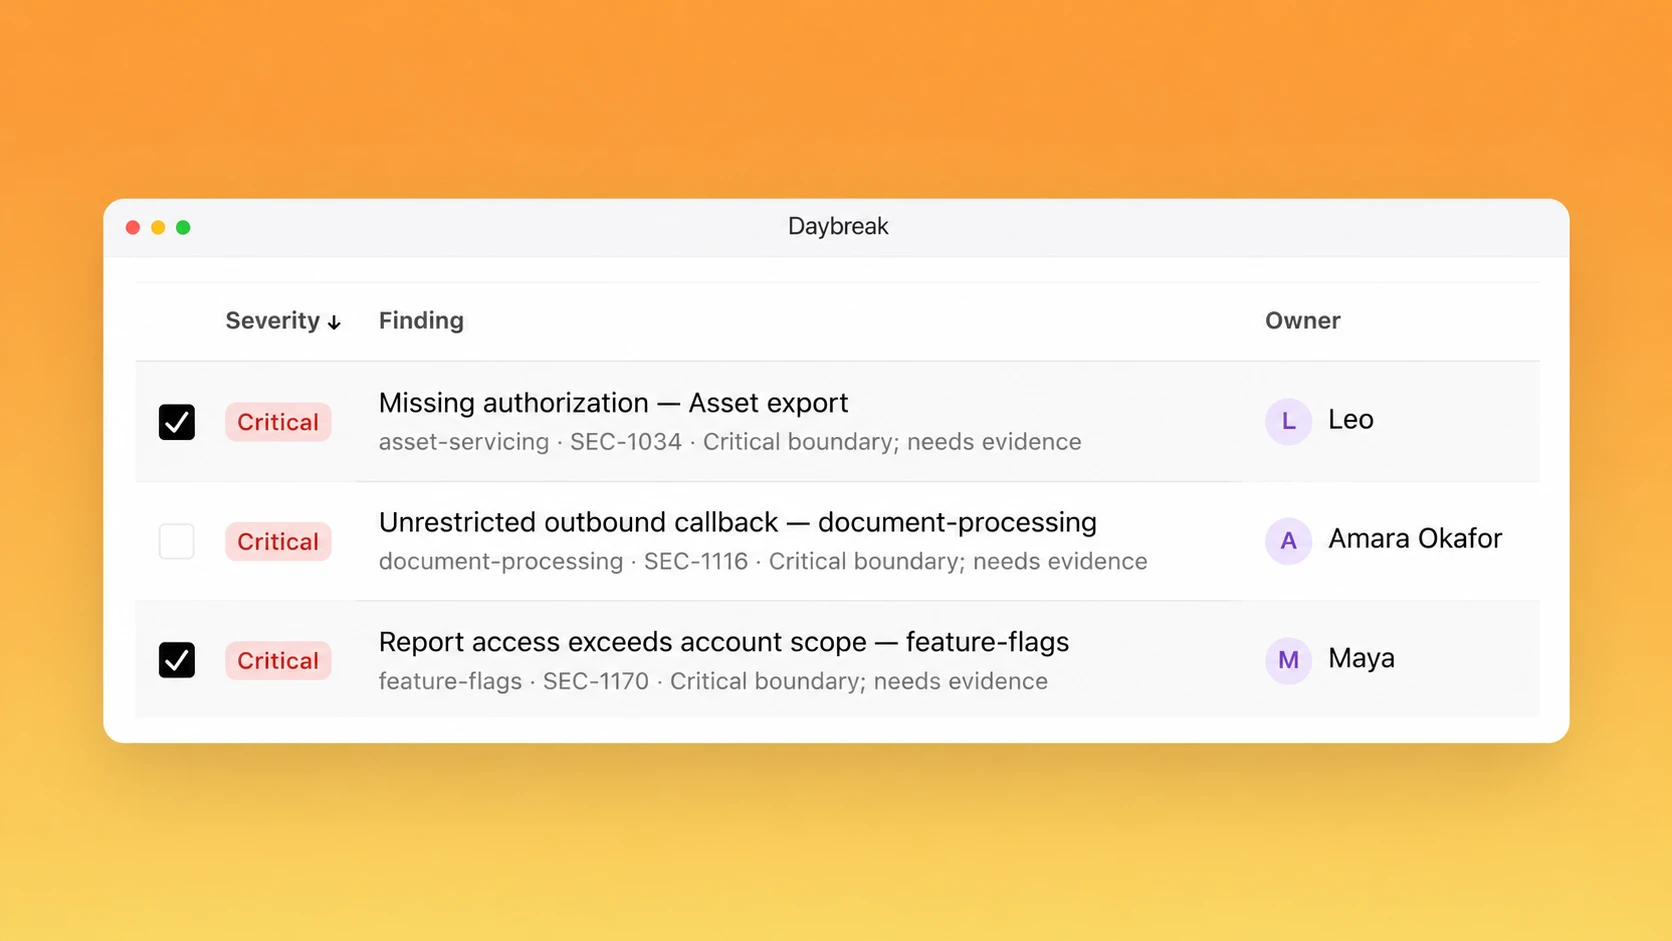
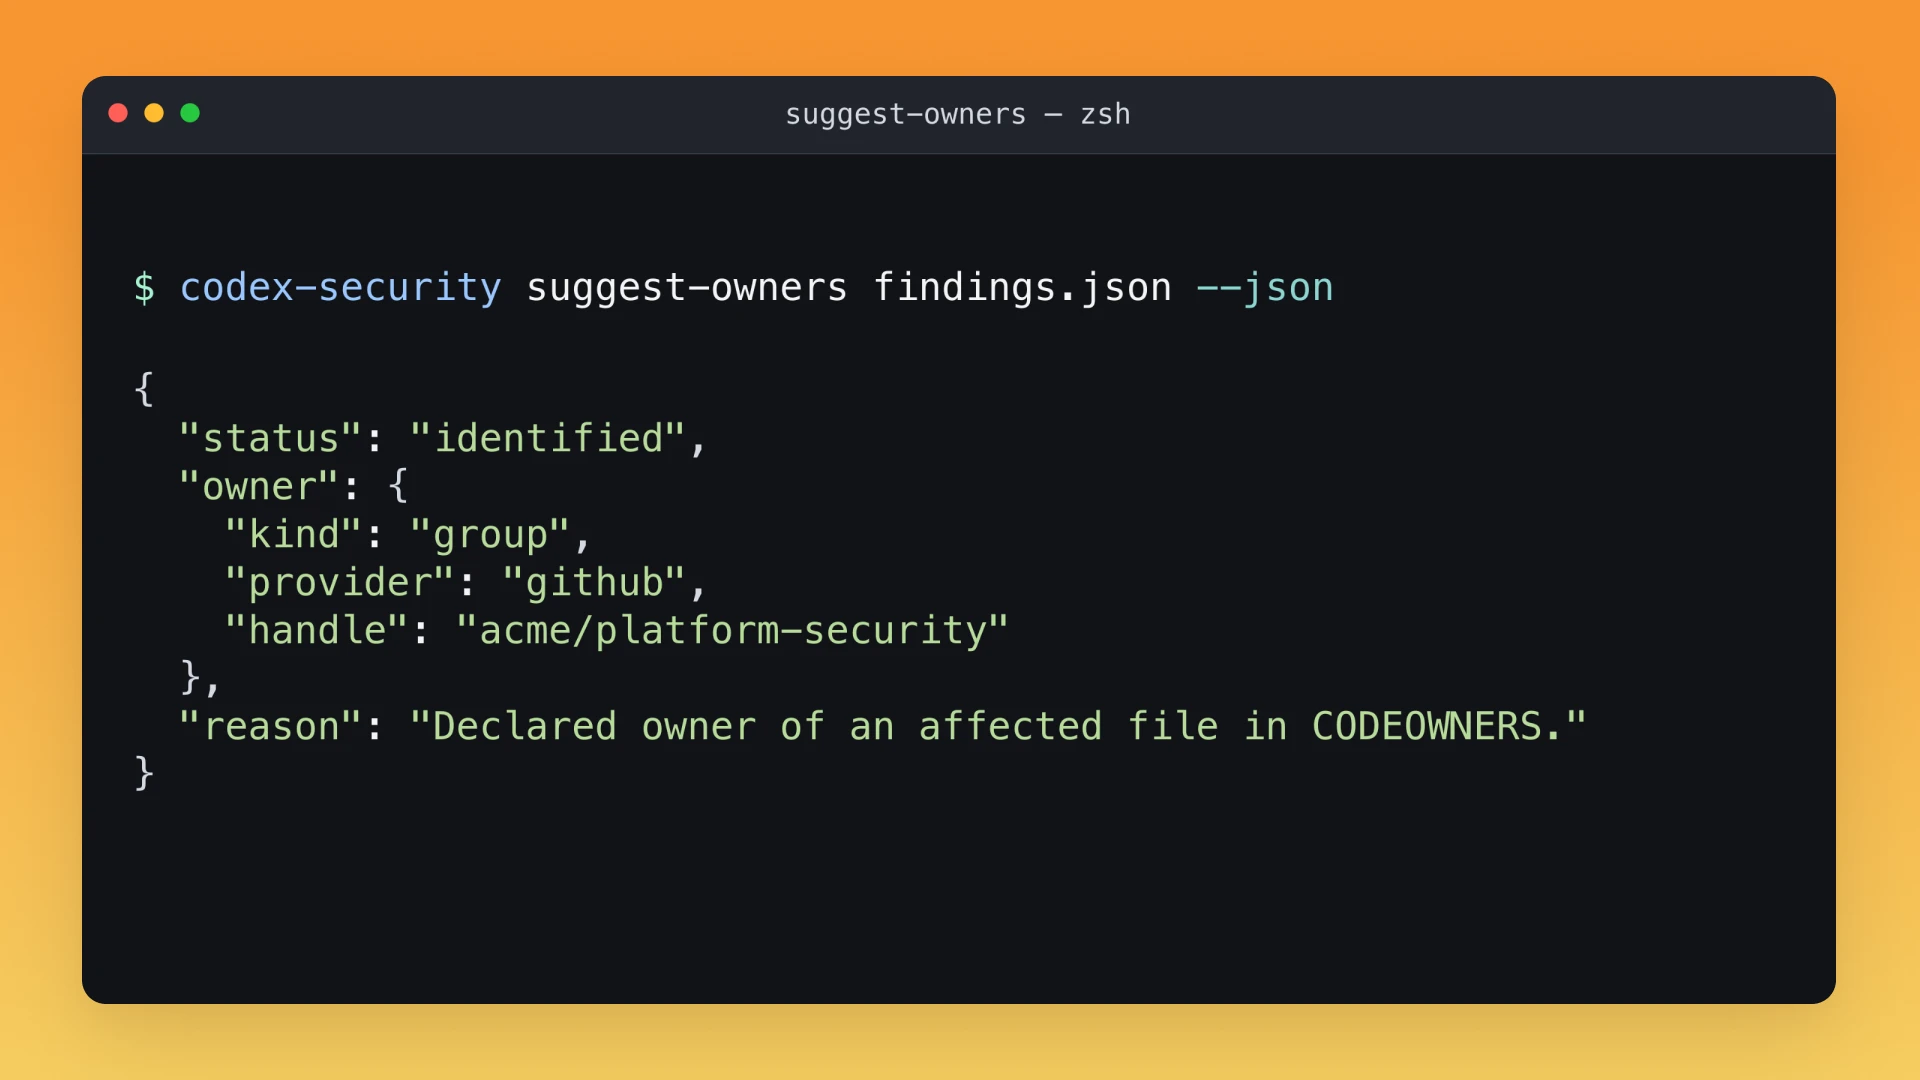
Изгради агентске петље за истраживање налаза, одређивање приоритета ризика и припрему исправки које твој тим може да прегледа.
Заштити код у алатима које већ користиш
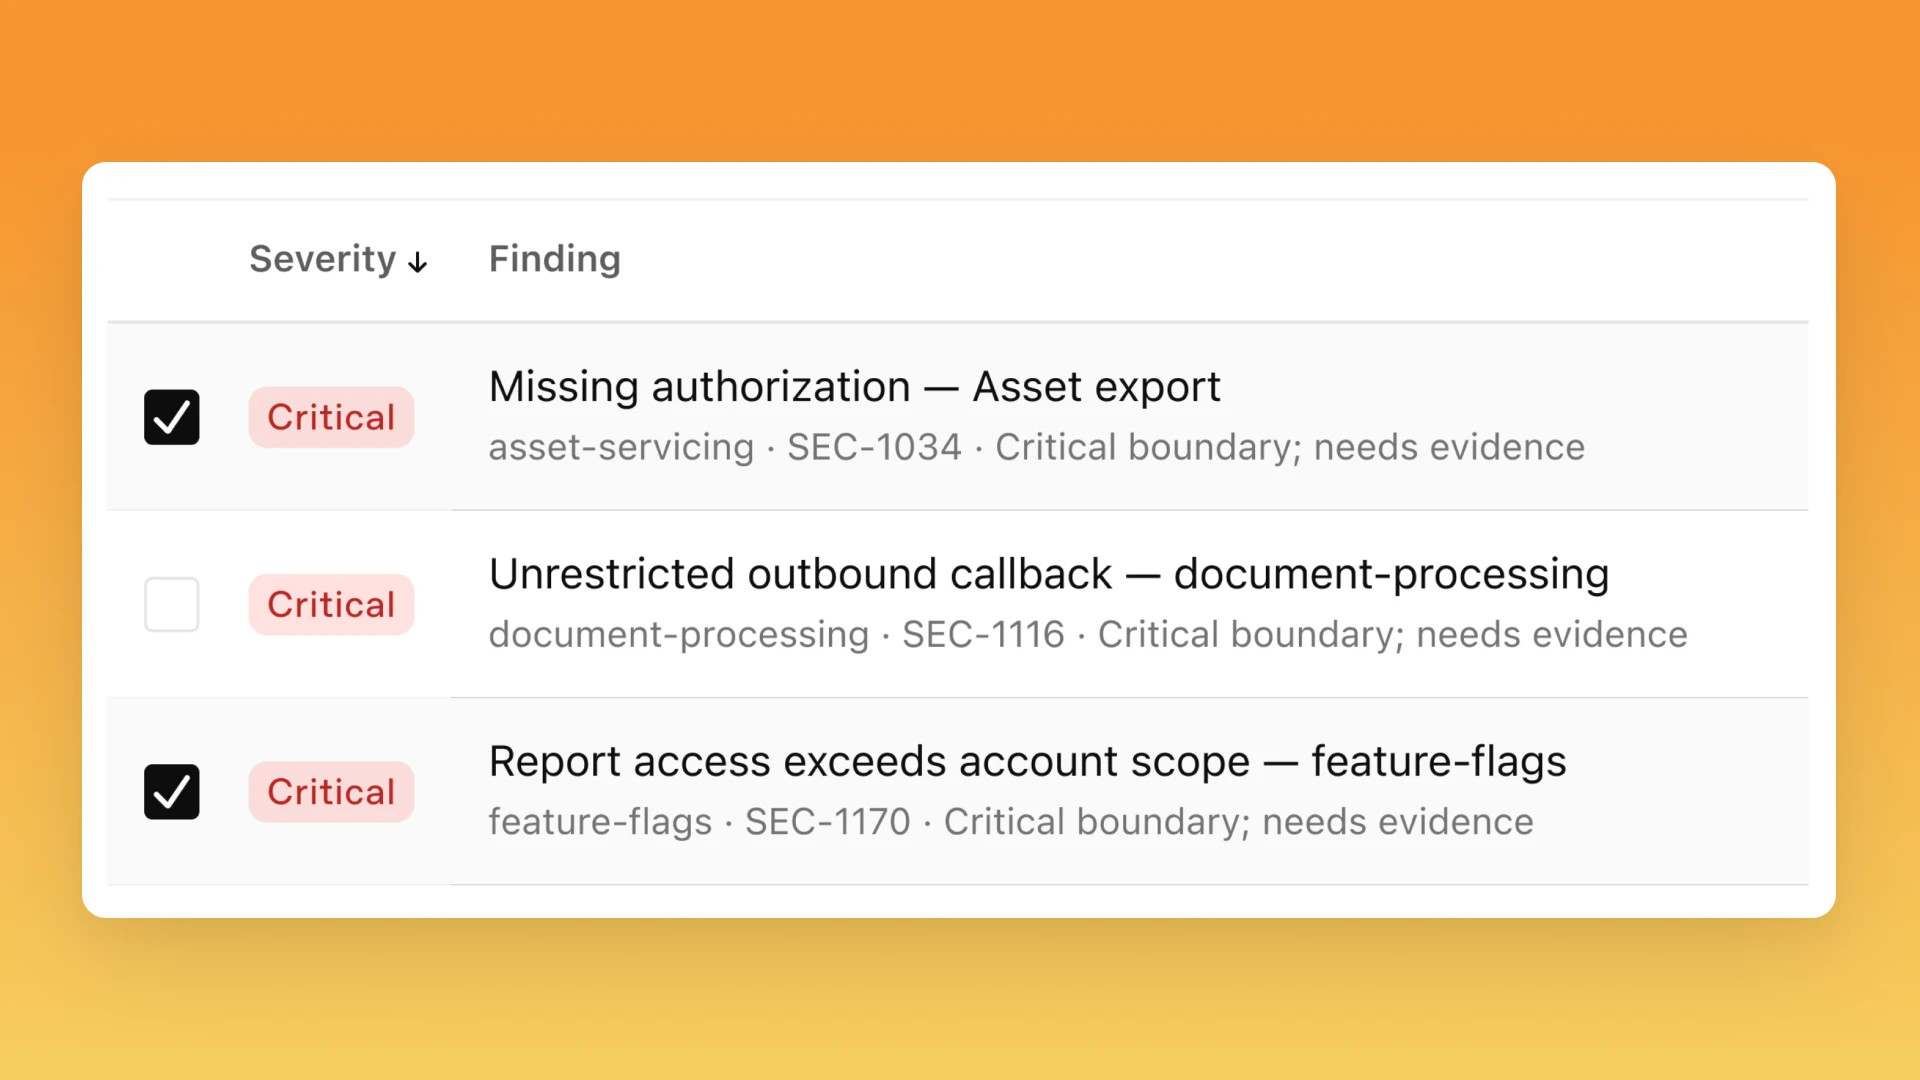
Фабрика одбране Daybreak
Пређи од налаза до исправки једним притиском на дугме. Сва скенирања и токови рада за примену закрпа извршавају се на даљину.
Daybreak програмски додатак
Скенирај и креирај закрпе директно у Codex-у, док се скенирања извршавају, а налази чувају локално.
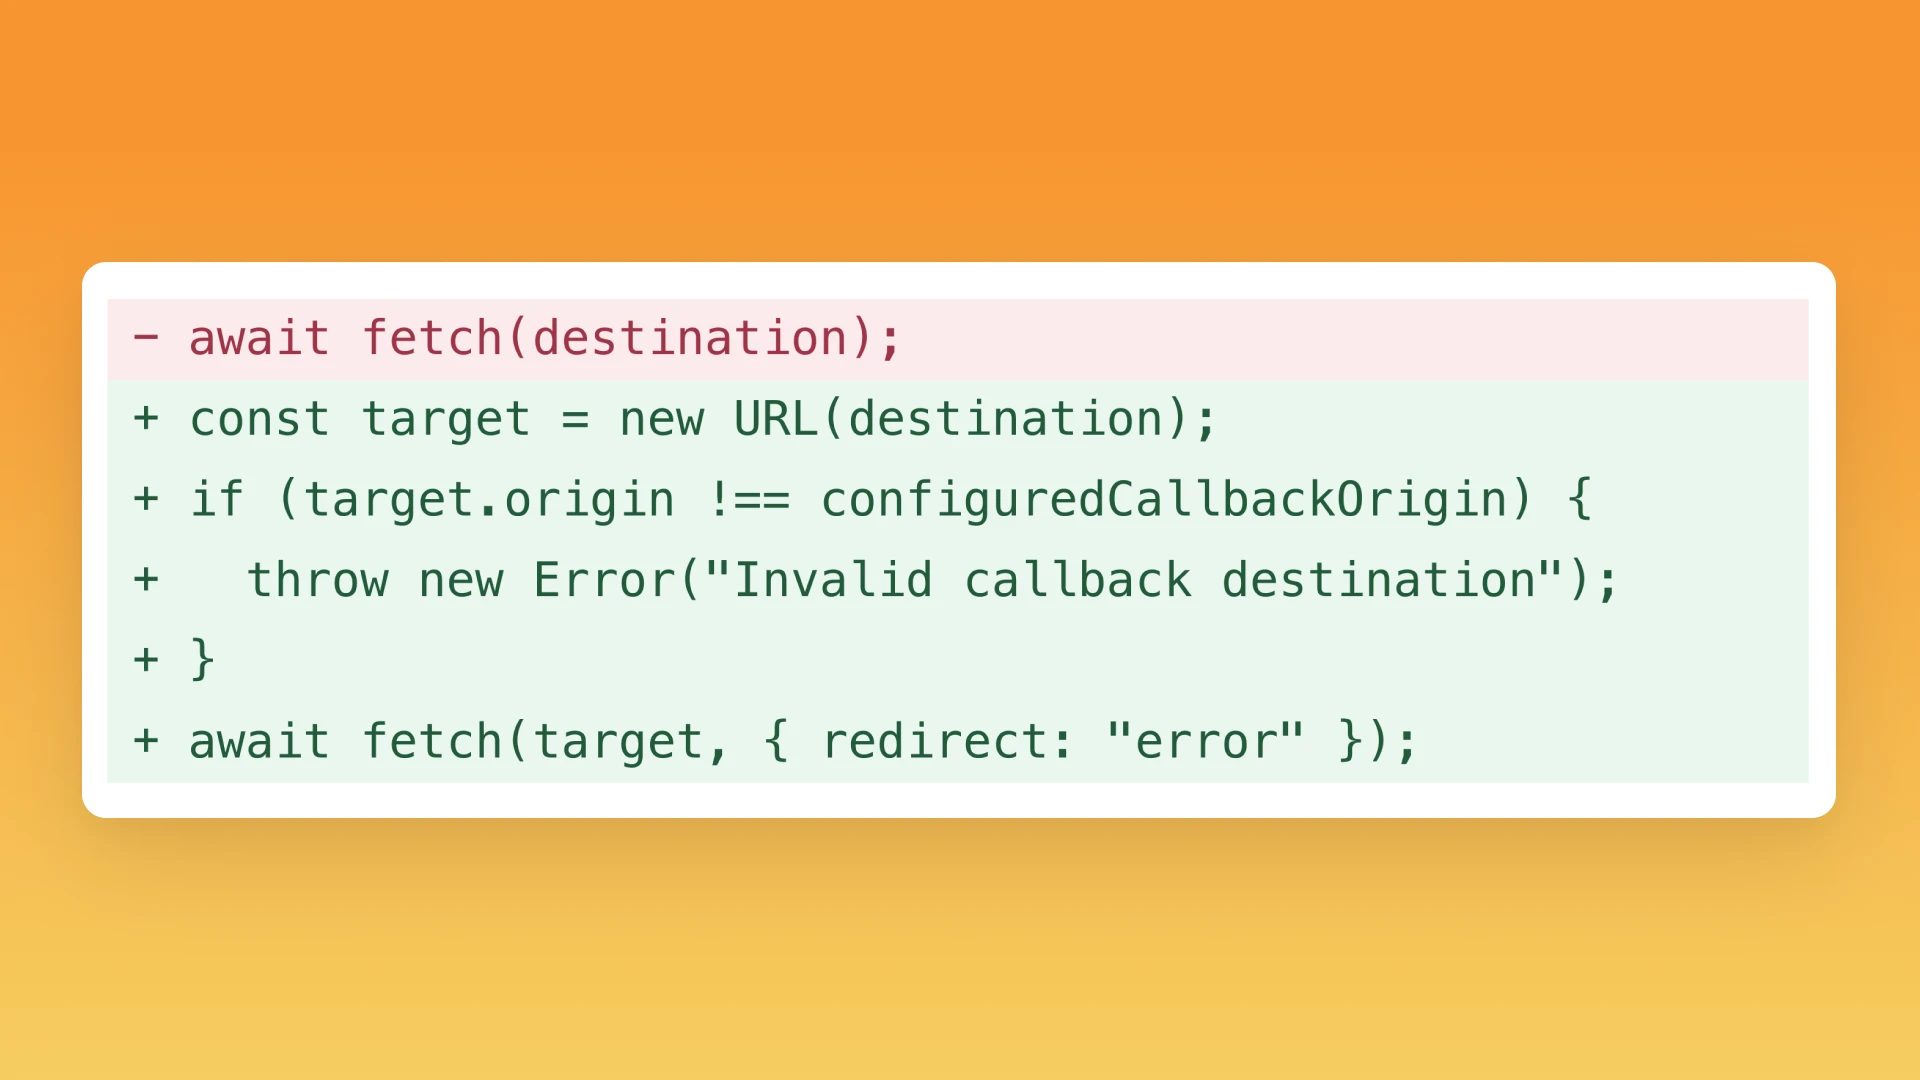
Преглед PR-а
Смањи ризик од поновног увођења рањивости провером захтева pull request.
Основни елементи континуиране одбране
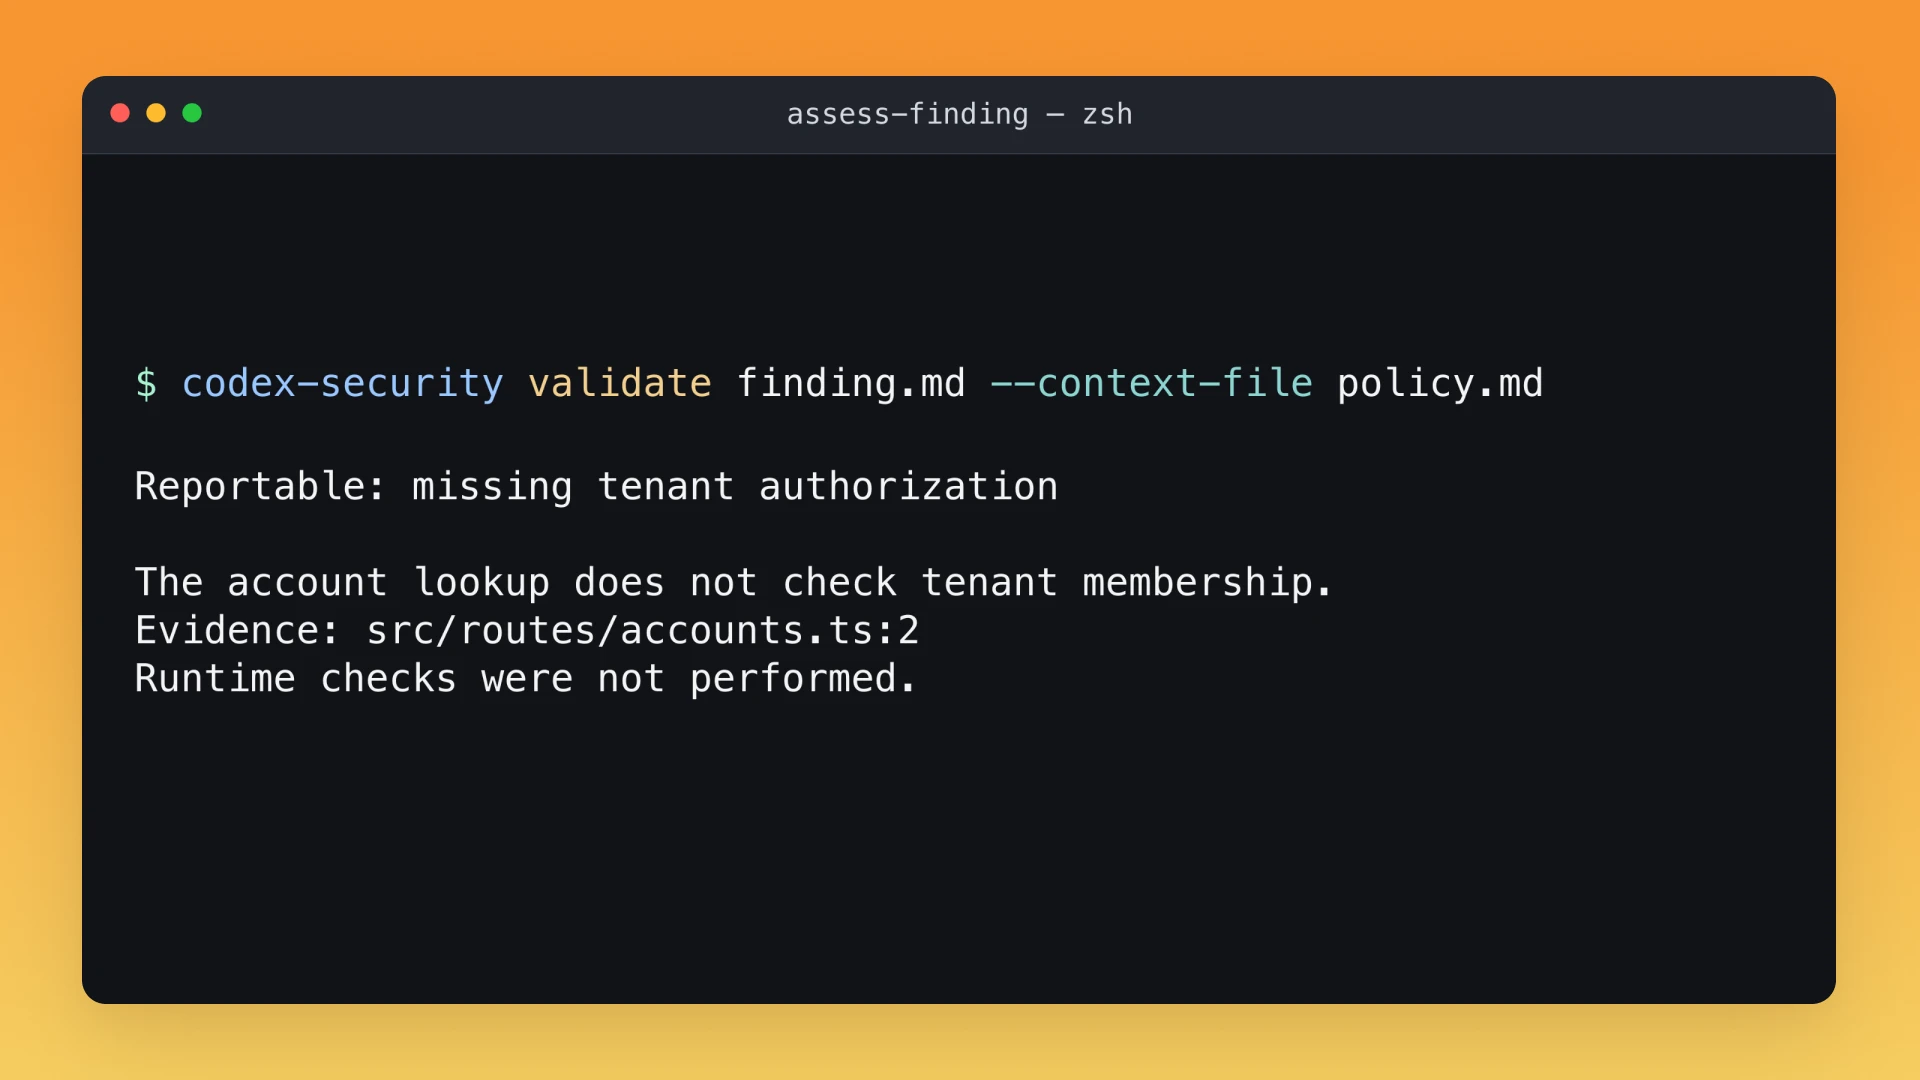
Codex Security CLI
Скенирај код или измене из терминала. Укључи налазе, извештаје о покривености и пратеће доказе у свој развојни ток.
Безбедносна скенирања у CI
Покрени Codex Security CLI у свом CI каналу, заједно са постојећим проверама.
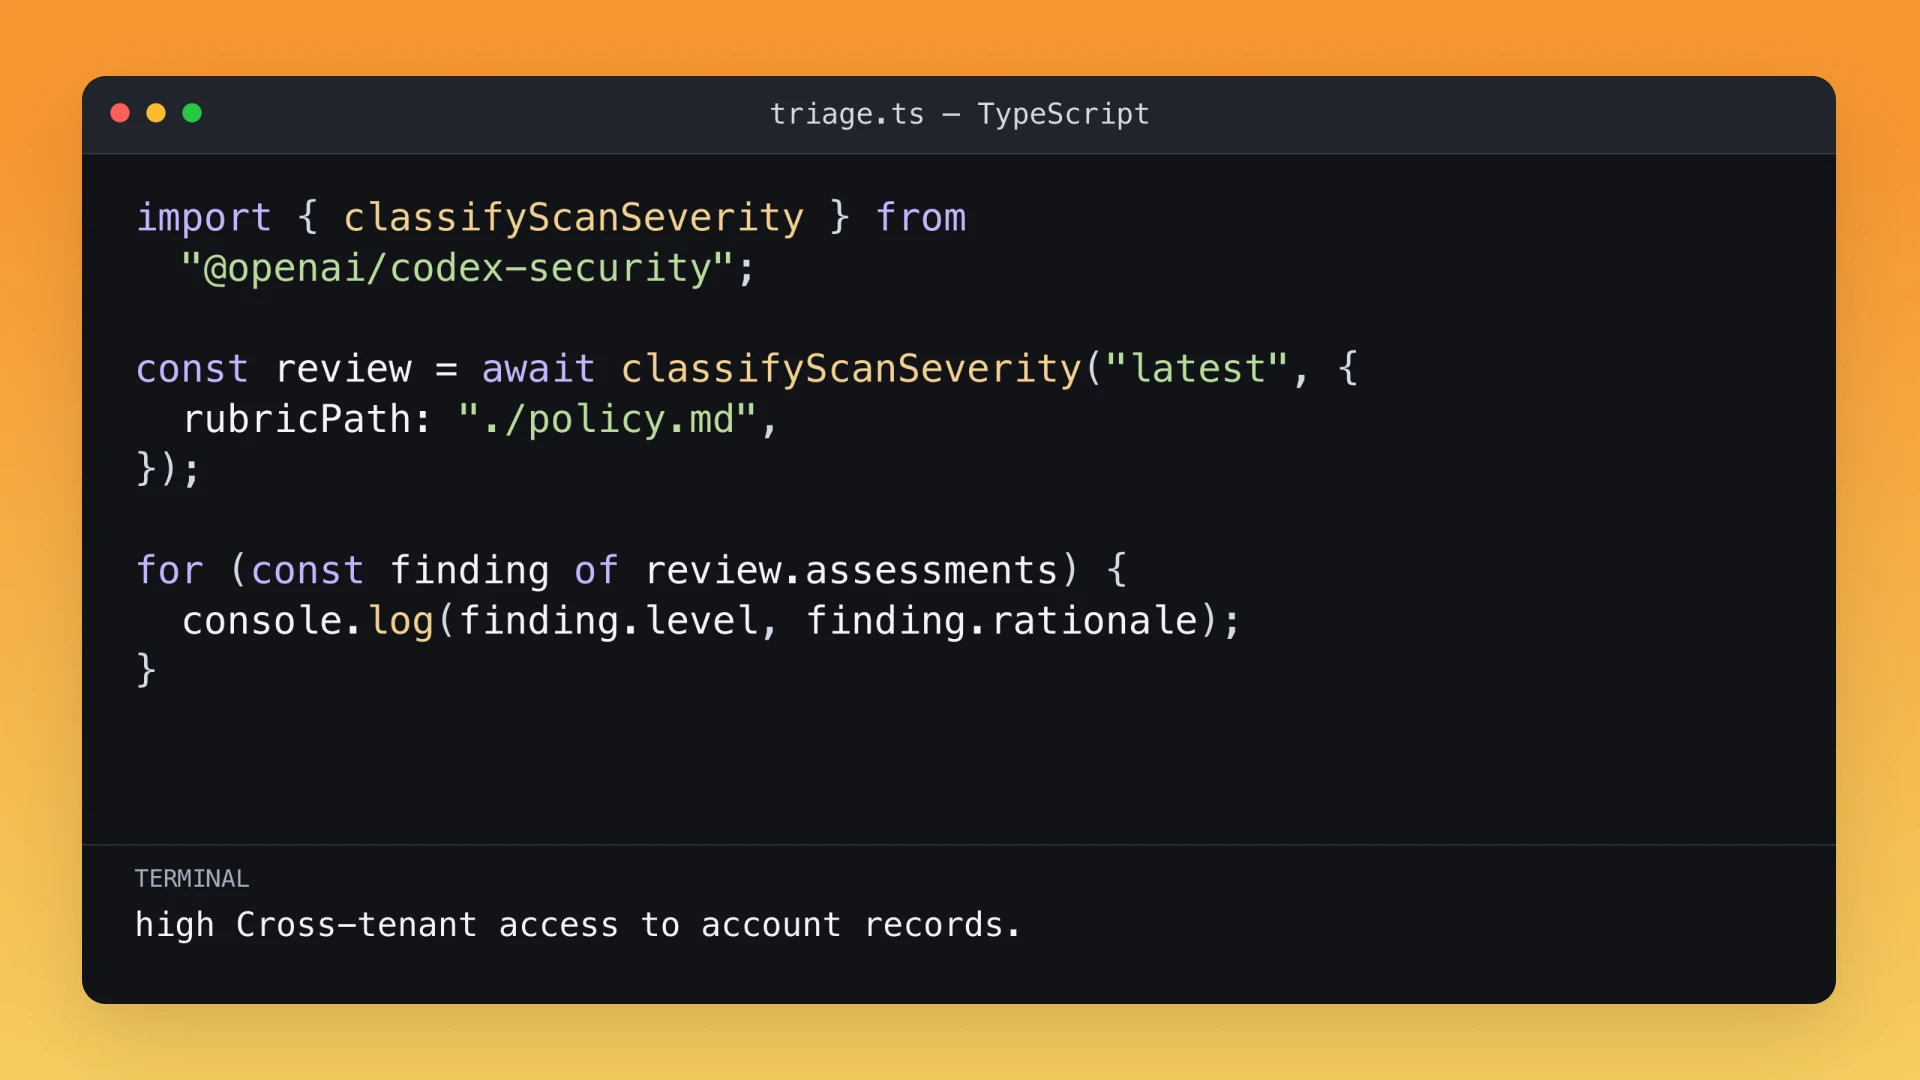
SDK за Codex Security
Интегриши безбедносна скенирања у TypeScript апликације, уз структуриране налазе, податке о покривености и артефакте скенирања.
OpenAI API
Направи прилагођене безбедносне токове рада помоћу OpenAI модела, као и сопствених алата и контекста.