3 Kasım 2026 tarihli güncelleme: Dot'ların çalışmasını sağlayan en üst seviye model ailesine GPT‑6.1 Terra'yı da ekliyoruz. Dot'unuz, yaptığı işin farklı aşamalarında farklı modellerden yararlanabilir. GPT‑6.1 Terra, GPT‑6 serisindeki uyumlanma iyileştirmelerini temel alıyor ve GPT‑6 Astra için geliştirilen güvenlik önlemlerini kullanıyor.
Dot'lar, süreklilik gerektiren işleri üstlenen 7/24 aktif ajanlardır. Böylece önem verdiğiniz konulara daha fazla zaman ayırabilir ve daha iyi odaklanabilirsiniz. Her dot kendi bilgisayarını kullanır ve bağlamayı seçtiğiniz uygulamalarda çalışır. Dot'larınıza hedefler verir, hangi işleri kendi başlarına yapabileceklerini siz belirlersiniz. Dot'lar bu hedeflere ulaşmak için gereken adımları atabilir ve koşullar değiştiğinde farklı bir yol izleyebilir. Siz sohbete ara verdiğinizde de üstlendikleri işi sürdürebilirler. Örneğin, bir haberle ilgili gelişmeleri izleyip bülten taslağı hazırlayabilir veya yeni bilgiler geldikçe bir projeyi güncellemenize yardımcı olabilirler. Sonuçları incelemenize sunar, karar vermeniz gereken noktalarda size danışırlar.
Dot'lara bu sorumluluğu verdiğinizde işlerinizin ve bilgilerinizin daha büyük bir bölümünü onlara emanet edersiniz. Her dot'un neye erişebildiğini, bu erişimi nasıl kullandığını ve ne zaman sizi sürece katması gerektiğini bilmelisiniz. Bir ajanın hataları sohbetin dışında da sonuç doğurabilir. Örneğin bir isteği yanlış anlarsa yanlış dosyayı değiştirebilir veya gizli tutmak istediğiniz bilgileri paylaşabilir.
Bu işin her aşaması için güvenlik önlemleri geliştiriyoruz. İşe, ne yapmak istediğinizi anlaması ve güvenlik kurallarına uyması için eğittiğimiz GPT‑6 Astra ile başlıyoruz. Bunun üzerine dot'ların kullandığı bilgileri, çalıştıkları ortamları ve atmayı planladıkları adımları kapsayan önlemler ekliyoruz. Korumalı bulut çalışma alanı hataların etkisini sınırlamaya, güvenli oturum açma işlemleri ise hassas kimlik bilgilerinizi korumaya yardımcı olur. Ayrıca eylemler için ayrı kontroller yaparak talimatlarınızın veya güvenlik kurallarının dışına çıkan adımları tespit etmeye çalışırız. Neleri bağlayacağınızı siz seçer, tercihlerinizi belirlersiniz. İşler ilerledikçe süreci takip edebilir veya yönünü değiştirebilirsiniz.
Dot'lar yine de hata yapabilir. Gerçek kullanımda edindiğimiz deneyimle bu güvenlik önlemlerini geliştirmeye devam edeceğiz. Bu yazıda güvenlik önlemlerinin birbirini nasıl tamamladığını, nelerin sizin kontrolünüzde olduğunu ve hangi sınırlamaların sürdüğünü açıklıyoruz. Böylece dot'lara emanet edeceğiniz işler hakkında bilinçli kararlar verebilirsiniz.
Dot'lar, en yetenekli ve insan amaçlarıyla en uyumlu modelimiz GPT‑6 Astra ile çalışır. Astra, hedefinizi anlamakta ve isteğinizin sınırları içinde kalmakta özellikle başarılıdır. Vereceğiniz yanıt bir sonraki adımı değiştirebilecekse bunu netleştirecek sorular sorar. Bu özellikler, dot'ların görevlerini sürdürürken asıl amacınızı gözden kaçırmamasına yardımcı olur.
Astra'yı zararlı istekleri reddedecek şekilde eğittik. Biyoloji veya siber güvenlik alanında kötüye kullanıma yönelik istekler de bunlar arasında. Dot'ların değişen talimatlara, belirsiz isteklere ve verdiğiniz izinleri aşmalarını sağlamaya yönelik girişimlere nasıl karşılık verdiğini test ediyoruz. Hem uzmanların yürüttüğü hem de otomatik red teaming çalışmalarıyla zayıf noktaları buluyor, modeli ve onu destekleyen sistemleri geliştiriyor, ardından değişiklikleri yeniden test ediyoruz.
Model düzeyindeki bu önlemleri, ChatGPT'nin güvenlik mekanizmaları ve sizin adınıza çalışmayı sürdürebilen ajanlara özel ek önlemlerle destekliyoruz.
ChatGPT'nin yerleşik güvenlik önlemleri kapsamında içeriklerinizi hem saklarken hem de siz, OpenAI ve hizmet sağlayıcılarımız arasında aktarırken şifreleriz. Ayrıca saklanan bilgileri korumak için erişim denetimleri kullanırız. Hesap güvenliği sistemlerimiz, OpenAI hesabınızda şüpheli kullanım belirtileri olup olmadığını da kontrol eder. Bir oturumun güvenliği ihlal edilmiş gibi görünüyorsa yeniden oturum açmanızı zorunlu tutabilir.
Ajanları, çalışırken karşılarına çıkan içeriklerden de korumak gerekir. Bir web sayfasında, e-postada veya belgede, ajanları asıl görevlerinden uzaklaştırmaya ya da özel bilgileri paylaşmaya yönelten kötü amaçlı talimatlar bulunabilir. Buna prompt enjeksiyonu denir. Bu tür içeriklerin istenmeyen bir eyleme yol açmasını önlemeye yardımcı olmak için model düzeyindeki güvenlik önlemlerini araç kısıtlamaları, eylem öncesi kontroller ve izleme mekanizmalarıyla birlikte kullanıyoruz.
Dot'lar eylemlerini planlarken ve gerçekleştirirken davranışlarını da izliyoruz. Örneğin talimatlarınızın dışına çıkmak veya güvenlik önlemlerini aşmaya çalışmak gibi zarar verebilecek davranışları tespit etmeye çalışıyoruz. Güvenlik izleme sistemi, bir dot'un yürüttüğü işte olası bir sorun belirlerse işi duraklatabilir ve incelemeniz için size bir uyarı gösterebilir. Bu yerleşik sistem, dot'ların nelere erişebildiğini ve neler yapabildiğini sınırlayan önlemleri tamamlayarak görev sırasında ortaya çıkan sorunları tespit etmeye yardımcı olur.
Her dot'un web'de gezinebileceği, bilgileri analiz edebileceği, dosya oluşturabileceği ve araç çalıştırabileceği kendi bulut bilgisayarı vardır. Siz o sırada görevle ilgilenmeseniz bile dot'lar bu çalışma alanlarında üstlendikleri işi sürdürebilir.
Dot'ların hangi hesapları kullanabileceğini siz seçersiniz. ChatGPT'ye verdiğiniz izinler kapsamında uygulamaları bağlayabilir veya bir dot'un tarayıcısından bir web sitesinde oturum açabilirsiniz. Site destekliyorsa güvenli oturum açma özelliğini kullanabilirsiniz. Kişisel bilgisayarınızı da bağlarsanız dot'lar size başka işlerde de yardımcı olabilir. Örneğin masaüstünüze kaydettiğiniz bir elektronik tabloyu analiz edebilir veya cihazınızda yüklü kodlama araçlarını kullanabilirler.
Her dot'un korumalı çalışma alanında sandbox kullanımı, dot'un erişebileceği kodları ve araçları sınırlar. Bu sayede zararlı kodların veya hatalı bir komutun etkisi sınırlandırılabilir. Ayrıca kullanıcıların bulut ortamlarını birbirinden yalıtıyor, bu ortamların temelini oluşturan Linux işletim sisteminin ve Chrome tarayıcısının bakımını yapıyoruz.
Dot'lar, çalışmalarını koordine eden ve temel güvenlik önlemlerini uygulayan sistemlerden ayrı ortamlarda kod çalıştırır. Bu ortamlarda dosya oluşturabilir ve araçları çalıştırabilirler. Ancak bu erişimi, güvenlik sistemlerini değiştirmek veya zorunlu kontrolleri kapatmak için kullanamazlar. Bu ayrım, bir dot hata yapsa bile güvenlik önlemlerinin devrede kalmasına yardımcı olur.
Aşağıdaki eylem kuralları, dot'ların kendilerine tanıdığınız erişim izinleriyle neler yapabileceğini belirler.

Her dot'un buluttaki çalışma alanında kendi bilgisayarı ve kullanabileceği araçlar bulunur. Hangi uygulamaları bağlayacağınızı ve kişisel bilgisayarınızı bağlayıp bağlamayacağınızı siz seçersiniz. Otomatik inceleme, kontrol gerektiren eylemleri gerçekleşmeden önce denetler. Bir adımı engellerse nedenini dot'a bildirir. Böylece dot, nasıl devam edeceğine karar verebilir.
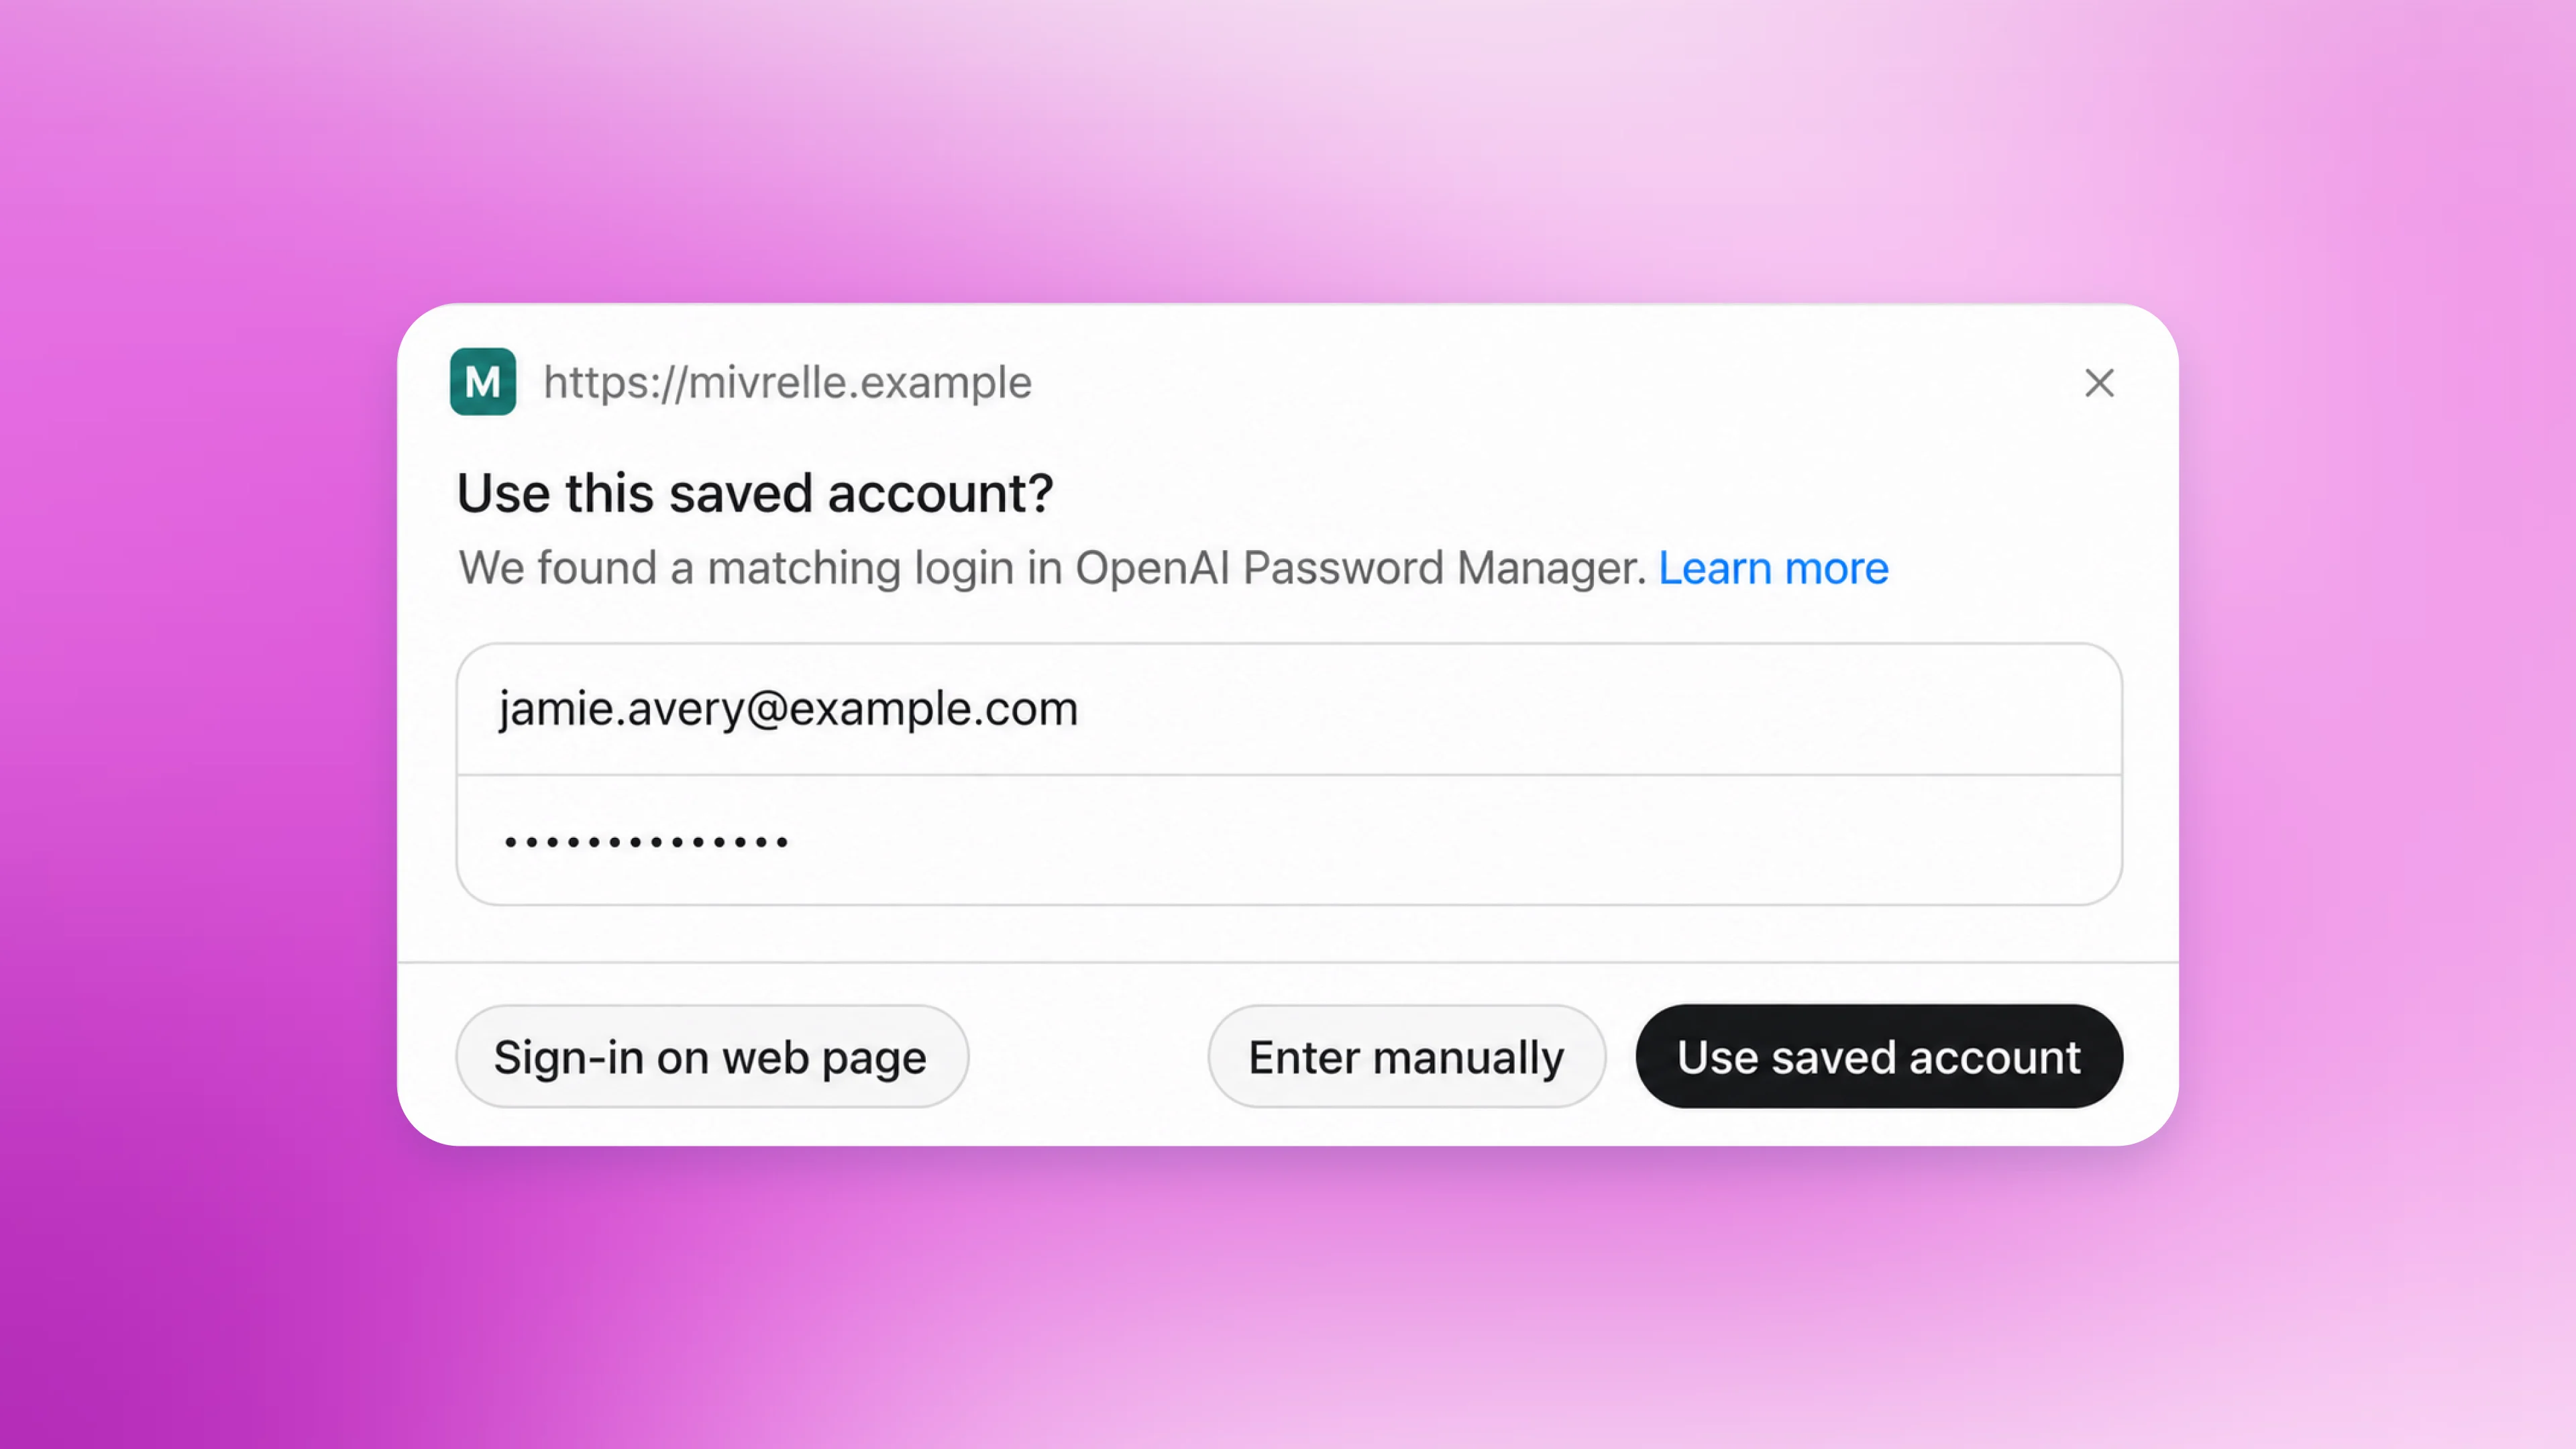
Güvenli oturum açma sayesinde dot'lar, şifrenizi sohbette paylaşmanıza gerek kalmadan hesaplarınızda çalışabilir. Bu özelliğin desteklendiği durumlarda, siz güvenli oturum açma formunu doldururken modelin çalışması duraklatılır. Form, oturum açma bilgilerinizi doğrudan tarayıcı ortamına iletir ve modele göstermeden oturum açma işlemi için gönderir. Ardından dot, oturum açtığınız hesapta çalışmaya devam eder. Şifrenizin sohbette yer almaması, bir yanıtta görünmesi veya yanlışlıkla paylaşılması riskini azaltır.
Kayıtlı şifreyle oturum açmanın desteklendiği durumlarda, bu ayrımı korumak için oturum açma bilgilerine özel, şifreli bir hizmet kullanılır. Hizmet, oturum açarken gereken şifreyi modele göstermeden iletir. Böylece dot'lar erişim izni verdiğiniz hesaplarda çalışabilir ve şifreler modelin bağlamı dışında kalır. Bu korumalar yalnızca güvenli oturum açma ve kayıtlı şifre kullanma işlemleri için geçerlidir. Modelin okuyabildiği bir mesaja veya belgeye ayrıca yazdığınız gizli bilgiler yine de model tarafından görülebilir.
Dot'ların hangi uygulamaları kullanabileceğini mevcut ChatGPT bağlantılarınız ve izinleriniz üzerinden belirlersiniz. Bu bağlantı ve izinler ChatGPT, ChatGPT Çalışma ve Codex'te ortaktır. Ayarlar'daki Eklentiler bölümünden bağlı hesapları inceleyebilir, dot'ların bundan sonra nelere erişebileceğini değiştirebilirsiniz. Bir uygulamanın bağlantısını kestiğinizde o bağlantı üzerinden yeni bilgi paylaşımı durur. Ancak bir dot'un daha önce edindiği bilgiler kendi bağlamında kalır. Bu izinler uygulamalarınıza erişimi düzenler. Zorunlu güvenlik gereklilikleri her durumda geçerlidir.

Dot'ların yerel dosyalarınızla veya araçlarınızla çalışmasını istiyorsanız bilgisayarınızı da bağlayabilirsiniz. Bu bağlantıda yerel sandbox'ın sınırları ve ilgili eylem kontrolleri geçerliliğini korur. Dot'ların bilgisayarınızın mikrofonunu veya kamerasını kullanabilmesi için ilgili cihaz izinlerini de ChatGPT'ye vermeniz gerekir. Bu izinleri verip vermemek size kalmıştır.
Masaüstü uygulamasındaki Etkinlik Görünümü'nden devam eden işleri takip edebilir ve yönlendirebilirsiniz. Burada hem yürütülen hem de başka ajanlara devredilen görevleri ve her birinin durumunu görebilirsiniz. Ek bağlam sunabilir, bir yanlış anlamayı düzeltebilir, işe yeni bir yön verebilir veya bir dot'tan durmasını isteyebilirsiniz.

Dot'lar size daha iyi yardımcı olabilmek için zaman içinde bağlam oluşturur. Bir dot işi başka ajanlara devrettiğinde bu ajanlara, görev için gerekli bilgileri saklamaları ve gerekmeyen hassas ayrıntıları tutmamaları söylenir. Her dot'un kendine ait bir bağlamı vardır. Bu bağlamı istediğiniz zaman sıfırlayabilirsiniz.
ChatGPT Business, Enterprise ve Edu çalışma alanlarındaki içeriklerinizi modellerimizin eğitiminde varsayılan olarak kullanmıyoruz. Bireysel bir ChatGPT planı kullanıyorsanız "Modeli herkes için iyileştir" ayarını siz yönetirsiniz. Bu ayar, modellerimizin iyileştirilmesinde dot'larınızın sohbetlerini ve yaptıkları işleri kullanıp kullanmayacağımızı belirler. Model eğitimi etkinleştirilmişse önce kişilerin kimliğini açığa çıkarabilecek bilgileri kaldırmaya çalışırız. Ardından dot'larınızın gerçekleştirdiği eylemleri ve kurduğunuz otomasyonları da eğitimde kullanabiliriz. Verilerinizi nasıl kullandığımızı Yardım Merkezimizdeki bu makalede(yeni bir pencerede açılır) daha ayrıntılı açıklıyoruz.
Dot'lar, verdiğiniz görevlerin yanı sıra size başka nasıl yardımcı olabileceklerini araştırmak için arka planda yeni görevler başlatabilir. Örneğin seyahat planlarınızdaki bir değişikliği fark edebilirler. Buna proaktif araştırma diyoruz.
Bu görevler her dot'un kendi bulut ortamında çalışır. Salt okunur araçlarla, erişim izni olan bağlı kaynaklardan bilgi toplar ve ardından yalnızca ilgili dot'un kullanacağı özel notlar kaydederler. Bu sınırları kod düzeyinde uygularız. Araştırma görevleri başka kişilere doğrudan mesaj gönderemez, bağlı uygulamalardaki içeriği değiştiremez veya bir tarayıcıyı ya da masaüstünü kontrol edemez. Dot'lar nasıl yardımcı olacaklarına karar verirken bu bulgulardan yararlanabilir. Ardından atacakları her adımda olağan kurallar ve kontroller geçerlidir.

Proaktif araştırma her dot'un bulut ortamında arka planda çalışır. Yalnızca erişim izni olan bağlı kaynakları okur ve topladığı bilgileri özel notlar halinde ilgili dot'a iletir. Nasıl yardımcı olacağına dot karar verir. Bundan sonra atacağı adımlar da aynı kurallara ve kontrollere tabidir.
Arka plandaki bu araştırma konuşmalarını veya bu konuşmalarda oluşturulan notları modellerimizi eğitiminde doğrudan kullanmıyoruz. Ancak arka plandaki araştırma görevi dot'a notlar iletebilir veya dot, araştırma konuşmalarının bazı bölümlerini okuyabilir. Bu yolla model eğitimine uygun bir sohbete veya göreve aktarılan bilgiler, ayarlarınıza bağlı olarak eğitimde kullanılabilir. Örneğin, arka plandaki bir araştırma görevi, yaklaşan Avrupa seyahatinizde gidebileceğiniz birkaç yer hakkında bilgi toplayabilir. Bu araştırma konuşmasını ve ilgili notları doğrudan eğitimde kullanmıyoruz. Diyelim ki daha sonra Lizbon'a bir seyahat planlamak için dot'unuzdan yardım istediniz. Dot'unuz, arka plandaki araştırmada bu şehir hakkında alınan bir notu okuyabilir. Bu not, seyahatinizi planladığınız sohbetin bağlamına eklenir ve o andan itibaren ayarlarınıza bağlı olarak model eğitiminde kullanılabilir. Arka plandaki araştırmanın diğer bölümleri ise model eğitimine uygun bir sohbete veya göreve aktarılmadıkça eğitimde kullanılmaz.
Dot'lar zararı önlemek ve önemli sonuçlar doğurabilecek kararları size bırakmak amacıyla tasarlanan yerleşik güvenlik kurallarına uyar. Bu kurallar, biyoloji veya siber güvenlik alanında kötüye kullanıma yönelik istekler gibi zararlı talepleri reddetmelerini gerektirir. Yardımcı olabilecekleri görevlerde ise hangi adımları kendi başlarına atabileceklerini, hangilerinde onayınızı almaları gerektiğini ve hangilerini size bırakmaları gerektiğini eylem kuralları belirler.
Dot'lar bu sınırlar içinde erişme iznine sahip oldukları bilgileri okuyup analiz edebilir ve sohbetlerinizde taslaklar hazırlayabilir. Mesaj göndermek veya dosya paylaşmak için hem paylaşılacak bilgiyi hem de alıcı türünü kapsayan bir izin istemeleri öğretilir. Bilgi ne kadar hassassa alıcıyı o kadar açık belirtmeniz gerekir. Örneğin sağlık verileri için her zaman alıcının adını vermeniz gerekir ("Tıbbi geçmişimi Dr. Thompson'la paylaş"). E-posta adresi veya telefon numarası gibi daha az hassas kişisel veriler için varsayılan olarak alıcı grubunu belirtmeniz gerekir ("herhangi bir hava yolu şirketi"). Özel Kural oluşturarak daha az hassas kişisel verileriniz için izin verdiğiniz alıcıların kapsamını genişletebilirsiniz ("Herhangi bir online formla paylaş"). Bu özellik hakkında ayrıntılı bilgiyi sonraki bölümde bulabilirsiniz. Bu iznin kapsamını o görev için verdiğiniz talimatlar belirler. Göreve daha sonra devam edilmesi veya işin başka bir ajana devredilmesi iznin kapsamını genişletmez.
Dot'lar, bir satıcının web sitesine daha önce kaydettiğiniz kartlarla alışveriş yapabilir. Bu alışverişler için onayınız gerekir.
Verileri kalıcı olarak silmek, tanınmayan bir kaynaktan yazılım yüklemek veya çalıştırmak ya da güvenlik açısından hassas yeni erişim izinleri vermek gibi bazı eylemler için her seferinde onayınız gerekir. Böylece geri alınması güç olabilecek veya başka birine yeni erişim yetkisi verebilecek değişiklikleri önceden inceleyebilirsiniz.
Şifre değiştirmek veya finansal hesaplar arasında para transferi yapmak gibi diğer hassas adımlarda dot'lar işin geri kalanında yardımcı olabilir. Ancak hassas adımları sizin gerçekleştirmeniz gerekir.
Özel Kurallar sayesinde, yerleşik korumaların izin verdiği sınırlar içinde dot'ların size nasıl yardımcı olacağını belirleyebilirsiniz. Örneğin onlara hiçbir zaman e-posta göndermemelerini söyleyebilirsiniz. Belirli bir görev için de talimat verebilirsiniz. Örneğin bir dot'tan, bir iş arkadaşınıza o sırada yerinizde olmadığınızı söylemesini, ancak bunun kişisel nedenini paylaşmamasını isteyebilirsiniz. Dot işi başka bir ajana devrettiğinde veya arka planda çalıştığında da bu talimatlar geçerlidir.
Dot'lar Özel Kurallar yazmanıza yardımcı olabilir, ancak kuralları değiştirmek için onayınızı almaları gerekir. Bu tercihler yalnızca yerleşik güvenlik kurallarının izin verdiği sınırlar içinde geçerlidir. Zorunlu onayları, size bırakılması gereken adımları veya temel güvenlik gerekliliklerini ortadan kaldıramaz.

Dot'lar e-posta göndermeden veya bir dosyada değişiklik yapmadan önce, Otomatik inceleme adlı ayrı bir güvenlik sistemi planlanan adımların talimatlarınıza, Özel Kurallara ve güvenlik gerekliliklerine uygun olup olmadığını denetler. Örneğin e-posta gönderiminde alıcıyı ve mesajı kontrol ederek yanlış bir adresin veya paylaşmak istemediğiniz bilgilerin fark edilmesine yardımcı olur.
Otomatik inceleme bir adıma izin verirse o adımı öneren dot, bilgisayar ya da uygulama araçlarından uygun olanını kullanarak adımı gerçekleştirir. Ardından elde ettiği sonuçla göreve devam eder. Daha önce verdiğiniz onay söz konusu eylemi kapsıyorsa ve kurallar yeni bir onay gerektirmiyorsa dot aynı onayla ilerleyebilir.
Otomatik inceleme bir adımı engellediğinde eylem gerçekleşmez ve sistem nedenini dot'a bildirir. Sizden ek bilgi veya onay almak engeli giderebilecekse dot bunları isteyip adımı yeniden incelemeye sunabilir. Engelin nedenine göre izin verilen başka bir yolu deneyebilir, hassas adımı size bırakabilir veya durabilir. Temel güvenlik gereklilikleri, onay verseniz bile geçerliliğini korur.
Otomatik incelemenin uygulanmasını sağlayan denetimleri, dot'ların değiştirebileceği ortamların dışında tutuyoruz. Böylece dot'lar zorunlu bir kontrolü değiştiremez veya kapatamaz. Yalnızca bilgi okumaya yönelik olağan adımlarda uygulama izinleri, araç kısıtlamaları ve diğer güvenlik önlemleri yine geçerlidir. Bu adımlar için ek inceleme gerekmez.

Otomatik inceleme bir eyleme izin verirse dot eylemi gerçekleştirir ve sonucu alır. Eylemi engellerse nedenini dot'a bildirir. Bunun üzerine dot size danışabilir, izin verilen başka bir yolu deneyebilir, adımı size bırakabilir veya durabilir. Hangi yolu izleyeceğine dot karar verir.
Süreklilik gerektiren işleri dot'lara emanet ederken talimatlarınızı nasıl izleyeceklerini ve beklenmedik bir durumla karşılaştıklarında ne yapacaklarını bilmeniz gerekir. Astra, ne yapmak istediğinizi anlamalarına yardımcı olur. Dot'ların verilerini, çalışma alanlarını, kimlik bilgilerini ve eylemlerini kapsayan güvenlik önlemleri ise hataların veya kötü amaçlı içeriklerin yol açabileceği zararı sınırlamaya yardımcı olur. Bu önlemler birlikte, dot'ların faydalı işler yapabilmesini sağlarken bir hatanın istenmeyen bir eyleme veya bilgi paylaşımına yol açma olasılığını azaltır.
Dot'ların nelere bağlanabileceğini ve size nasıl yardımcı olacağını siz seçersiniz. İşlerin nasıl ilerlediğini takip edebilir, ihtiyaçlarınız değiştikçe sürece yeni bir yön verebilirsiniz. Onay gerektiren veya size bırakılan adımlarda önemli kararları siz verirsiniz. Dot'lar yine de hata yapabilir. Bu yüzden gerçek kullanımda edindiğimiz deneyimle güvenlik önlemlerini test etmeye ve geliştirmeye devam edeceğiz. Amacımız, önemli kararlarda son söz sizde kalırken dot'lara kolayca iş emanet edebilmeniz ve geri döndüğünüzde işin tercihleriniz doğrultusunda ilerlediğini görebilmenizdir.
Güvenlik önlemlerimiz, güvenlik değerlendirmelerimiz ve henüz aşamadığımız sınırlamalar hakkında daha fazla bilgi edinmek için sistem kartını(yeni bir pencerede açılır) okuyun.
ChatGPT'nin güvenliğini nasıl sağladığımızı OpenAI'da güvenlik ve gizlilik sayfasında anlatıyoruz. Web güvenliği için aldığımız önlemlerden birini Bir yapay zeka ajanı bağlantıya tıkladığında verilerinizi nasıl koruyoruz? başlıklı yazımızda daha ayrıntılı ele alıyoruz. Dot'unuzu oluşturun(yeni bir pencerede açılır).