活动
网络安全前沿
一场聚焦网络防御新时代的主题演讲直播。11 月 12 日,太平洋时间上午 10:00。
让 AI 助力安全工作的各个环节
通过 Daybreak 使用网络安全模型
Daybreak 为网络安全工作提供经审批的模型访问权限。Blue 适用于防御性工作流,Red 则用于经授权的高级测试。

Daybreak Blue

Daybreak Red
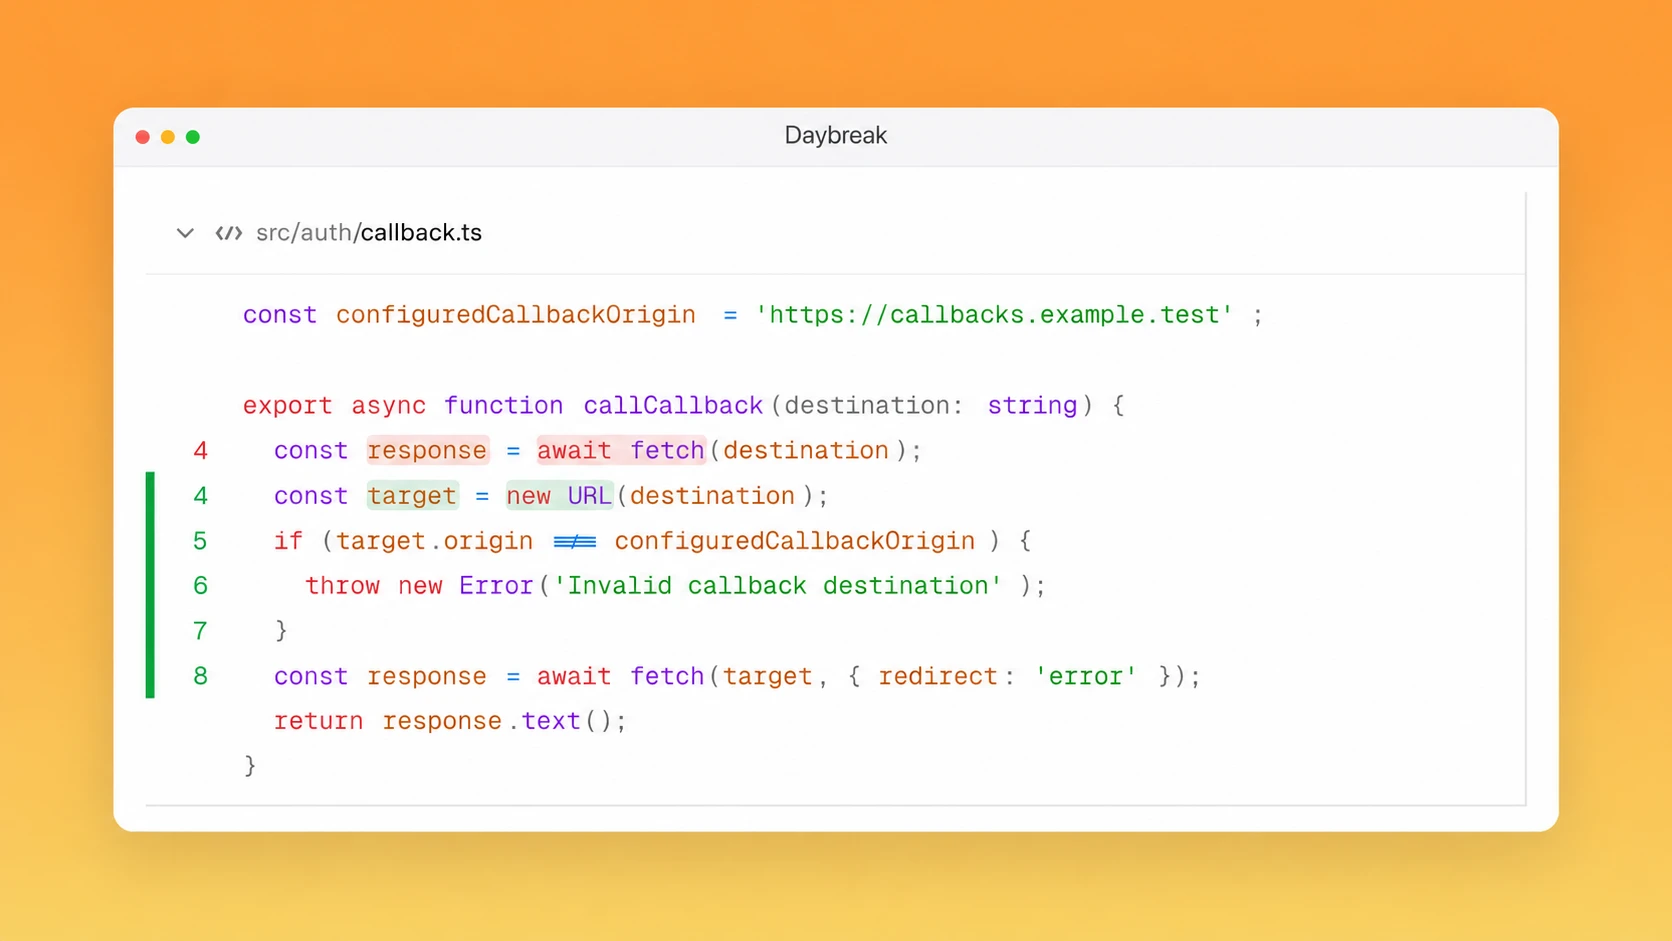
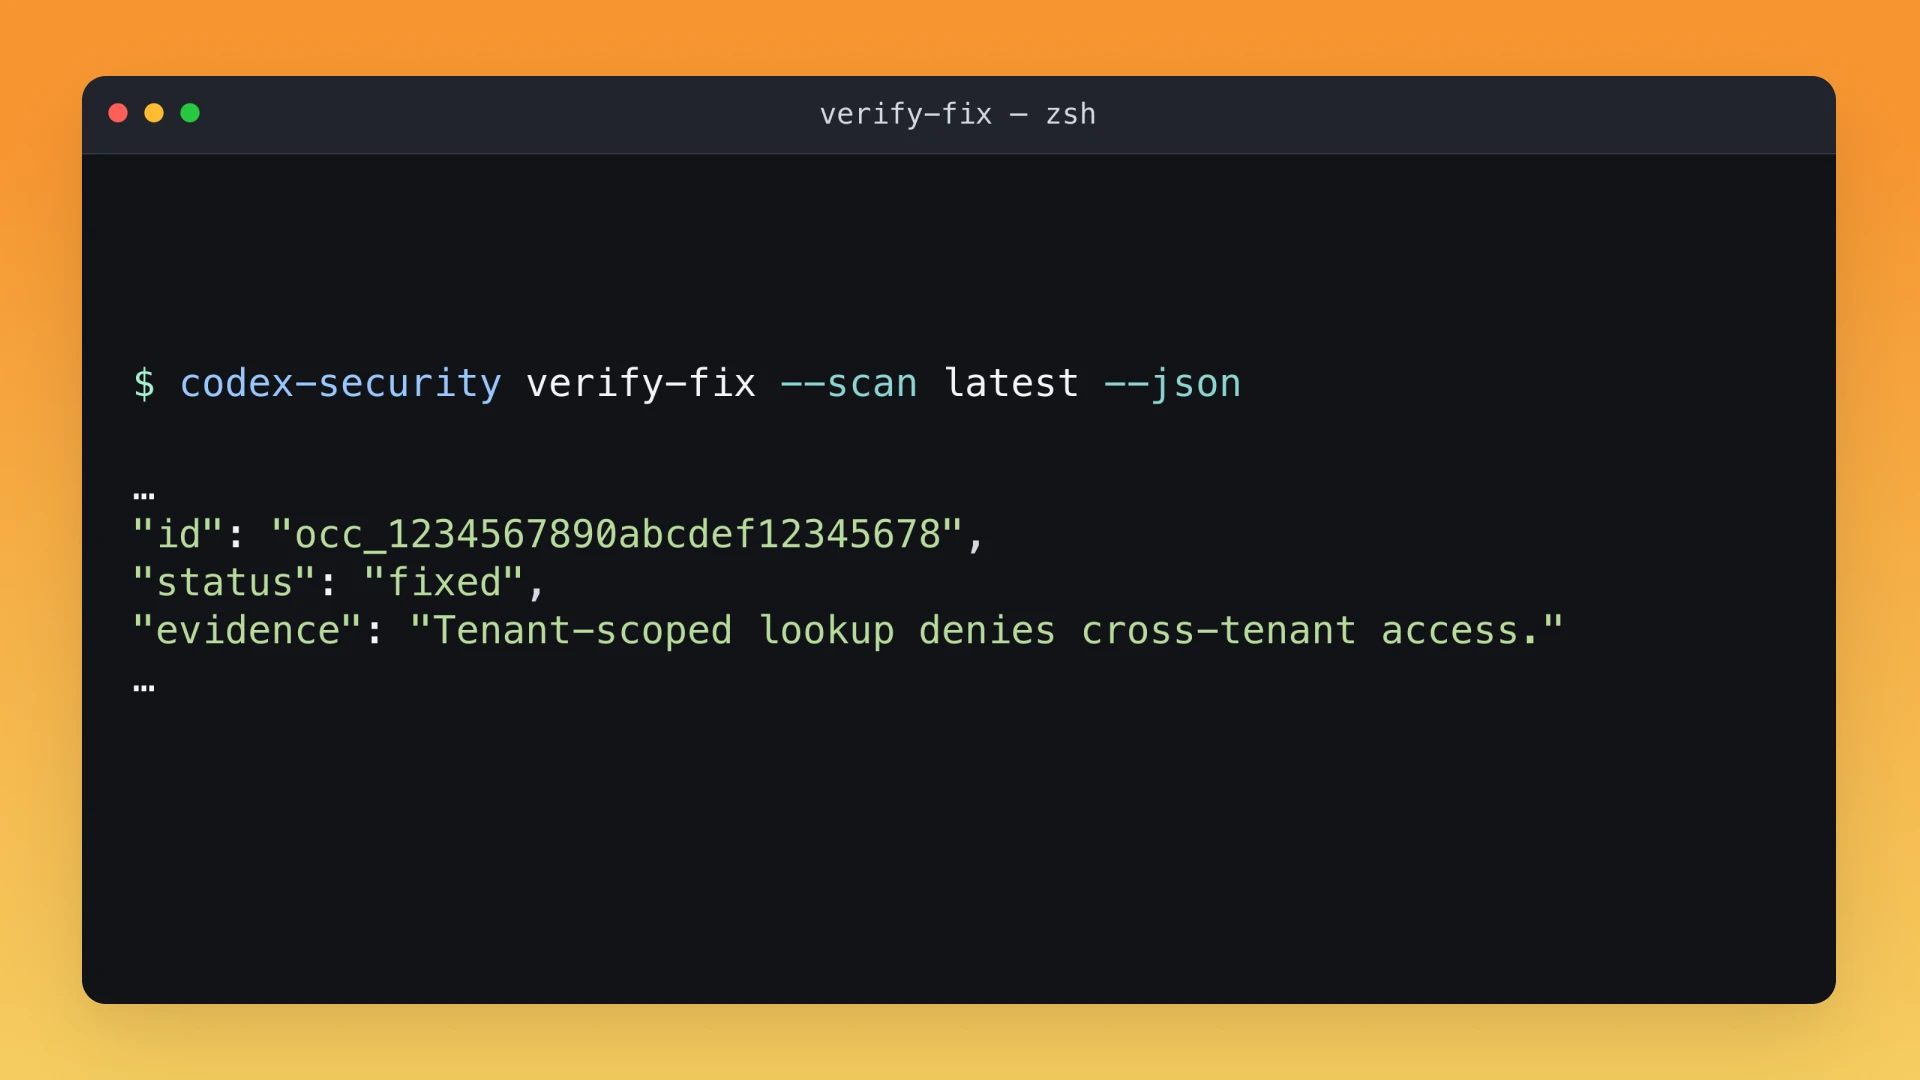
从发现漏洞到验证修复效果
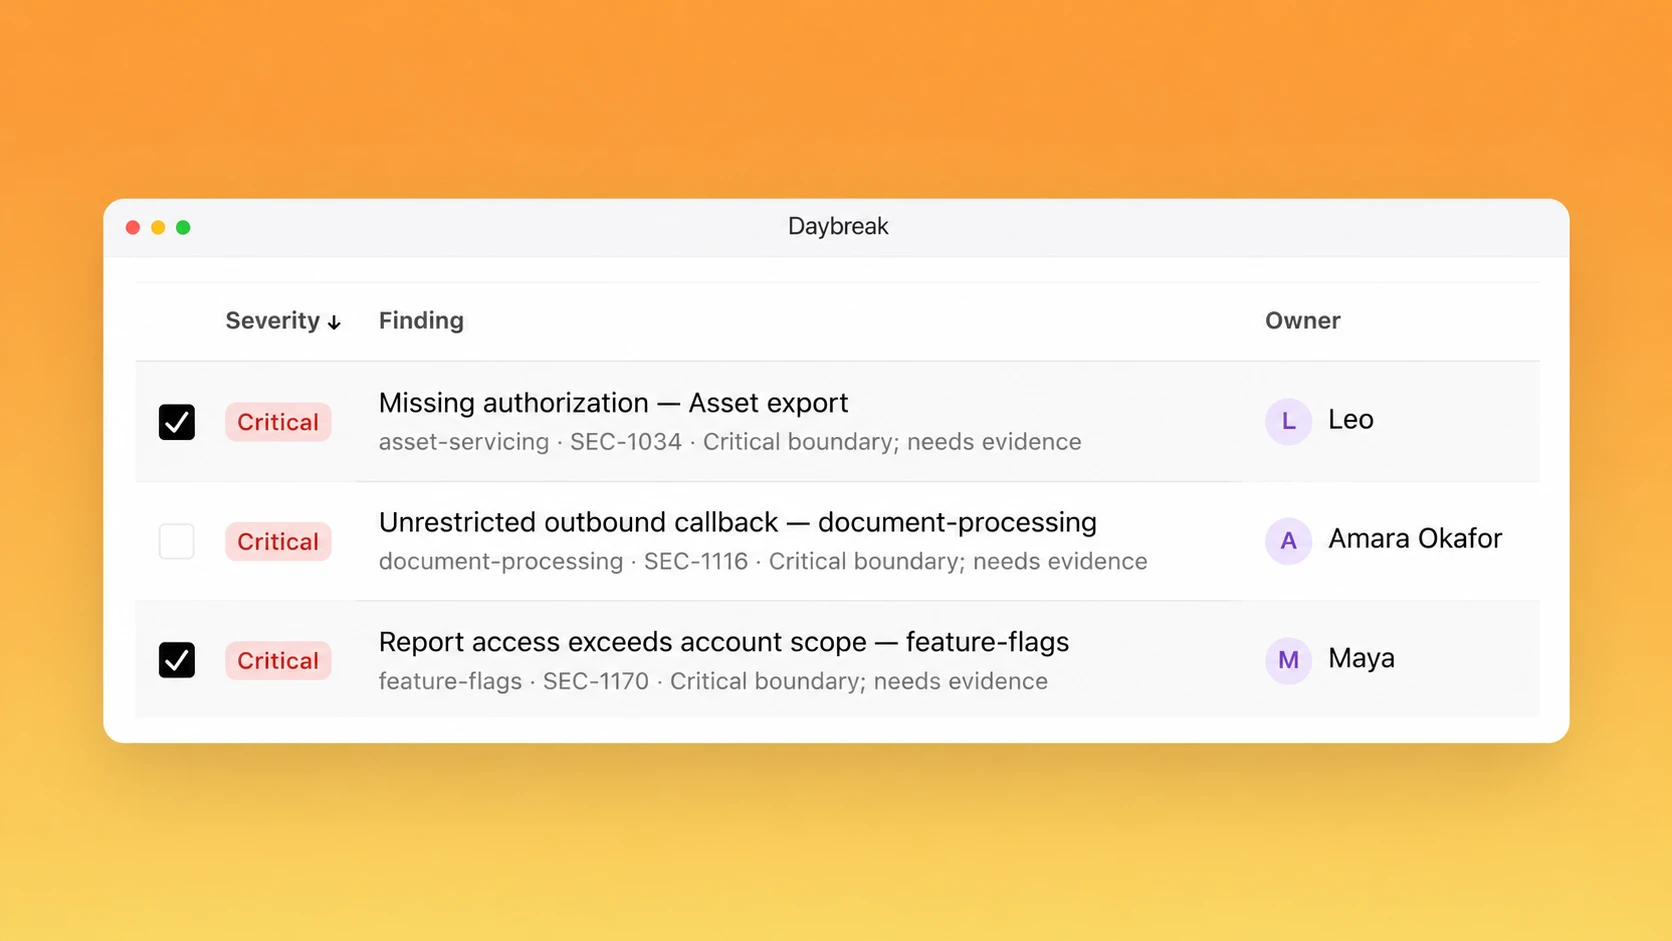
构建智能体循环,调查发现的问题、确定风险优先级,并拟定修复方案供团队审查。
在常用工具中保障代码安全
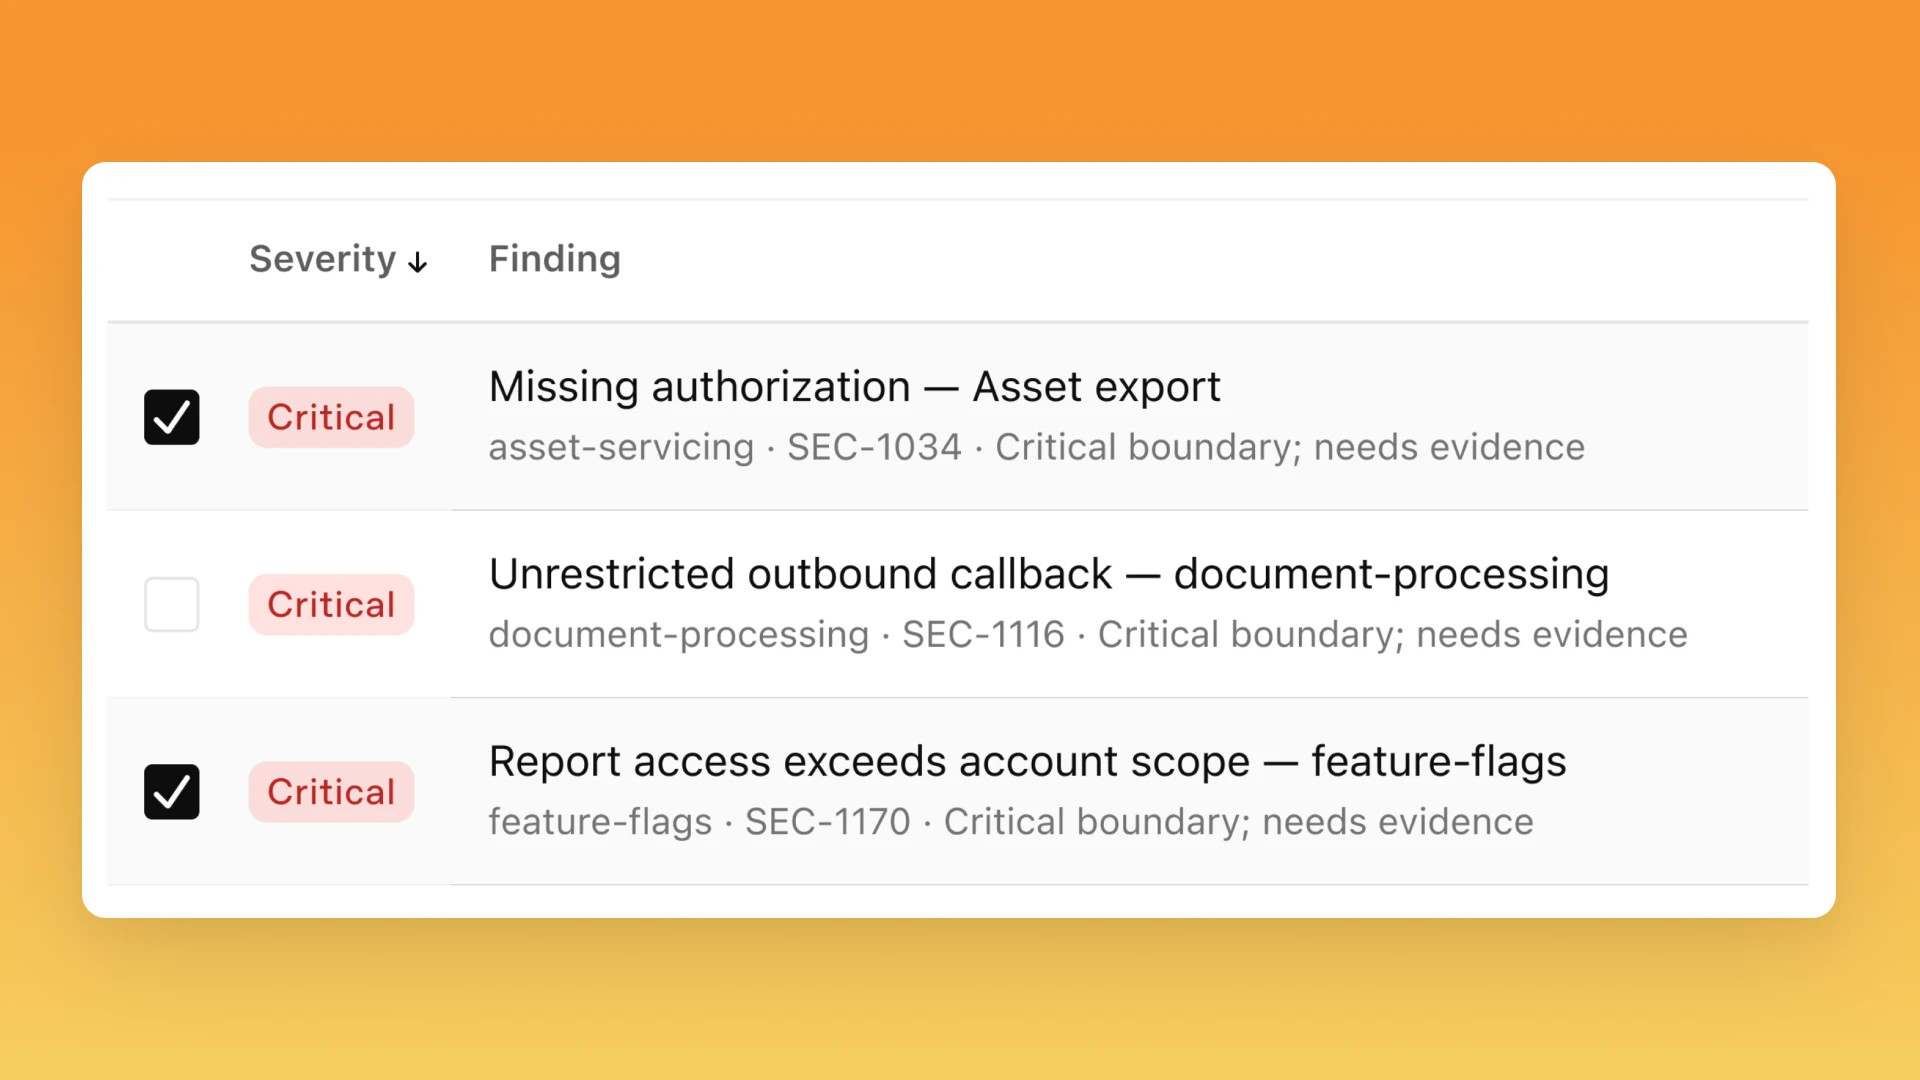
Daybreak Defense Factory
从发现问题到完成修复,一键搞定。扫描和补丁工作流均远程运行。
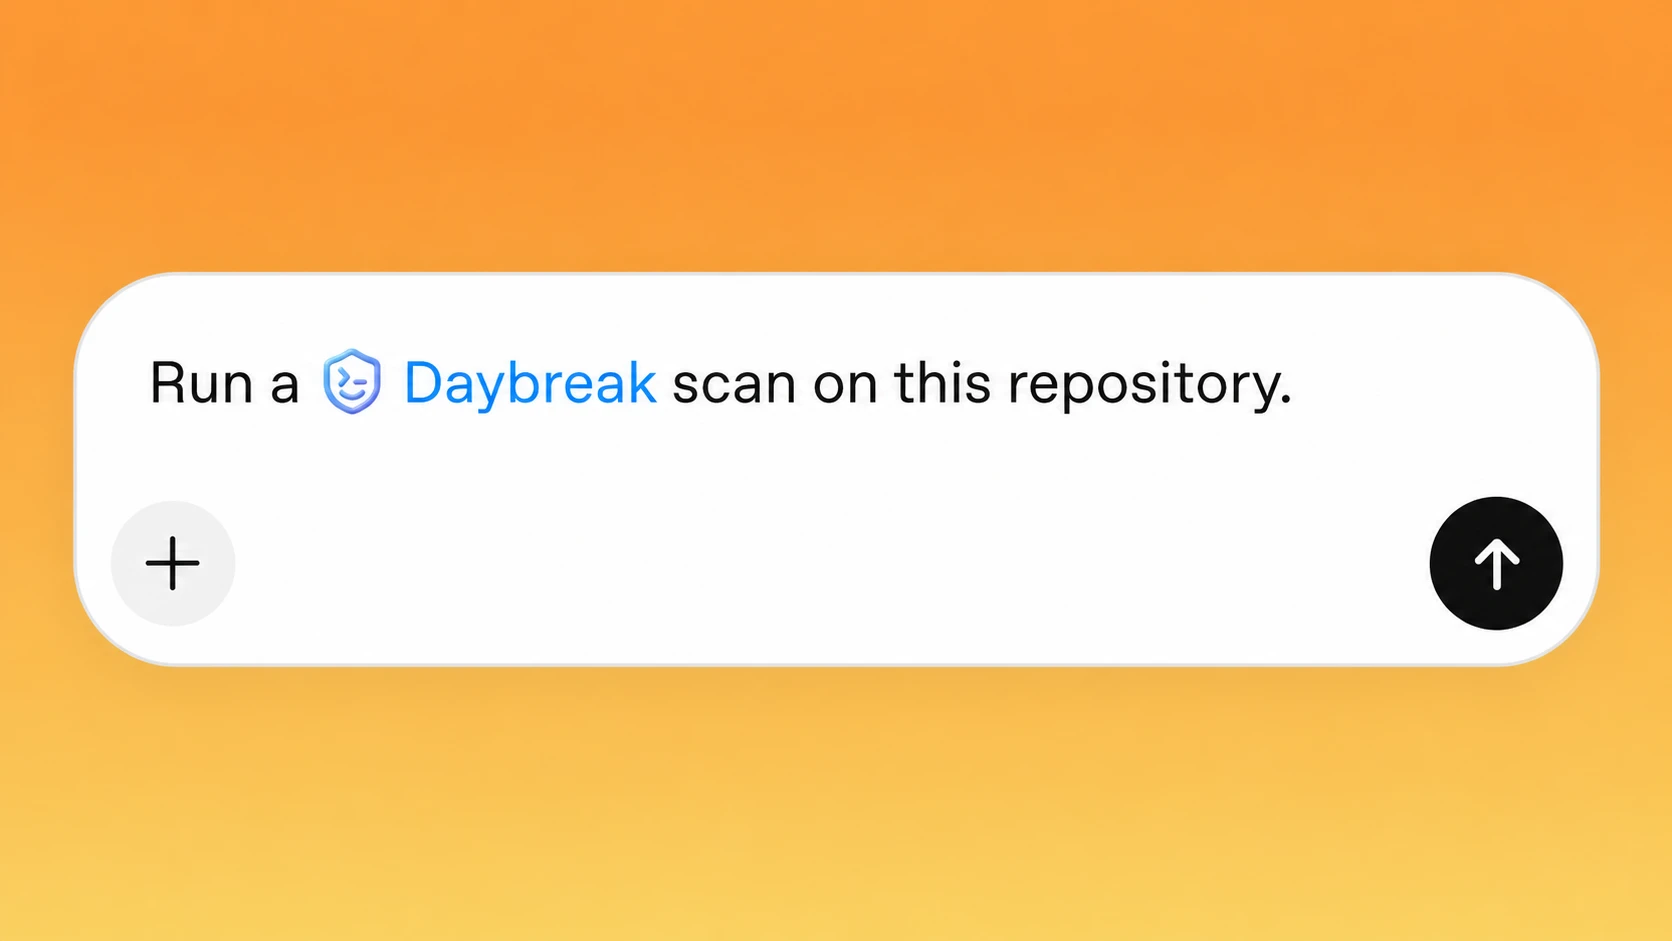
Daybreak 插件
直接在 Codex 中扫描并生成补丁,扫描在本地运行,检测结果也保存在本地。
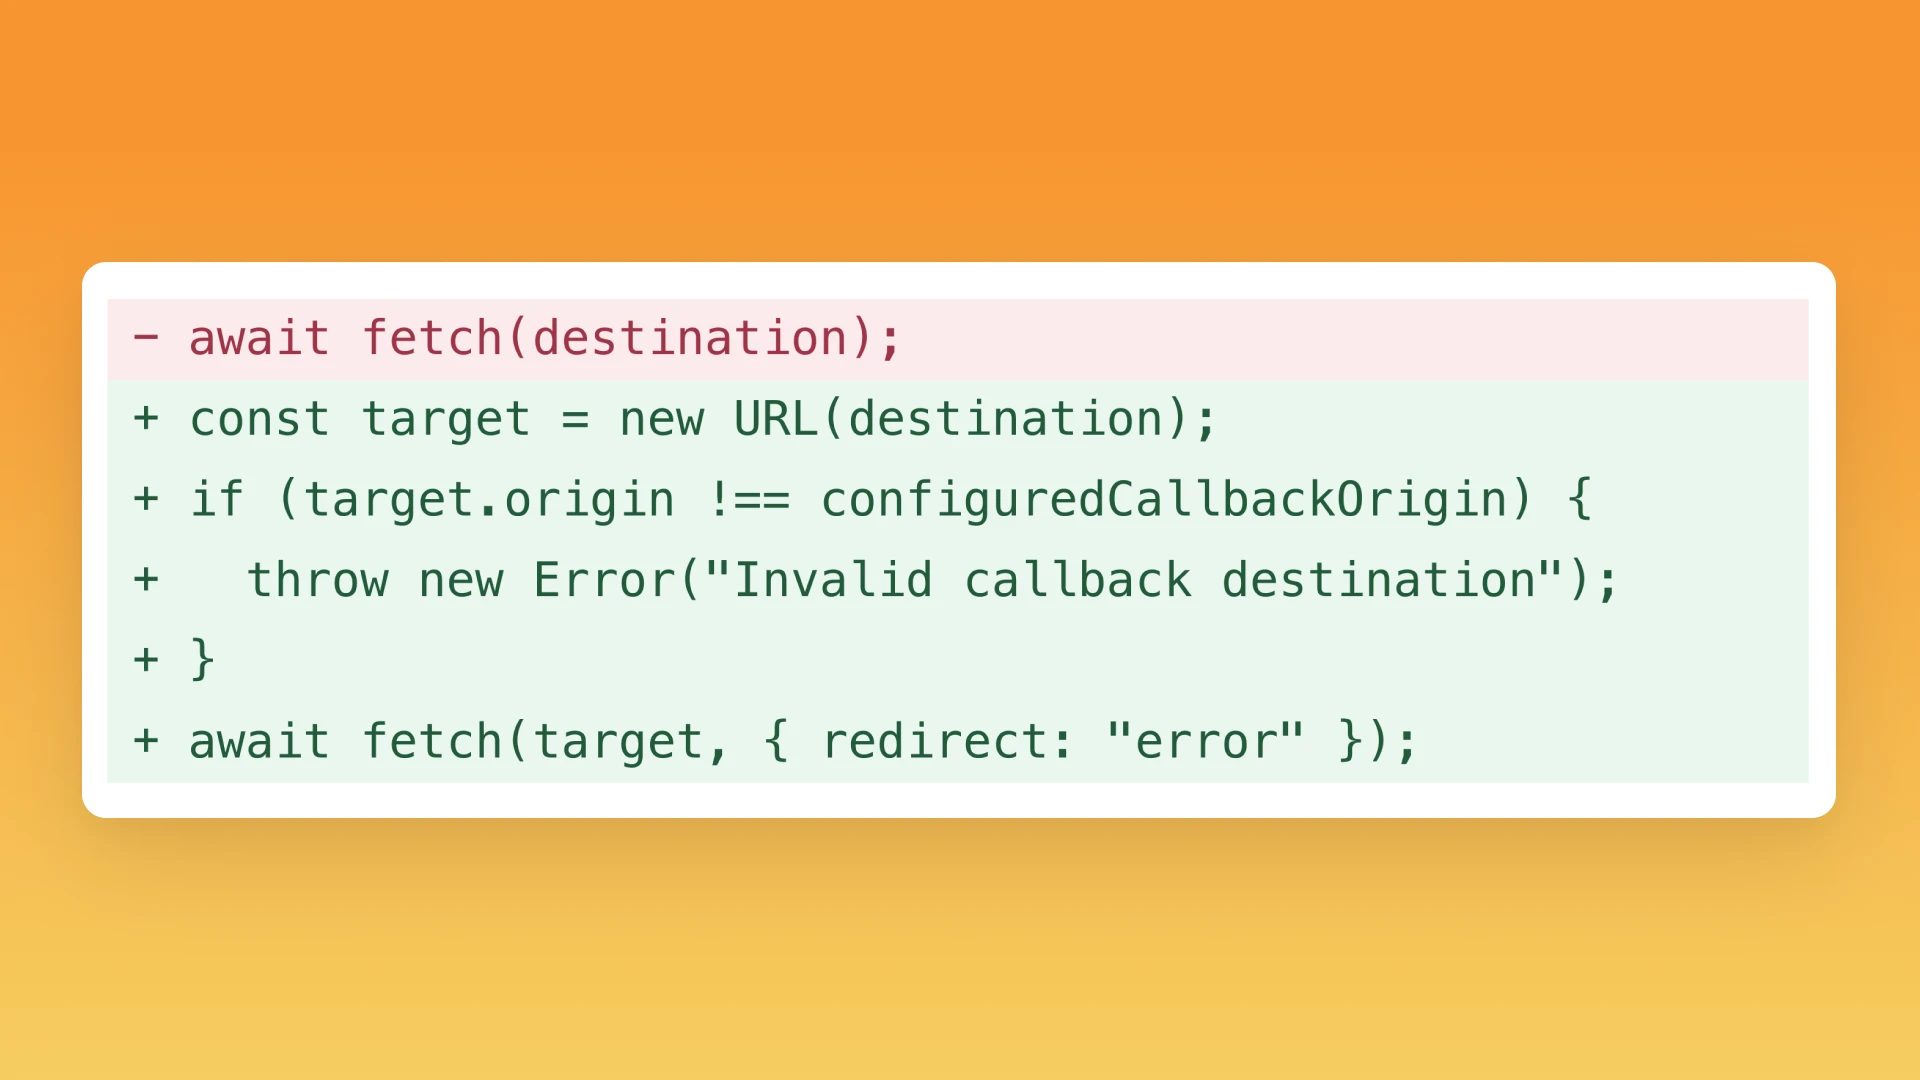
PR 审查
通过审查 Pull Request,降低再次引入漏洞的风险。
持续防御的基础要素
Codex Security CLI
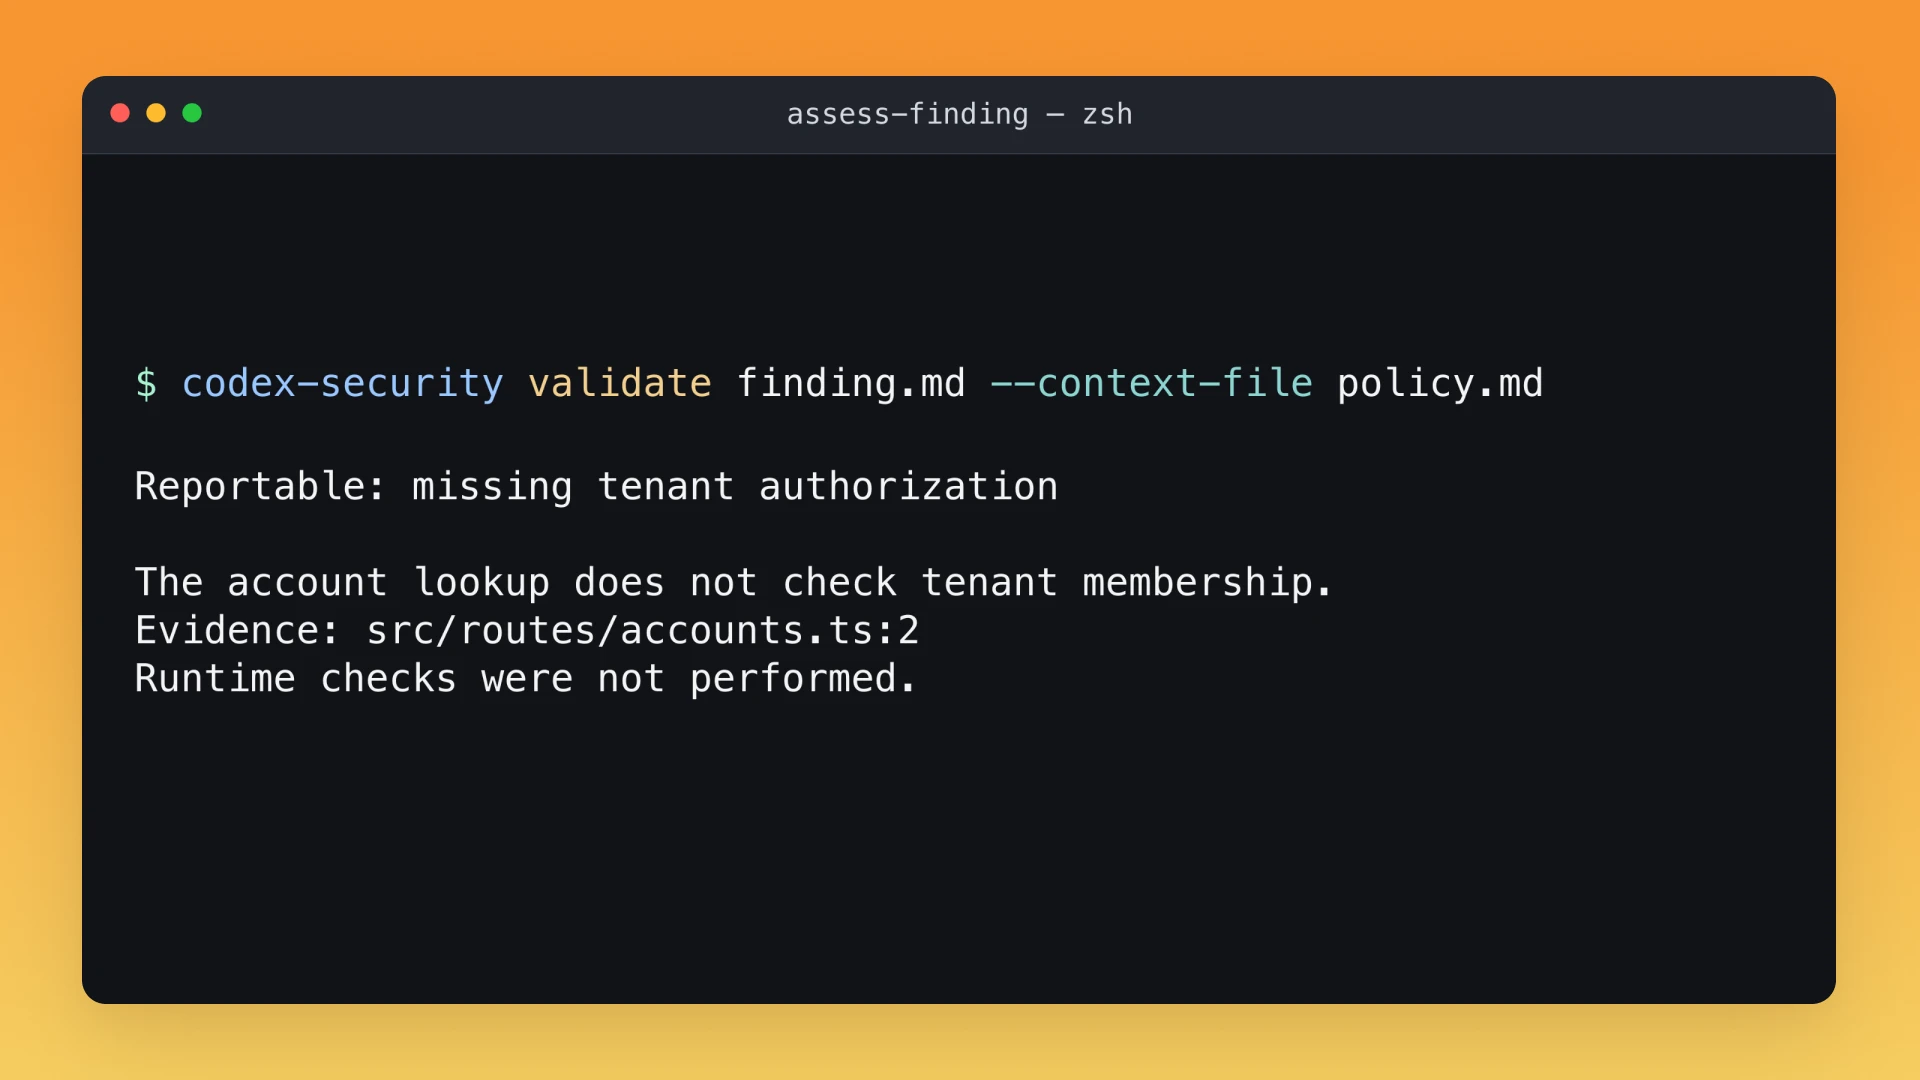
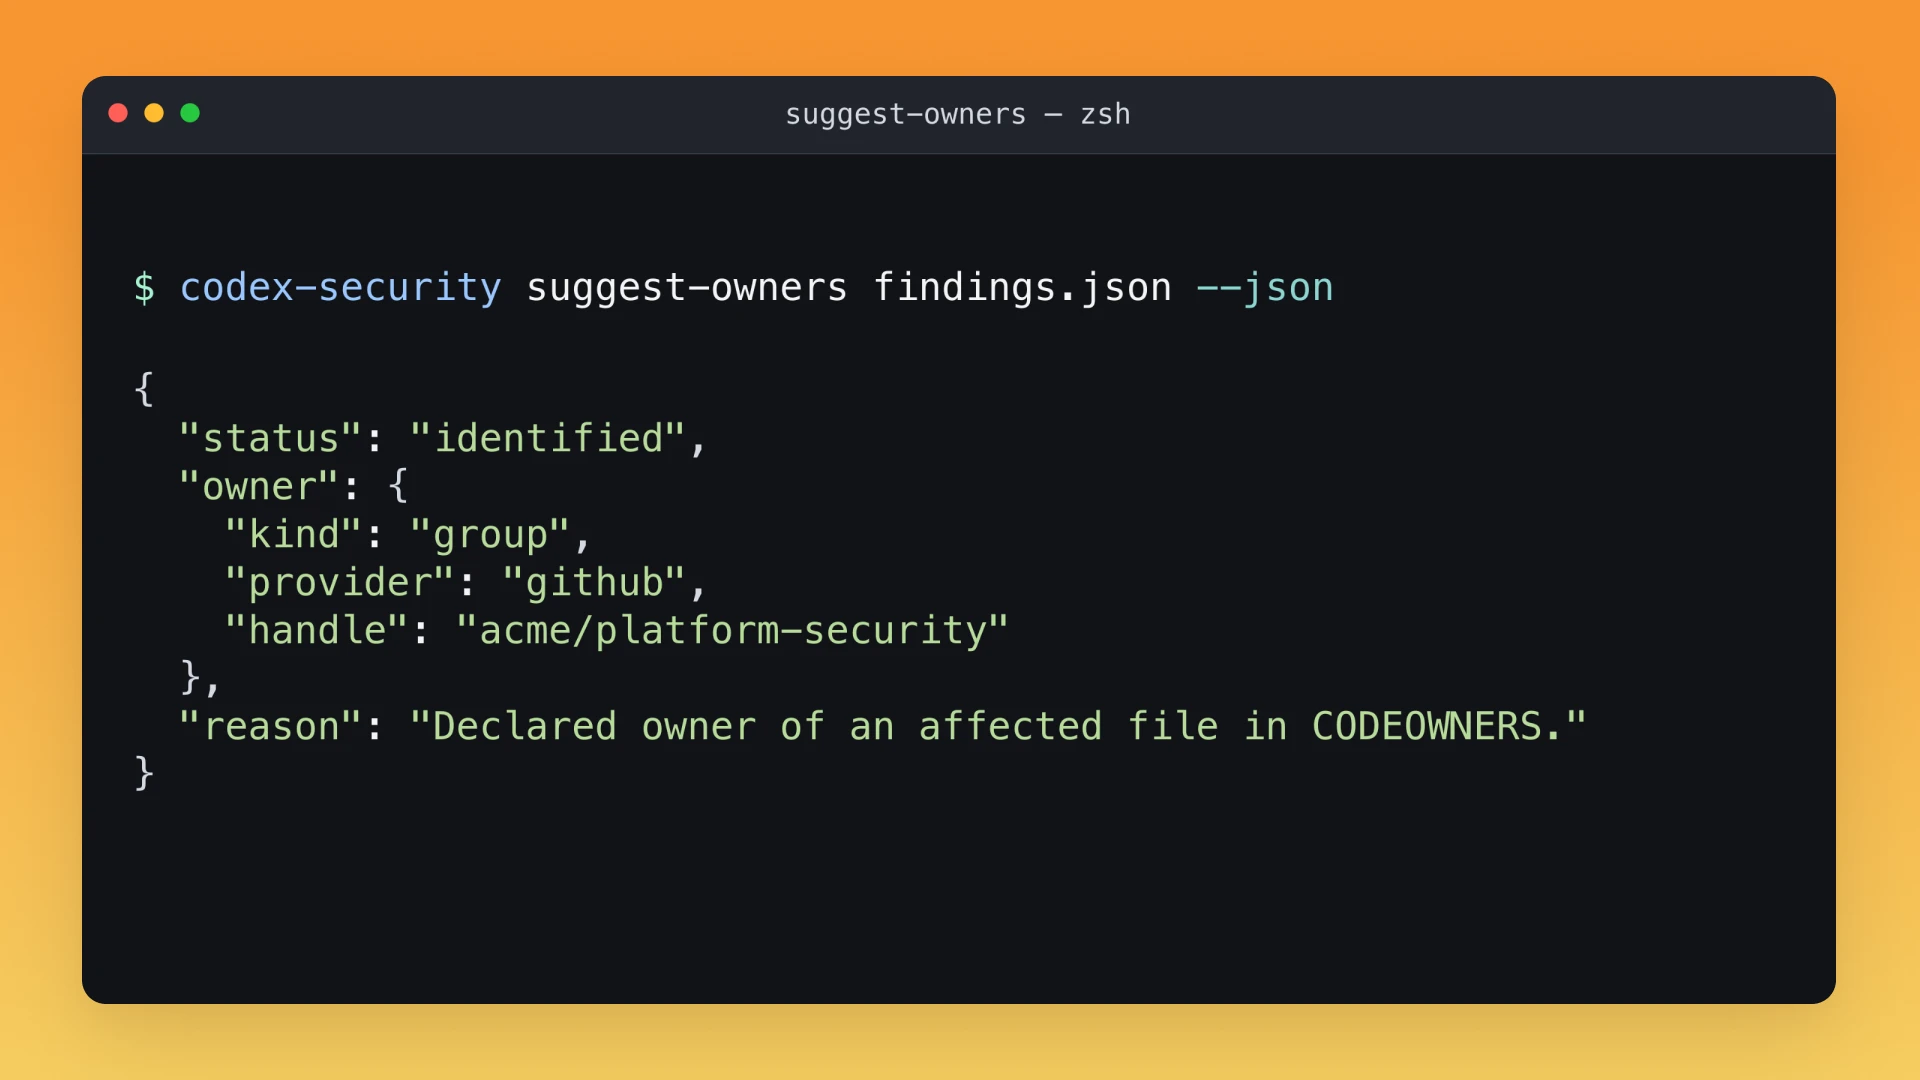
在终端中扫描代码或代码变更。将发现的问题、覆盖率报告和相关证据纳入开发工作流。
CI 流水线中的安全扫描
在 CI 流水线中运行 Codex Security CLI,与现有检查一同开展安全扫描。
Codex Security SDK
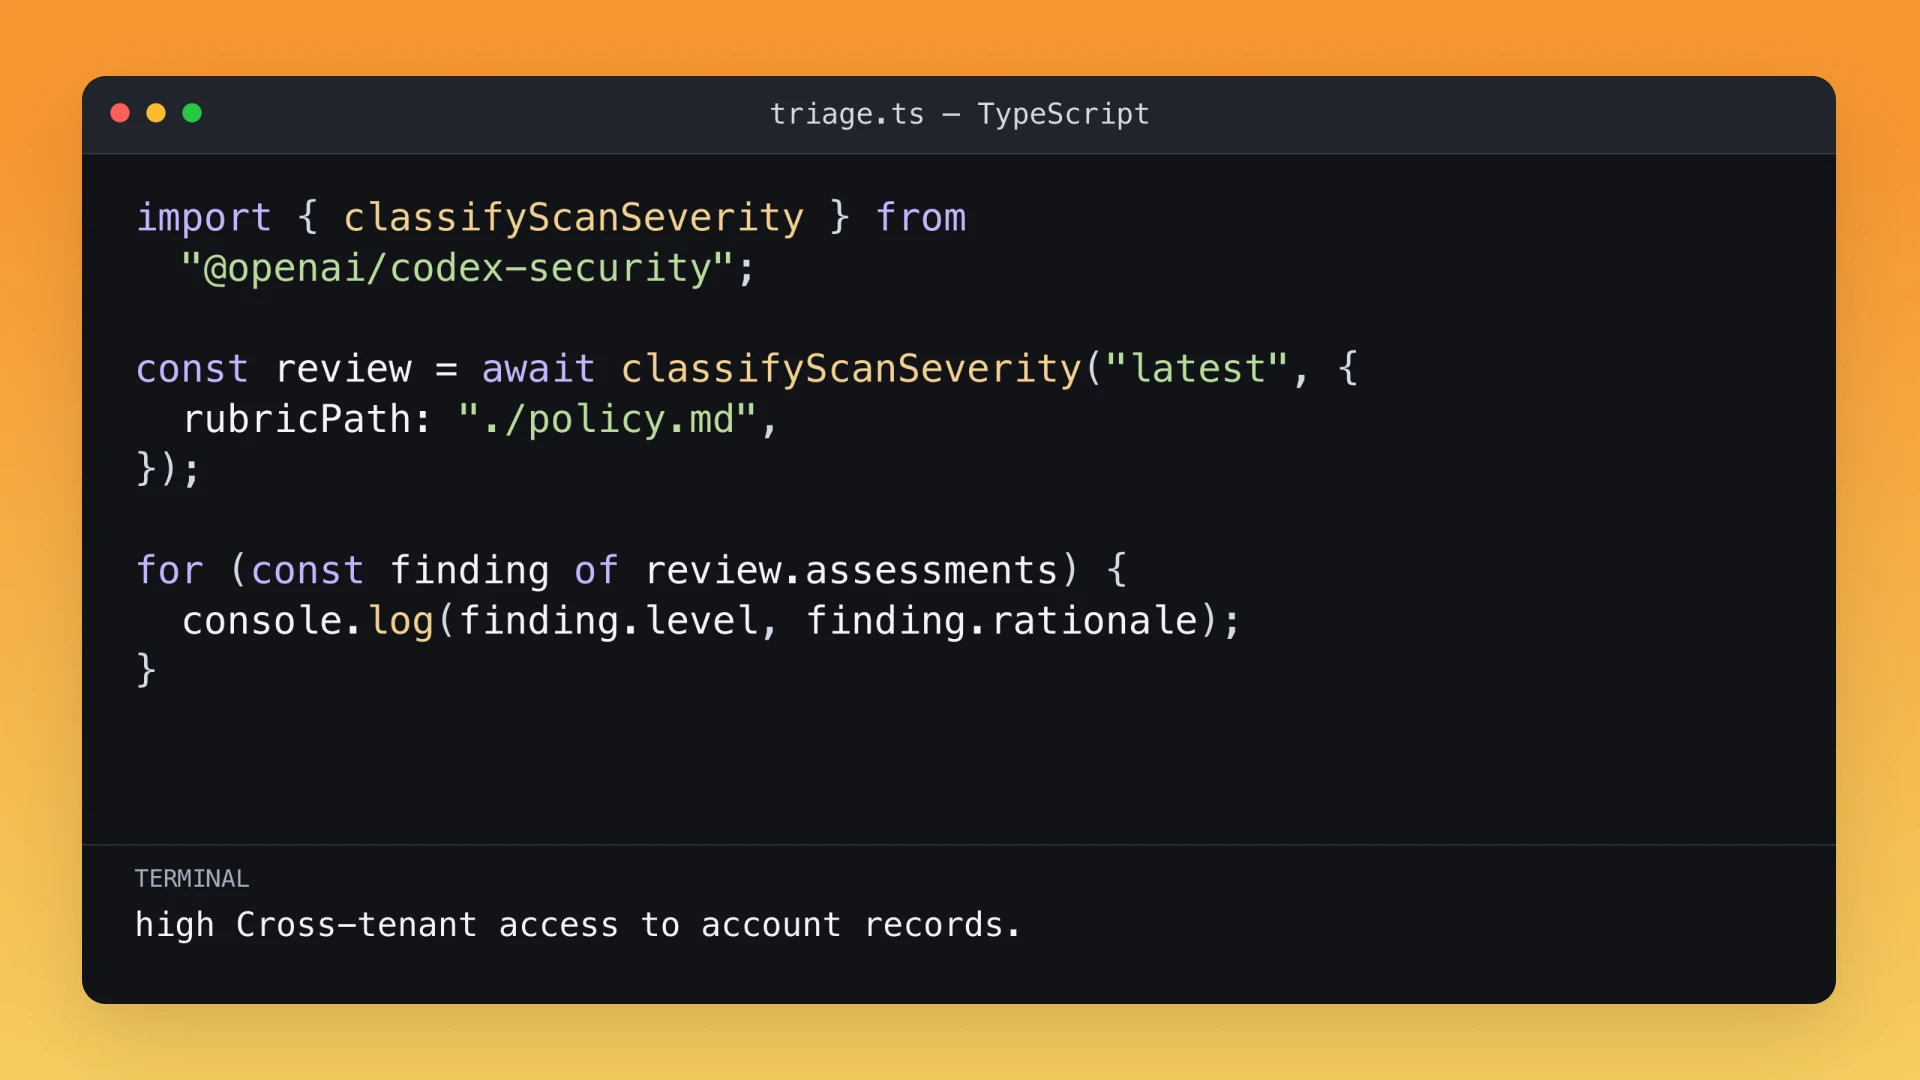
将安全扫描集成到 TypeScript 应用中,获取结构化的检测结果、覆盖率数据和扫描工件。
OpenAI API
使用 OpenAI 模型,结合自己的工具和上下文,构建自定义安全工作流。