活動
Cyber at the Frontier(網絡安全前沿)
現場主題演講探討網絡防禦的新時代。太平洋時間 11 月 12 日上午 10 時。
讓 AI 在整個網絡安全計劃中發揮作用
透過 Daybreak 存取網絡安全模型
獲批後,你可透過 Daybreak 使用模型進行網絡安全工作。Blue 適用於防禦工作流程,Red 則適用於已獲授權的進階測試。

Daybreak Blue

Daybreak Red
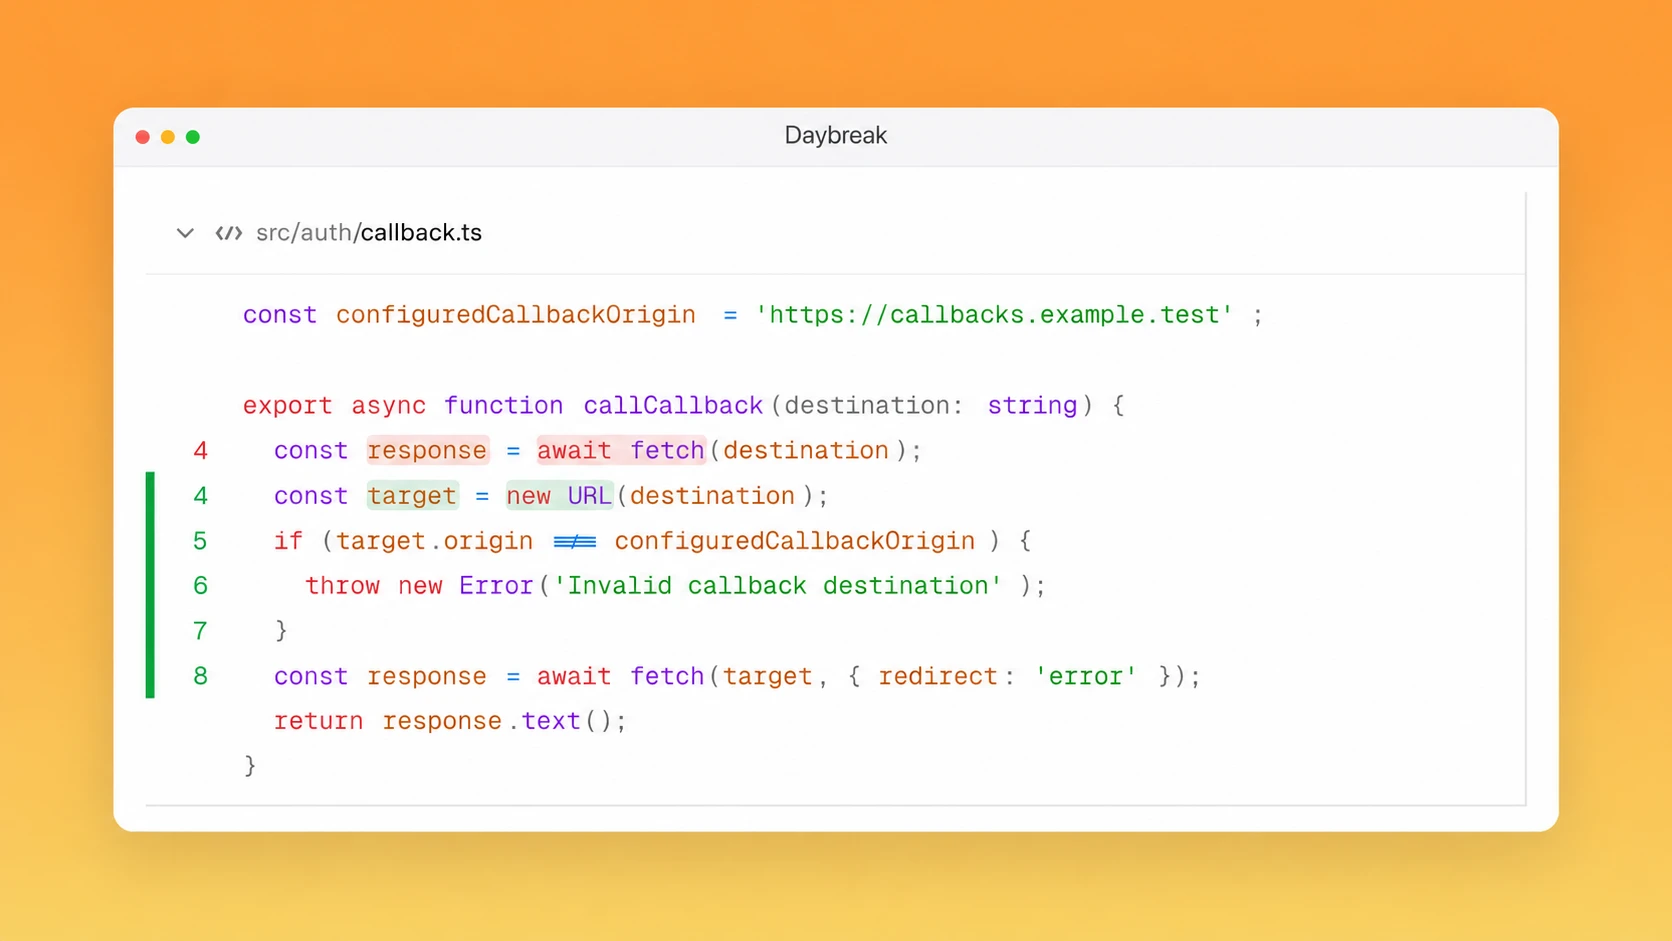
由發現漏洞到確認修復有效
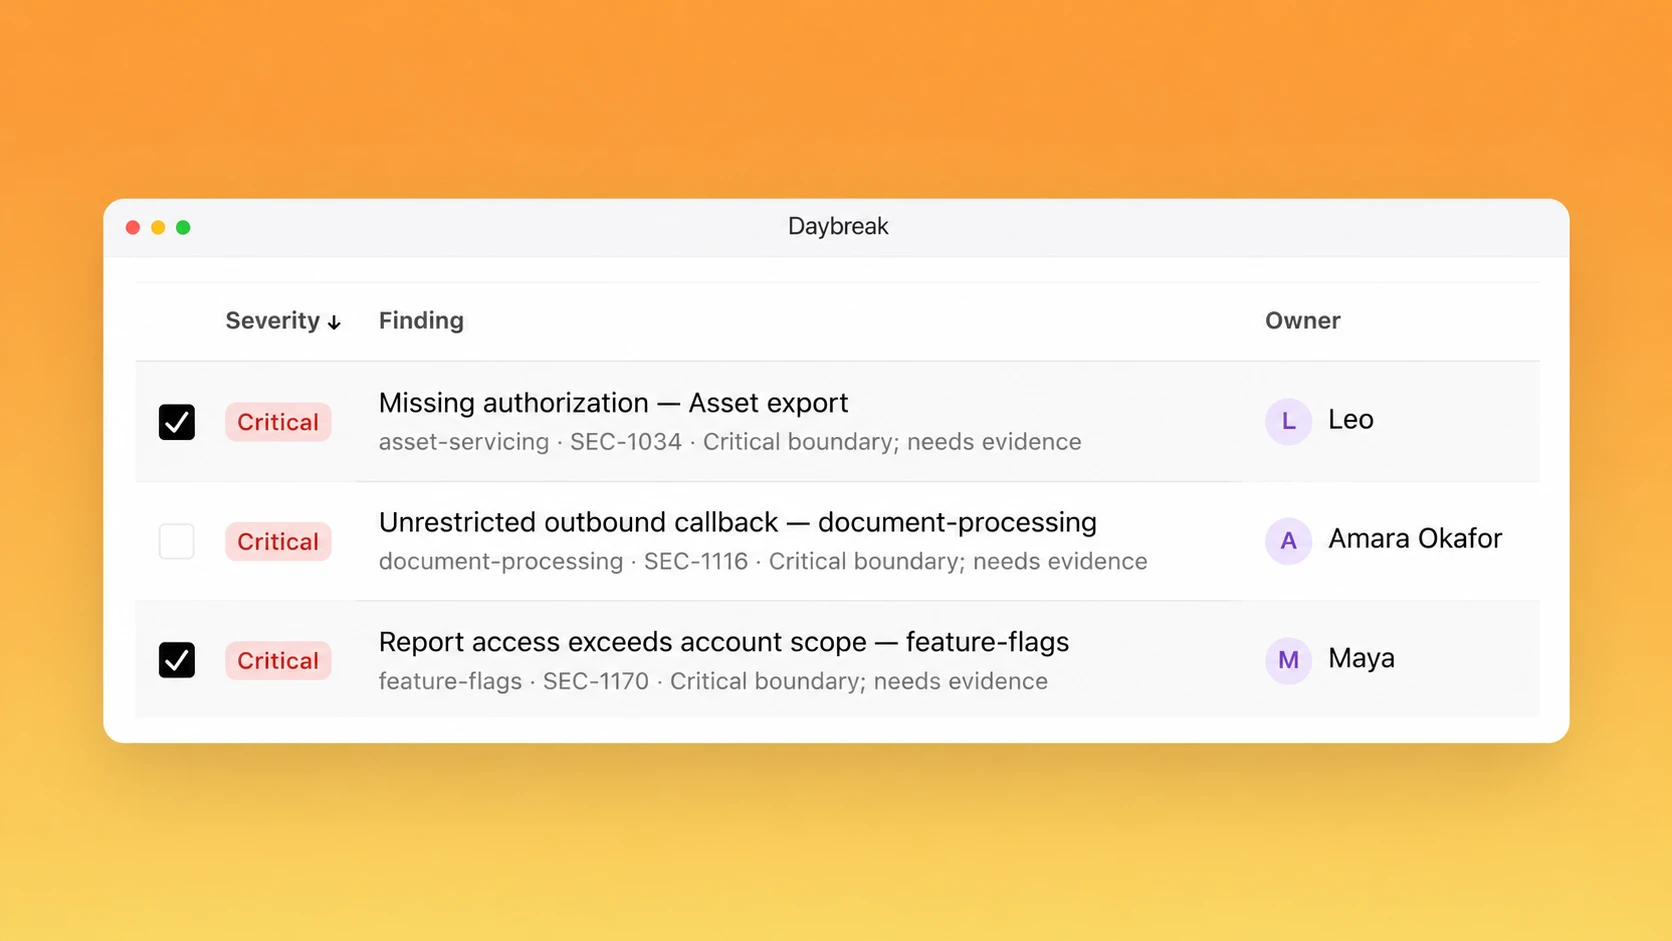
建立智能代理工作循環,調查發現的問題、釐定風險的處理次序,並擬備修補方案供團隊審核。
在現有工具中保障程式碼安全
Daybreak Defense Factory
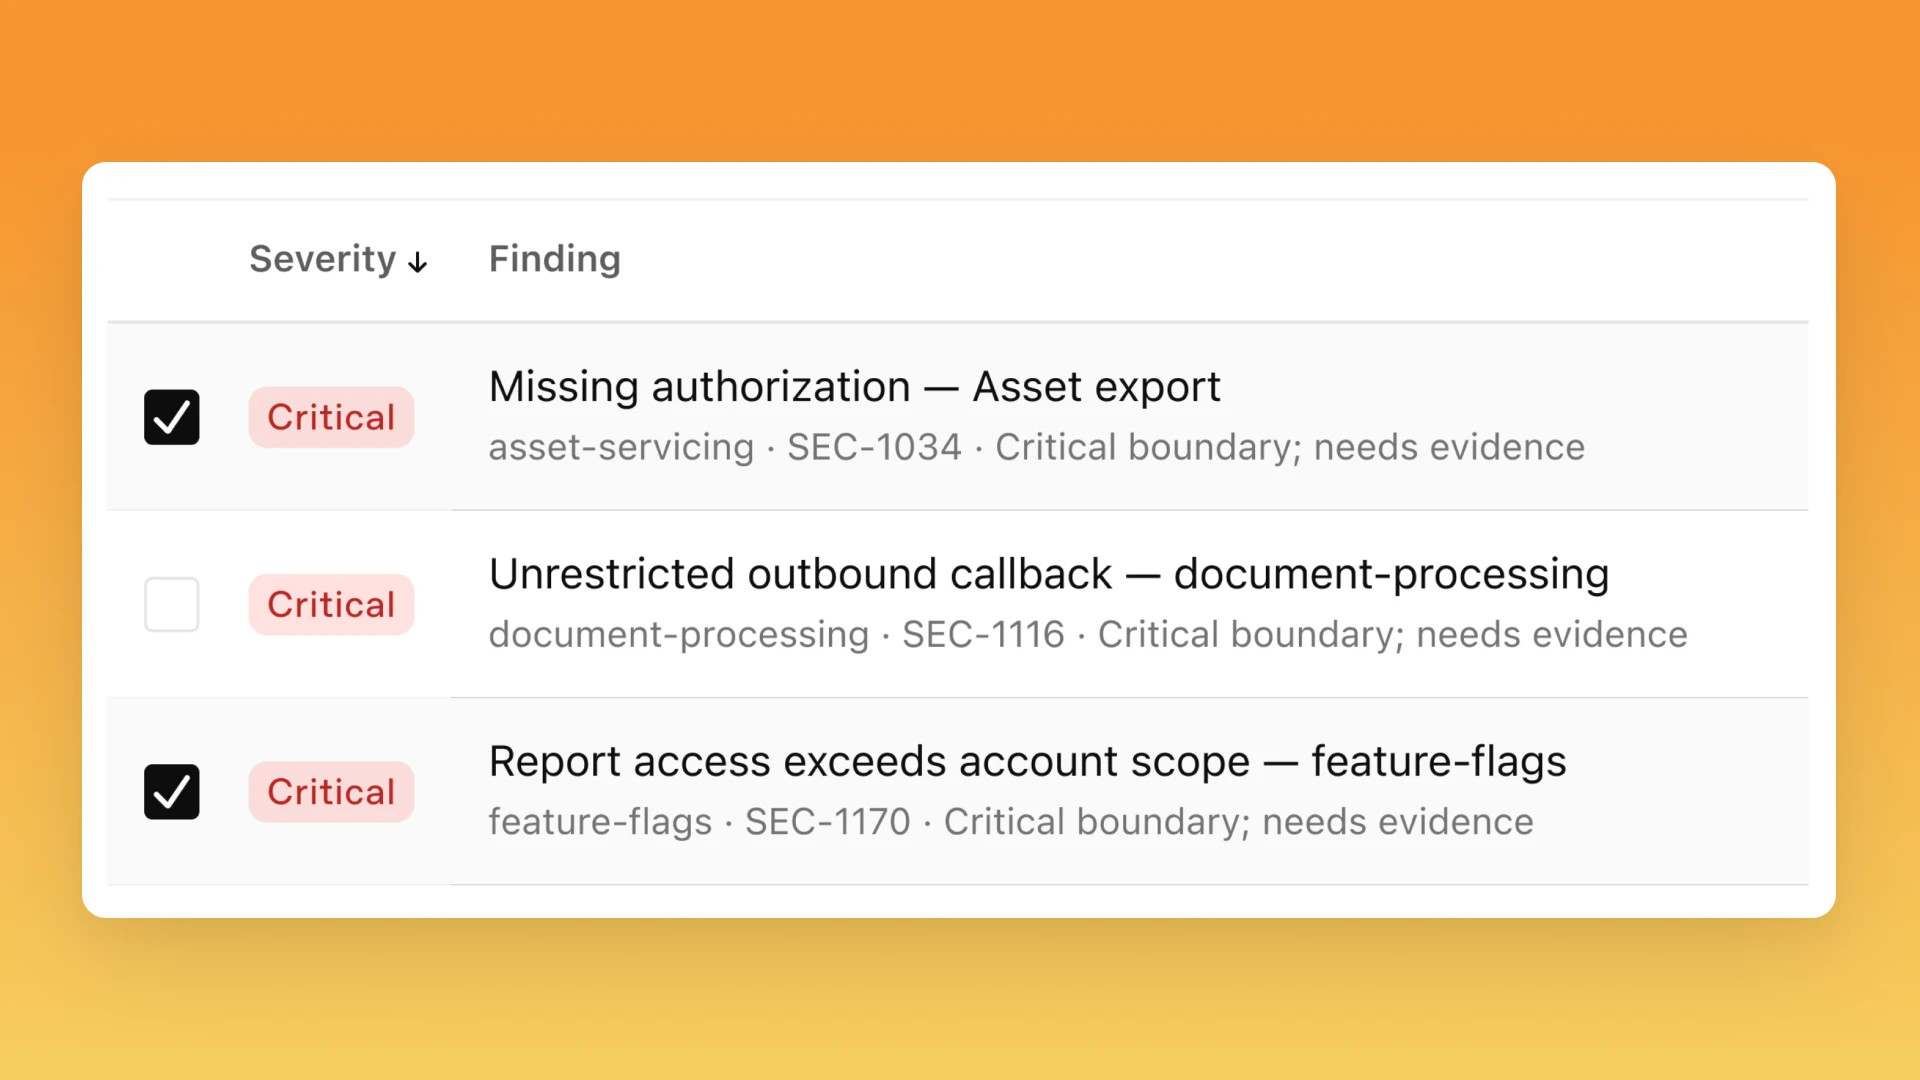
只需按一下,即可修補掃描發現的問題。掃描和修補流程全部都會在遠端執行。
Daybreak 外掛程式
直接在 Codex 中掃描並建立修補程式,掃描會在本機執行,發現的問題亦會儲存在本機。
PR 審查
透過檢查 Pull Request,降低再次引入漏洞的風險。
持續防禦的基礎
Codex Security CLI
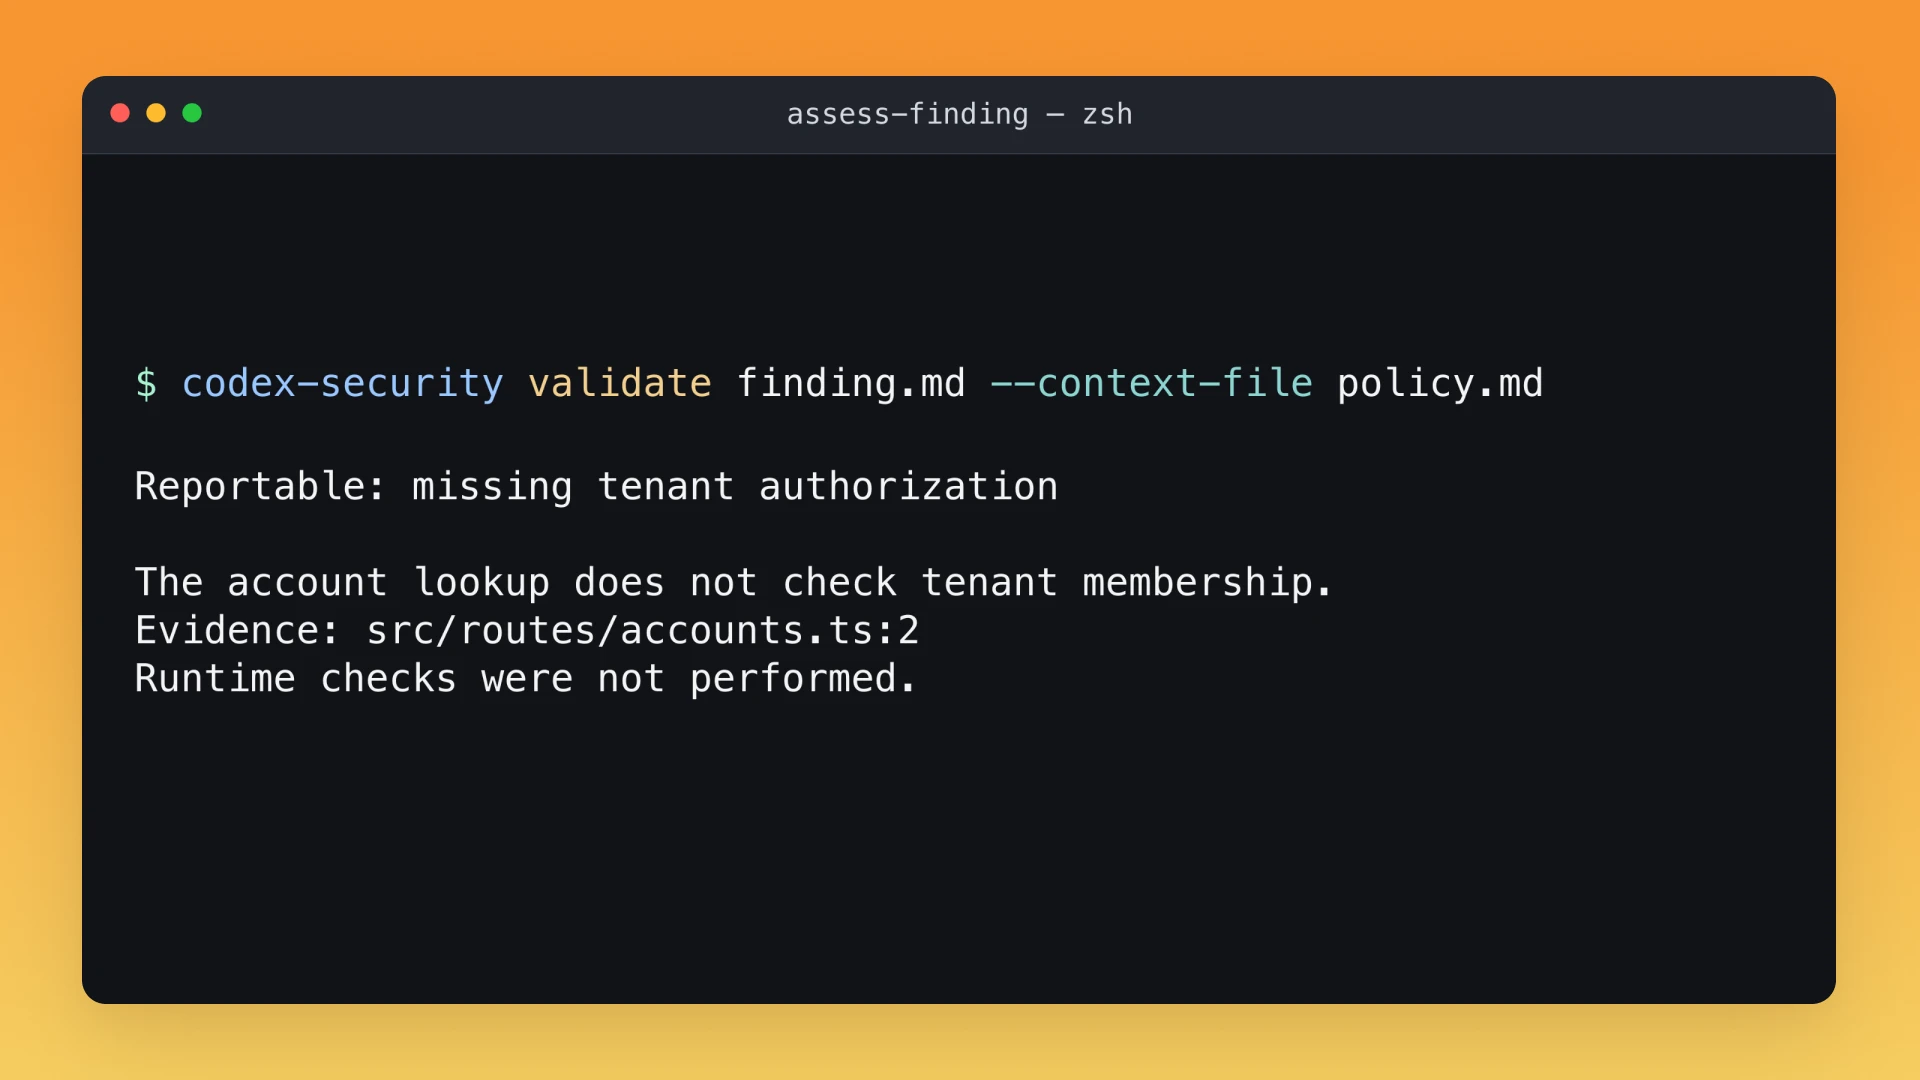
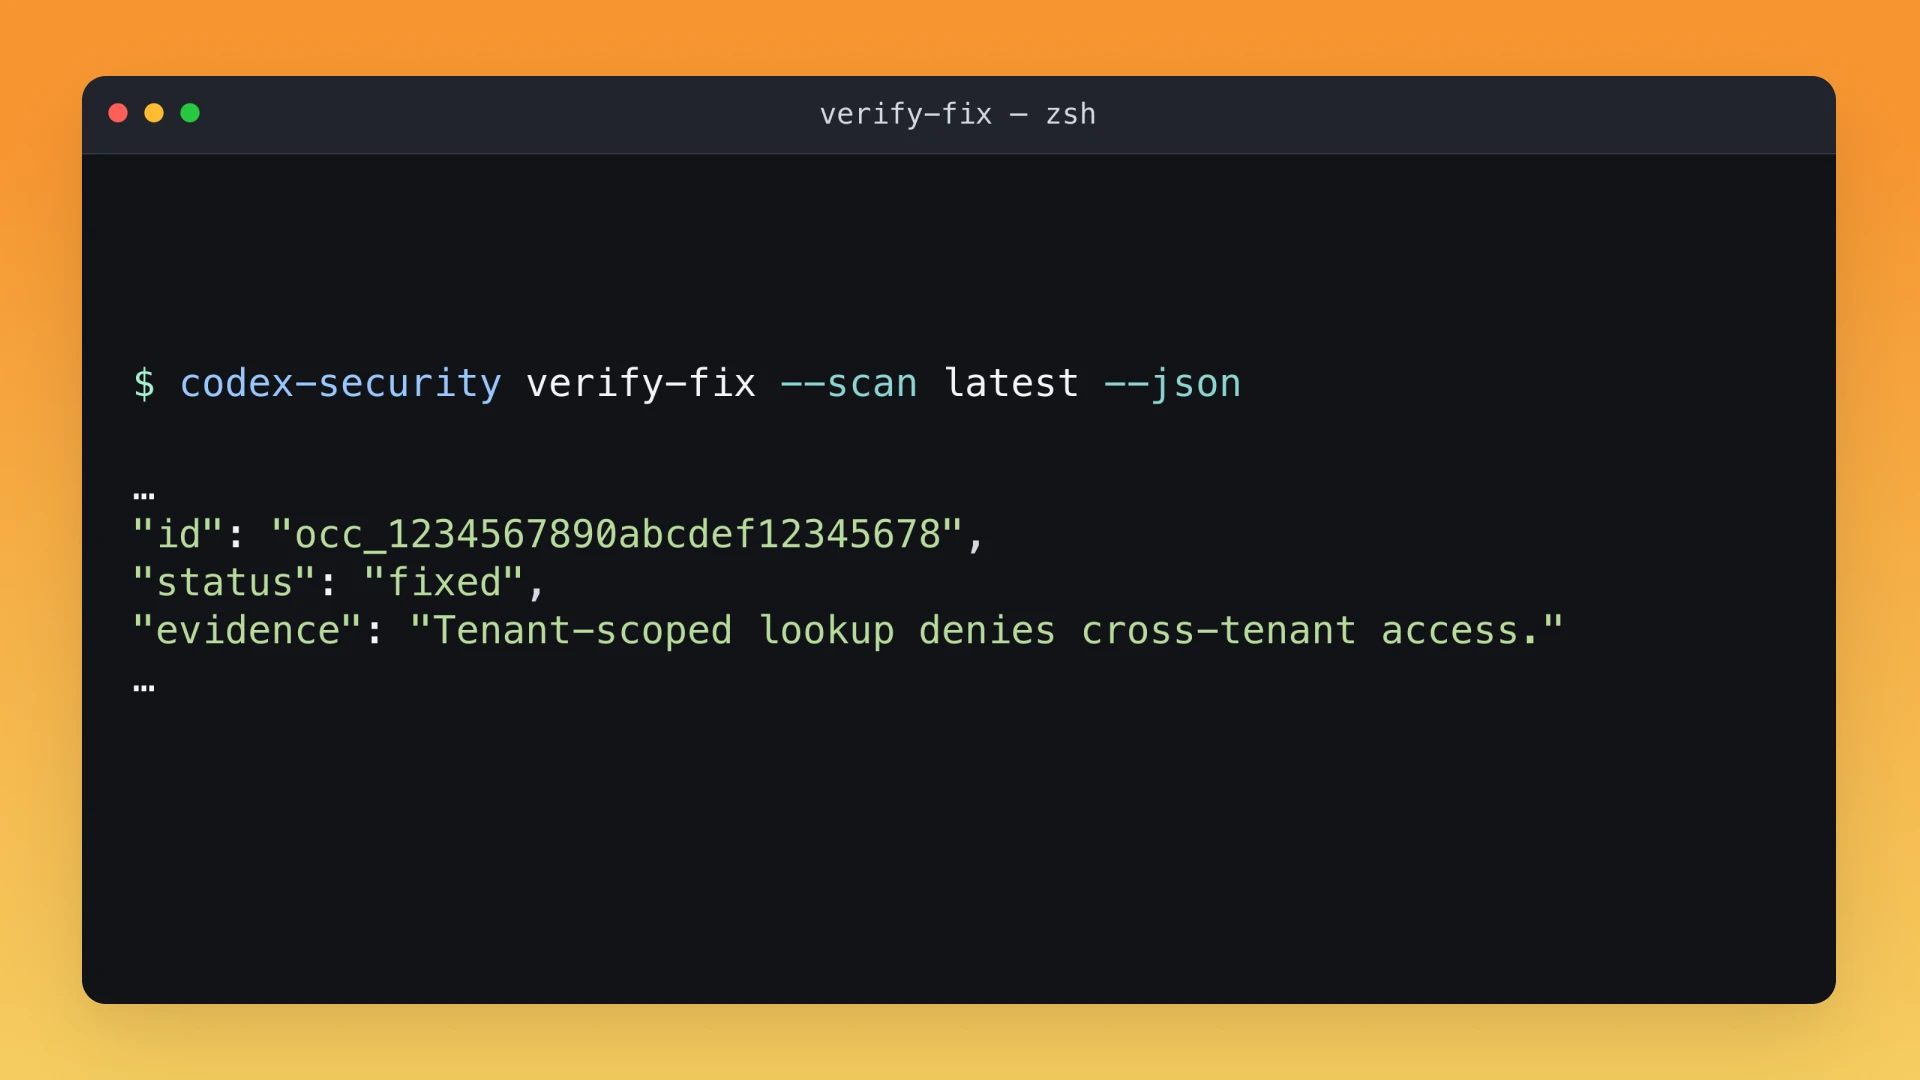
在終端機掃描程式碼或檢查程式碼變更。將調查發現、覆蓋率報告及佐證資料納入開發工作流程。
持續整合 (CI) 中的安全掃描
在持續整合 (CI) 流程中,執行 Codex Security CLI,並同時進行現有檢查。
Codex Security SDK
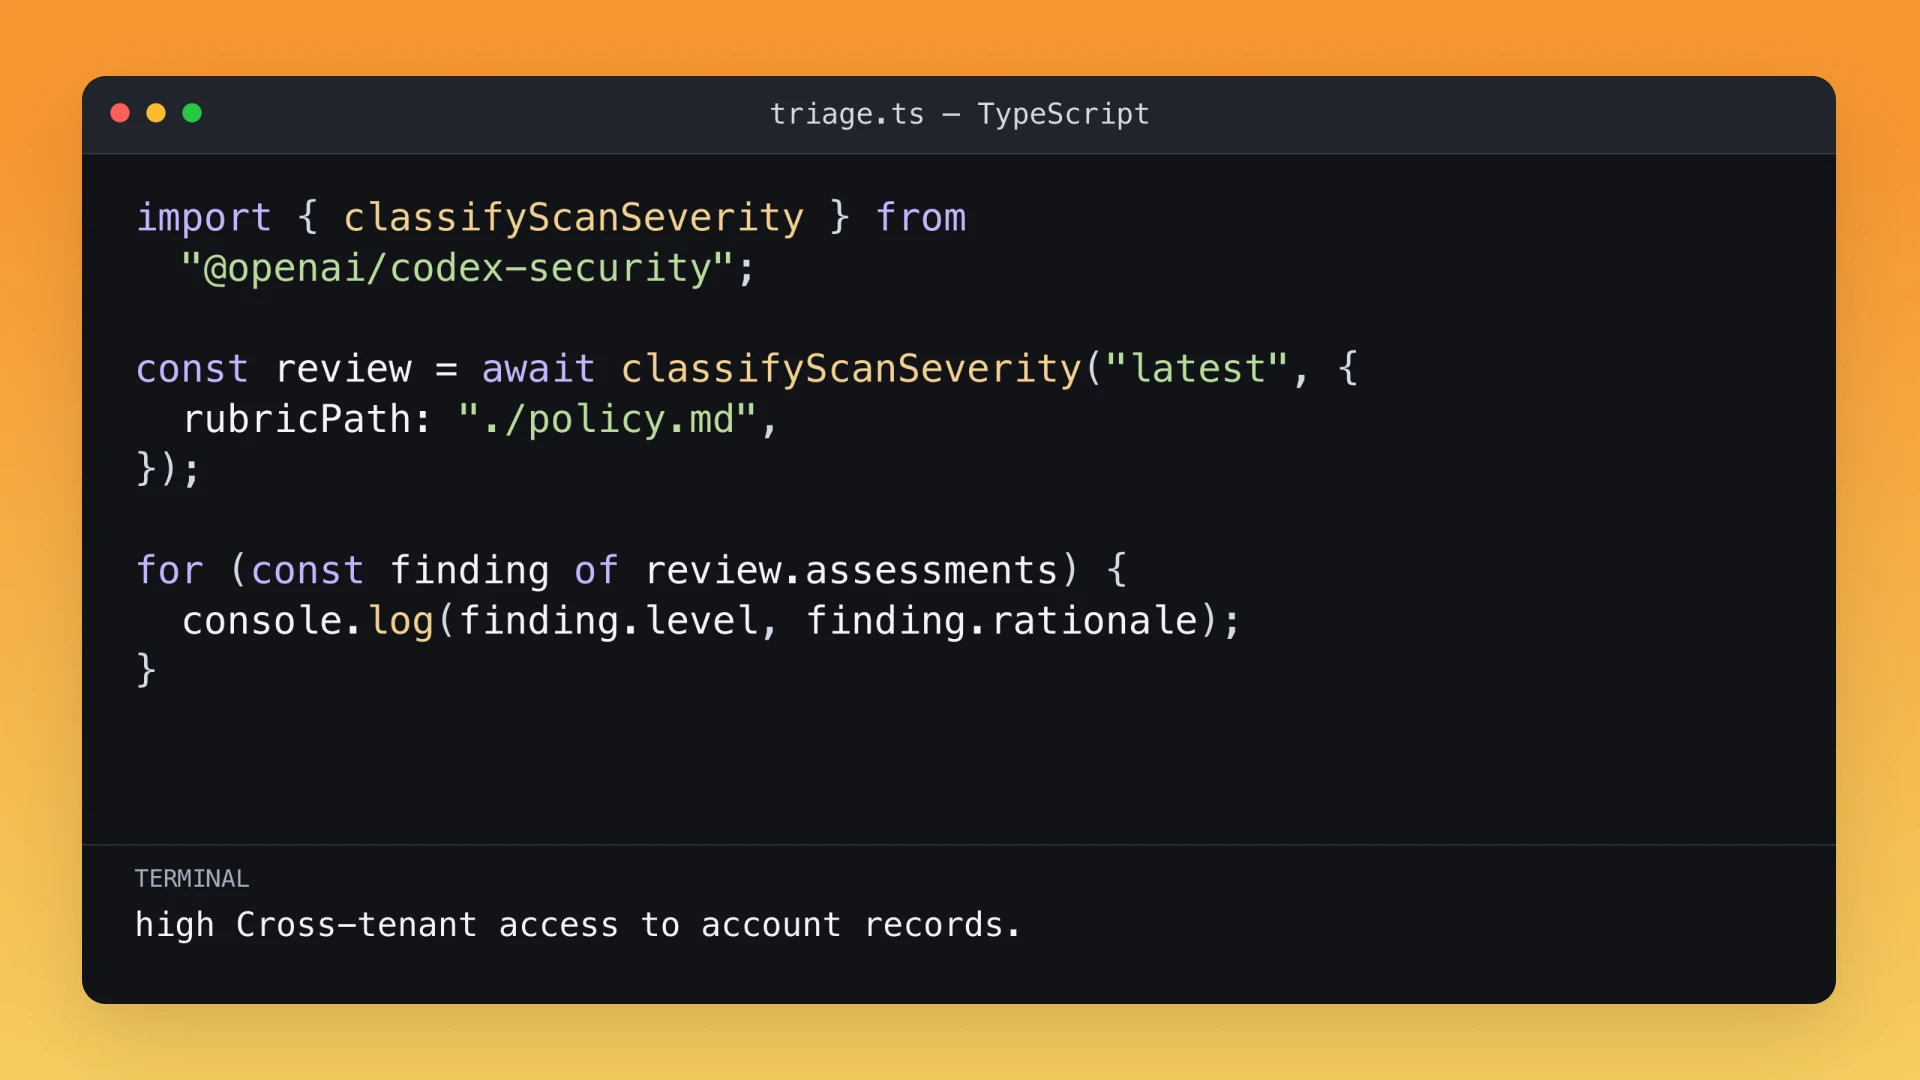
將安全掃描整合至 TypeScript 應用程式,取得結構化的掃描結果、覆蓋率資料和掃描產物。
OpenAI API
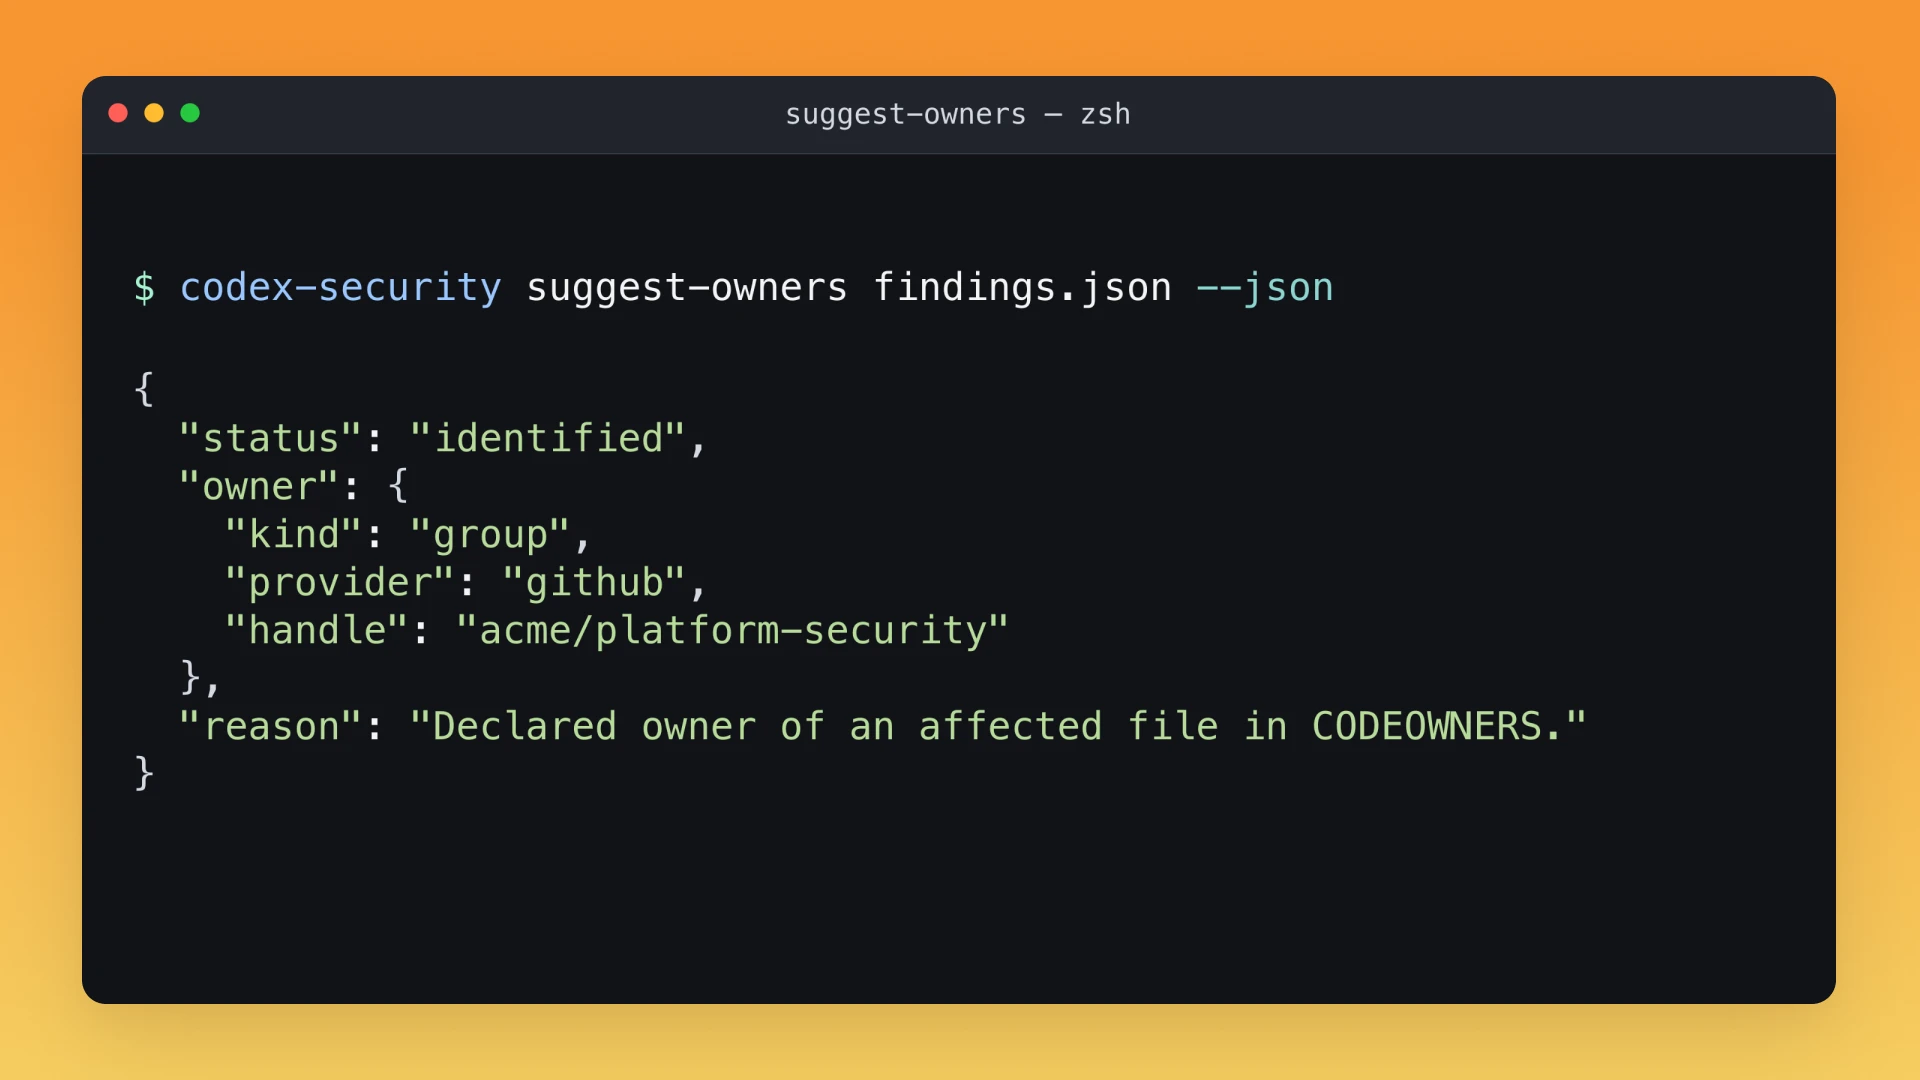
利用 OpenAI 模型,配合自己的工具和背景資料,建立自訂安全工作流程。